

Outil gratuit
Vérification de certificat SSL
Vérifiez que le certificat SSL d’un domaine est valide et de confiance, pour que les navigateurs n’avertissent pas vos visiteurs.
Vérifiez tout le domaine d’un coup : site, SSL, DNS et e-mail →
Allez plus loin que cet outil. Gérez Certificates chez chaque fournisseur — depuis un seul tableau de bord.
Commencer gratuitement →Un certificat SSL/TLS chiffre le trafic et prouve l’identité de votre site. S’il est expiré, mal configuré ou non fiable, les navigateurs affichent un avertissement effrayant et les visiteurs partent. Cet outil confirme qu’un domaine sert actuellement un certificat valide et de confiance.
La vérification lit le certificat réellement présenté par le serveur, puis explique chacune de ses parties : la date d’expiration et le temps restant, les noms couverts, l’autorité signataire et chaque certificat de la chaîne entre les deux. Lorsque quelque chose ne va pas, elle dit ce que vit un visiteur et ce qui le corrige.
Cela reste une vérification à un instant donné. Les dates d’expiration arrivent en silence et les renouvellements échouent sans bruit, donc les certificats sont mieux surveillés automatiquement.
Ne laissez jamais un certificat expirer
InfraNest surveille vos certificats SSL en continu — expiration, émetteur, SAN, algorithme et taille de clé — et vous avertit bien avant toute expiration.
- Surveillance automatique de l’expiration SSL
- Détail complet du certificat (SAN, émetteur, algorithme)
- Alertes avant l’expiration des certificats
- Surveillance de l’expiration des domaines aussi
Questions fréquentes
#Que vérifie cet outil ?
Que le domaine présente bien un certificat en HTTPS, qu’il est valide aujourd’hui plutôt qu’expiré ou pas encore actif, qu’il vient d’une autorité reconnue par les navigateurs, qu’il couvre le nom d’hôte saisi, et que le serveur envoie toute la chaîne entre son propre certificat et cette autorité. Autour du certificat, il vérifie ce que rencontrent les visiteurs : si http:// redirige vers https://, si www et le domaine nu fonctionnent tous les deux, et si l’enregistrement CAA du domaine autorise encore le prochain renouvellement. Les certificats automatisés sont comparés à leur calendrier de renouvellement, si bien qu’un renouvellement en retard apparaît des semaines avant l’expiration. La clé, l’algorithme de signature, l’empreinte et le numéro de série figurent dans les détails techniques.
#Combien de temps un certificat reste-t-il valide ?
Let’s Encrypt émet pour 90 jours, et un certificat publiquement reconnu ne peut pas dépasser 398 jours — un maximum que le secteur raccourcit progressivement. Les durées courtes ne sont sûres que si le renouvellement est automatisé et surveillé.
#Le renouvellement automatique ne rend-il pas cela inutile ?
L’automatisation échoue en silence. Un changement DNS, un port 80 bloqué, un jeton d’API expiré ou un déploiement qui a effacé une tâche cron interrompent le renouvellement sans qu’aucune erreur ne soit lue — et le premier signe est un avertissement affiché à un client.
#Qu’est-ce qu’un SAN ?
La liste « Subject Alternative Name » contient tous les noms d’hôtes couverts par un certificat. Un certificat pour example.com ne couvre pas www.example.com si ce nom n’y figure pas, ce qui explique que l’une des deux formes avertisse si souvent quand l’autre fonctionne.
Depuis le blog
Certificat wildcard ou certificat SAN : lequel vous faut-il vraiment ?
14 oct. 2026
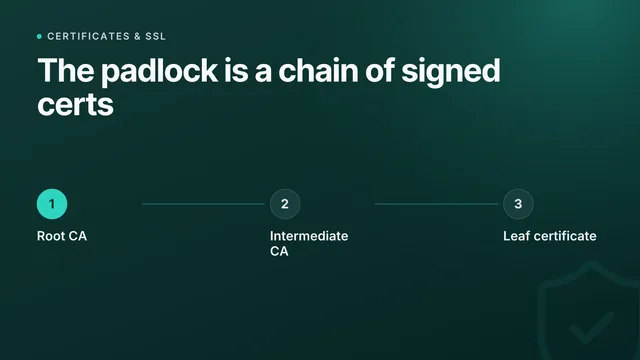
Certificats SSL expliqués : ce qu'ils sont et comment fonctionne la chaîne de confiance
17 juil. 2026
Let's Encrypt ou certificat SSL payant : lequel vous faut-il vraiment ?
6 juil. 2026
De nouveaux guides sur la disponibilité et la supervision
Je souhaite recevoir par e-mail les nouveautés produit et les nouveaux articles d’InfraNest. Je peux me désabonner à tout moment.
Autres outils gratuits
Prêt en quelques secondes
Réunissez toute votre infrastructure dans un tableau de bord moderne.
Offre gratuite · Sans carte bancaire · Configuré en quelques minutes