Für die meisten Websites reicht Let's Encrypt tatsächlich aus – es bietet kostenlose, von Browsern vertrauenswürdige Verschlüsselung mit automatischer Verlängerung. Kommerzielle SSL-Zertifikate sind ihren Preis wert, wenn du eine Identitätsprüfung auf Organisationsebene, vertragliche Garantien oder bezahlten Support brauchst – nicht, weil sie kryptografisch stärker wären.
Diese Frage kommt ständig auf, wenn Teams ihre Zertifikatsstrategie über Dutzende Domains und Anbieter hinweg vereinheitlichen. Das technische Vertrauensniveau ist in beiden Fällen identisch – der Unterschied liegt darin, was hinter dem Zertifikat steht.
Was Let's Encrypt dir tatsächlich bietet
Let's Encrypt ist eine kostenlose, automatisierte Zertifizierungsstelle (CA), betrieben von der gemeinnützigen Internet Security Research Group (ISRG). Sie stellt ausschließlich Domain-Validation-Zertifikate (DV) aus, die bestätigen, dass du eine Domain kontrollierst, aber nichts darüber aussagen, wer du als juristische Person bist.
Die wichtigsten technischen Fakten:
- Die Ausstellung erfolgt über ACME (Automatic Certificate Management Environment, RFC 8555), weshalb sich die Verlängerung vollständig per Skript automatisieren lässt.
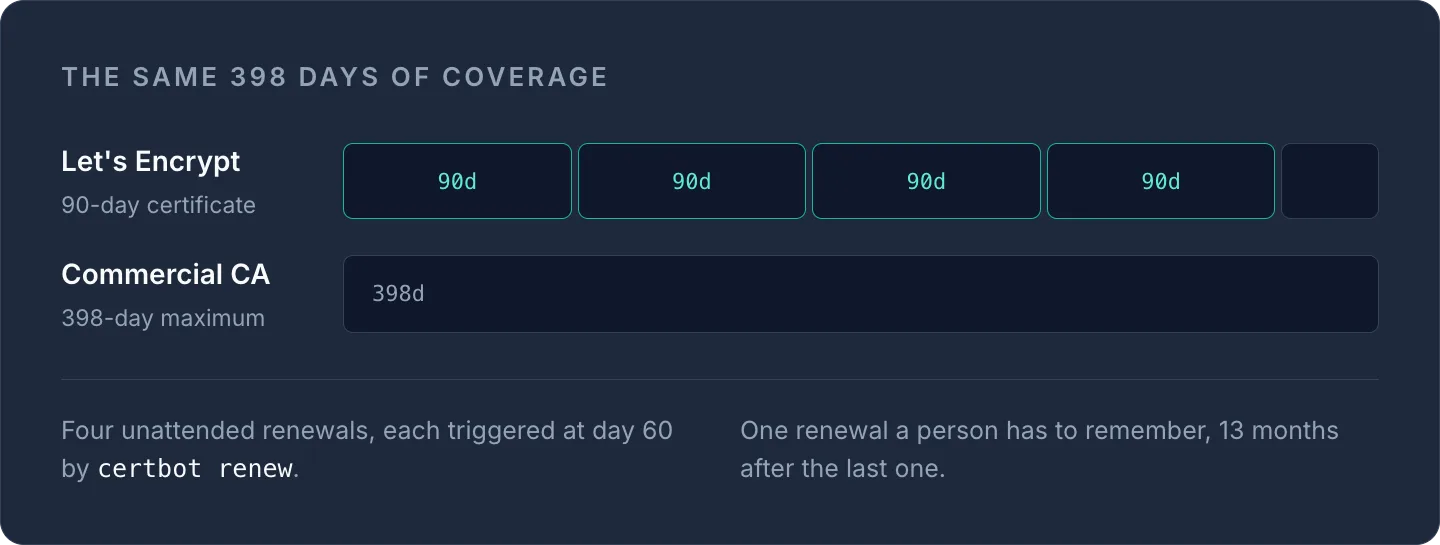
- Die Standardlaufzeit eines Zertifikats beträgt 90 Tage; offiziell wird empfohlen, nach 60 Tagen automatisch zu verlängern.
- Let's Encrypt bietet außerdem ein optionales kurzlebiges 6-Tage-Profil an, das den Schaden durch einen kompromittierten Schlüssel begrenzen soll.
- Wildcard-Zertifikate (
*.example.com) werden unterstützt, allerdings nur über die DNS-01-Challenge – du musst die Kontrolle über das DNS nachweisen, nicht nur eine Datei per HTTP ausliefern. - Rate Limits gelten pro registrierter Domain (bisher etwa 50 Zertifikate pro Domain und Woche, mit separaten Limits für Duplikate und fehlgeschlagene Validierungen) – prüfe vor einem großen Rollout die aktuelle Rate-Limit-Dokumentation von Let's Encrypt, da diese Werte durchaus angepasst werden.
- Die Vertrauenskette führt zu ISRG Root X1 (RSA) und ISRG Root X2 (ECDSA), beide selbstsigniert und direkt in modernen Root Stores als vertrauenswürdig hinterlegt.
- Es gibt keine Garantie, keine Haftpflichtversicherung, und Support gibt es nur über das Community-Forum.
Was kommerzielle Zertifizierungsstellen zusätzlich bieten
Kommerzielle CAs – DigiCert, Sectigo, GlobalSign, Entrust und andere – stellen dieselben DV-Zertifikate aus wie Let's Encrypt, dazu zwei Stufen, die Let's Encrypt nicht anbietet:
- Organization Validation (OV): Die CA prüft vor der Ausstellung die rechtliche Existenz deines Unternehmens.
- Extended Validation (EV): ein tiefergehendes Prüfverfahren mit rechtlichen, physischen und betrieblichen Kontrollen.
Der Haken: EV verändert nicht mehr, was Besucher in der Adressleiste sehen. Chrome hat die gesonderte grüne EV-Darstellung etwa ab Version 77 (2019) entfernt, und andere große Browser sind ähnliche Wege gegangen. Der praktische Nutzen von OV/EV liegt heute also im Audit-Trail und im Prüfnachweis, nicht in einem sichtbaren Vertrauenssignal für Endnutzer.
Was du bei einer kommerziellen CA wirklich kaufst:
- Eine Garantie oder Haftungsregelung (üblicherweise sechs- oder siebenstellig in USD), falls die CA ein Zertifikat fehlerhaft ausstellt.
- Ausstellung mit SLA und bezahlten Support per Telefon oder E-Mail.
- Eine geprüfte Organisationsidentität – nützlich für Compliance-Frameworks, Beschaffungs-Checklisten oder Branchen, in denen ein Auditor ein unternehmensvalidiertes Zertifikat sehen will.
DV vs. OV vs. EV – und wo welche CA passt
| Merkmal | Let's Encrypt | Typische kommerzielle CA |
|---|---|---|
| Validierungsstufen | Nur DV | DV, OV, EV |
| Maximale Laufzeit | 90 Tage (oder kurzlebig 6 Tage) | Bis zu 398 Tage (Obergrenze des CA/Browser Forum) |
| Wildcard-Unterstützung | Ja, nur DNS-01 | Ja, nur DNS-01 (oder Äquivalent) |
| Kosten | Kostenlos | Kostenpflichtig, pro Zertifikat oder pro Jahr |
| Garantie/Versicherung | Keine | Oft inklusive |
| Support | Community-Forum | Bezahlter SLA-Support |
| Vertrauensniveau im Browser | Gleich | Gleich |
Ein Punkt, den man betonen sollte: Die maximale Laufzeit von 398 Tagen ist eine Baseline Requirement des CA/Browser Forum, die branchenweit gilt – keine Einschränkung von Let's Encrypt, der du durch Bezahlen entgehen kannst. Das Forum hat in jüngsten Abstimmungen zudem weitere Verkürzungen der Laufzeit diskutiert. Rechne also damit, dass die Höchstlaufzeiten bei allen öffentlich vertrauenswürdigen CAs mit der Zeit sinken – Automatisierung wird in der Praxis zur Pflicht, egal für welche CA du dich entscheidest.
Wann kostenlose ACME-Zertifikate ausreichen
Let's Encrypt ist die richtige Standardwahl für:
- Normale Websites, APIs und interne Dienste, bei denen Besucher nicht wissen müssen, wem die Domain rechtlich gehört.
- Jedes Setup, in dem du die Verlängerung automatisieren kannst – certbot per Cron, ein in den Load Balancer integrierter ACME-Client oder eine Plattform, die für dich verlängert.
- Agenturen, die Zertifikate für viele Kundendomains verwalten und bei denen Automatisierung wichtiger ist als die Kosten pro Zertifikat.
- Kurzlebige Infrastruktur – Staging-Umgebungen, ephemere Server, alles, was regelmäßig hoch- und wieder heruntergefahren wird.
Wenn du nicht sicher bist, was aktuell auf einer Domain im Einsatz ist, prüfe sie mit dem SSL-Check: Du siehst Aussteller, Validierungsstufe, Ablaufdatum und Zertifikatskette – ein schneller Weg zur Bestandsaufnahme, bevor du vereinheitlichst.
Wann sich ein kostenpflichtiges SSL-Zertifikat lohnt
Greif zu einer kommerziellen CA, wenn:
- Beschaffung oder Compliance eine dokumentierte OV/EV-Prüfung verlangen (üblich in Finanzwesen, Gesundheitswesen oder bei B2B-Verträgen mit Großunternehmen).
- du vertragliche Haftungsdeckung brauchst statt eines Community-Projekts nach dem Best-Effort-Prinzip.
- du während eines Launch-Zeitfensters eine bezahlte Support-Hotline für Probleme bei der Ausstellung möchtest.
- deine Organisation so selten Zertifikate ausstellt, dass sich der Aufbau einer Automatisierung nicht lohnt und eine längere Laufzeit (bis zu 398 Tage) den Verlängerungsaufwand verringert.
Für die meisten Infrastruktur-Teams mit Dutzenden oder Hunderten Domains spricht die Rechnung für Automatisierung statt langer Laufzeit – ein kostenloses 90-Tage-Zertifikat, das sich unbeaufsichtigt selbst verlängert, ist im Betrieb einfacher als ein 398-Tage-Zertifikat, an dessen manuellen Austausch jemand denken muss.
Beispiel: Let's-Encrypt-Verlängerung automatisieren
Eine typische certbot-Verlängerungsprüfung, ausgeführt per Cron oder systemd-Timer:
certbot renew --quiet --deploy-hook "systemctl reload nginx"
Dieser Befehl prüft alle Zertifikate auf dem Server, verlängert alle, die innerhalb von 30 Tagen ablaufen, und lädt nginx nur dann neu, wenn tatsächlich eine Verlängerung stattgefunden hat. Für die Wildcard-Ausstellung per DNS-01 würdest du stattdessen etwa Folgendes ausführen:
certbot certonly --dns-cloudflare \
  --dns-cloudflare-credentials ~/.secrets/cloudflare.ini \
  -d '*.example.com' -d 'example.com'
So oder so ist das Ziel dasselbe: Die Verlängerung sollte ein geplanter Job sein, keine Kalendererinnerung.
Zertifikate anbieterübergreifend verwalten
Sobald du auf einigen Domains Let's Encrypt und auf anderen kommerzielle Zertifikate einsetzt – was für Agenturen und Multi-Cloud-Teams normal ist –, wird das manuelle Nachverfolgen der Ablaufdaten schnell fehleranfällig. Das Zertifikatsmanagement in InfraNest bietet dir ein zentrales Dashboard für Ausstellung, Verlängerung und Ablaufwarnungen über alle Registrare und CAs hinweg, damit eine verpasste Verlängerung nicht zum Ausfall in der Produktion führt.
Wenn du prüfen willst, was gerade live ist, starte mit dem SSL-Check für deine wichtigsten Domains, bevor du entscheidest, wo Automatisierung ein kostenpflichtiges Zertifikat ersetzen kann – und wo nicht.
Häufig gestellte Fragen
#Ist ein Let's-Encrypt-Zertifikat weniger sicher als ein kostenpflichtiges Zertifikat?
Nein. Beide nutzen dieselben Verschlüsselungsstandards und führen zu Root-Zertifikaten, denen Browser gleichermaßen vertrauen. Der Unterschied liegt in der Validierungstiefe (DV vs. OV/EV) und darin, ob eine Garantie oder bezahlter Support enthalten ist – nicht in der kryptografischen Stärke.
#Kann Let's Encrypt Wildcard-Zertifikate ausstellen?
Ja, aber nur über die DNS-01-Challenge, bei der du einen TXT-Eintrag anlegen musst, der die Kontrolle über die DNS-Zone der Domain nachweist. Diese Einschränkung bei Wildcard-Zertifikaten gilt auch für kommerzielle CAs, da es sich um eine Vorgabe des CA/Browser Forum handelt und nicht um eine Besonderheit von Let's Encrypt.
#Warum laufen Let's-Encrypt-Zertifikate alle 90 Tage ab, während kommerzielle Zertifikate länger gültig sind?
Let's Encrypt setzt bewusst standardmäßig auf eine kurze Laufzeit von 90 Tagen, um automatische Verlängerungen zu fördern und das Risiko durch einen kompromittierten Schlüssel zu begrenzen. Kommerzielle CAs können Zertifikate bis zur branchenweiten Obergrenze von 398 Tagen ausstellen – diese Höchstgrenze gilt jedoch für jede öffentlich vertrauenswürdige CA, nicht nur für kostenpflichtige.
#Zeigt die EV-Validierung noch eine grüne Adressleiste an?
Nein. Große Browser, darunter Chrome etwa ab Version 77, haben die gesonderte EV-Darstellung entfernt. Der praktische Nutzen von EV liegt heute daher im geprüften Unternehmensnachweis hinter dem Zertifikat und nicht in einer abweichenden Browser-Oberfläche.
Mit einem kostenlosen Tool ausprobieren
War dieser Artikel hilfreich?