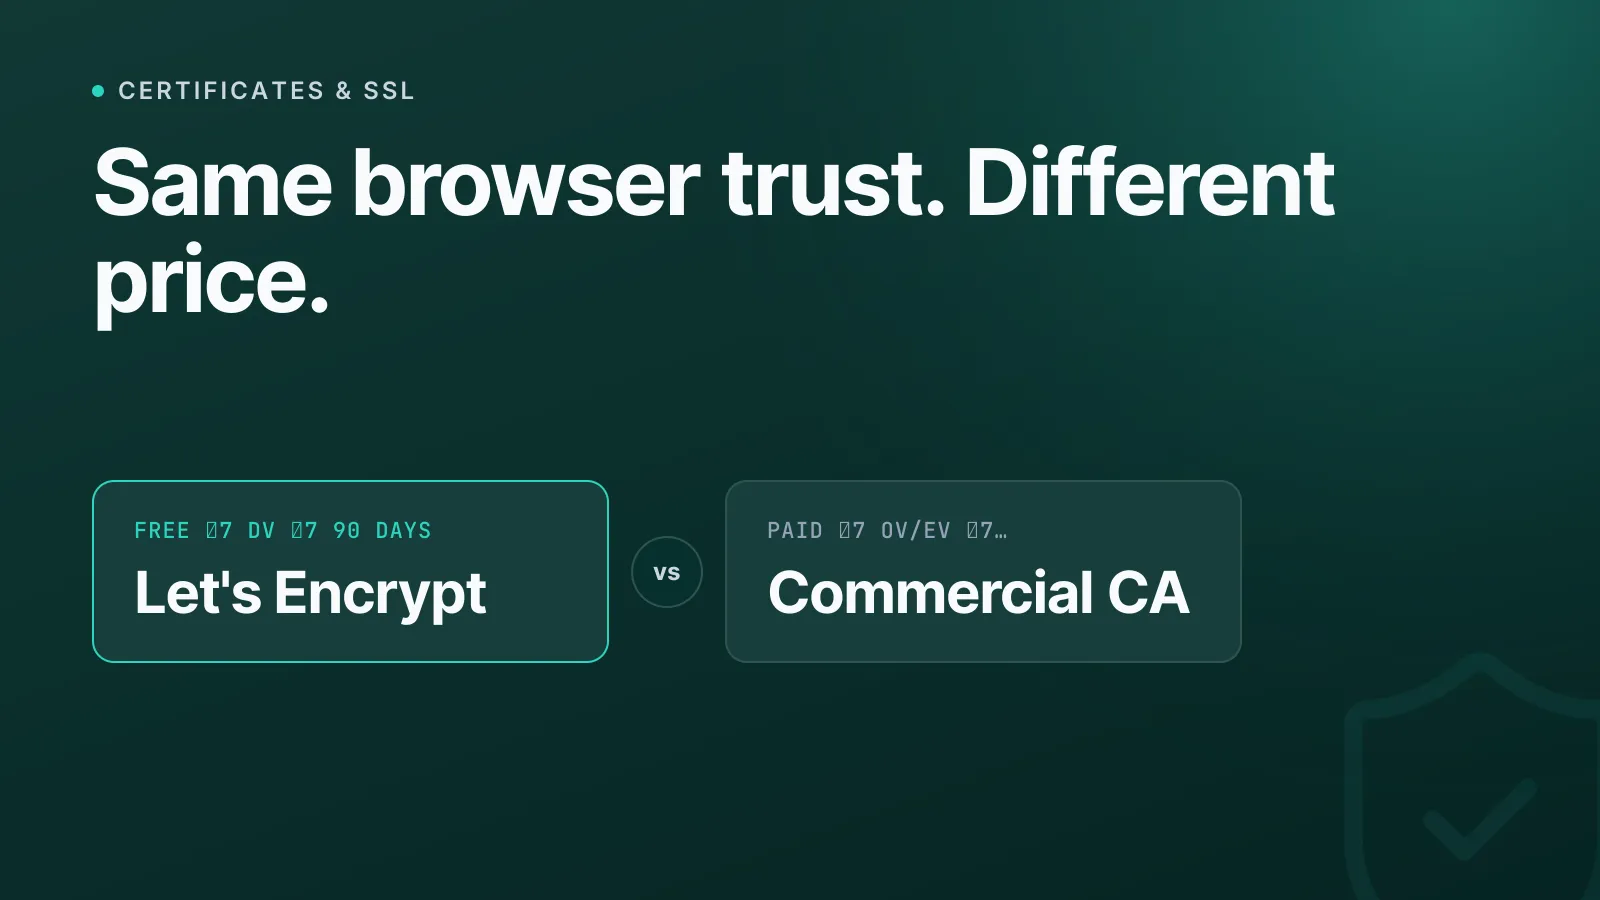
Voor de meeste websites is Let's Encrypt echt voldoende: het biedt kosteloos door browsers vertrouwde versleuteling met automatische verlenging. Commerciële SSL-certificaten zijn hun prijs waard als je identiteitsverificatie op organisatieniveau, contractuele garanties of betaalde support nodig hebt, niet omdat ze cryptografisch sterker zijn.
Deze vraag komt steeds terug wanneer teams hun certificaatstrategie standaardiseren over tientallen domeinen en providers. Het technische vertrouwensniveau is in beide gevallen identiek; het verschil zit in wat er achter het certificaat staat.
Wat Let's Encrypt je echt biedt
Let's Encrypt is een gratis, geautomatiseerde certificaatautoriteit (CA) die wordt beheerd door de non-profitorganisatie Internet Security Research Group (ISRG). Het geeft uitsluitend Domain Validation (DV)-certificaten uit, die bevestigen dat je een domein beheert, maar niets zeggen over wie je als rechtspersoon bent.
Belangrijke technische feiten:
- Uitgifte verloopt via ACME (Automatic Certificate Management Environment, RFC 8555), waardoor verlenging volledig te scripten is.
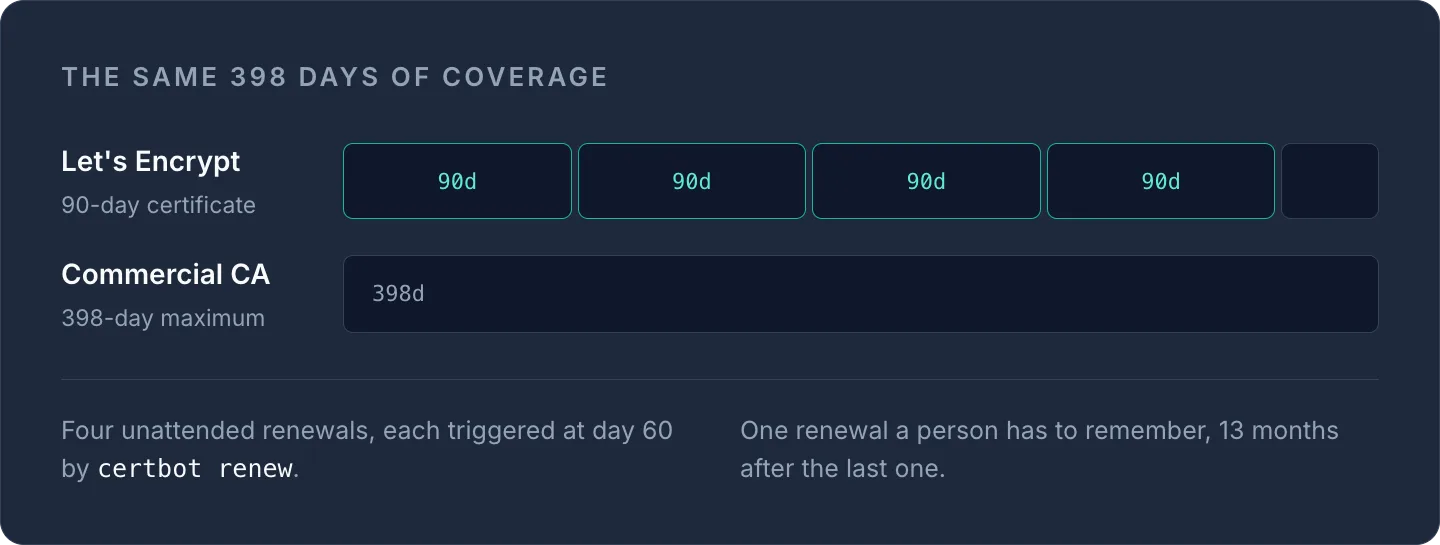
- De standaardgeldigheid van een certificaat is 90 dagen, met de officiële aanbeveling om na 60 dagen automatisch te verlengen.
- Let's Encrypt biedt daarnaast een optioneel kortlevend profiel van 6 dagen, bedoeld om de impact van een gecompromitteerde sleutel te beperken.
- Wildcardcertificaten (
*.example.com) worden ondersteund, maar alleen via de DNS-01-challenge: je moet aantonen dat je de DNS beheert, niet alleen een bestand via HTTP aanbieden. - Er gelden rate limits per geregistreerd domein (historisch ongeveer 50 certificaten per domein per week, met aparte limieten voor duplicaten en mislukte validaties). Raadpleeg de actuele documentatie van Let's Encrypt over rate limits vóór een grootschalige uitrol, want deze getallen worden weleens herzien.
- De vertrouwensketen loopt naar ISRG Root X1 (RSA) en ISRG Root X2 (ECDSA), beide self-signed en rechtstreeks vertrouwd in moderne root stores.
- Er is geen garantie, geen aansprakelijkheidsverzekering, en support loopt uitsluitend via het communityforum.
Wat commerciële CA's toevoegen
Commerciële CA's (DigiCert, Sectigo, GlobalSign, Entrust en andere) geven dezelfde DV-certificaten uit als Let's Encrypt, plus twee niveaus die Let's Encrypt niet aanbiedt:
- Organization Validation (OV): de CA controleert of je bedrijf juridisch bestaat voordat het certificaat wordt uitgegeven.
- Extended Validation (EV): een grondiger verificatieproces met juridische, fysieke en operationele controles.
Het addertje: EV verandert niets meer aan wat een bezoeker in de adresbalk ziet. Chrome heeft de aparte groene EV-balk rond versie 77 (2019) verwijderd, en andere grote browsers zijn vergelijkbare wegen ingeslagen. De praktische waarde van OV/EV zit vandaag dus in het audittrail en het verificatiedossier, niet in een zichtbaar vertrouwenssignaal voor eindgebruikers.
Wat je bij een commerciële CA eigenlijk koopt:
- Een garantie- of aansprakelijkheidspolis (meestal zes of zeven cijfers in USD) voor het geval de CA een certificaat onterecht uitgeeft.
- Uitgifte met SLA en betaalde support per telefoon of e-mail.
- Een geverifieerde organisatie-identiteit, handig voor compliance-frameworks, inkoopchecklists of sectoren waar een auditor een door het bedrijf geverifieerd certificaat in het dossier wil zien.
DV vs OV vs EV, en waar elke CA past
| Kenmerk | Let's Encrypt | Gangbare commerciële CA |
|---|---|---|
| Validatieniveaus | Alleen DV | DV, OV, EV |
| Maximale geldigheid | 90 dagen (of 6 dagen kortlevend) | Tot 398 dagen (limiet CA/Browser Forum) |
| Wildcardondersteuning | Ja, alleen DNS-01 | Ja, alleen DNS-01 (of equivalent) |
| Kosten | Gratis | Betaald, per certificaat of per jaar |
| Garantie/verzekering | Geen | Vaak inbegrepen |
| Support | Communityforum | Betaalde support met SLA |
| Vertrouwensniveau in browsers | Gelijk | Gelijk |
Eén feit verdient extra nadruk: de maximale geldigheid van 398 dagen is een Baseline Requirement van het CA/Browser Forum die voor de hele sector geldt, geen beperking van Let's Encrypt die je kunt omzeilen door meer te betalen. Het Forum bespreekt in recente ballots bovendien verdere verkortingen van de looptijd, dus reken op kortere maxima bij alle publiek vertrouwde CA's. Automatisering wordt in de praktijk verplicht, welke CA je ook kiest.
Wanneer gratis ACME-certificaten volstaan
Let's Encrypt is de juiste standaardkeuze voor:
- Gewone websites, API's en interne diensten waarbij bezoekers niet hoeven te weten wie juridisch eigenaar van het domein is.
- Elke opzet waarin je verlenging kunt automatiseren: certbot via cron, een ACME-client die in je load balancer is ingebouwd, of een platform dat voor je verlengt.
- Bureaus die certificaten beheren voor veel klantdomeinen, waarbij automatisering belangrijker is dan de kosten per certificaat.
- Kortlevende infrastructuur: stagingomgevingen, tijdelijke servers, alles wat regelmatig wordt opgezet en weer afgebroken.
Weet je niet zeker wat er momenteel op een domein draait? Haal het door de SSL-check om de uitgever, het validatieniveau, de vervaldatum en de keten te zien: een snelle manier om te auditen voordat je standaardiseert.
Wanneer betaal je voor een commercieel SSL-certificaat?
Kies voor een commerciële CA wanneer:
- Inkoop of compliance een OV/EV-verificatie in het dossier vereist (gebruikelijk in de financiële sector, de zorg of enterprise-B2B-contracten).
- Je contractuele aansprakelijkheidsdekking nodig hebt in plaats van een communityproject op basis van best effort.
- Je een betaalde supportlijn wilt voor uitgifteproblemen tijdens een lancering.
- Je organisatie zo zelden certificaten uitgeeft dat automatisering niet de moeite waard is, en een langere geldigheid (tot 398 dagen) de verlengingslast vermindert.
Voor de meeste infrastructuurteams met tientallen of honderden domeinen valt de afweging uit in het voordeel van automatisering boven een lange geldigheid: een gratis certificaat van 90 dagen dat zichzelf zonder toezicht verlengt, is operationeel eenvoudiger dan een certificaat van 398 dagen dat iemand handmatig moet onthouden te vervangen.
Voorbeeld: Let's Encrypt-verlenging automatiseren
Een typische verlengingscontrole met certbot, uitgevoerd via cron of een systemd-timer:
certbot renew --quiet --deploy-hook "systemctl reload nginx"
Dit controleert alle certificaten op de machine, verlengt de certificaten die binnen 30 dagen verlopen en herlaadt nginx alleen als er daadwerkelijk iets is verlengd. Voor wildcarduitgifte via DNS-01 voer je in plaats daarvan iets uit als:
certbot certonly --dns-cloudflare \
  --dns-cloudflare-credentials ~/.secrets/cloudflare.ini \
  -d '*.example.com' -d 'example.com'
Hoe dan ook is het doel hetzelfde: verlenging hoort een geplande taak te zijn, geen herinnering in je agenda.
Certificaten beheren over meerdere providers
Zodra je op sommige domeinen Let's Encrypt draait en op andere commerciële certificaten (wat normaal is voor bureaus en multi-cloudteams), wordt het handmatig bijhouden van vervaldata al snel foutgevoelig. Certificaatbeheer in InfraNest geeft je één dashboard voor uitgifte, verlenging en vervalmeldingen over elke registrar en CA heen, zodat een gemiste verlenging niet uitdraait op een storing in productie.
Wil je controleren wat er nu live staat? Begin met de SSL-check op je belangrijkste domeinen voordat je beslist waar automatisering een betaald certificaat kan vervangen, en waar niet.
Veelgestelde vragen
#Is een Let's Encrypt-certificaat minder veilig dan een betaald certificaat?
Nee. Beide gebruiken dezelfde versleutelingsstandaarden en leiden naar roots die browsers in gelijke mate vertrouwen; het verschil zit in de diepgang van de validatie (DV vs OV/EV) en of er een garantie of betaalde support bij zit, niet in cryptografische sterkte.
#Kan Let's Encrypt wildcardcertificaten uitgeven?
Ja, maar alleen via de DNS-01-challenge, waarbij je een TXT-record aanmaakt om aan te tonen dat je de DNS-zone van het domein beheert. Deze beperking voor wildcarduitgifte geldt ook voor commerciële CA's, omdat het een vereiste van het CA/Browser Forum is en niet iets specifieks voor Let's Encrypt.
#Waarom verloopt een Let's Encrypt-certificaat elke 90 dagen terwijl commerciële certificaten langer meegaan?
Let's Encrypt kiest bewust voor een korte standaardlooptijd van 90 dagen om automatische verlenging te stimuleren en de schade van een gecompromitteerde sleutel te beperken; commerciële CA's kunnen certificaten uitgeven tot de sectorbrede limiet van 398 dagen, al geldt dat maximum voor elke publiek vertrouwde CA, niet alleen voor betaalde.
#Toont EV-validatie nog steeds een groene adresbalk?
Nee. Grote browsers, waaronder Chrome vanaf ongeveer versie 77, hebben de aparte visuele EV-weergave verwijderd. Het praktische voordeel van EV is vandaag dus het geverifieerde bedrijfsdossier achter het certificaat, niet een andere weergave in de browser.
Probeer het met een gratis tool
Was dit artikel nuttig?