

Wenn Cloudflare DNS nicht aktualisiert, wurde der Eintrag auf Cloudflares Seite fast immer schon korrekt geändert – die Verzögerung, die du siehst, stammt von einem nachgelagerten Resolver, der noch eine gecachte Antwort ausliefert, oder du schaust dir einen Proxy-Eintrag an und hältst das Verhalten von Cloudflares Edge für einen veralteten DNS-Eintrag. Cloudflares autoritatives Netzwerk verteilt Änderungen weltweit innerhalb von Sekunden. Was hinterherhinkt, ist alles zwischen Cloudflare und deinem Bildschirm: der Cache deines Betriebssystems, dein Browser, der Resolver deines Internetanbieters und jeder öffentliche Resolver wie 8.8.8.8, der den alten TTL (Time to Live) gecacht hat.
Dieser Beitrag geht die tatsächlichen Ursachen nach Wahrscheinlichkeit sortiert durch und zeigt dir einen schnellen Weg, herauszufinden, mit welcher du es zu tun hast.
Warum DNS-Änderungen verzögert wirken, obwohl sie es nicht sind
Jeder DNS-Eintrag hat einen TTL – eine Anzahl von Sekunden, die ein Resolver die Antwort cachen darf, bevor er erneut beim autoritativen Server nachfragt (RFC 1035). Hatte ein Eintrag vor deiner Änderung einen TTL von 3600 Sekunden, darf jeder Resolver, der den alten Wert bereits gecacht hat, ihn völlig regelkonform bis zu einer Stunde lang weiter ausliefern – obwohl Cloudflares Edge längst die neue Antwort kennt.
Das ist normales DNS-Verhalten, kein Cloudflare-Bug. Es betrifft jeden DNS-Anbieter – bei Cloudflare fällt es den meisten nur auf, weil sich Änderungen im Dashboard sofort anfühlen.
NoteNegative Antworten (etwa NXDOMAIN, wenn ein Eintrag noch nicht existiert) werden gemäß dem SOA-MINIMUM-Wert der Zone gecacht, nicht nach dem TTL des Eintrags selbst – deshalb kann es manchmal länger dauern, bis ein neu angelegter Eintrag sichtbar wird, als ein bearbeiteter.
Cloudflare TTL: Was „Auto“ wirklich bedeutet
Der DNS-Editor von Cloudflare bietet dir ein TTL-Dropdown mit der Option Auto sowie festen Werten von 1 Minute bis zu einer Woche. Bei Auto überlässt du die TTL-Wahl Cloudflare, das in der Regel einen kurzen TTL für schnelles Failover setzt – aus Sicht des Resolvers ist es aber trotzdem ein gecachter Wert.
Wenn du eine Änderung planst, die sich schnell verbreiten muss (zum Beispiel einen A-Eintrag vor einem Serverumzug umstellen), senke den TTL ein bis zwei Tage vorher auf einen kurzen Wert – etwa 300 Sekunden. So halten Resolver zum Zeitpunkt der eigentlichen Umstellung nur noch einen 5 Minuten alten Cache statt eines stundenalten.
Die Proxy-Falle: orange Wolke vs. graue Wolke
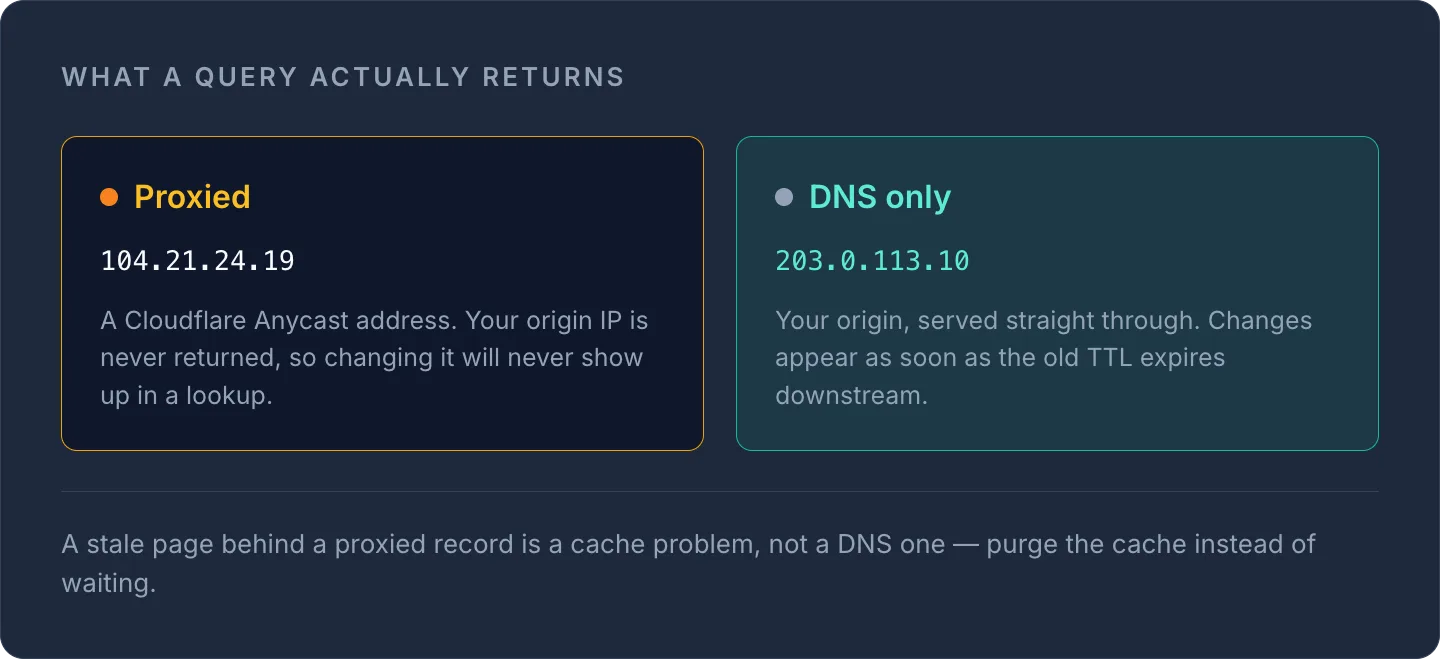
Das ist die mit Abstand häufigste Ursache für Verwirrung à la „Cloudflare DNS aktualisiert nicht“. Ist ein Eintrag geproxied (orange Wolke), gibt Cloudflare deine Origin-IP in DNS-Antworten überhaupt nicht zurück – sondern seine eigenen Anycast-IPs. Wenn du also die IP-Adresse deines Origins bei einem Proxy-Eintrag änderst und dann DNS prüfst, wirst du die neue IP nie sehen, weil Cloudflare sie von vornherein nicht angezeigt hat.
Was du in diesem Fall eigentlich untersuchst, ist oft gar kein DNS-Problem, sondern:
- Cloudflare leitet noch nicht an den neuen Origin weiter (prüfe die Origin-IP des Eintrags im Dashboard, nicht per DNS-Abfrage)
- Cloudflares CDN-/Cache-Schicht liefert eine alte gecachte Seite aus (braucht einen Cache-Purge, kein Warten auf DNS)
- Eine Firewall- oder Sicherheitsregel blockiert den neuen Origin
Wenn du einen Eintrag zwischen Proxied und DNS only (graue Wolke) umschaltest, ändert sich ebenfalls, was eine DNS-Abfrage tatsächlich zurückgibt – und auch dieser Wechsel unterliegt nachgelagert dem normalen TTL-Caching, genau wie jede andere Änderung am Eintrag.
So prüfst du, was wirklich passiert
Bevor du davon ausgehst, dass etwas kaputt ist, prüfe den Eintrag direkt gegen einen autoritativen oder bekannten öffentlichen Resolver, statt dich auf deinen eigenen Rechner zu verlassen, der womöglich einen veralteten lokalen Cache hat.
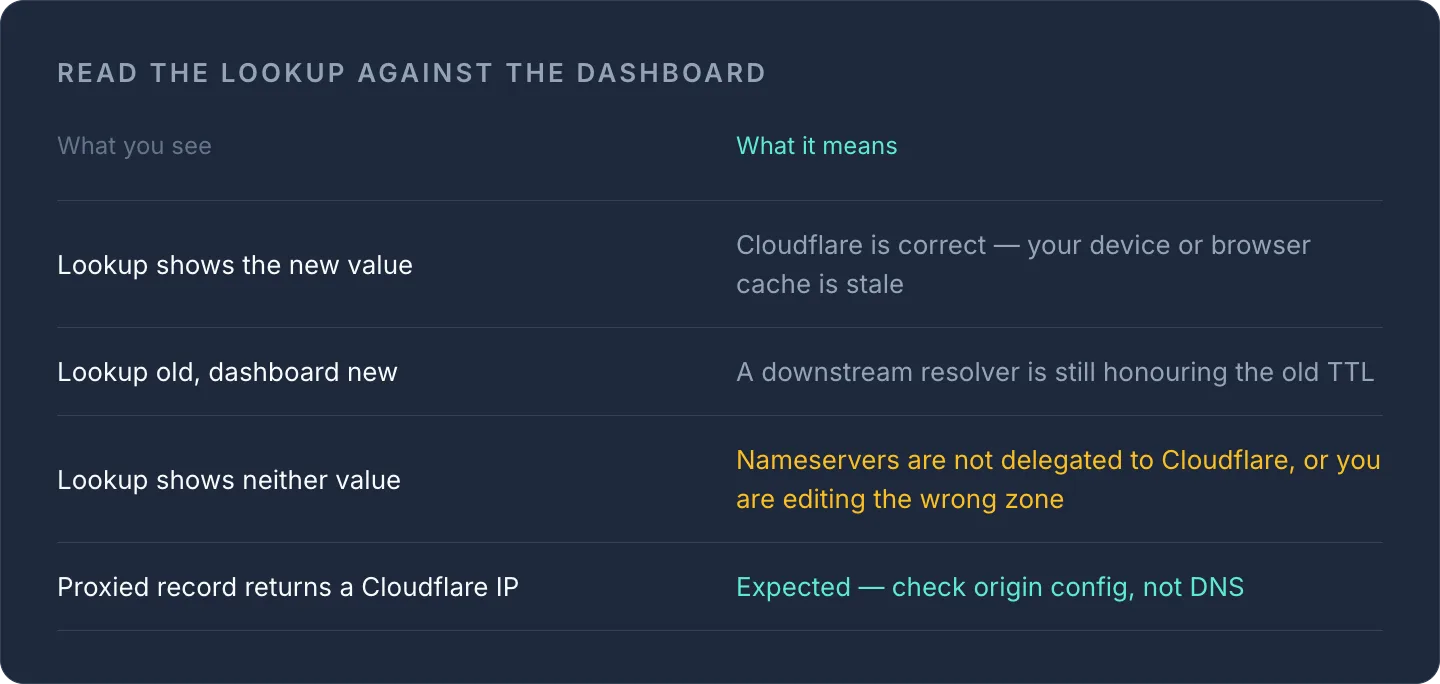
Nutze unser kostenloses DNS-Lookup-Tool für die betreffende Domain und den Eintragstyp – es fragt live ab und zeigt dir genau, was gerade zurückgegeben wird, am Cache deines Geräts vorbei. Vergleiche das mit dem, was das Cloudflare-Dashboard für den Eintrag anzeigt.
| Was du siehst | Was es bedeutet |
|---|---|
| Lookup-Tool zeigt den neuen Wert | Cloudflare ist korrekt; der Cache deines Geräts/Browsers ist veraltet |
| Lookup-Tool zeigt den alten Wert, Dashboard den neuen | Ein nachgelagerter Resolver hält sich noch an den alten TTL |
| Lookup-Tool zeigt keinen der beiden Werte | Die Nameserver sind nicht wirklich an Cloudflare delegiert, oder du bearbeitest die falsche Zone |
| Eintrag ist geproxied und zeigt eine Cloudflare-IP | Erwartetes Verhalten – prüfe die Origin-Konfiguration, nicht DNS |
Stimmt das Lookup-Tool mit dem Dashboard überein, liegt die Lösung komplett bei dir lokal: Leere den DNS-Cache deines Betriebssystems, lösche den Browser-Cache oder warte einfach den TTL ab – es ist kein Cloudflare-Problem.
Wenn es ein Delegierungsproblem ist, kein Caching-Problem
Wenn eine Änderung tatsächlich nirgends auftaucht, egal wie lange du wartest, prüfe, ob die Nameserver der Domain beim Registrar wirklich auf Cloudflare zeigen. Es kommt häufig vor, dass Einträge in einer Cloudflare-Zone bearbeitet werden, die zwar korrekt eingerichtet, aber nie vollständig aktiviert wurde – die NS-Einträge auf Registrar-Ebene zeigen noch woandershin, sodass Cloudflares Edge überhaupt nicht abgefragt wird.
Prüfe außerdem, ob du wirklich die Zone bearbeitest, die du meinst. Wenn du mehrere Cloudflare-Konten verwaltest oder die Domain doppelt hinzugefügt wurde, aktualisierst du schnell versehentlich eine pausierte oder inaktive Zone.
TipWenn du DNS für verschiedene Domains bei Cloudflare und anderen Anbietern verwaltest, macht es eine zentrale Übersicht in einem Dashboard deutlich unwahrscheinlicher, dass du Zonen verwechselst. Mit unserer DNS-Verwaltung und der Cloudflare-Integration kannst du Einträge anbieterübergreifend ansehen und bearbeiten, ohne dich durch separate Logins zu klicken.
Checkliste, bevor du Cloudflare die Schuld gibst
- Prüfe, ob der Eintrag im Cloudflare-Dashboard wirklich korrekt gespeichert wurde
- Prüfe, ob die Nameserver der Domain beim Registrar an Cloudflare delegiert sind
- Frage mit einem DNS-Lookup-Tool direkt einen öffentlichen Resolver ab, nicht nur über deinen Browser
- Denk daran: Proxy-Einträge geben deine Origin-IP nie per DNS preis
- Bei einem CDN-/Seiten-Caching-Problem leere den Cloudflare-Cache – warte nicht auf DNS
- Senke den TTL vor geplanten Umstellungen, damit sich künftige Änderungen schneller verbreiten
Hintergrundwissen dazu, wie Einträge und Resolver allgemein zusammenspielen, findest du in unserem Leitfaden So funktioniert die DNS-Auflösung und in der vollständigen Übersicht der DNS-Eintragstypen.
Wenn du DNS-Änderungen bei Cloudflare und mehreren anderen Anbietern unter einen Hut bringen musst, bietet dir unser Dashboard für die DNS-Verwaltung einen zentralen Ort, um Einträge zu prüfen, zu bearbeiten und zu verifizieren – ohne zwischen Tools zu wechseln.
Häufig gestellte Fragen
#Wie lange dauert es, bis DNS-Änderungen bei Cloudflare wirksam werden?
Die autoritativen Server von Cloudflare aktualisieren sich fast sofort, meist innerhalb von Sekunden. Länger dauert es, bis nachgelagerte Resolver ihren Cache erneuern – das kann bis zum vorherigen TTL des Eintrags dauern, üblicherweise einige Minuten bis eine Stunde.
#Warum zeigt mein DNS-Lookup-Tool ein anderes Ergebnis als das Cloudflare-Dashboard?
Das bedeutet fast immer, dass ein Resolver irgendwo zwischen dir und Cloudflare noch eine gecachte Antwort von vor deiner Änderung ausliefert – basierend auf dem TTL, den der Eintrag zum Zeitpunkt des Cachens hatte.
#Hilft es, den Cloudflare-Cache zu leeren, wenn ein DNS-Eintrag nicht aktualisiert?
Nein – ein Cache-Purge leert Cloudflares CDN-/Inhalts-Cache, und der ist von DNS getrennt. Wenn ein DNS-Eintrag selbst eine Änderung nicht widerspiegelt, liegt es am TTL oder an einem Delegierungsproblem, nicht an fehlendem Cache-Purge.
#Kann ein Proxy-Eintrag jemals die echte IP-Adresse meines Servers anzeigen?
Nein. Proxy-Einträge (orange Wolke) liefern in DNS-Antworten immer die Anycast-IPs von Cloudflare zurück, unabhängig vom TTL. Um deine Origin-IP zu sehen oder zu ändern, prüfe die Konfiguration des Eintrags direkt im Cloudflare-Dashboard.
Mit einem kostenlosen Tool ausprobieren
War dieser Artikel hilfreich?


