

DNS-Einträge sind die Anweisungen, die einen Domainnamen in eine Adresse, einen Mail-Weg oder eine Sicherheitsrichtlinie übersetzen. Dieser Leitfaden behandelt die sieben Eintragstypen, mit denen du im Alltag tatsächlich zu tun hast – A, AAAA, CNAME, MX, TXT, NS und CAA – jeweils mit einem Beispiel zum Kopieren und dem zugehörigen RFC. Wenn du dir nur eine Sache merkst: Ein CNAME darf sich seinen Namen nie mit einem anderen Eintrag teilen. Deshalb kannst du keinen CNAME am Zonen-Apex anlegen.
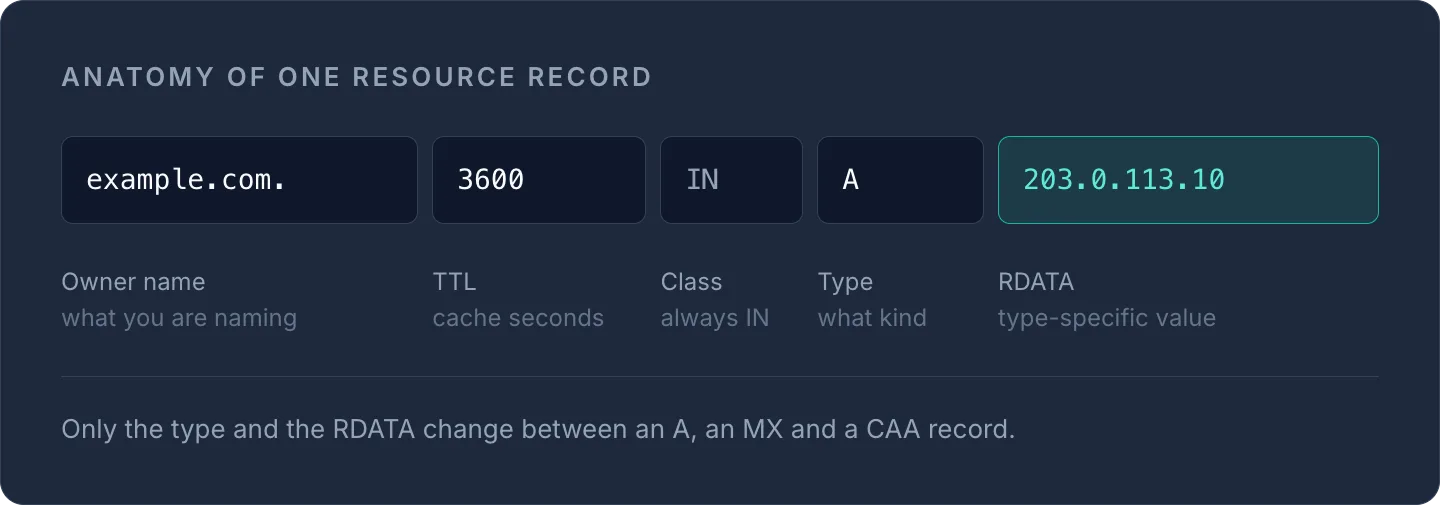
Jeder Eintrag ist gleich aufgebaut: ein Owner-Name, eine TTL, eine Klasse (fast immer IN für Internet), ein Typ und typspezifische Daten. Die TTL (Time to Live) ist laut RFC 1035 ein 32-Bit-Wert in Sekunden, der Resolvern sagt, wie lange sie die Antwort cachen dürfen. Setze sie vor einer Migration niedrig (300s) und erhöhe sie (3600s+), sobald alles stabil läuft.
Mit unserem kostenlosen DNS-Lookup-Tool kannst du jeden dieser Einträge vor und nach einer Änderung live prüfen.
DNS-Eintragstypen im Überblick
| Typ | Code | Zweck | Standard |
|---|---|---|---|
| A | 1 | Hostname → IPv4 | RFC 1035 |
| AAAA | 28 | Hostname → IPv6 | RFC 3596 |
| CNAME | 5 | Alias → kanonischer Name | RFC 1034/2181 |
| MX | 15 | Mail-Routing | RFC 1035/5321 |
| TXT | 16 | Beliebiger Text (SPF/DKIM/DMARC) | RFC 1035 |
| NS | 2 | Zonendelegation | RFC 1034 |
| CAA | 257 | Welche CAs Zertifikate ausstellen dürfen | RFC 8659 |
A-Eintrag: Name zu IPv4
Ein A-Eintrag ordnet einem Hostnamen eine einzelne 32-Bit-IPv4-Adresse zu. Er ist der häufigste Eintrag im Internet und der, den die meisten meinen, wenn sie sagen: „Lass die Domain auf den Server zeigen.“
example.com.        3600    IN    A       203.0.113.10
www.example.com.    3600    IN    A       203.0.113.10
Du kannst für denselben Namen mehrere A-Einträge anlegen, um den Traffic auf mehrere IPs zu verteilen (einfaches DNS-Round-Robin). DNS prüft aber nicht, ob diese IPs erreichbar sind – Round-Robin ist also Lastverteilung, kein Failover.
AAAA-Eintrag: Name zu IPv6
AAAA („Quad-A“) ist das IPv6-Gegenstück zum A-Eintrag und in RFC 3596 definiert. Er ordnet einem Hostnamen eine 128-Bit-IPv6-Adresse zu. Veröffentliche für einen Dual-Stack-Host sowohl A als auch AAAA – die Clients wählen dann das Protokoll, das sie bevorzugen.
example.com. 3600 IN AAAA 2001:db8::10
CNAME-Eintrag: Alias auf einen kanonischen Namen
Ein CNAME verweist einen Namen auf einen anderen (den kanonischen Namen), und der Resolver fragt dann die Einträge des Ziels ab. Das ist ideal, um www oder eine CDN-Subdomain auf einen Hostnamen zeigen zu lassen, dessen IP du nicht kontrollierst.
www.example.com.    3600    IN    CNAME    example.com.
cdn.example.com.    3600    IN    CNAME    d1234.cloudfront.net.
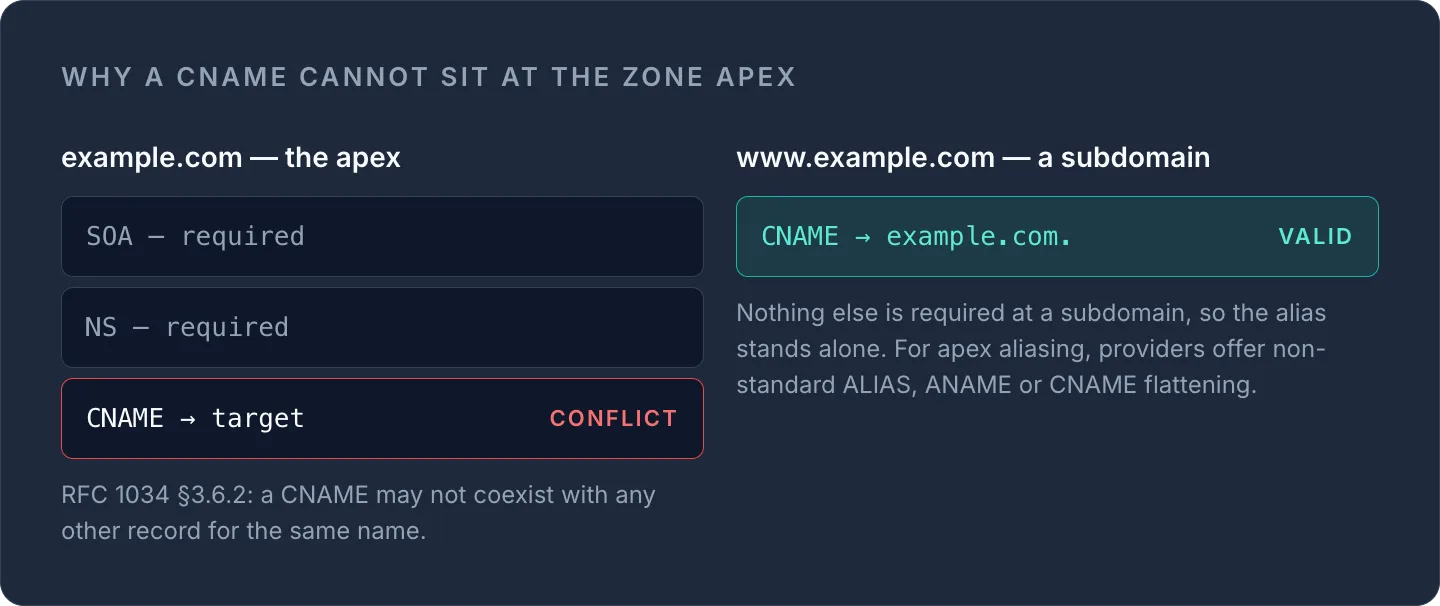
- Ein CNAME kann nicht neben einem anderen Eintrag für denselben Namen existieren (RFC 1034 §3.6.2, RFC 2181 §10.1). Da der Zonen-Apex SOA- und NS-Einträge tragen muss, kannst du am Apex (also
example.comselbst) keinen CNAME anlegen. - NS- und MX-Ziele sollten nicht auf einen CNAME zeigen (RFC 2181 §10.3). Lass sie auf echte Hostnamen mit A/AAAA-Einträgen zeigen.
Für Alias-Verhalten am Apex bieten Provider nicht standardisierte Funktionen an – CNAME Flattening bei Cloudflare, Alias-Records bei Route 53 und ANAME/ALIAS bei manchen Registraren. Diese lösen das Ziel auf und liefern die resultierende IP am Apex aus. Das genaue Verhalten findest du in der Dokumentation deines Providers.
MX-Eintrag: Mail-Routing
MX-Einträge (Mail Exchange) sagen sendenden Servern laut RFC 5321, wohin sie Mails zustellen sollen. Jeder MX hat einen 16-Bit-Präferenzwert und den Hostnamen eines Mailservers. Der niedrigere Präferenzwert gewinnt – er kennzeichnet den Server mit der höchsten Priorität.
example.com.    3600    IN    MX    10 mail1.example.com.
example.com.    3600    IN    MX    20 mail2.example.com.
Das Ziel muss ein Hostname sein, der auf A/AAAA auflöst – niemals eine nackte IP – und sollte kein CNAME sein. Wenn eine Domain keine Mails sendet und empfängt, veröffentliche einen Null-MX (RFC 7505): einen einzelnen Eintrag mit Präferenz 0 und Ziel .:
example.com. 3600 IN MX 0 .
Was aktuell live ist, prüfst du mit unserem kostenlosen MX-Lookup-Tool.
TXT-Eintrag: SPF, DKIM, DMARC und Verifizierung
TXT-Einträge enthalten Freitext. Jeder String ist auf 255 Oktette begrenzt, ein einzelner Eintrag kann aber mehrere aneinandergehängte Strings enthalten – lange Richtlinien werden daher in 255-Oktett-Blöcke aufgeteilt. TXT ist das Arbeitspferd für E-Mail-Authentifizierung und Domain-Verifizierung.
example.com.            3600 IN TXT "v=spf1 include:_spf.google.com -all"
default._domainkey...   3600 IN TXT "v=DKIM1; k=rsa; p=MIGfMA0..."
_dmarc.example.com.     3600 IN TXT "v=DMARC1; p=reject; rua=mailto:dmarc@example.com"
Beachte, dass SPF (RFC 7208) einen TXT-Eintrag nutzt – der eigene SPF-Eintragstyp (99) ist veraltet. Gültige Einträge erstellst du mit unserem SPF-Generator und DMARC-Generator.
NS-Eintrag: eine Zone delegieren
NS-Einträge (Nameserver) listen die autoritativen Server einer Zone auf und sind am Apex Pflicht. Sie existieren sowohl in der übergeordneten Zone (die Delegation) als auch in deiner eigenen Zone. RFC 2182 empfiehlt mindestens zwei topologisch getrennte autoritative Server.
example.com.    86400    IN    NS    ns1.example-dns.net.
example.com.    86400    IN    NS    ns2.example-dns.net.
Liegt der Nameserver innerhalb der Zone, die er bedient (in-bailiwick), muss die übergeordnete Zone Glue-Records veröffentlichen – A/AAAA-Einträge für die Hostnamen der Nameserver –, um eine Lookup-Schleife zu vermeiden.
CAA-Eintrag: Zertifikatsausstellung steuern
Mit CAA (Certification Authority Authorization), definiert in RFC 8659, legst du fest, welche Zertifizierungsstellen TLS-Zertifikate für deine Domain ausstellen dürfen. Die Baseline Requirements des CA/Browser Forums verpflichten CAs, CAA bei der Ausstellung zu prüfen und im DNS-Baum nach oben zu gehen, wenn für den exakten Namen kein Eintrag existiert.
example.com.    3600    IN    CAA    0 issue "letsencrypt.org"
example.com.    3600    IN    CAA    0 issuewild ";"
example.com.    3600    IN    CAA    0 iodef "mailto:security@example.com"
Die drei Property-Tags sind issue (erlaubte CA für Standardzertifikate), issuewild (Wildcards) und iodef (eine URL zum Melden von Richtlinienverstößen). RFC 8657 ergänzt die Parameter accounturi und validationmethods, mit denen du die Ausstellung an ein bestimmtes ACME-Konto binden kannst. Der Wert ; bedeutet „nichts ausstellen“ für das jeweilige Tag.
Prüfe nach einer CAA-Änderung mit unserem kostenlosen SSL-Check, ob deine Zertifikatskette weiterhin gültig ist.
Diese Eintragstypen über mehrere Registrare hinweg zu verwalten, wird schnell unübersichtlich – unser DNS-Management hält alle Zonen an einem Ort, mit einem einheitlichen Editor.
Häufig gestellte Fragen
#Warum kann ich am Apex meiner Domain keinen CNAME anlegen?
Ein CNAME kann nicht neben einem anderen Eintrag für denselben Namen existieren (RFC 1034/2181), und der Zonen-Apex muss bereits SOA- und NS-Einträge tragen. Für Alias-Verhalten am Apex nutzt du eine Provider-Funktion wie CNAME Flattening, Route 53 Alias oder ANAME/ALIAS.
#Welche TTL sollte ich für einen DNS-Eintrag setzen?
Nutze vor einer geplanten Änderung eine niedrige TTL wie 300 Sekunden, damit Caches schnell ablaufen, und erhöhe sie auf 3600 Sekunden oder mehr, sobald der Eintrag stabil ist, um die Lookup-Last zu senken. Die TTL ist laut RFC 1035 ein 32-Bit-Wert in Sekunden.
#Brauche ich noch einen eigenen SPF-Eintragstyp?
Nein. Der eigene SPF-DNS-Eintragstyp (Code 99) ist veraltet. Veröffentliche SPF laut RFC 7208 als TXT-Eintrag, und mach dasselbe für DKIM und DMARC.
#Was bewirkt ein Null-MX-Eintrag?
Ein Null-MX (RFC 7505) ist ein einzelner MX-Eintrag mit Präferenz 0 und dem Ziel '.', der signalisiert, dass die Domain keine E-Mails annimmt. So können sendende Server sofort abbrechen, statt die Zustellung immer wieder zu versuchen.
Mit einem kostenlosen Tool ausprobieren
War dieser Artikel hilfreich?


