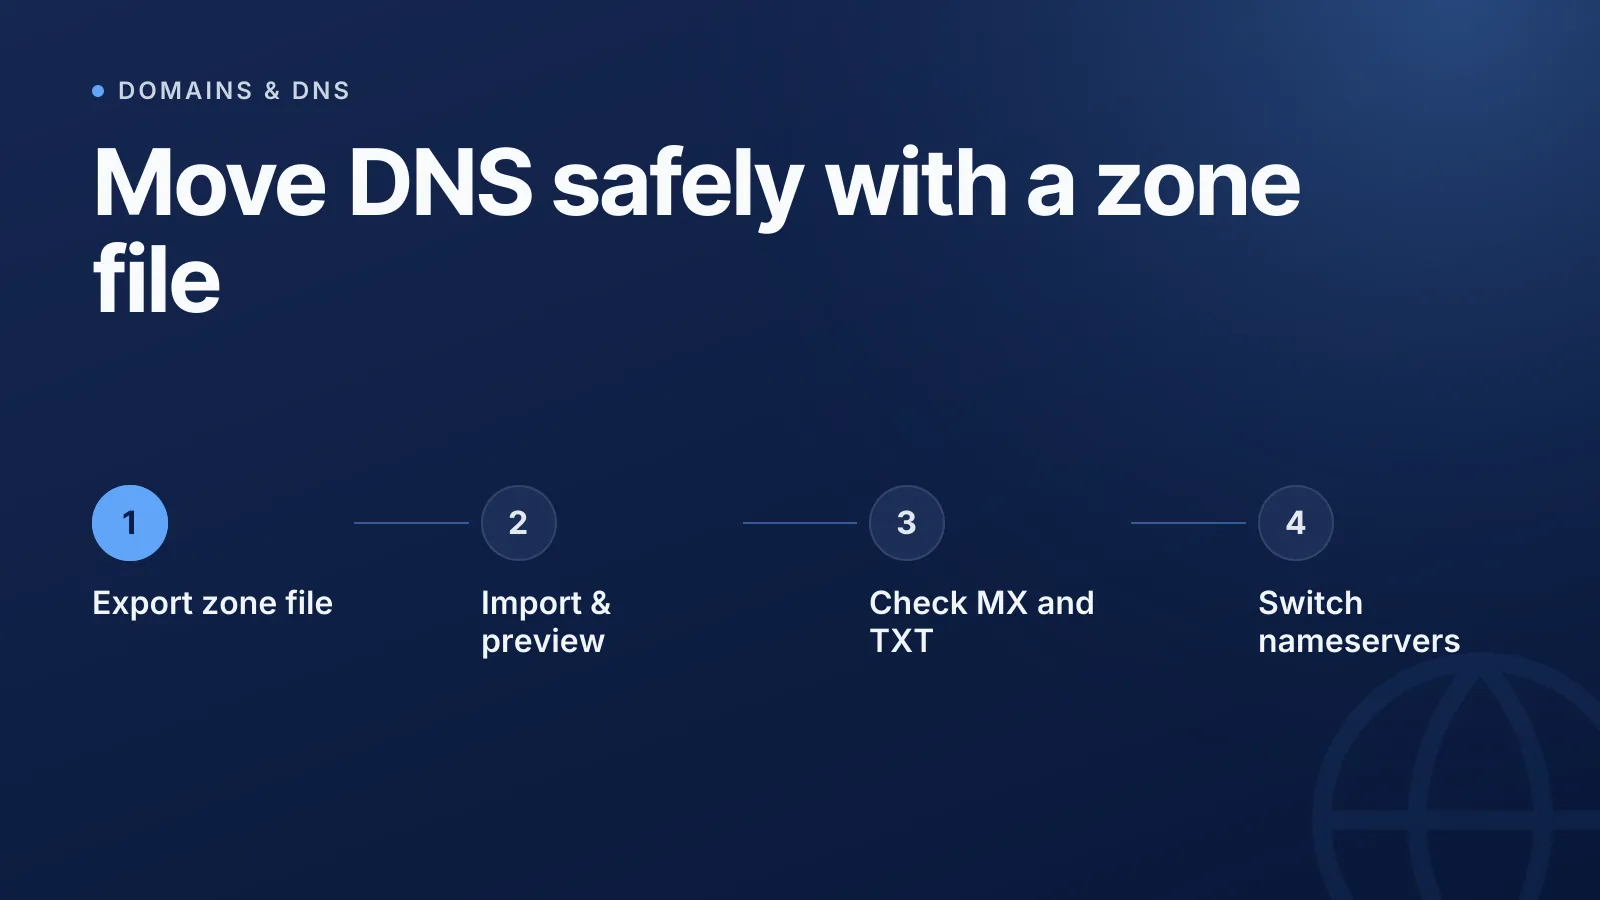
Der Umzug von DNS zwischen Anbietern ist eine der wenigen Infrastrukturaufgaben, bei denen eine einzige vergessene Zeile Mail oder Website lahmlegt – und oft merkst du es erst, wenn sich jemand beschwert. Der sichere Weg führt über eine Zonendatei: den standardisierten Export im BIND-Format nach RFC 1035, den fast jeder DNS-Anbieter lesen und schreiben kann. Wenn du die Zonendatei herunterlädst, den Import beim neuen Anbieter in der Vorschau prüfst und erst danach die Nameserver änderst, wird aus einer riskanten manuellen Kopieraktion etwas, das du vorher kontrollieren kannst.
Was eine DNS-Zonendatei wirklich enthält
Eine Zonendatei ist eine reine Textliste aller Einträge einer Zone – A, AAAA, CNAME, MX, TXT, SRV, CAA und so weiter –, jeweils mit Name, TTL (Time to Live) und Wert. Meist beginnt sie mit einer $ORIGIN-Zeile (der Domain, zu der die Einträge gehören) und einem $TTL-Standardwert, einer mit RFC 2308 eingeführten Direktive für Einträge ohne eigene TTL. Ein kleines Beispiel:
$ORIGIN example.com.
$TTL 3600

@	3600	IN	A	192.0.2.1
@	3600	IN	MX	10 mail.example.com.
www	300	IN	CNAME	example.com.
_dmarc	3600	IN	TXT	"v=DMARC1; p=quarantine"
Genauso wichtig ist, was sie bewusst weglässt. Der SOA-Eintrag (Start of Authority) und die NS-Einträge am Apex gehören zum jeweiligen Anbieter, der die Zone hostet – sie werden dort, wo du die Datei importierst, neu angelegt, und jeder vernünftige Importer rechnet damit. Wenn du dir nicht sicher bist, was ein Eintragstyp eigentlich macht, bevor du ihn umziehst, erklärt unser Leitfaden zu DNS-Eintragstypen A, AAAA, CNAME, MX, TXT, NS und CAA verständlich.
Warum ein DNS-Umzug zwischen Anbietern riskant ist
Es gibt drei gängige Wege, eine Zone umzuziehen, und zwei davon scheitern unbemerkt:
- Einträge von Hand abtippen. Bei fünf Einträgen in Ordnung, bei fünfzig nicht machbar. Ein TXT-Eintrag für SPF oder ein Verifizierungsstring, an den sich niemand erinnert, bis er fehlt, ist schnell übersehen.
- Den neuen Anbieter dein Live-DNS scannen lassen. Ein Scan findet nur Namen, die er errät – gängige Subdomains wie
www,mail,shop. Alles mit ungewöhnlichem Namen entgeht ihm, und Einträge hinter einem Proxy sieht er nicht. - Einen Zonendatei-Export hochladen. Das ist die einzige vollständige Methode, denn die Datei enthält jeden Eintrag, den der alte Anbieter kennt – keine Vermutung anhand gängiger Namen.
WarningEin DNS-Scan ist eine brauchbare Notlösung, wenn es keine Exportmöglichkeit gibt, aber betrachte ihn als unvollständig. Wenn dein alter Anbieter überhaupt eine Zonendatei exportieren kann, nutze stattdessen diese.
So wechselst du den DNS-Anbieter mit einer Zonendatei
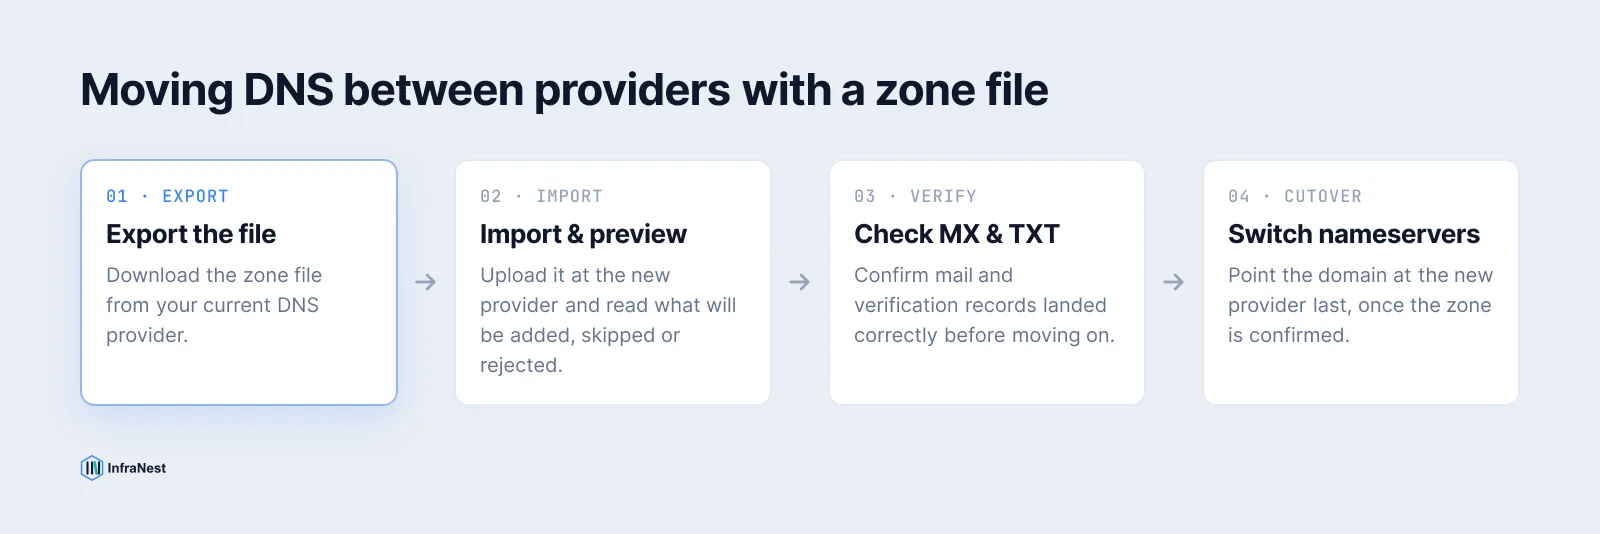
Die Reihenfolge, die Ausfälle vermeidet, ist immer gleich – egal, welche Tools du nutzt:
- Exportiere die Zonendatei bei deinem aktuellen Anbieter – such nach „Export zone file“, „Export BIND file“ oder „Download records“.
- Lege die neue Zone beim Zielanbieter an oder öffne sie, falls sie schon existiert.
- Importiere die Datei und lies die Vorschau, bevor du irgendetwas bestätigst.
- Prüfe die angekommenen Einträge – vor allem MX und TXT, denn genau die brechen am ehesten unbemerkt.
- Ändere die Nameserver beim Registrar zuletzt, sobald du sicher bist, dass die neue Zone stimmt.
Den Nameserver-Wechsel ans Ende zu stellen, überspringen viele unter Zeitdruck – dabei ist genau das der Schritt, der dich wirklich schützt: Bis du ihn ausführst, beantwortet der alte Anbieter weiterhin jede Anfrage, sodass es keinen Ausfall gibt, während du einen abgelehnten Eintrag oder einen Tippfehler korrigierst.
Was eine gute Import-Vorschau zeigen sollte
Ein Zonendatei-Import ist nur so sicher wie seine Vorschau. Bevor irgendetwas geschrieben wird, solltest du genau sehen können, was mit jeder Zeile der Datei passiert:
| Kategorie | Bedeutung |
|---|---|
| Hinzuzufügen | Einträge, die die neue Zone noch nicht hat – sie werden importiert |
| Bereits vorhanden | Ein exakt gleicher Eintrag existiert schon und bleibt unverändert |
| Vom Anbieter nicht akzeptiert | Ein Eintragstyp, den die API deines neuen DNS-Hosts nicht unterstützt |
| Übersprungen | Eine Zeile, aus der kein Eintrag werden kann, mit Grund und Zeilennummer |
Ein Import, der nur Einträge hinzufügt – nie überschreibt oder löscht –, ändert beim zweiten Durchlauf nichts. Du kannst also eine Datei korrigieren und es erneut versuchen, ohne befürchten zu müssen, dass bereits korrekt übernommene Einträge doppelt angelegt werden.
Einträge, die nie in einer Zonendatei mitwandern
Einige Dinge kommen nicht sauber mit, egal wie gut der Importer ist:
- SOA- und Apex-NS-Einträge. Sie gehören dem Anbieter und werden beim neuen Host neu erzeugt, nicht aus der Datei kopiert.
- DNSSEC-Schlüssel. DNSKEY- und RRSIG-Einträge hängen an den Signaturschlüsseln des alten Anbieters. Ein Anbieterwechsel bedeutet, die Zone neu zu signieren und den DS-Eintrag beim Registrar zu aktualisieren – in unserem Leitfaden dazu, ob du DNSSEC aktivieren solltest, erfährst du, was dazugehört und warum die Reihenfolge wichtig ist.
- Proprietäre Eintragstypen. Komfortfunktionen wie ALIAS/ANAME-Einträge, Weiterleitungsregeln oder anbieterspezifische „Page Rule“-Einträge haben meist kein Standard-Gegenstück und lassen sich daher nicht in den Importer eines anderen Anbieters übertragen.
TipSenke deine TTLs nach Möglichkeit ein, zwei Tage vor der Umstellung. Das schreibt kein Protokoll vor, aber eine kurze TTL sorgt dafür, dass Resolver den alten Antworten schneller nicht mehr vertrauen, sobald du die Nameserver umstellst – in So funktioniert DNS-Propagation wirklich erfährst du, warum alte Einträge noch eine Weile nachwirken können.
So macht es InfraNest
Mit InfraNest kannst du jede verwaltete Zone als Standard-Zonendatei herunterladen und eine Zonendatei wieder in eine bestehende oder ganz neue Zone importieren. Die Import-Vorschau funktioniert genau wie oben beschrieben: Sie listet auf, was hinzugefügt wird, was bereits existiert, was die API deines Anbieters nicht akzeptiert und jede übersprungene Zeile samt Grund – bevor irgendetwas geschrieben wird. Es werden ausschließlich Einträge hinzugefügt, nichts Bestehendes wird überschrieben, und derselbe Import ein zweites Mal hat keine Wirkung.
Eine neue Zone bei einem neuen Anbieter einzurichten, läuft genauso ab: Wähle im Assistenten zum Hinzufügen einer Zone den Upload einer Zonendatei, und die Einträge werden beim Anlegen der Zone übernommen – neben den Optionen, das Live-DNS zu scannen oder aus einer bestehenden Zone zu kopieren. Sobald die Nameserver gesetzt sind, gleicht InfraNest die Zone laufend mit dem ab, was das öffentliche Internet tatsächlich antwortet, sodass ein außerhalb des Tools geänderter Eintrag gemeldet statt erst später entdeckt wird. Prüfe zuerst deine aktuellen Einträge mit dem kostenlosen DNS-Lookup-Tool und zieh die Zone dann mit DNS-Verwaltung entspannt um.
Häufig gestellte Fragen
#Was ist der Unterschied zwischen einem Zonendatei-Import und einem DNS-Scan?
Ein Scan fragt öffentliche Resolver nach gängigen Subdomain-Namen und findet nur, was er richtig errät. Ein Zonendatei-Import enthält dagegen jeden Eintrag, den der alte Anbieter kannte – auch ungewöhnliche oder nicht erratbare Namen.
#Überschreibt ein Zonendatei-Import meine bestehenden DNS-Einträge?
Ein gut gebauter Importer fügt nur Einträge hinzu, die noch nicht existieren – er überschreibt oder löscht nie. Importierst du dieselbe Datei zweimal, bleibt die Zone also unverändert.
#Zieht eine Zonendatei auch meine Nameserver mit um?
Nein. Eine Zonendatei enthält nur Eintragsdaten; die Nameserver-Delegierung wird separat beim Registrar deiner Domain festgelegt und sollte bei einem Umzug immer der letzte Schritt sein.
#Kann ich eine DNSSEC-signierte Zone mit einer Zonendatei umziehen?
Nicht direkt – DNSKEY- und RRSIG-Einträge hängen an den Signaturschlüsseln des alten Anbieters. Der neue Anbieter muss eigene Schlüssel erzeugen, und du aktualisierst den DS-Eintrag beim Registrar passend dazu.
Mit einem kostenlosen Tool ausprobieren
War dieser Artikel hilfreich?