

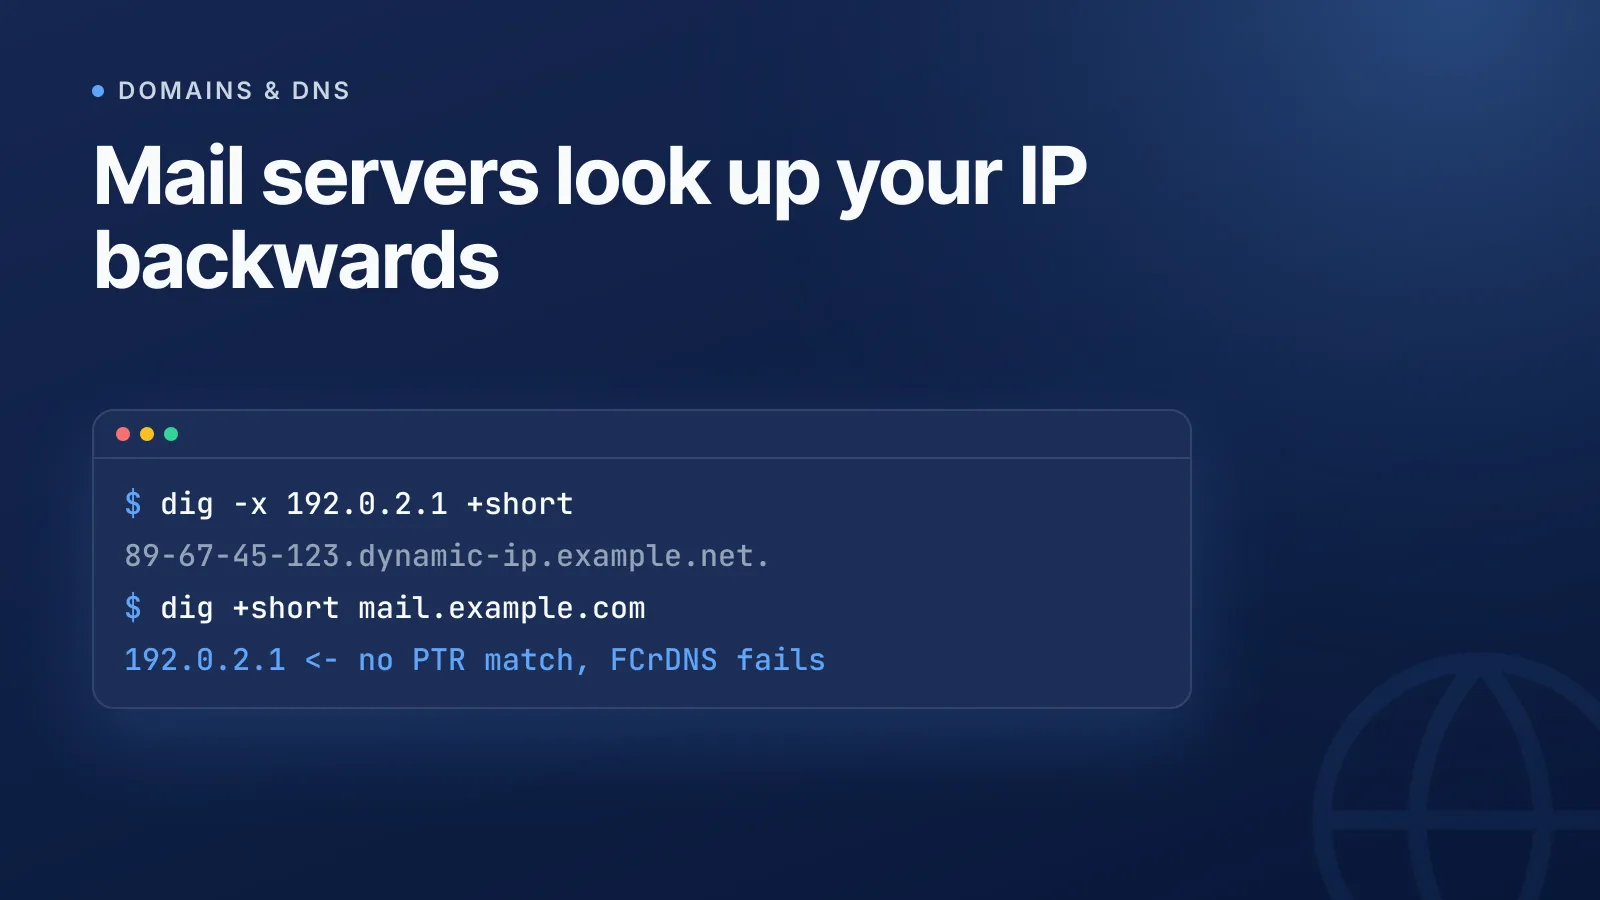
Reverse DNS (rDNS) beantwortet eine andere Frage als normales DNS: Statt „Auf welche IP zeigt dieser Hostname?“ lautet sie „Auf welchen Hostnamen zeigt diese IP?“ Der Mechanismus dahinter ist der PTR-Eintrag (Pointer), und Mailserver prüfen ihn als grundlegenden Plausibilitätstest, ob der Rechner, der Mails verschickt, auch der ist, der er zu sein behauptet. Ist er falsch konfiguriert, landen deine ausgehenden Mails deutlich häufiger im Spam – selbst wenn deine SPF-, DKIM- und DMARC-Einträge perfekt sind.
Was ist Reverse DNS?
Ein normaler (Forward-)DNS-Lookup nimmt einen Hostnamen wie mail.example.com und liefert einen A- oder AAAA-Eintrag mit einer IP-Adresse zurück. Reverse DNS macht das Gegenteil: Zu einer IP-Adresse liefert es über einen PTR-Eintrag einen Hostnamen. Diese Zuordnung wurde bereits in der ursprünglichen DNS-Spezifikation (RFC 1035) definiert und liegt in speziellen Reverse-Zonen statt in der Zonendatei deiner normalen Domain.
Die Einträge jeder IP oder jedes Hostnamens kannst du mit einem DNS-Lookup-Tool prüfen – für Reverse-Lookups kannst du bei den meisten Tools den Eintragstyp PTR direkt für die IP abfragen.
So funktionieren die Zonen in-addr.arpa und ip6.arpa
Reverse DNS liegt nicht unter deiner Domain. Es liegt unter zwei speziellen, auf IP-Adressen basierenden Zonen, die die DNS-Root entlang der Nummernhierarchie nach unten delegiert:
- IPv4 nutzt
in-addr.arpa. Die vier Oktette der Adresse werden umgedreht und an dieses Suffix angehängt. Aus192.0.2.1wird so1.2.0.192.in-addr.arpa. - IPv6 nutzt
ip6.arpa(definiert in RFC 3596). Jedes Hex-Nibble der 128-Bit-Adresse wird umgedreht und durch Punkte getrennt, was einen deutlich längeren Namen mit 32 Labels ergibt.
Da in-addr.arpa nach Oktetten aufgebaut ist, werden Reverse-Zonen üblicherweise an /8-, /16- oder /24-Grenzen delegiert. Bekommst du von deinem ISP einen kleineren Block – etwa ein /27 –, passt die einfache in-addr.arpa-Delegation nicht sauber. RFC 2317 („Classless in-addr.arpa delegation“) löst das mit einem CNAME-basierten Workaround, sodass auch Blöcke kleiner als /24 eine korrekte PTR-Delegation erhalten können.
Warum Mailserver einen PTR-Eintrag brauchen
Die meisten empfangenden Mailserver prüfen im Rahmen der Spamfilterung den PTR-Eintrag der verbindenden IP. Zwei Prüfungen sind üblich:
- Existenz des PTR-Eintrags – Hat die sendende IP überhaupt einen PTR-Eintrag? Fehlende PTR-Einträge werten viele Spamfilter als Warnsignal, da legitime Mailserver fast immer einen haben.
- Forward-confirmed reverse DNS (FCrDNS) – Der empfangende Server nimmt den PTR-Hostnamen und führt dafür einen Forward-Lookup durch. Löst dieser A/AAAA-Eintrag wieder auf dieselbe IP auf, ist die Identität in beide Richtungen bestätigt. Eine Abweichung oder ein PTR, der nirgendwohin auflöst, sieht nach Spoofing aus.
Auch ein generischer, vom ISP vergebener PTR (etwa 123-45-67-89.dynamic-ip.example.net) statt eines echten Mail-Hostnamens ist ein häufiges Signal, das der Absenderreputation schadet – selbst wenn er technisch auflöst. Wenn du einem Zustellbarkeitsproblem auf der Spur bist, gehört das neben SPF, DKIM und DMARC zu den ersten Dingen, die du prüfen solltest. Das Gesamtbild findest du unter warum deine E-Mails im Spam landen, und mit dem MX-Lookup-Tool kannst du gleichzeitig prüfen, ob dein Mail-Routing stimmt.
TipBest Practice ist genau ein PTR-Eintrag pro IP, und er sollte zu dem Hostnamen passen, den dein Mailserver in seiner SMTP-HELO/EHLO-Begrüßung angibt. Mehrere oder nicht übereinstimmende PTR-Einträge lassen die FCrDNS-Prüfung fehlschlagen, auch wenn die Mail selbst legitim ist.
PTR-Eintrag einrichten
Wer deinen PTR-Eintrag verwaltet, hängt davon ab, wem die IP-Adresse gehört:
| Situation | Wer setzt den PTR |
|---|---|
| Cloud-VM (AWS, GCP, Azure) | Der Anbieter, per Support-Anfrage oder über eine Self-Service-Reverse-DNS-Einstellung in deinem Konto |
| VPS/Dedicated Server | Über das Control Panel des Hosting-Anbieters oder deinen Ansprechpartner |
| Selbst gehostet mit eigenem IP-Block | Du selbst, sobald dein ISP oder deine RIR die Reverse-Zone an deine Nameserver delegiert |
| Geteilte/dynamische ISP-IP | Meist nicht möglich – du kontrollierst die Adresse nicht |
Cloud- und VPS-Anbieter vergeben fast immer einen Standard-PTR, der auf einen generischen Hostnamen mit Anbieter-Branding zeigt, sofern du keinen eigenen konfigurierst. Bei einem Mailserver sollte dieser PTR auf den tatsächlichen Hostnamen zeigen, mit dem sich der Server ausweist, zum Beispiel:
; Reverse zone: 2.0.192.in-addr.arpa
1.2.0.192.in-addr.arpa.  IN  PTR  mail.example.com.
Und die Forward-Seite muss dazu passen, damit FCrDNS beide Richtungen bestätigt:
; Forward zone: example.com
mail.example.com.  IN  A  192.0.2.1
Bei einem Cloud-Anbieter beantragst du das in der Regel über die Konsole oder ein Support-Ticket, statt direkt eine Zonendatei zu bearbeiten, da dir die in-addr.arpa-Zone nicht selbst gehört – das Ergebnis ist aber dasselbe Paar aus PTR- und A-Eintrag.
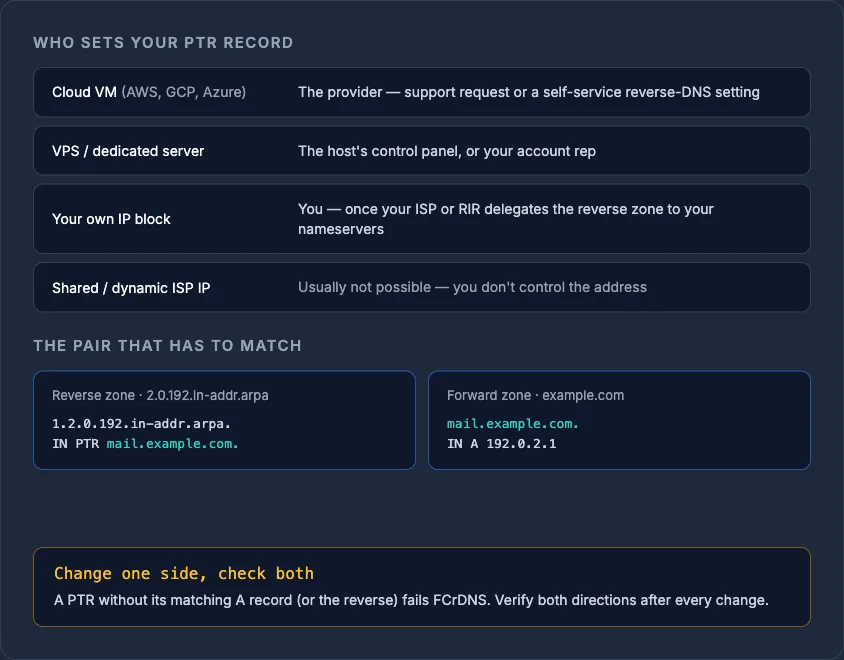
WarningSetzt du nur den PTR ohne passenden Forward-A-Eintrag (oder umgekehrt), schlagen FCrDNS-Prüfungen fehl. Prüfe nach jeder Änderung immer beide Richtungen und rechne damit, dass es etwas dauert, bis die Änderung überall sichtbar ist – lies DNS-Propagation erklärt, falls ein Lookup noch den alten Wert anzeigt.
Reverse DNS jenseits von E-Mail
Die Mail-Zustellbarkeit ist der häufigste Grund, warum Leute nach PTR-Einträgen fragen, aber Reverse DNS taucht auch hier auf:
- Diagnose – Traceroute und Server-Logs lösen IPs zur besseren Lesbarkeit in Hostnamen auf.
- Zugriffskontrolle – Manche älteren Systeme und Netzwerkrichtlinien führen rDNS-basierte Allow/Deny-Prüfungen durch, was allerdings weit seltener ist als bei der Mailfilterung.
- Allgemeine Netzwerkhygiene – Ein korrekt konfigurierter PTR ist eine der kleineren Prüfungen, die du beim Audit der DNS-Konfiguration einer Domain neben SPF, DKIM, DMARC und CAA einbeziehen solltest; die vollständige Liste findest du unter 20 DNS-Sicherheitschecks, die jede Domain bestehen sollte.
Die Verwaltung von PTR-Einträgen ist meist ein Nebeneffekt der Verwaltung von Servern und Mail über mehrere Anbieter hinweg – und genau da wird es unübersichtlich: Ein Host regelt Reverse DNS per Support-Ticket, ein anderer per Schalter im Control Panel, und schnell verlierst du den Überblick, welche IPs tatsächlich einen passenden PTR haben. Das DNS-Management von InfraNest macht Einträge, Delegationen und Anbieter-Eigenheiten in einem Dashboard sichtbar, damit ein fehlender oder nicht übereinstimmender PTR nicht unbemerkt bleibt, bis die Zustellbarkeit einbricht.
Prüfe den aktuellen PTR-Eintrag jeder IP mit dem kostenlosen DNS-Lookup-Tool, bevor du weiter nach dem Fehler suchst.
Häufig gestellte Fragen
#Was passiert, wenn mein Server keinen PTR-Eintrag hat?
Viele empfangende Mailserver werten einen fehlenden PTR-Eintrag als Spam-Signal und lehnen Mails von dieser IP möglicherweise ab oder stellen sie unter Quarantäne – selbst wenn SPF und DKIM bestanden werden. Außerhalb von E-Mail bedeutet ein fehlender PTR meist nur, dass Logs und Diagnosetools eine nackte IP statt eines Hostnamens anzeigen.
#Kann eine IP-Adresse mehrere PTR-Einträge haben?
Technisch ja, DNS erlaubt mehrere PTR-Einträge für eine IP, aber Best Practice und die meisten Mailfilter erwarten genau einen kanonischen Hostnamen pro IP. Mehrere oder widersprüchliche PTR-Einträge führen häufig dazu, dass Prüfungen per Forward-confirmed reverse DNS (FCrDNS) fehlschlagen.
#Brauche ich Reverse DNS für eine Website, die keine E-Mails verschickt?
Nein – Reverse DNS ist vor allem für ausgehende Mailserver und für die Netzwerkdiagnose relevant. Ein reiner Webserver, der keine Mails verschickt, braucht praktisch keinen eigenen PTR-Eintrag über den Standard hinaus, den dein Host vergibt.
#Warum kann ich für meinen privaten Internetanschluss keinen PTR-Eintrag setzen?
Die Reverse-DNS-Delegation folgt dem Besitz der IP-Adressen, und Privatkunden-ISPs besitzen die an Kunden vergebenen Adressblöcke selbst, statt Reverse-Zonen an sie zu delegieren. Das ist ein Grund, warum Mailserver auf dynamischen Heim-IPs von Spamfiltern fast immer als hohes Risiko eingestuft werden.
Mit einem kostenlosen Tool ausprobieren
War dieser Artikel hilfreich?


