

Du kannst kein Asset absichern, verlängern oder überwachen, von dessen Existenz du nichts weißt. Ein Infrastruktur-Inventar, also eine vollständige und aktuelle Übersicht über jede Domain, jede DNS-Zone, jedes Zertifikat, jeden Server und jede IP, für die du verantwortlich bist, macht aus reaktivem Feuerlöschen einen planbaren Betrieb. Ohne ein solches Inventar lassen sich Ausfälle und Sicherheitsvorfälle immer wieder auf dieselbe Ursache zurückführen: etwas, das niemand im Blick hatte.
Das ist kein theoretisches Problem. Die CIS Critical Security Controls v8 führen "Inventory and Control of Enterprise Assets" als Control 1, also als allererste von 18 Maßnahmen, weil alle anderen Controls voraussetzen, dass du bereits weißt, was du schützt. CM-8 (System Component Inventory) aus NIST SP 800-53 und Requirement 12.5.1 aus PCI DSS v4.0 gibt es aus demselben Grund: Ein Asset, das auf keiner Liste steht, kannst du weder patchen noch einschränken oder auditieren.
Was passiert, wenn Assets nicht erfasst werden
Unbekannte oder vergessene Assets gehören zu den häufigsten Ursachen für vermeidbare Ausfälle und Sicherheitsverletzungen. Das Muster wiederholt sich in Teams jeder Größe:
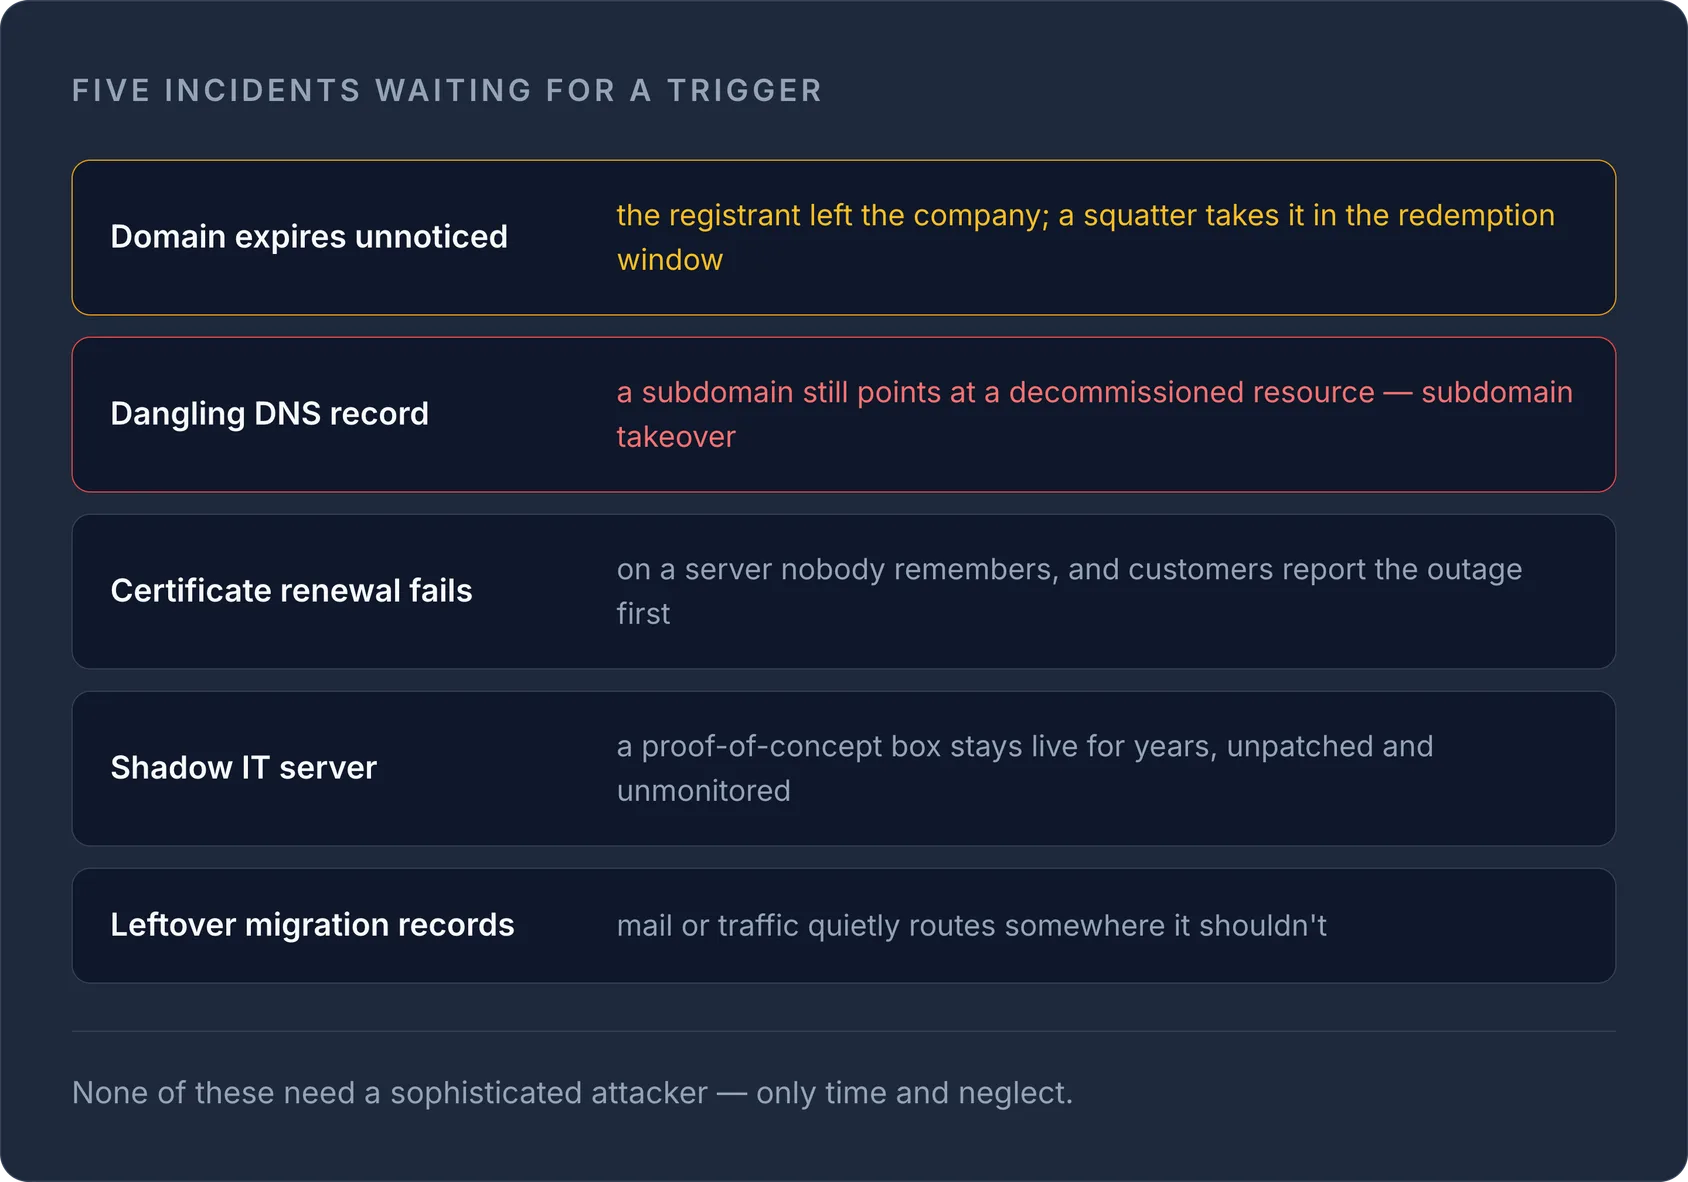
- Eine Domain läuft unbemerkt ab, weil die Person, die sie registriert hat, das Unternehmen verlassen hat, und ein Wettbewerber oder Domain-Grabber schnappt sie sich während der Redemption-Phase. In unserem Leitfaden zum Sichern einer auslaufenden Domain erfährst du, wie schnell das gehen kann.
- Eine Subdomain zeigt noch auf eine stillgelegte Cloud-Ressource und erzeugt so einen verwaisten DNS-Eintrag, der sich geradezu für eine Subdomain-Übernahme anbietet.
- Ein Zertifikat wird auf einem Server erneuert, an den sich niemand mehr erinnert, die Erneuerung schlägt dann stillschweigend fehl, und der Ausfall fällt erst auf, wenn sich Kunden beschweren.
- Schatten-IT-Server, die für einen Proof of Concept hochgefahren wurden, laufen jahrelang weiter, ungepatcht und außerhalb jeder Monitoring- oder Backup-Richtlinie.
- DNS-Einträge, die von einer Migration übrig geblieben sind, leiten E-Mails oder Traffic unbemerkt an Orte, an die sie nicht gehören.
Jeder dieser Fälle ist ein Verfügbarkeits- oder Sicherheitsvorfall, der nur auf einen Auslöser wartet. Für keinen davon braucht es einen raffinierten Angreifer, nur Zeit und Vernachlässigung.
WarningVerwaiste DNS-Einträge (ein CNAME- oder A-Eintrag, der auf eine Ressource zeigt, die du nicht mehr kontrollierst) sind ein gut dokumentiertes Einfallstor für Subdomain-Übernahmen. Wenn du einen Server oder Cloud-Dienst stilllegst, entferne den DNS-Eintrag in derselben Änderung und nicht "später".
Was ein Infrastruktur-Inventar erfassen sollte
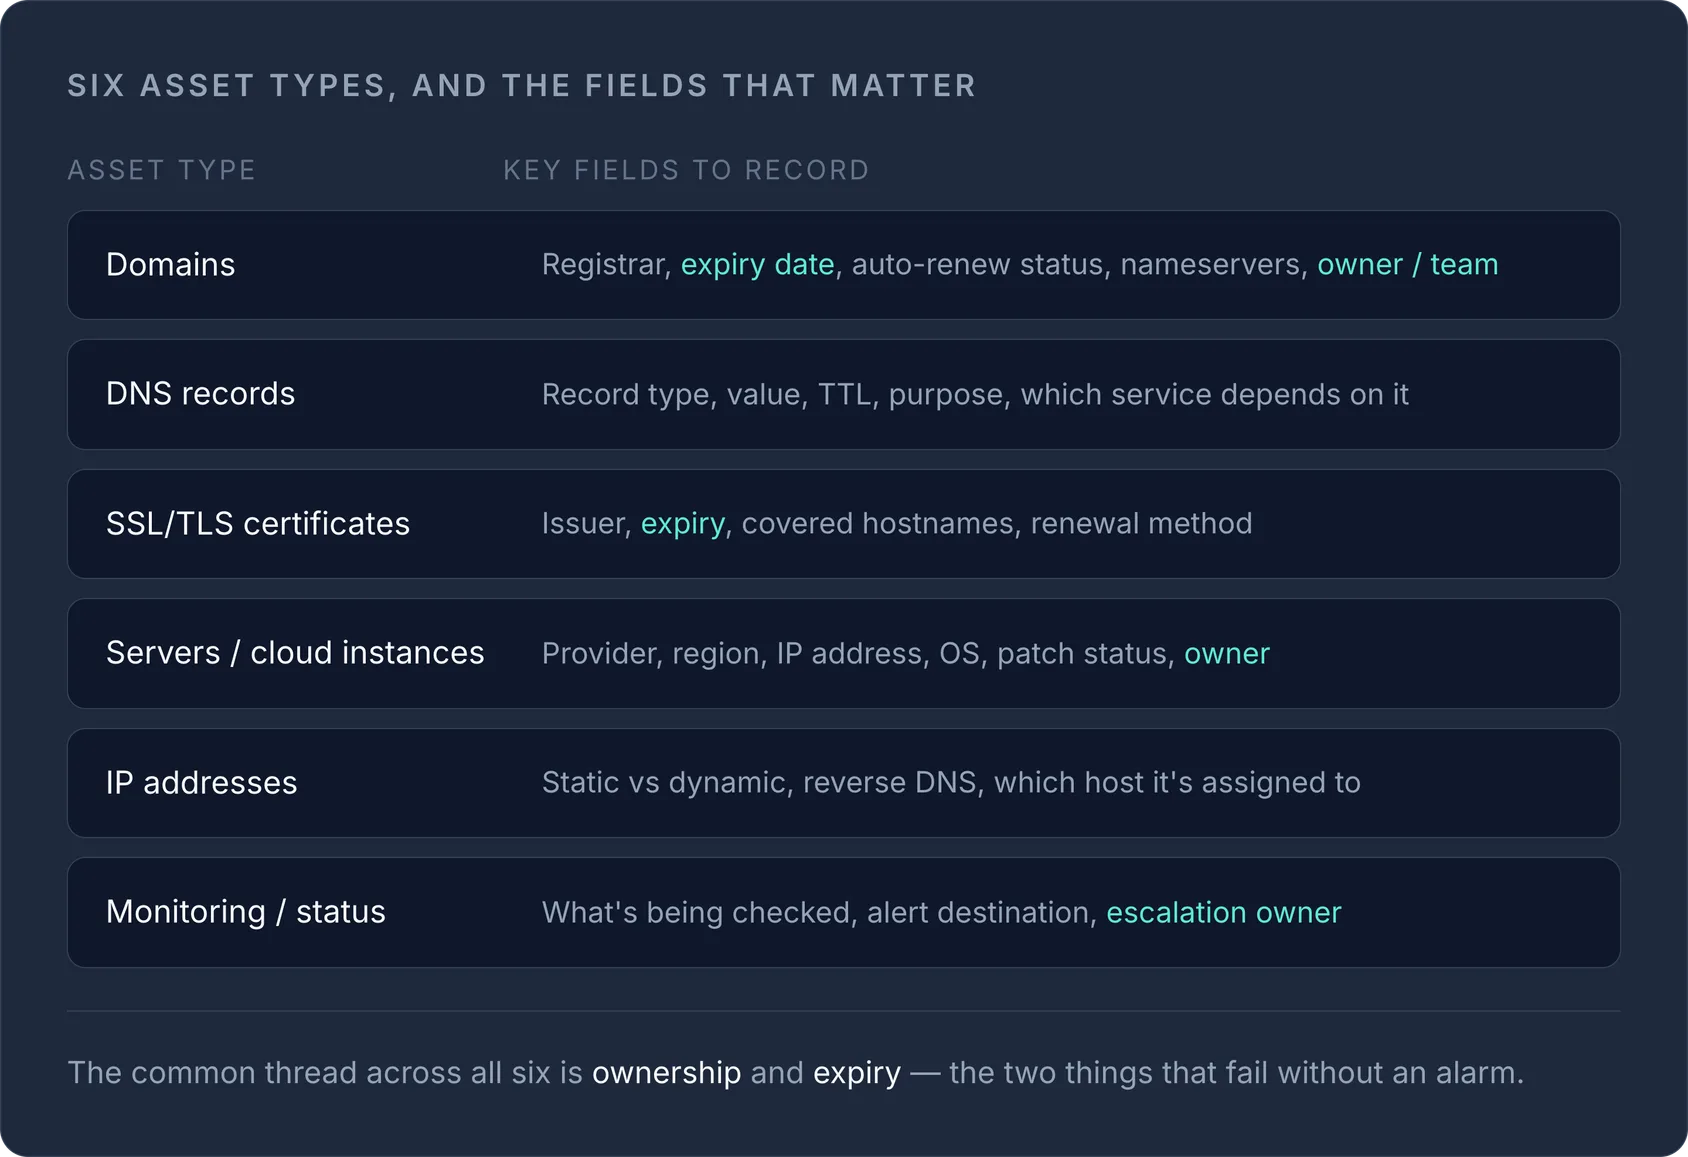
Ein brauchbares Inventar ist mehr als eine Tabelle mit Domainnamen. Erfasse mindestens Folgendes:
| Asset-Typ | Wichtige Felder |
|---|---|
| Domains | Registrar, Ablaufdatum, Status der automatischen Verlängerung, Nameserver, Verantwortliche/Team |
| DNS-Einträge | Eintragstyp, Wert, TTL, Zweck, welcher Dienst davon abhängt |
| SSL/TLS-Zertifikate | Aussteller, Ablaufdatum, abgedeckte Hostnamen, Erneuerungsmethode |
| Server/Cloud-Instanzen | Anbieter, Region, IP-Adresse, Betriebssystem, Patch-Status, Verantwortliche |
| IP-Adressen | Statisch oder dynamisch, Reverse DNS, welchem Host sie zugewiesen ist |
| Monitoring/Status | Was geprüft wird, Ziel der Alerts, Verantwortliche für die Eskalation |
Der rote Faden bei allen sechs ist Verantwortlichkeit und Ablauf, also genau die beiden Dinge, die stillschweigend versagen. Ein Eintrag ohne zugeordnete Verantwortliche ist ein Eintrag, dessen Ausfall niemand bemerkt.
Warum eine Single Source of Truth besser ist als verstreute Tabellen
Die meisten Teams verlieren nicht auf einen Schlag den Überblick, sondern nach und nach: Domains liegen bei verschiedenen Registraren, DNS ist auf mehrere Anbieter verteilt, und Server landen bei der Cloud, die im jeweiligen Quartal am günstigsten war. Die Cloud-Anbieter haben dafür eigene Lösungen entwickelt (AWS Config und Systems Manager Inventory, Azure Resource Graph, Google Cloud Asset Inventory), doch diese decken nur Assets innerhalb eines einzelnen Anbieters ab. Ein echtes Infrastruktur-Inventar muss Registrare, DNS-Anbieter und Clouds gleichzeitig umfassen, denn genau so arbeiten moderne Teams tatsächlich.
Genau diese Lücke schließt ein zentrales Dashboard: Statt dich bei fünf Registraren und in drei Cloud-Konsolen einzuloggen, um die Frage "Was gehört uns und wann läuft es ab?" zu beantworten, hast du einen einzigen Ort, an dem alles erfasst ist. Die Domainverwaltung von InfraNest zeigt dir Ablaufdaten und Verantwortlichkeiten über alle Registrare hinweg in einer Ansicht, und die DNS-Verwaltung leistet dasselbe für Einträge bei allen Anbietern. So fällt ein veralteter oder verwaister Eintrag auf, bevor er zum Vorfall wird, und nicht erst danach.
Wenn du prüfen möchtest, was für eine Domain aktuell live ist, nutze unser kostenloses DNS-Lookup-Tool. Damit entdeckst du schnell einen Eintrag, von dem du nicht wusstest, dass es ihn noch gibt.
So baust du ein Infrastruktur-Inventar auf
Du brauchst am ersten Tag kein perfektes System. Fang klein an und erweitere schrittweise:
- Liste jede Domain auf, die deine Organisation besitzt, auch solche, die für Kampagnen, zum Markenschutz oder für alte Produkte gekauft wurden. Notiere jeweils Registrar und Ablaufdatum.
- Exportiere jede DNS-Zone und dokumentiere den Zweck jedes Eintrags. Lösche alles, was niemand erklären kann.
- Katalogisiere Zertifikate und ihre Ablaufdaten getrennt von den Servern, auf denen sie liegen, da Zertifikate und Hosts oft unabhängig voneinander umziehen.
- Liste jeden Server und jede Cloud-Instanz nach Anbieter auf und weise jedem Eintrag eine verantwortliche Person zu. Ohne Verantwortliche ist das Asset ein Kandidat für die Stilllegung.
- Leg einen Prüfrhythmus fest. Vierteljährlich ist ein sinnvoller Anfang, monatlich, wenn sich deine Infrastruktur häufig ändert.
Sobald das Inventar steht, hält Automatisierung es aktuell. In unserem Leitfaden zum Automatisieren von DNS-, SSL- und Server-Aufgaben über mehrere Anbieter hinweg erfährst du, wie du aufhörst, das jedes Quartal von Hand nachzuprüfen.
Bring zuerst deine Domains und dein DNS mit der Domain- und DNS-Verwaltung von InfraNest in eine Ansicht. So findest du am schnellsten heraus, was du tatsächlich betreibst.
Häufig gestellte Fragen
#Was ist der Unterschied zwischen einem Asset-Inventar und einer CMDB?
Eine Configuration Management Database (CMDB) erfasst in der Regel Beziehungen und Abhängigkeiten zwischen IT-Assets für das Change Management, während ein Infrastruktur-Inventar eine einfachere Übersicht darüber ist, was existiert, wem es gehört und wann es abläuft oder verlängert werden muss. Viele Teams beginnen mit einem Inventar und bauen es mit wachsender Komplexität zu einer vollständigen CMDB aus.
#Wie oft sollte ein Infrastruktur-Inventar überprüft werden?
Vierteljährliche Überprüfungen sind für die meisten Teams ein sinnvoller Richtwert. Teams, die ihre Infrastruktur häufig ändern, sollten jedoch monatlich prüfen oder auf eine automatisierte, kontinuierliche Erkennung setzen, statt sich auf manuelle Audits zu verlassen.
#Hilft ein Infrastruktur-Inventar bei der Compliance?
Ja. Frameworks wie die CIS Controls, NIST SP 800-53 (CM-8), ISO/IEC 27001 (Annex A 5.9) und PCI DSS (Requirement 12.5.1) verlangen alle ausdrücklich die Pflege eines Asset-Inventars als grundlegende Sicherheitsmaßnahme.
#Welche Art von Infrastruktur-Asset wird am häufigsten vergessen?
Domains, die für einmalige Kampagnen oder zum Markenschutz registriert wurden, sowie DNS-Einträge, die von abgeschlossenen Migrationen übrig geblieben sind, gehören zu den am häufigsten vergessenen Assets, da keines von beiden im täglichen Server- oder Anwendungs-Monitoring auftaucht.
Mit einem kostenlosen Tool ausprobieren
War dieser Artikel hilfreich?


