Infrastruktur-Automatisierung bedeutet, dass Skripte, standardbasierte Protokolle oder eine Management-Plattform wiederkehrende DNS-, SSL- und Server-Arbeiten übernehmen, statt dass du dich durch fünf verschiedene Provider-Dashboards klickst. Am meisten bringt die Automatisierung der Zertifikatserneuerung (ACME), von DNS-Änderungen (Provider-APIs oder eine gemeinsame Abstraktionsschicht) und des Server-Bootstrappings (cloud-init), während eine Drift-Erkennung die Änderungen auffängt, die der Automatisierung entgangen sind. Wenn du Infrastruktur bei mehr als einem Registrar, DNS-Hoster oder einer Cloud betreibst, ist das der Unterschied zwischen einem Fünf-Minuten-Incident und einem Samstag, an dem du nach einem Login suchst.
Was ist Infrastruktur-Automatisierung?
Im Grunde ist Infrastruktur-Automatisierung jeder Prozess, der DNS, Zertifikate oder den Serverzustand ändert, ohne dass sich jemand manuell in ein Control Panel einloggt. Dazu gehören:
- Änderungen an Einträgen – A-, CNAME-, MX-, TXT- oder CAA-Einträge per API hinzufügen, aktualisieren oder entfernen statt über ein Webformular.
- Zertifikatserneuerungen – TLS-Zertifikate automatisch vor Ablauf ausstellen und installieren, statt auf eine Ablaufwarnung zu warten.
- Server-Aktionen – eine VM auf dieselbe Weise provisionieren, neu starten, skalieren oder bootstrappen, egal in welcher Cloud sie läuft.
- Drift-Warnungen – benachrichtigt werden, wenn der Live-Zustand (ein Eintrag, ein Zertifikat, ein laufender Dienst) nicht mehr dem erwarteten entspricht.
Nichts davon erfordert exotische Tools. Das meiste basiert auf offenen Standards, die jeder ernstzunehmende Provider bereits unterstützt – und genau deshalb kann ein einzelnes Dashboard auf vielen Providern aufsetzen, ohne die API jedes einzelnen von Grund auf neu zu erfinden.
DNS-Änderungen über mehrere Provider automatisieren
Jeder große DNS-Hoster – Cloudflare, Route 53, Google Cloud DNS, DigitalOcean, Namecheap, GoDaddy – bietet eine REST-API für CRUD-Operationen auf Einträgen (create, read, update, delete). Das Problem ist nicht, ob es APIs gibt, sondern dass jede ihr eigenes Auth-Modell, Schema und eigene Rate Limits hat. Deshalb setzen die meisten Automatisierungs-Setups auf eine gemeinsame Abstraktionsschicht (die DNS-Provider von Terraform, OctoDNS oder eine Management-Plattform), statt für jeden Registrar einen eigenen Client zu schreiben.
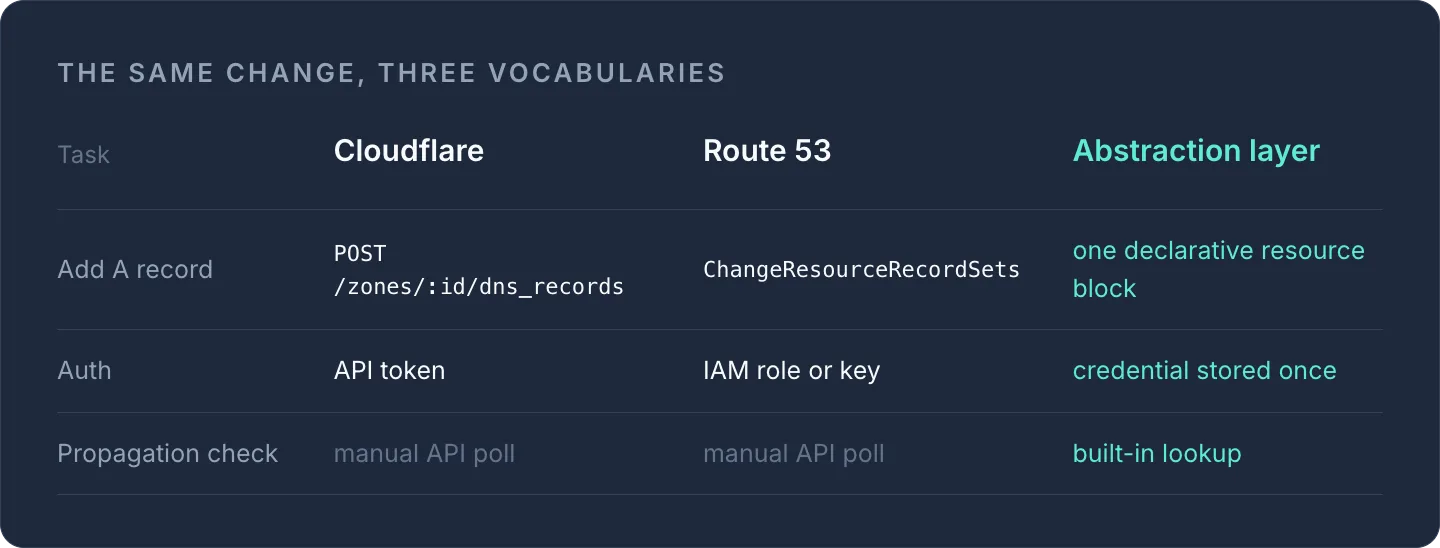
Eine Änderung mit identischer Absicht sieht überall anders aus:
| Aufgabe | Cloudflare-API-Konzept | Route-53-Konzept | Abstraktionsschicht |
|---|---|---|---|
| A-Eintrag hinzufügen | POST /zones/:id/dns_records |
ChangeResourceRecordSets |
ein deklarativer Ressourcenblock |
| Auth | API-Token | IAM-Rolle/-Key | Provider-Zugangsdaten, einmal hinterlegt |
| Propagationsprüfung | manuell/API-Polling | manuell/API-Polling | integrierter Lookup |
Wenn du das noch nicht selbst skripten willst, mach vor und nach jeder Änderung einen kurzen Check mit unserem kostenlosen DNS-Lookup-Tool – so bestätigst du am schnellsten, dass ein Eintrag wirklich so propagiert wurde, wie deine Automatisierung es vorgesehen hat. Zu den Eintragstypen selbst ist unser Leitfaden zu DNS-Eintragstypen eine gute Referenz, während du Änderungen skriptest.
TipEgal welche Abstraktion du nutzt: Halte die TTLs bei Einträgen, die du automatisieren willst, niedrig (300–600 Sekunden). Eine TTL von 24 Stunden macht aus einem geskripteten Rollback eine stundenlange Warterei.
SSL-Zertifikate automatisch ausstellen und erneuern
Erst das ACME-Protokoll (RFC 8555) hat die Zertifikatsautomatisierung zur Regel statt zur Ausnahme gemacht. Let's Encrypt hat es populär gemacht, aber auch ZeroSSL, Google Trust Services und Buypass Go SSL implementieren denselben Standard – dieselben Client-Tools (Certbot, acme.sh, lego) funktionieren also mit allen, du musst nur auf eine andere Directory-URL verweisen.
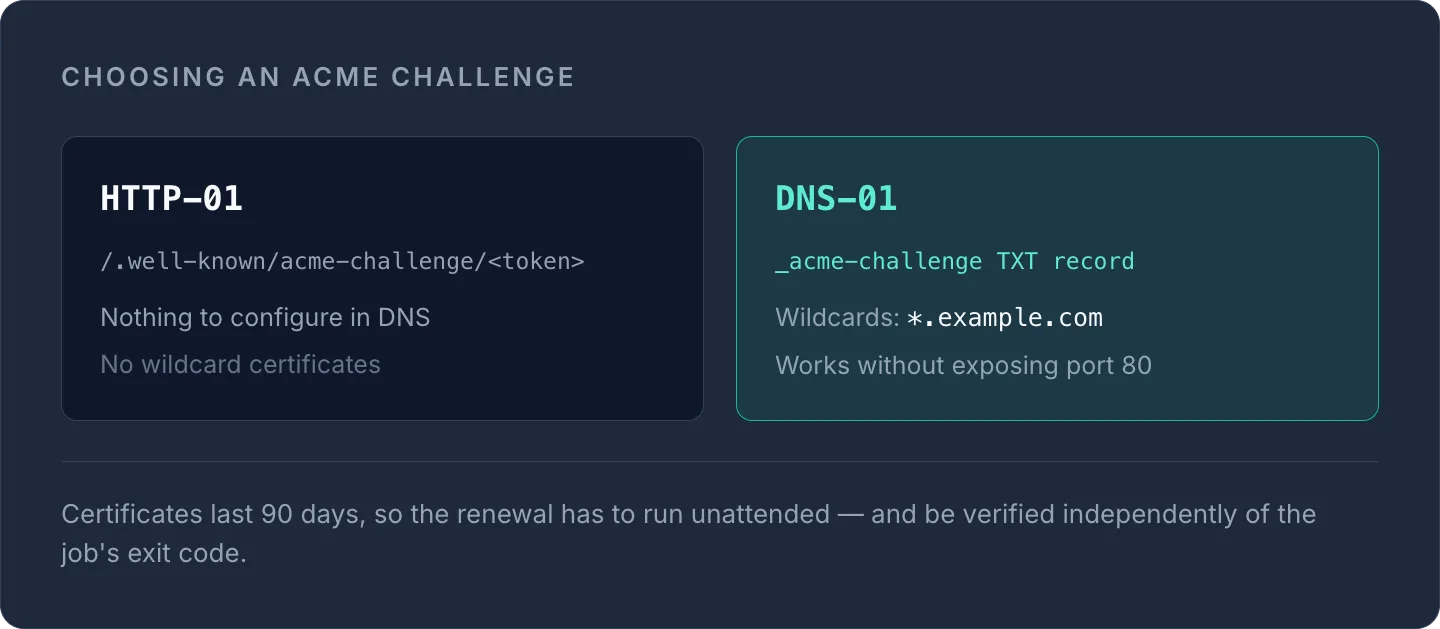
Zwei ACME-Challenge-Typen solltest du kennen:
- HTTP-01 – stellt ein Token unter
http://yourdomain/.well-known/acme-challenge/bereit. Einfach, kann aber keine Wildcard-Zertifikate ausstellen. - DNS-01 – erfordert einen
_acme-challenge-TXT-Eintrag. Das ist die einzige Methode, die Wildcard-Zertifikate (*.yourdomain.com) unterstützt, und der Grund, warum DNS-01 zum Standard für automatisierte Setups mit mehreren Domains und Providern geworden ist.
Da Let's-Encrypt-Zertifikate 90 Tage gültig sind, ist Automatisierung nicht optional – sie ist der ganze Sinn der Sache. Eine verpasste manuelle Erneuerung gehört zu den häufigsten Ursachen für ungeplante Ausfälle. Wenn du abwägst, ob ein kostenloses automatisiertes Zertifikat für deinen Anwendungsfall reicht, erklärt unser Beitrag Let's Encrypt vs. kommerzielle SSL-Zertifikate, wann sich die kostenpflichtige Variante noch lohnt. So oder so bestätigt ein regelmäßiger Check mit unserem kostenlosen SSL-Check-Tool, dass Zertifikatskette, Ablaufdatum und Hostname tatsächlich stimmen – Automatisierung senkt das Risiko, ersetzt aber nicht die Überprüfung.
Server-Aufgaben über mehrere Clouds automatisieren
Auch serverseitig gibt es einen De-facto-Standard: cloud-init. Es übernimmt Aufgaben beim ersten Boot – Pakete installieren, Benutzer anlegen, SSH-Keys hinterlegen, Startskripte ausführen – und wird von AWS, Azure, GCP, DigitalOcean, Hetzner und den meisten anderen IaaS-Providern nativ unterstützt. Eine cloud-init-Konfiguration zu schreiben und sie bei allen Providern wiederzuverwenden, ist deutlich zuverlässiger, als für jede Cloud eigene Bootstrap-Skripte zu pflegen.
Für die laufende Konfiguration (nicht nur den ersten Boot) ist Ansible die gängige Wahl, weil es Server per SSH ohne Agent verwaltet und seine Module die meisten Cloud-Provider-APIs für Aktionen wie Skalieren, Snapshots oder Neustarts abdecken.
Beispiel für ein cloud-init-Snippet, das bei jedem Provider mit cloud-init-Unterstützung gleich funktioniert:
#cloud-config
package_update: true
packages:
  - nginx
users:
  - name: deploy
    ssh-authorized-keys:
      - ssh-rsa AAAA...your-key-here
runcmd:
  - systemctl enable nginx
  - systemctl start nginx
Was die Automatisierung übersieht: Drift und Ausfälle
Automatisierung reduziert manuelle Arbeit, aber du musst trotzdem wissen, wenn tatsächlich etwas schiefgeht – ein Erneuerungsjob, der still fehlschlägt, ein Eintrag, den jemand außerhalb deiner Skripte von Hand geändert hat, oder ein Server, der nicht mehr antwortet. Hier schließt Monitoring den Kreis: Es zeigt dir den Unterschied zwischen „die Automatisierung ist gelaufen“ und „das Ergebnis stimmt“.
WarningEin Erneuerungsskript, das Erfolg meldet, garantiert nicht, dass das neue Zertifikat auch tatsächlich ausgeliefert wird. Kombiniere automatisierte Ausstellung immer mit einer unabhängigen Prüfung – einem Monitor, nicht nur dem Exit-Code eines Cronjobs.
Ein schneller manueller Check mit unserem kostenlosen Is-it-down-Tool eignet sich gut für Stichproben, aber für alles, was unbeaufsichtigt läuft, brauchst du kontinuierliches Monitoring mit Alerts – kein Tool, an das du dich erst erinnern musst.
Warum alles an einem Ort verwalten?
Jeder der oben genannten Bausteine – DNS, Zertifikate, Server, Monitoring – hat seinen eigenen Standard und sein eigenes Tool-Ökosystem. Die praktische Herausforderung liegt nicht in einem einzelnen Baustein, sondern darin, dass die meisten Teams am Ende DNS in einem Dashboard haben, Zertifikate in einer Tabelle verfolgen, Server über zwei oder drei Clouds verteilt sind und das Monitoring separat drangeflanscht ist. InfraNest bringt diese Ansichten an einem Ort zusammen: Verwalte DNS-Einträge bei allen Providern, die du nutzt, behalte Zertifikate und ihre Ablaufdaten in einer Liste im Blick und betreibe Uptime-Monitoring für alles, was du bereitgestellt hast – ohne für jeden Provider den Login wechseln zu müssen.
Wenn du gerade deine Tools konsolidierst, lohnt sich ein Blick auf die jüngsten Neuerungen in unserem Update-Überblick für Juli 2026.
Verschaffe dir zuerst einen Überblick, wo deine DNS-Einträge, Zertifikate und Server aktuell liegen – und sieh dir dann an, wie viel davon das InfraNest-Dashboard dir schon jetzt in einer Ansicht zeigen kann.
Häufig gestellte Fragen
#Muss ich DNS-Änderungen automatisieren, wenn ich Einträge nur selten aktualisiere?
Wenn Änderungen wirklich selten sind, reichen manuelle Updates – Automatisierung lohnt sich vor allem, wenn du viele Domains verwaltest, Einträge häufig wechselst oder Änderungen bei der Incident Response zuverlässig klappen müssen.
#Kann ich ACME-Automatisierung für Wildcard-Zertifikate nutzen?
Ja, aber nur mit dem Challenge-Typ DNS-01, bei dem deine Automatisierung einen _acme-challenge-TXT-Eintrag anlegen muss; die HTTP-01-Challenge unterstützt keine Wildcard-Zertifikate.
#Ist cloud-init dasselbe wie ein vollwertiges Konfigurationsmanagement-Tool wie Ansible?
Nein – cloud-init übernimmt die Einrichtung beim ersten Boot (Pakete, Benutzer, Keys) auf eine Weise, die die meisten Cloud-Provider nativ unterstützen, während Tools wie Ansible die laufende Konfiguration und Änderungen übernehmen, nachdem der Server bereits läuft.
#Welches Risiko besteht, wenn ich die Zertifikatserneuerung ohne Monitoring automatisiere?
Ein Erneuerungsjob kann still fehlschlagen oder ein Zertifikat ausstellen, das nie korrekt bereitgestellt wird. Nur eine Kombination aus Automatisierung und einem unabhängigen Uptime- oder SSL-Check bestätigt das Ergebnis – und nicht bloß, dass das Skript gelaufen ist.
War dieser Artikel hilfreich?