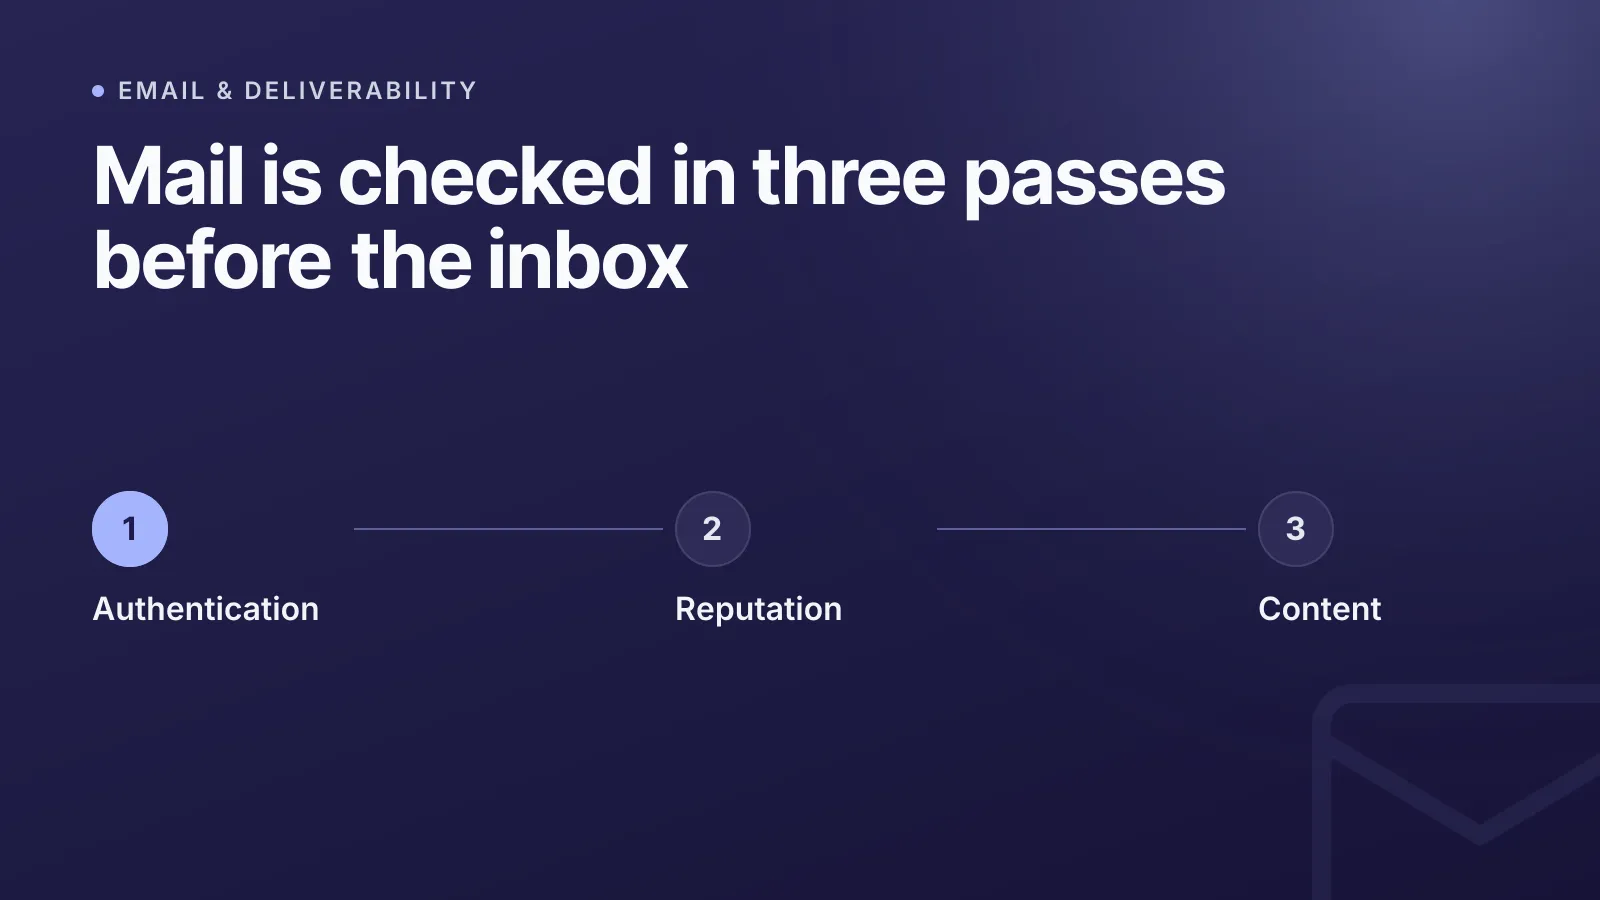
La plupart des e-mails arrivent en spam pour l'une de ces trois raisons : le domaine échoue aux contrôles d'authentification (SPF/DKIM/DMARC), l'adresse IP ou le domaine d'envoi a une mauvaise réputation, ou le contenu du message déclenche les filtres anti-spam. Les fournisseurs de messagerie comme Gmail et Outlook.com évaluent chaque message selon ces trois critères avant de décider où il atterrit, et un échec sur un seul d'entre eux suffit souvent à envoyer le message directement dans le dossier des indésirables.
Ce guide passe en revue chaque cause et sa solution concrète, dans l'ordre où les fournisseurs de messagerie les vérifient réellement.
Authentification SPF, DKIM et DMARC : la cause la plus fréquente
Si votre domaine ne publie pas de SPF, DKIM et DMARC — ou les publie de manière incorrecte —, chaque envoi part avec un handicap. C'est de loin la principale cause corrigible d'arrivée en spam.
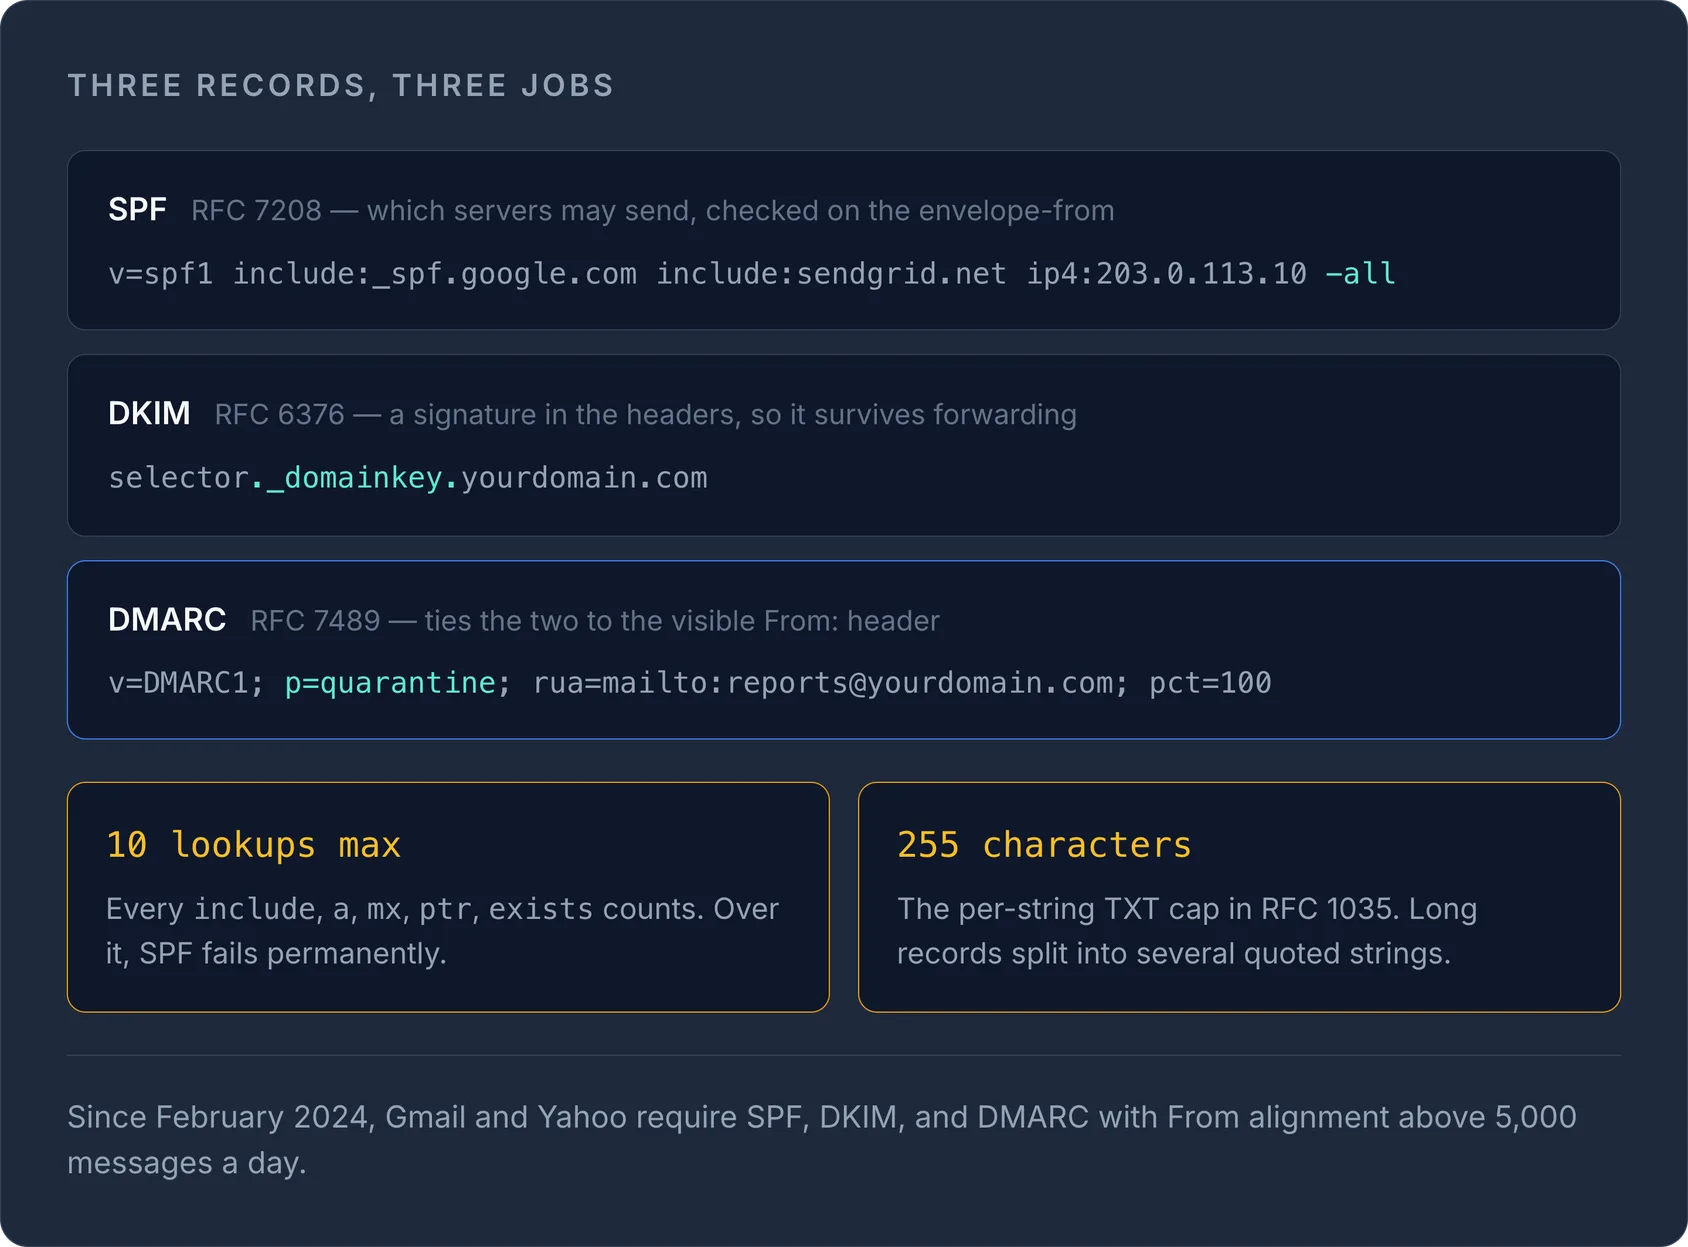
SPF (Sender Policy Framework), défini dans la RFC 7208, est un enregistrement DNS TXT qui liste les serveurs autorisés à envoyer des e-mails pour votre domaine. Le serveur destinataire compare l'adresse d'enveloppe (envelope-from) à cette liste. Un enregistrement type ressemble à ceci :
v=spf1 include:_spf.google.com include:sendgrid.net ip4:203.0.113.10 -all
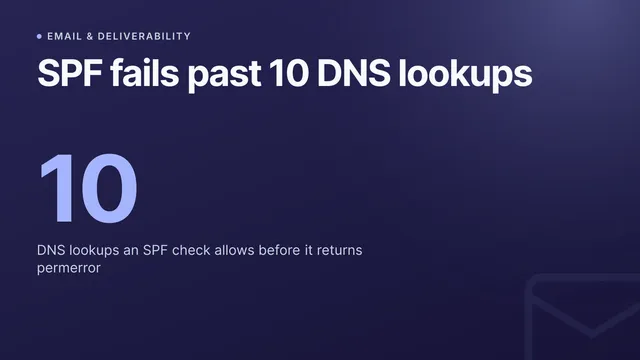
Deux pièges reviennent sans cesse : SPF autorise au maximum 10 requêtes DNS (chaque mécanisme include, a, mx, ptr et exists compte), et dépasser cette limite provoque une erreur permanente qui fait échouer complètement le contrôle. Par ailleurs, une chaîne TXT unique est limitée à 255 caractères selon la RFC 1035 : les enregistrements SPF longs doivent donc être découpés en plusieurs chaînes entre guillemets au sein du même enregistrement. Validez le vôtre avec notre générateur SPF gratuit, ou consultez le guide complet sur comment créer un enregistrement SPF sécurisé.
DKIM (DomainKeys Identified Mail), RFC 6376, ajoute aux e-mails sortants une signature cryptographique vérifiée à l'aide d'une clé publique publiée sur selector._domainkey.yourdomain.com. Contrairement à SPF, DKIM résiste au simple transfert, car la signature voyage avec les en-têtes du message et non avec l'enveloppe.
DMARC (Domain-based Message Authentication, Reporting & Conformance), RFC 7489, relie les deux. Il exige que le domaine figurant dans l'en-tête visible From: soit aligné sur le domaine SPF ou DKIM, et il vous permet de publier une politique indiquant aux destinataires ce qu'ils doivent faire des messages en échec :
v=DMARC1; p=quarantine; rua=mailto:reports@yourdomain.com; pct=100
TipCommencez DMARC en
p=nonepour collecter les rapports agrégés sans affecter la délivrabilité, puis passez àquarantineourejectune fois que vous avez confirmé que tous les expéditeurs légitimes passent les contrôles. Créez un enregistrement correct avec notre générateur DMARC.
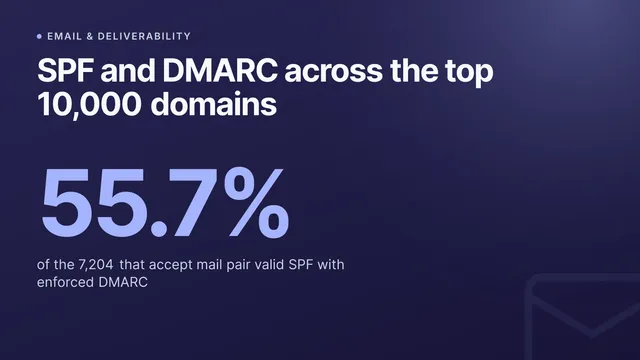
Depuis février 2024, Google et Yahoo exigent un SPF et un DKIM valides pour tous les expéditeurs, ainsi qu'un DMARC (au minimum p=none) avec alignement de l'en-tête From pour quiconque envoie plus de 5 000 messages par jour à leurs utilisateurs. En dessous de ce seuil, ce n'est pas strictement imposé — mais les domaines sans aucun enregistrement DMARC sont de plus en plus considérés comme suspects par défaut.
Réputation de l'expéditeur : ce qui se passe une fois l'authentification validée
Réussir les contrôles SPF, DKIM et DMARC vous ouvre la porte. La suite dépend de la réputation — un score que les fournisseurs de messagerie construisent pour chaque IP d'envoi et chaque domaine, à partir du comportement réel des destinataires.
Les principaux signaux de réputation sont :
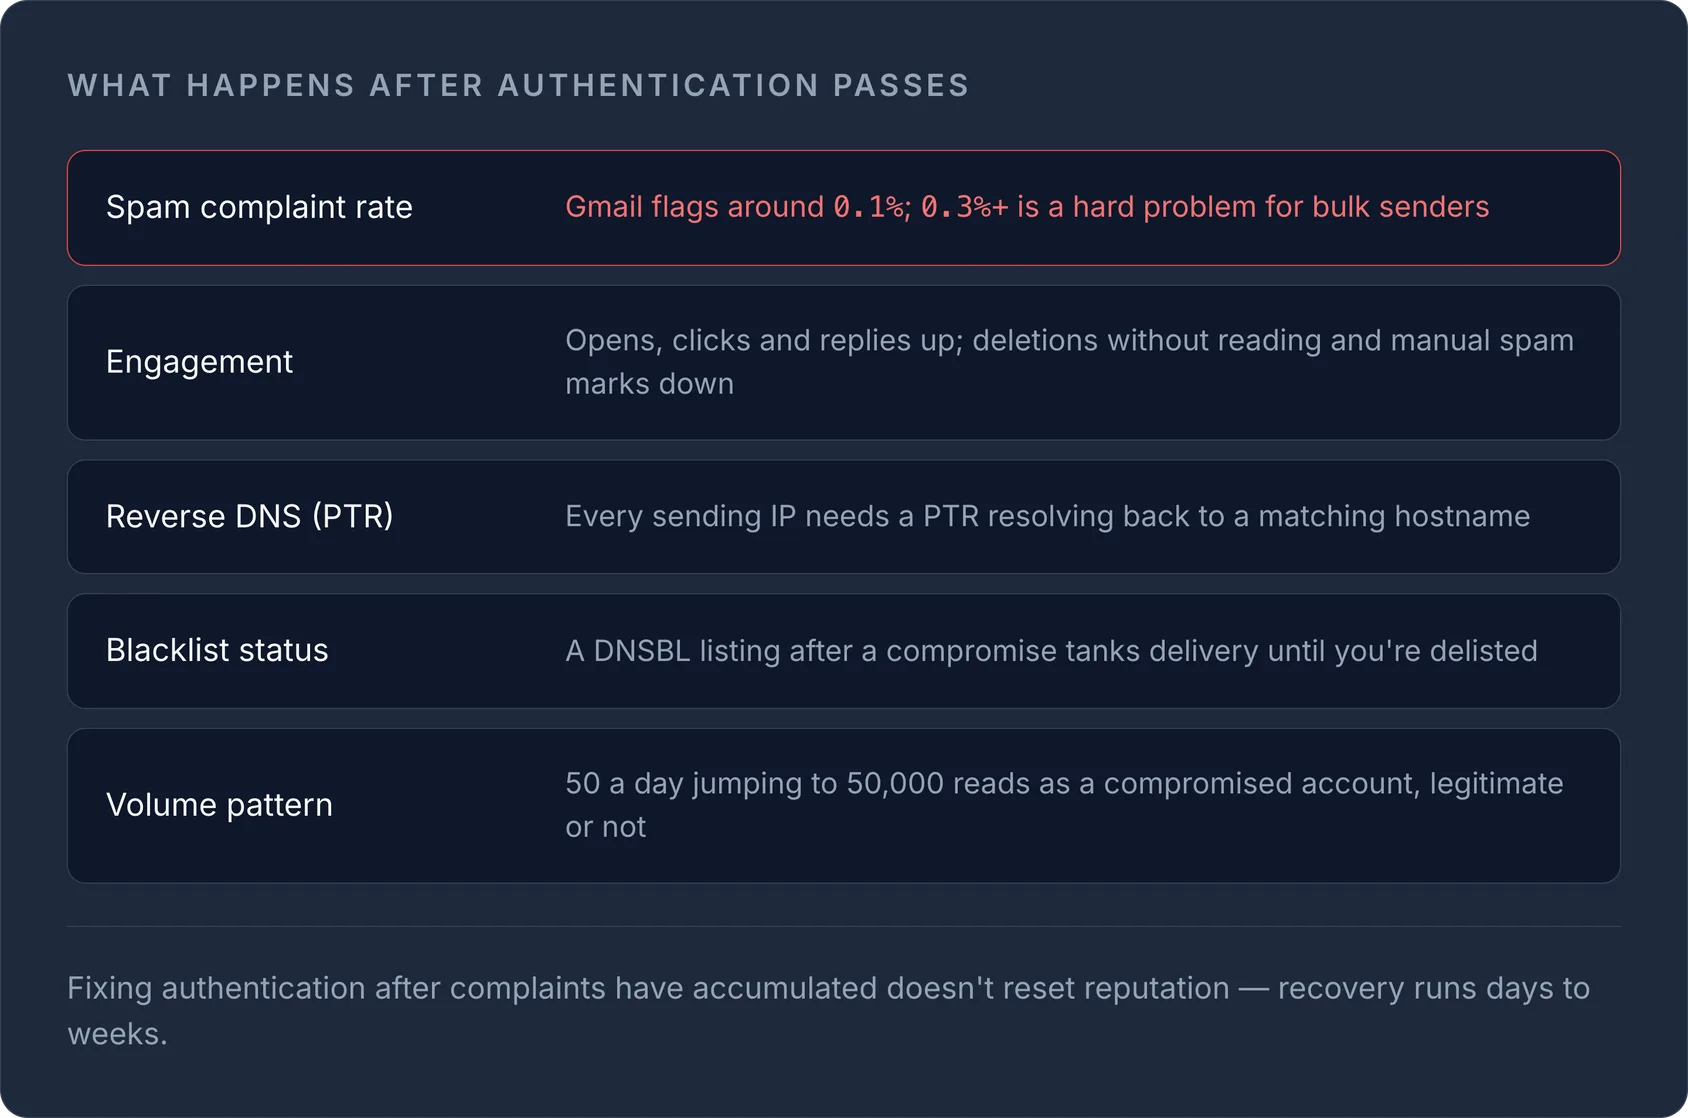
- Le taux de plaintes pour spam. Les Postmaster Tools de Gmail signalent comme préoccupant tout taux supérieur à environ 0,1 % et considèrent un taux de 0,3 % ou plus comme un problème sérieux pour les expéditeurs en masse.
- L'engagement. Les ouvertures, les clics, les réponses et — négativement — les suppressions sans lecture ou les actions manuelles « signaler comme spam » alimentent tous le score.
- Le DNS direct et inverse. Les IP d'envoi doivent disposer d'un enregistrement PTR (DNS inverse) valide qui renvoie vers un nom d'hôte correspondant au domaine d'envoi. Un enregistrement PTR absent ou incohérent est un signal d'alerte immédiat au regard des règles de Gmail pour les expéditeurs en masse.
- La présence sur des listes noires. Être inscrit sur une grande liste noire DNS (DNSBL) à la suite d'un serveur compromis ou d'identifiants divulgués fait chuter la délivrabilité jusqu'à votre retrait de la liste.
- La régularité des envois. Un domaine qui passe soudainement de 50 à 50 000 e-mails par jour ressemble à un compte compromis ou à une campagne de spam, même si le contenu est légitime.
Si vous gérez votre propre serveur de messagerie ou un nouveau domaine d'envoi, faites-le monter en charge progressivement et surveillez Gmail Postmaster Tools et Microsoft SNDS plutôt que de vous fier à des suppositions. Le DNS inverse et les enregistrements PTR se trouvent dans la même zone DNS que tout le reste — vérifiez les vôtres avec notre outil de recherche DNS ou examinez l'ensemble de votre zone avec la gestion DNS.
Contenu et mise en forme : le dernier contrôle des filtres anti-spam
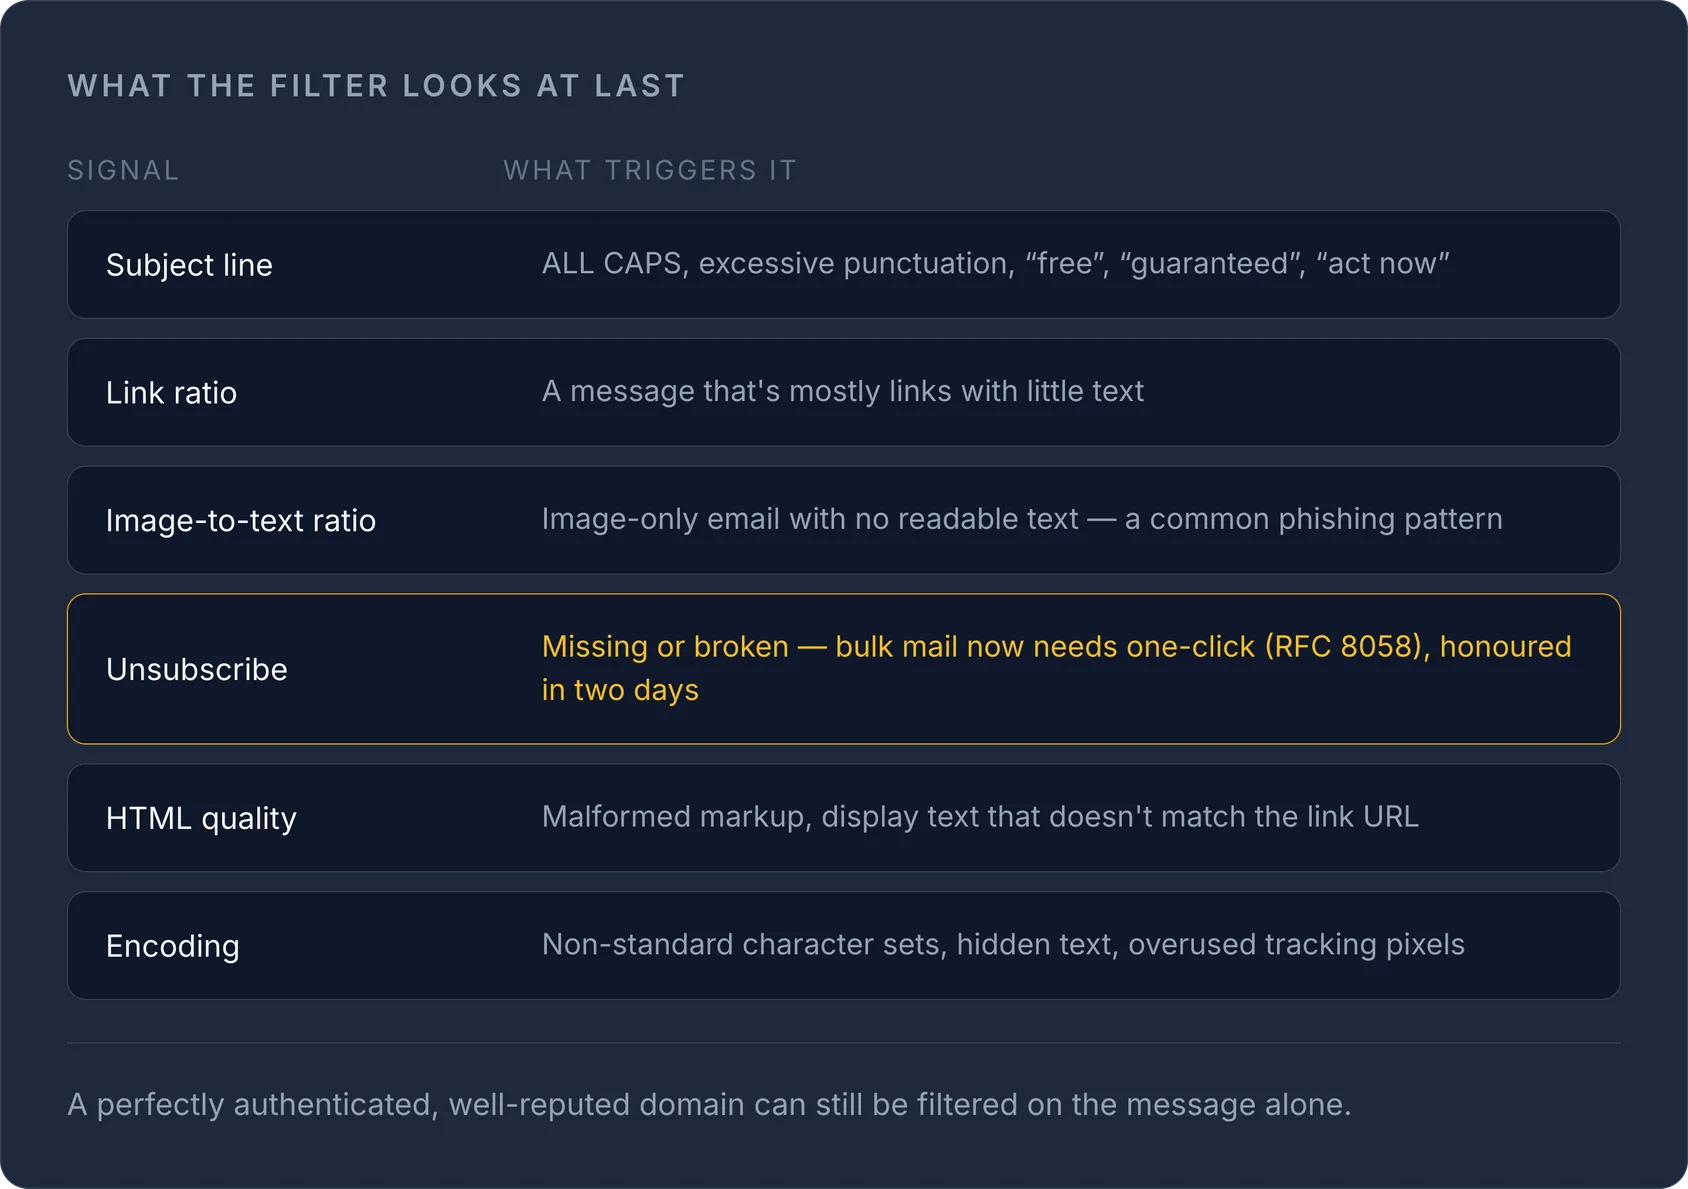
Même un domaine parfaitement authentifié et doté d'une bonne réputation peut être signalé si le message lui-même ressemble à du spam. Les filtres examinent :
| Signal | Ce qui le déclenche |
|---|---|
| Objet | TOUT EN MAJUSCULES, ponctuation excessive, « gratuit », « garanti », « agissez maintenant » |
| Proportion de liens | Un message composé surtout de liens avec peu de texte |
| Ratio image/texte | E-mails composés uniquement d'images sans texte lisible (schéma courant de phishing) |
| Mécanisme de désinscription | Lien de désinscription absent ou défectueux |
| Qualité du HTML | HTML mal formé, texte affiché ne correspondant pas à l'URL du lien |
| Encodage | Jeux de caractères non standard, texte masqué, abus de pixels de suivi invisibles |
Pour les envois en masse et marketing, Gmail et Yahoo exigent désormais un en-tête de désinscription en un clic (RFC 8058), qui doit être honoré sous deux jours. Envoyer des e-mails marketing sans cet en-tête — même depuis un domaine parfaitement authentifié — augmente le risque d'arriver en spam ou d'être purement et simplement bloqué.
WarningCorriger l'authentification d'un domaine qui a déjà accumulé des plaintes pour spam ne réinitialise pas immédiatement sa réputation. Attendez-vous à un rétablissement progressif sur plusieurs jours, voire plusieurs semaines, et non à une solution instantanée.
Check-list pratique pour éviter le spam
- Vérifiez que SPF, DKIM et DMARC existent tous et passent les contrôles — utilisez la recherche DNS ou la recherche MX pour les enregistrements propres à la messagerie.
- Assurez-vous que votre politique DMARC comporte un domaine aligné et une adresse de rapport afin de voir les échecs.
- Configurez le DNS inverse (PTR) pour chaque IP d'envoi.
- Surveillez le taux de plaintes pour spam dans Gmail Postmaster Tools ou Microsoft SNDS ; maintenez-le sous 0,1 %.
- Ajoutez la désinscription en un clic à tout envoi en masse ou marketing.
- Évitez les pics de volume soudains depuis un domaine ou une IP sans historique.
La plupart des problèmes de délivrabilité proviennent d'un seul enregistrement DNS manquant ou mal configuré. Si vous gérez SPF, DKIM, DMARC et MX sur plusieurs domaines et bureaux d'enregistrement, centraliser le DNS dans un seul tableau de bord permet de repérer bien plus facilement un enregistrement défectueux avant qu'il ne vous coûte votre place en boîte de réception — découvrez comment avec la gestion DNS InfraNest.
Questions fréquentes
#Puis-je éviter l'arrivée en spam sans modifier mes enregistrements DNS ?
Non — les échecs d'authentification dus à des enregistrements SPF, DKIM ou DMARC manquants ou mal configurés sont un problème au niveau du DNS et ne peuvent être résolus qu'en corrigeant les enregistrements eux-mêmes.
#Combien de temps faut-il pour rétablir la réputation d'expéditeur après avoir corrigé la cause ?
La réputation se rétablit généralement de façon progressive, sur quelques jours à quelques semaines, et non instantanément, car les fournisseurs de messagerie reconstruisent leur confiance en fonction du comportement d'envoi dans la durée, et non d'une correction ponctuelle.
#Ai-je besoin de DMARC si j'envoie peu d'e-mails ?
Ce n'est pas strictement obligatoire en dessous du seuil de 5 000 messages par jour qui déclenche les règles de Gmail et Yahoo pour les expéditeurs en masse, mais publier au minimum un enregistrement DMARC en p=none est une bonne pratique et ne coûte rien.
#Pourquoi mon e-mail passe-t-il SPF et DKIM tout en arrivant en spam ?
L'authentification prouve seulement que le message n'a pas été falsifié — elle ne garantit pas l'arrivée en boîte de réception, qui dépend aussi de la réputation de l'expéditeur et de signaux liés au contenu, comme le taux de plaintes pour spam et la proportion de liens.
Essayez avec un outil gratuit
Cet article vous a-t-il été utile ?