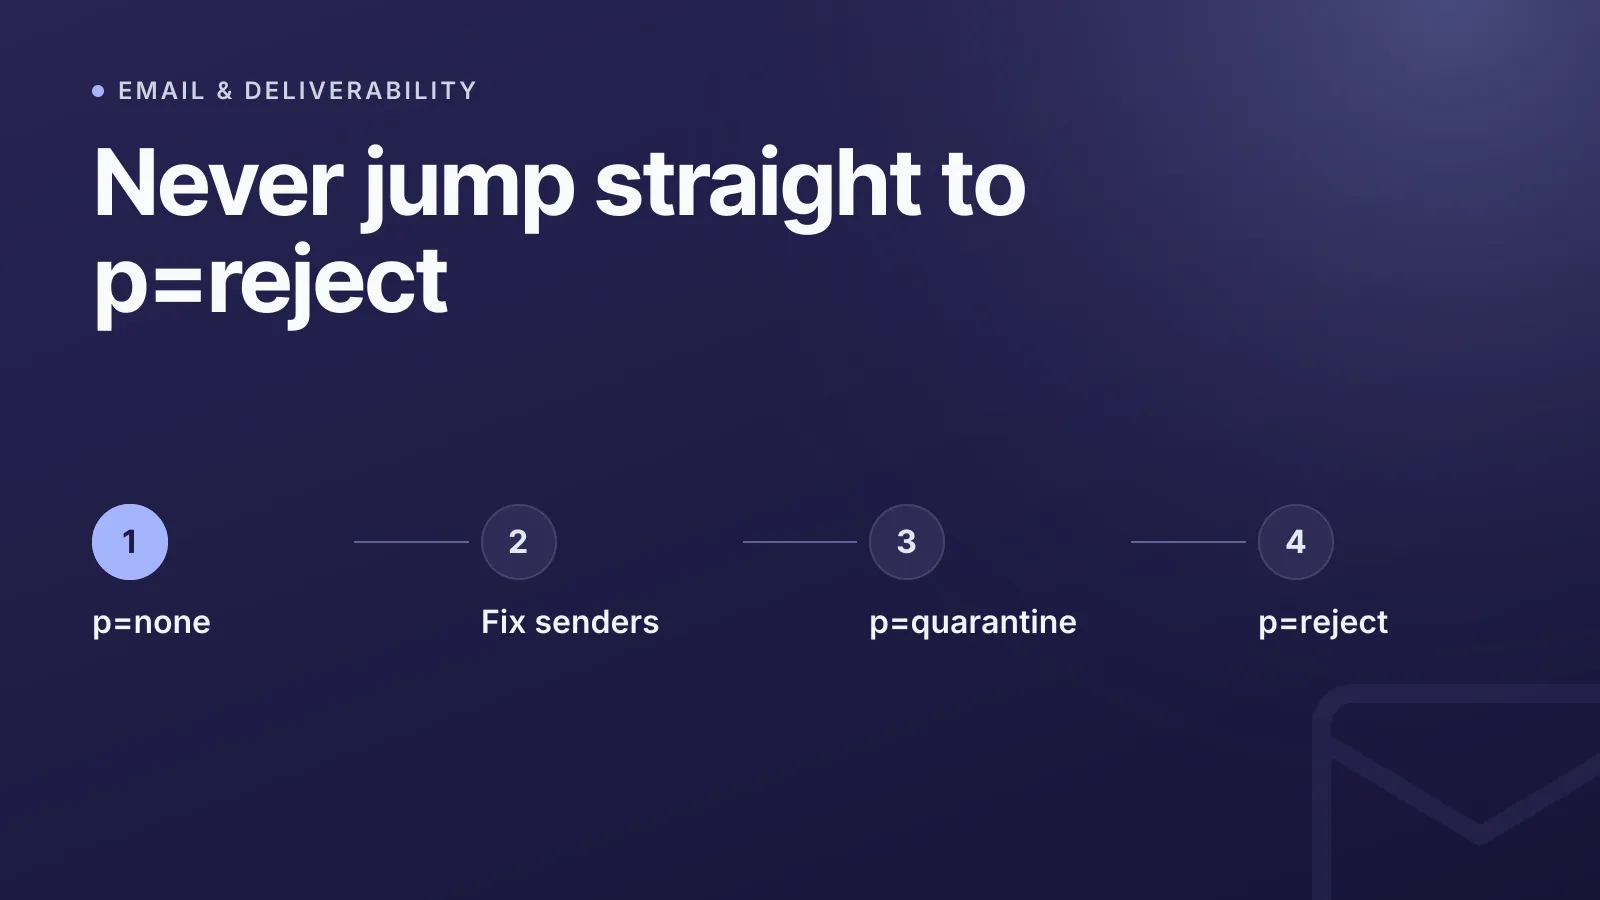
Begin elke uitrol van DMARC (Domain-based Message Authentication, Reporting, and Conformance) met p=none, bekijk een paar weken lang de aggregate-rapporten, stap dan over op p=quarantine en uiteindelijk op p=reject zodra je zeker weet dat elke legitieme verzendbron slaagt. Direct naar p=reject springen is veruit de meest voorkomende manier waarop teams per ongeluk hun eigen transactionele of marketingmail blokkeren. De beleidstag zelf is eenvoudig; de discipline om er veilig doorheen te gaan is waar de meeste DMARC-implementaties misgaan.
Wat DMARC precies controleert
DMARC, gedefinieerd in RFC 7489, authenticeert een bericht niet zelfstandig — het bouwt voort op SPF (Sender Policy Framework) en DKIM (DomainKeys Identified Mail) en vertelt ontvangende mailservers wat ze moeten doen als beide falen. Een bericht slaagt voor DMARC wanneer ten minste één van SPF of DKIM slaagt en in alignment is met het domein in de zichtbare From:-header. Alignment is belangrijker dan veel mensen denken: een geslaagde SPF-check op een ander verzenddomein, of een DKIM-handtekening van een ongerelateerd domein, telt niet mee.
Een DMARC-record is een TXT-record dat wordt gepubliceerd op _dmarc.yourdomain.com. Hier is een minimaal voorbeeld:
_dmarc.example.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com; ruf=mailto:dmarc-forensic@example.com; fo=1"
Heb je SPF nog niet ingesteld, doe dat dan eerst — zie onze gids over hoe je een veilig SPF-record aanmaakt — want DMARC zonder een geauthenticeerd verzendpad beschermt helemaal niets.
p=none vs quarantine vs reject
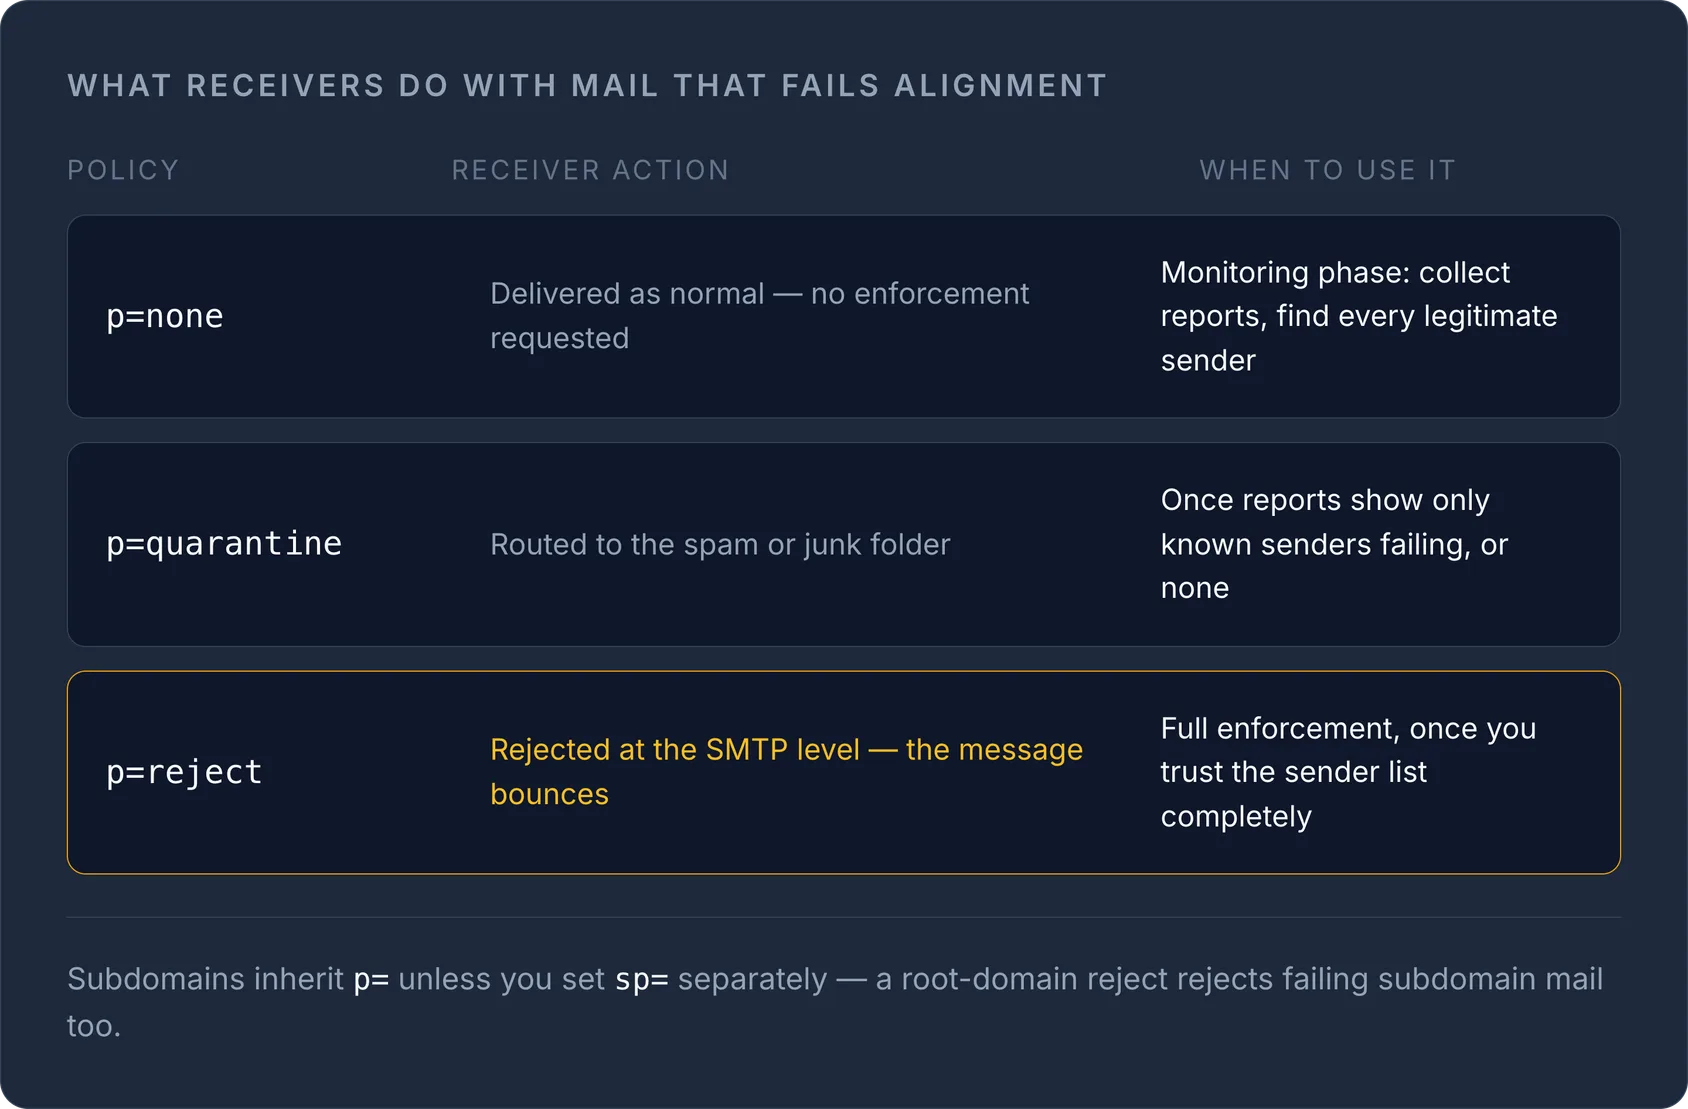
De tag p= bepaalt welk beleid ontvangers wordt gevraagd toe te passen op berichten die niet slagen voor DMARC-alignment. Er is ook een tag sp= voor subdomeinen, die p= overneemt als je hem niet apart instelt.
| Beleid | Wat ontvangers doen met falende mail | Wanneer gebruiken |
|---|---|---|
p=none |
Normaal afleveren, geen handhaving | Monitoringfase — rapporten verzamelen, elke legitieme afzender vinden |
p=quarantine |
Naar de spam-/ongewenste-mailmap sturen | Nadat rapporten laten zien dat alleen bekende afzenders falen (of geen enkele) |
p=reject |
Weigeren op SMTP-niveau (bounce) | Volledige handhaving, zodra je de afzenderlijst volledig vertrouwt |
p=none is echt alleen monitoring: het vraagt om geen enkele handhavingsactie, dus het kan de afleverbaarheid niet schaden, maar het biedt spoofers ook geen weerstand. Bij p=quarantine en p=reject gaat DMARC echt aan de slag tegen phishing — het zijn ook de instellingen die je opbreken als een vergeten marketingplatform of factuurtool mail verstuurt vanaf je domein zonder te slagen voor SPF/DKIM-alignment.
WarningAls je
sp=niet instelt, nemen subdomeinen dep=-waarde van je hoofddomein over. Eenp=rejectop het hoofddomein weigert ook falende mail van elk subdomein, tenzij je dat overschrijft — controleer je subdomeinen voordat je gaat handhaven.
Waarom je rapportage nodig hebt voordat je iets afdwingt
De tag rua= geeft aan waar aggregate XML-rapporten naartoe worden gestuurd, en ruf= (minder breed ondersteund) geeft aan waar forensische/failure-rapporten naartoe gaan. Aggregate-rapporten zijn degene die ertoe doen bij de uitrol: ze tonen elk bron-IP dat mail verstuurt die zogenaamd van jouw domein komt, en of die slaagde of faalde voor SPF/DKIM-alignment.
Zonder rapporten is de overstap van none naar quarantine of reject een gok. Mét rapporten is het een checklist:
- Elke legitieme mailstroom (transactionele dienst, marketingplatform, helpdesk, interne relay) verschijnt in de rapporten als geslaagd.
- Elke onbekende bron is óf geïdentificeerd en opgelost, óf daadwerkelijk ongeautoriseerd en veilig te blokkeren.
- Geen enkele legitieme afzender met een hoog volume faalt voor alignment door een verkeerd geconfigureerde SPF-include of ontbrekende DKIM-ondertekening.
De meeste rapportverwerkers zijn dashboards van derden, omdat de ruwe XML lastig met de hand te lezen is — maar voor grote bureaus of founders met een handvol domeinen kan zelfs een paar weken rapporten globaal doorkijken al genoeg zijn om een malafide afzender te spotten.
Zo ga je veilig van none naar reject
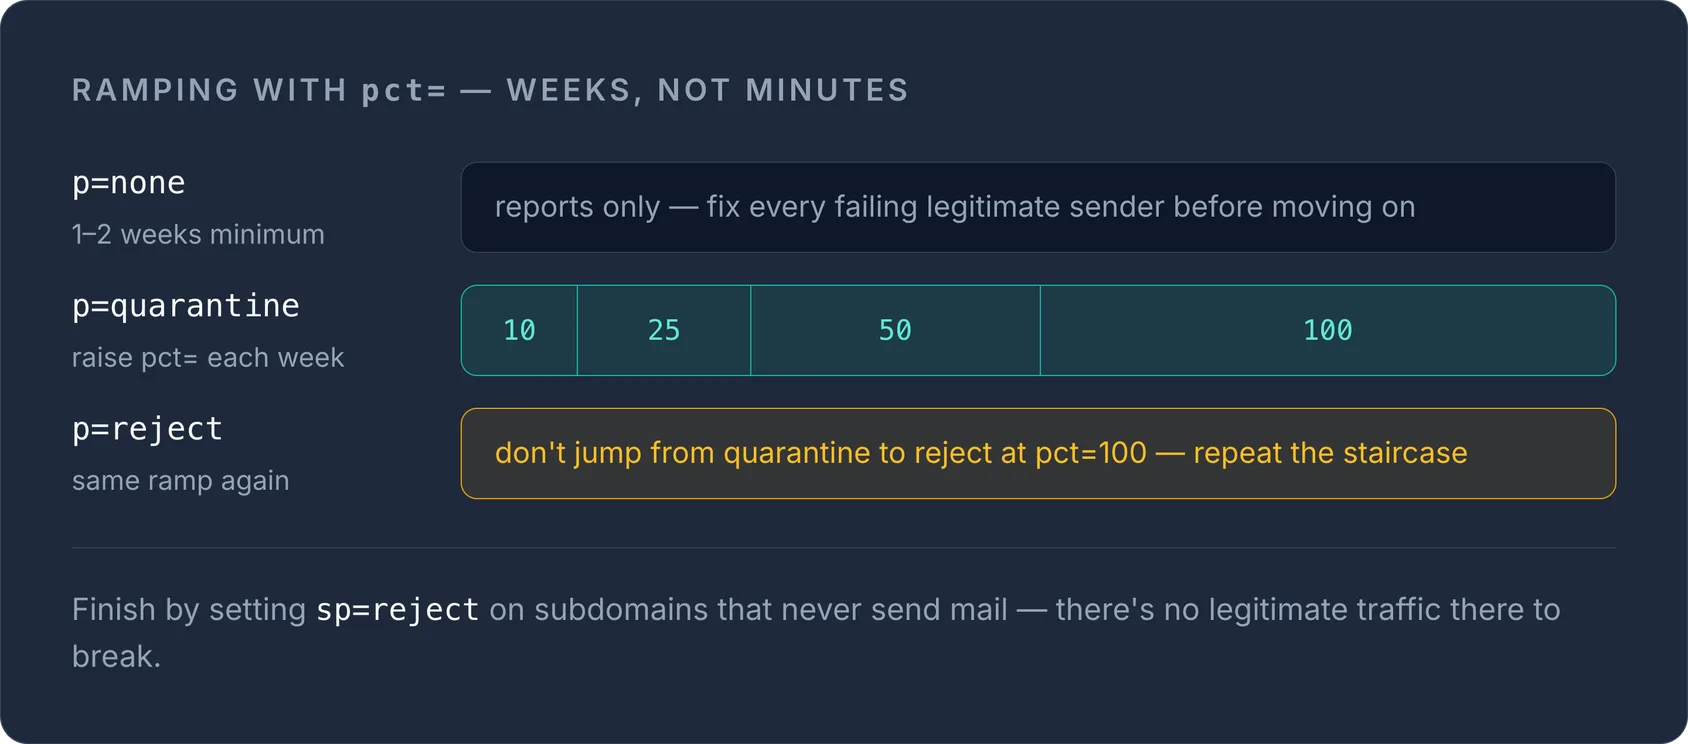
Een gefaseerde uitrol, verspreid over enkele weken, is de standaardaanpak:
- Publiceer
p=nonemetrua=ingesteld. Laat rapporten minstens 1–2 weken binnenkomen — langer als je e-mail in maandelijkse batches verstuurt of via platforms die zelden mailen (facturatie, HR-systemen). - Los elke falende legitieme afzender op. Voeg ontbrekende SPF-includes toe, schakel DKIM-ondertekening in op het platform, of zorg dat het
From:-domein overeenkomt met wat SPF/DKIM daadwerkelijk authenticeren. - Stap over op
p=quarantinemet een lagepct=. De tagpct=past het beleid toe op slechts een percentage van de falende berichten (standaard 100 als je hem weglaat), dusp=quarantine; pct=10handhaaft op ongeveer één op de tien falende berichten — een vangnet terwijl je bevestigt dat er niets legitiems wordt tegengehouden. - Verhoog
pct=geleidelijk naar 25, 50 en daarna 100 in opeenvolgende weken, en bekijk bij elke stap de rapporten. - Herhaal hetzelfde gefaseerde proces voor
p=rejectin plaats van direct van quarantine naar volledige reject te springen. - Stel
sp=expliciet in zodra het hoofddomein wordt gehandhaafd, vooral voor subdomeinen die nooit mail versturen — reject is daar de juiste keuze, omdat er geen legitiem verkeer is dat kan breken.
TipGebruik onze gratis DMARC-generator om het record te bouwen met de juiste volgorde van tags en de juiste syntaxis — één verkeerd opgemaakte
v=of ontbrekende puntkomma zorgt ervoor dat ontvangers het record volledig negeren, waardoor je ongemerkt helemaal geen bescherming hebt.
Alignment-modus: relaxed of strict
Twee extra tags bepalen hoe streng de vergelijking is: adkim= voor DKIM-alignment en aspf= voor SPF-alignment. Relaxed (r, de standaard) accepteert een match op het niveau van het organisatiedomein — mail.example.com is in alignment met example.com. Strict (s) vereist een exacte match. Relaxed is voor de meeste configuraties de veiligere standaard; strict is het overwegen waard zodra je op p=reject zit en een gat voor subdomein-spoofing wilt dichten.
Eisen mailboxproviders p=reject?
Geen enkele grote mailboxprovider verplicht p=reject. De eisen van Google en Yahoo voor bulkverzenders vragen om een gepubliceerd DMARC-record met minimaal p=none-alignment, en de richtlijnen van Microsoft raden op vergelijkbare wijze aan om in de loop van de tijd naar quarantine/reject toe te werken, in plaats van het direct te eisen. Dat gezegd hebbende: p=none alleen doet niets om spoofing te stoppen — het is een rapportagemechanisme, geen verdediging. Zie het als stap één van een uitrol, niet als eindbestemming.
DMARC afstemmen op de rest van je DNS
DMARC-, SPF- en DKIM-records staan allemaal als TXT-records in DNS, naast je MX- en CAA-records — het is de moeite waard om onze complete gids over DNS-recordtypen door te nemen als je de volledige mailconfiguratie van een domein controleert. Het beheren van deze records is eenvoudiger wanneer de zones van al je domeinen op één plek staan in plaats van verspreid over verschillende registrarconsoles.
Klaar om je beleid aan te scherpen? Beheer het record met onze tools voor DNS-beheer, samen met de rest van je zone, en gebruik de DMARC-generator om je volgende p=-stap correct op te stellen.
Veelgestelde vragen
#Wat doet p=none precies bij DMARC?
Het vraagt ontvangers om geen enkele handhavingsactie — falende mail wordt normaal afgeleverd — terwijl aggregate-rapporten (via rua=) je laten zien welke bronnen allemaal namens jouw domein versturen, voordat je het beleid aanscherpt.
#Is het veilig om direct naar p=reject te gaan?
Alleen als je via aggregate-rapporten al hebt bevestigd dat elke legitieme verzendbron slaagt voor SPF of DKIM in alignment; anders wordt de mail van een vergeten platform direct geweigerd, dus een gefaseerde uitrol met pct= is veel veiliger.
#Wat is het verschil tussen rua en ruf?
rua= geeft aan waar aggregate XML-samenvattingsrapporten naartoe worden gestuurd (gebruikt voor het monitoren van de uitrol), terwijl ruf= aangeeft waar individuele forensische failure-rapporten naartoe gaan, al verschilt de ondersteuning voor ruf per ontvanger en is die minder universeel geïmplementeerd.
#Moet sp= apart van p= worden ingesteld?
Als sp= ontbreekt, nemen subdomeinen het p=-beleid van het hoofddomein over, dus het is verstandig om sp= expliciet in te stellen zodra je reject handhaaft, vooral voor subdomeinen die nooit mail versturen.
Probeer het met een gratis tool
Was dit artikel nuttig?