

DNS-records zijn de instructies die een domeinnaam omzetten in een adres, een mailroute of een beveiligingsbeleid. Deze gids behandelt de zeven recordtypes waar je in de praktijk dagelijks mee werkt, A, AAAA, CNAME, MX, TXT, NS en CAA, met een voorbeeld dat je zo kunt kopiëren en de RFC achter elk type. Onthoud je maar één ding, laat het dit zijn: een CNAME kan nooit een naam delen met een ander record. Daarom kun je er geen op de zone-apex zetten.
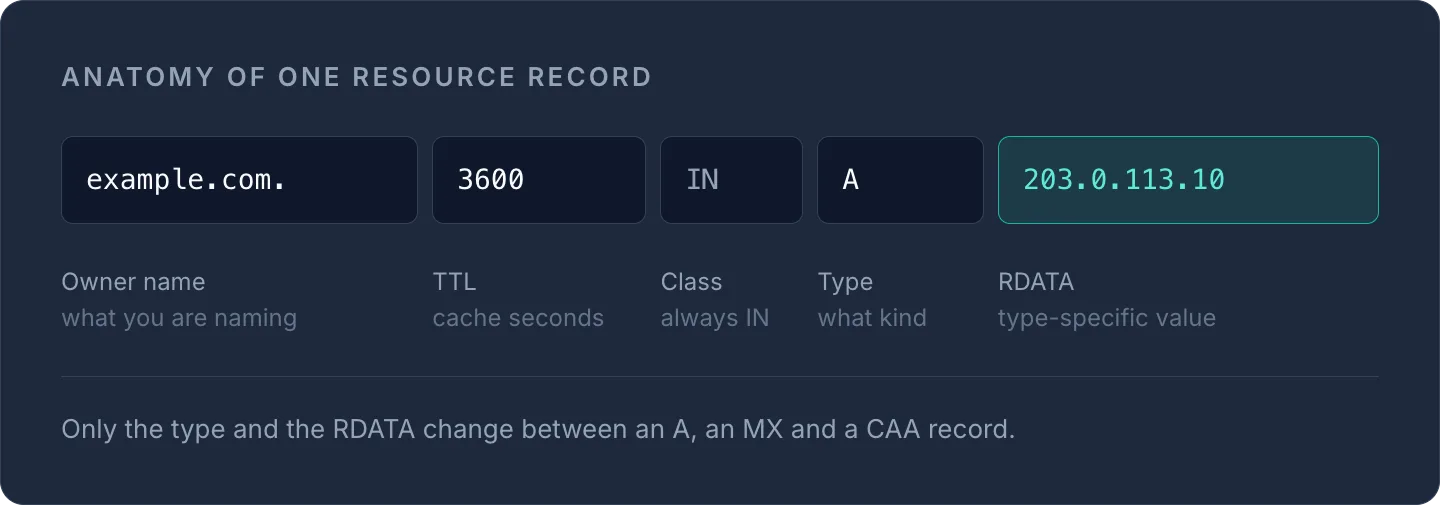
Elk record heeft dezelfde opbouw: een eigenaarsnaam, een TTL, een klasse (bijna altijd IN voor Internet), een type en typespecifieke data. TTL (time to live) is volgens RFC 1035 een 32-bitswaarde in seconden die resolvers vertelt hoe lang ze het antwoord mogen cachen. Zet de TTL laag (300s) vóór een migratie en hoger (3600s+) zodra alles stabiel is.
Met onze gratis DNS lookup-tool kun je al deze records vóór en na een wijziging live bekijken.
Overzichtstabel DNS-recordtypes
A-record: naam naar IPv4
Een A-record koppelt een hostnaam aan één 32-bits IPv4-adres. Het is het meest voorkomende record op internet en het record dat de meeste mensen bedoelen als ze zeggen "laat het domein naar de server wijzen".
example.com.        3600    IN    A       203.0.113.10
www.example.com.    3600    IN    A       203.0.113.10
Je kunt meerdere A-records voor dezelfde naam toevoegen om verkeer over meerdere IP-adressen te verdelen (eenvoudige DNS round-robin). DNS voert geen health checks uit op die IP-adressen, dus round-robin is lastverdeling, geen failover.
AAAA-record: naam naar IPv6
AAAA ("quad-A") is de IPv6-tegenhanger van een A-record, gedefinieerd in RFC 3596. Het koppelt een hostnaam aan een 128-bits IPv6-adres. Publiceer voor een dual-stack host zowel A als AAAA; clients kiezen dan zelf het protocol van hun voorkeur.
example.com. 3600 IN AAAA 2001:db8::10
CNAME-record: alias naar een canonieke naam
Een CNAME laat de ene naam naar een andere (de canonieke naam) verwijzen, waarna de resolver de records van het doel opzoekt. Ideaal om www of een CDN-subdomein te laten verwijzen naar een hostnaam waarvan je het IP-adres niet zelf beheert.
www.example.com.    3600    IN    CNAME    example.com.
cdn.example.com.    3600    IN    CNAME    d1234.cloudfront.net.
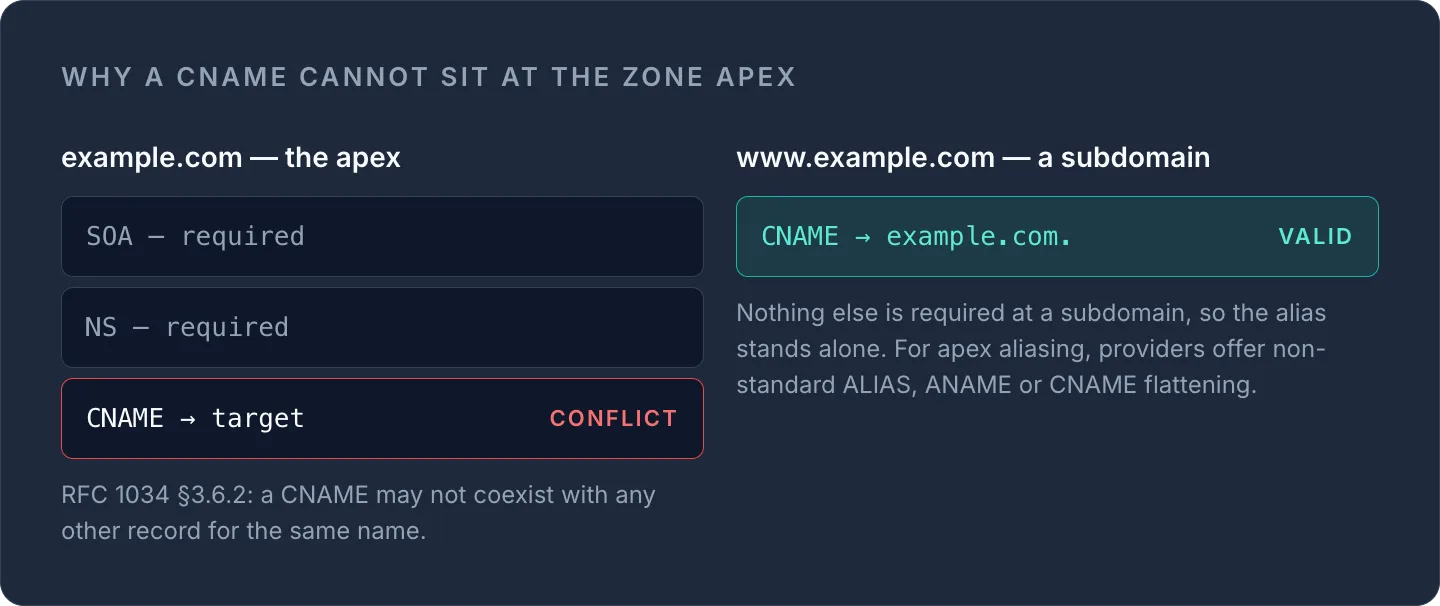
- Een CNAME kan niet naast een ander record met dezelfde naam bestaan (RFC 1034 §3.6.2, RFC 2181 §10.1). Omdat de zone-apex SOA- en NS-records moet bevatten, kun je geen CNAME op de apex (
example.comzelf) zetten. - NS- en MX-doelen horen niet naar een CNAME te verwijzen (RFC 2181 §10.3). Laat ze verwijzen naar echte A/AAAA-hostnamen.
Voor alias-gedrag op de apex bieden providers niet-standaardfuncties aan: CNAME flattening van Cloudflare, Alias-records van Route 53 en ANAME/ALIAS bij sommige registrars. Deze lossen het doel op en serveren het resulterende IP-adres op de apex. Raadpleeg de documentatie van je provider voor het exacte gedrag.
MX-record: mail routeren
MX-records (mail exchange) vertellen verzendende servers waar ze mail moeten afleveren, volgens RFC 5321. Elk MX-record heeft een 16-bits voorkeurswaarde en een hostnaam van een mailserver. De laagste voorkeurswaarde wint: dat is de server met de hoogste prioriteit.
example.com.    3600    IN    MX    10 mail1.example.com.
example.com.    3600    IN    MX    20 mail2.example.com.
De exchange moet een hostnaam zijn die naar A/AAAA resolvet, nooit een kaal IP-adres, en hoort geen CNAME te zijn. Verstuurt en ontvangt een domein geen mail, publiceer dan een null MX (RFC 7505): één record met voorkeurswaarde 0 en doel .:
example.com. 3600 IN MX 0 .
Controleer wat er live staat met onze gratis MX lookup-tool.
TXT-record: SPF, DKIM, DMARC en verificatie
TXT-records bevatten vrije tekst. Elke string is beperkt tot 255 octets, maar één record kan meerdere aaneengeschakelde strings bevatten, dus lange policies worden opgeknipt in stukken van 255 octets. TXT is het werkpaard voor e-mailauthenticatie en domeinverificatie.
example.com.            3600 IN TXT "v=spf1 include:_spf.google.com -all"
default._domainkey...   3600 IN TXT "v=DKIM1; k=rsa; p=MIGfMA0..."
_dmarc.example.com.     3600 IN TXT "v=DMARC1; p=reject; rua=mailto:dmarc@example.com"
Let op: SPF (RFC 7208) gebruikt een TXT-record; het aparte SPF-recordtype (99) is verouderd. Maak geldige records met onze SPF-generator en DMARC-generator.
NS-record: een zone delegeren
NS-records (name server) geven de gezaghebbende servers voor een zone aan en zijn verplicht op de apex. Ze staan zowel in de bovenliggende zone (de delegatie) als in je eigen zone. RFC 2182 raadt minstens twee topologisch gespreide gezaghebbende servers aan.
example.com.    86400    IN    NS    ns1.example-dns.net.
example.com.    86400    IN    NS    ns2.example-dns.net.
Als de nameserver binnen de zone valt die hij bedient (in-bailiwick), moet de bovenliggende zone glue records publiceren (A/AAAA-records voor de hostnamen van de nameservers) om een lookup-lus te voorkomen.
CAA-record: certificaatuitgifte beheren
Met CAA (Certification Authority Authorization), gedefinieerd in RFC 8659, geef je aan welke certificaatautoriteiten TLS-certificaten voor je domein mogen uitgeven. Volgens de Baseline Requirements van het CA/Browser Forum moeten CA's CAA controleren op het moment van uitgifte en de DNS-boom omhooglopen als er op de exacte naam geen record bestaat.
example.com.    3600    IN    CAA    0 issue "letsencrypt.org"
example.com.    3600    IN    CAA    0 issuewild ";"
example.com.    3600    IN    CAA    0 iodef "mailto:security@example.com"
De drie property-tags zijn issue (toegestane CA voor standaardcertificaten), issuewild (wildcards) en iodef (een URL voor het melden van beleidsschendingen). RFC 8657 voegt de parameters accounturi en validationmethods toe om uitgifte aan een specifiek ACME-account te koppelen. De waarde ; betekent "niets uitgeven" voor die tag.
Controleer na een CAA-wijziging met onze gratis SSL-check of je certificaatketen nog steeds valideert.
Al deze recordtypes beheren bij meerdere registrars wordt al snel rommelig. Met ons DNS-beheer staan al je zones op één plek, met een consistente editor.
Veelgestelde vragen
#Waarom kan ik geen CNAME op de apex van mijn domein aanmaken?
Een CNAME kan niet naast een ander record met dezelfde naam bestaan (RFC 1034/2181), en de zone-apex moet al SOA- en NS-records bevatten. Voor alias-gedrag op de apex gebruik je een providerfunctie zoals CNAME flattening, Route 53 Alias of ANAME/ALIAS.
#Welke TTL moet ik instellen op een DNS-record?
Gebruik een lage TTL, zoals 300 seconden, vóór een geplande wijziging zodat caches snel verlopen, en verhoog die naar 3600 seconden of meer zodra het record stabiel is om de lookup-belasting te verminderen. TTL is volgens RFC 1035 een 32-bitswaarde in seconden.
#Heb ik nog een apart SPF-recordtype nodig?
Nee. Het aparte SPF-recordtype in DNS (code 99) is verouderd. Publiceer SPF als TXT-record volgens RFC 7208, en doe hetzelfde voor DKIM en DMARC.
#Wat doet een null MX-record?
Een null MX (RFC 7505) is één MX-record met voorkeurswaarde 0 en doel '.', waarmee je aangeeft dat het domein geen e-mail accepteert. Verzendende servers kunnen dan direct opgeven in plaats van de aflevering steeds opnieuw te proberen.
Probeer het met een gratis tool
Was dit artikel nuttig?


