

Les enregistrements DNS sont les instructions qui transforment un nom de domaine en adresse, en route de messagerie ou en politique de sécurité. Ce guide couvre les sept types d'enregistrements que vous manipulerez réellement au quotidien : A, AAAA, CNAME, MX, TXT, NS et CAA. Pour chacun, vous trouverez un exemple prêt à copier et la RFC correspondante. Si vous ne deviez retenir qu'une chose : un CNAME ne peut jamais partager son nom avec un autre enregistrement. C'est pourquoi vous ne pouvez pas en placer un à l'apex de la zone.
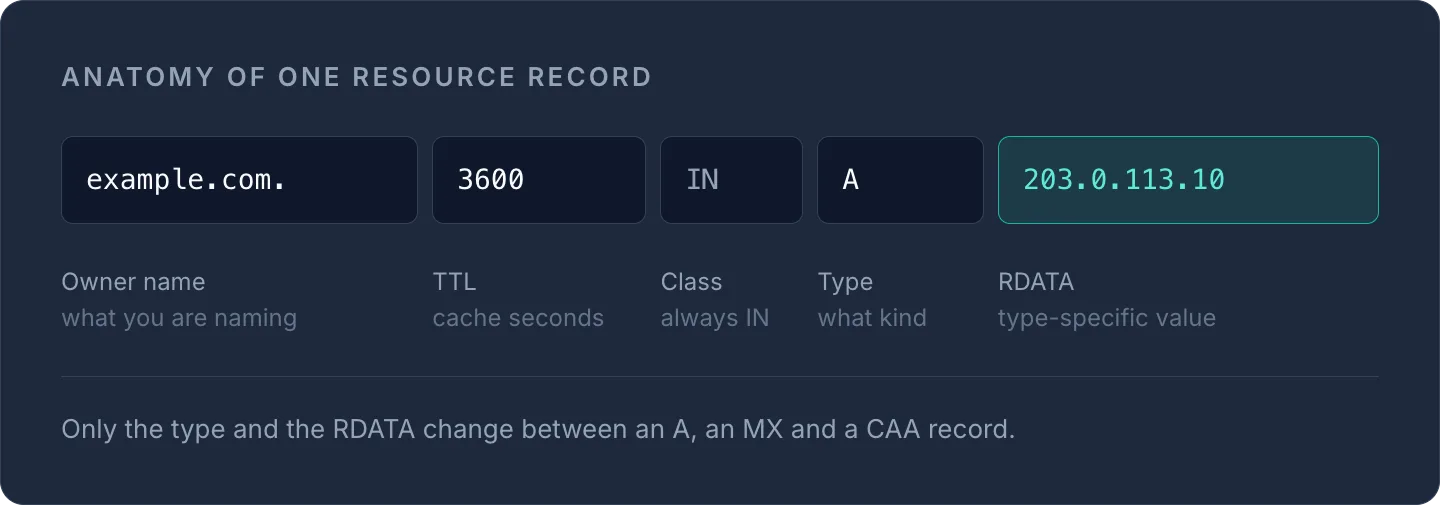
Tous les enregistrements partagent la même structure : un nom propriétaire, un TTL, une classe (presque toujours IN pour Internet), un type et des données propres au type. Le TTL (time to live, ou durée de vie) est une valeur de 32 bits exprimée en secondes, selon la RFC 1035. Il indique aux résolveurs combien de temps mettre la réponse en cache. Abaissez-le (300 s) avant une migration, puis augmentez-le (3600 s ou plus) une fois la situation stabilisée.
Vous pouvez inspecter chacun de ces enregistrements en direct, avant et après une modification, grâce à notre outil de recherche DNS gratuit.
Tableau récapitulatif des types d'enregistrements DNS
| Type | Code | Rôle | Norme |
|---|---|---|---|
| A | 1 | Nom d'hôte → IPv4 | RFC 1035 |
| AAAA | 28 | Nom d'hôte → IPv6 | RFC 3596 |
| CNAME | 5 | Alias → nom canonique | RFC 1034/2181 |
| MX | 15 | Routage du courrier | RFC 1035/5321 |
| TXT | 16 | Texte libre (SPF/DKIM/DMARC) | RFC 1035 |
| NS | 2 | Délégation de zone | RFC 1034 |
| CAA | 257 | AC autorisées à émettre des certificats | RFC 8659 |
Enregistrement A : du nom vers l'IPv4
Un enregistrement A associe un nom d'hôte à une adresse IPv4 unique de 32 bits. C'est l'enregistrement le plus courant sur Internet, et celui auquel la plupart des gens pensent lorsqu'ils parlent de « faire pointer le domaine vers le serveur ».
example.com.        3600    IN    A       203.0.113.10
www.example.com.    3600    IN    A       203.0.113.10
Vous pouvez ajouter plusieurs enregistrements A pour un même nom afin de répartir le trafic sur plusieurs IP (round-robin DNS de base). Le DNS ne vérifie pas l'état de ces IP : le round-robin répartit donc la charge, mais n'assure pas de basculement.
Enregistrement AAAA : du nom vers l'IPv6
L'enregistrement AAAA (« quad-A ») est l'équivalent IPv6 de l'enregistrement A, défini dans la RFC 3596. Il associe un nom d'hôte à une adresse IPv6 de 128 bits. Pour un hôte double pile, publiez à la fois un A et un AAAA : les clients choisissent le protocole qu'ils préfèrent.
example.com. 3600 IN AAAA 2001:db8::10
Enregistrement CNAME : un alias vers un nom canonique
Un CNAME fait pointer un nom vers un autre (le nom canonique), puis le résolveur recherche les enregistrements de la cible. Il est idéal pour faire pointer www ou un sous-domaine de CDN vers un nom d'hôte dont vous ne maîtrisez pas l'IP.
www.example.com.    3600    IN    CNAME    example.com.
cdn.example.com.    3600    IN    CNAME    d1234.cloudfront.net.
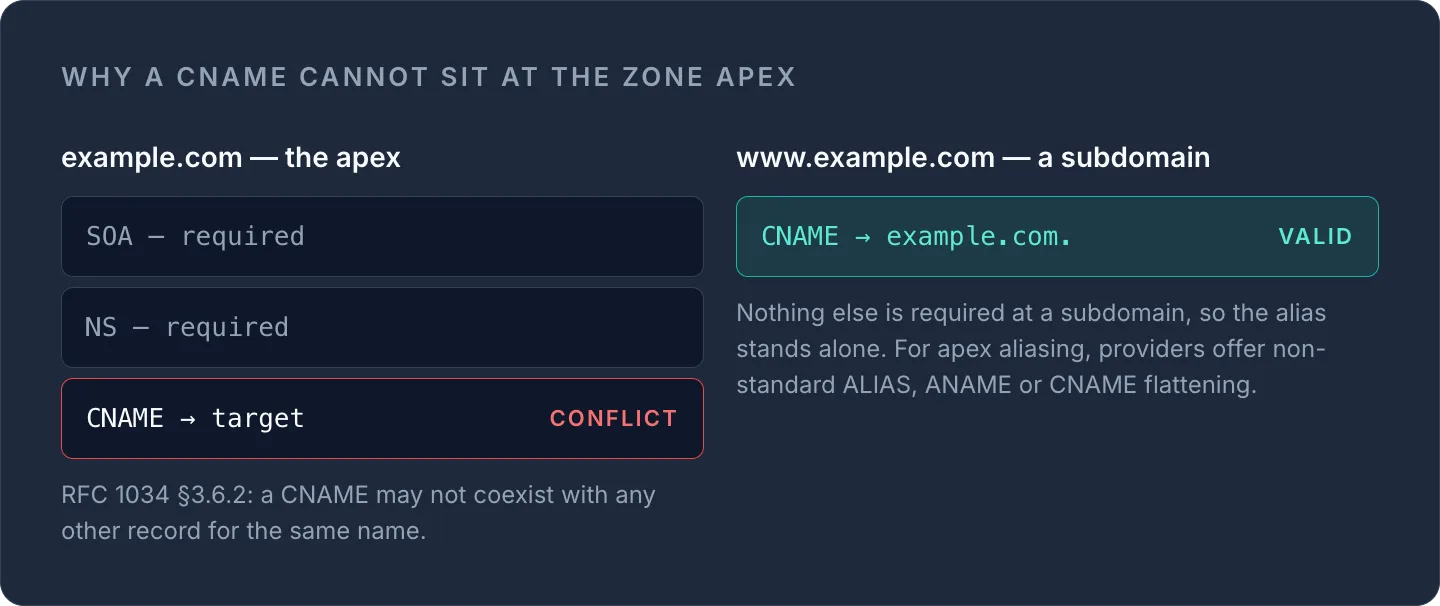
- Un CNAME ne peut coexister avec aucun autre enregistrement pour le même nom (RFC 1034 §3.6.2, RFC 2181 §10.1). Comme l'apex de la zone doit porter des enregistrements SOA et NS, vous ne pouvez pas y placer de CNAME (sur
example.comlui-même). - Les cibles NS et MX ne doivent pas pointer vers un CNAME (RFC 2181 §10.3). Faites-les pointer vers de vrais noms d'hôte A/AAAA.
Pour obtenir un comportement d'alias à l'apex, les fournisseurs proposent des fonctionnalités non standard : le CNAME flattening de Cloudflare, les enregistrements Alias de Route 53 et ANAME/ALIAS chez certains registrars. Ces mécanismes résolvent la cible et servent l'IP obtenue à l'apex. Consultez la documentation de votre fournisseur pour connaître le comportement exact.
Enregistrement MX : le routage du courrier
Les enregistrements MX (mail exchange) indiquent aux serveurs expéditeurs où livrer le courrier, selon la RFC 5321. Chaque MX comporte une valeur de préférence de 16 bits et un nom d'hôte de serveur de messagerie. La préférence la plus basse l'emporte : elle désigne le serveur le plus prioritaire.
example.com.    3600    IN    MX    10 mail1.example.com.
example.com.    3600    IN    MX    20 mail2.example.com.
L'échangeur doit être un nom d'hôte qui se résout en A/AAAA, jamais une IP brute, et ne doit pas être un CNAME. Si un domaine n'envoie ni ne reçoit de courrier, publiez un MX nul (RFC 7505) : un enregistrement unique avec la préférence 0 et la cible . :
example.com. 3600 IN MX 0 .
Vérifiez ce qui est actuellement publié avec notre outil de recherche MX gratuit.
Enregistrement TXT : SPF, DKIM, DMARC et vérification
Les enregistrements TXT contiennent du texte libre. Chaque chaîne est limitée à 255 octets, mais un même enregistrement peut contenir plusieurs chaînes concaténées : les politiques longues sont donc découpées en blocs de 255 octets. Le TXT est le pilier de l'authentification des e-mails et de la vérification de domaine.
example.com.            3600 IN TXT "v=spf1 include:_spf.google.com -all"
default._domainkey...   3600 IN TXT "v=DKIM1; k=rsa; p=MIGfMA0..."
_dmarc.example.com.     3600 IN TXT "v=DMARC1; p=reject; rua=mailto:dmarc@example.com"
Notez que SPF (RFC 7208) utilise un enregistrement TXT : le type d'enregistrement SPF dédié (99) est obsolète. Créez des enregistrements valides avec notre générateur SPF et notre générateur DMARC.
Enregistrement NS : la délégation d'une zone
Les enregistrements NS (name server) répertorient les serveurs faisant autorité pour une zone et sont obligatoires à l'apex. Ils figurent à la fois dans la zone parente (la délégation) et dans votre propre zone. La RFC 2182 recommande au moins deux serveurs faisant autorité, répartis sur des topologies réseau différentes.
example.com.    86400    IN    NS    ns1.example-dns.net.
example.com.    86400    IN    NS    ns2.example-dns.net.
Lorsque le serveur de noms se trouve à l'intérieur de la zone qu'il dessert (in-bailiwick), la zone parente doit publier des enregistrements glue, c'est-à-dire des enregistrements A/AAAA pour les noms d'hôte des serveurs de noms, afin d'éviter une boucle de résolution.
Enregistrement CAA : contrôler l'émission des certificats
L'enregistrement CAA (Certification Authority Authorization), défini dans la RFC 8659, vous permet d'indiquer quelles autorités de certification (AC) peuvent émettre des certificats TLS pour votre domaine. Les Baseline Requirements du CA/Browser Forum imposent aux AC de vérifier le CAA au moment de l'émission. Si aucun enregistrement n'existe pour le nom exact, elles doivent remonter l'arborescence DNS.
example.com.    3600    IN    CAA    0 issue "letsencrypt.org"
example.com.    3600    IN    CAA    0 issuewild ";"
example.com.    3600    IN    CAA    0 iodef "mailto:security@example.com"
Les trois balises de propriété sont issue (AC autorisée pour les certificats standard), issuewild (certificats wildcard) et iodef (une URL pour signaler les violations de politique). La RFC 8657 ajoute les paramètres accounturi et validationmethods pour restreindre l'émission à un compte ACME précis. La valeur ; signifie « aucune émission » pour la balise concernée.
Après avoir modifié votre CAA, vérifiez que votre chaîne de certificats est toujours valide avec notre vérification SSL gratuite.
Gérer ces types d'enregistrements chez plusieurs registrars devient vite chaotique. Notre gestion DNS regroupe toutes vos zones au même endroit, avec un éditeur cohérent.
Questions fréquentes
#Pourquoi ne puis-je pas créer de CNAME à l'apex de mon domaine ?
Un CNAME ne peut coexister avec aucun autre enregistrement pour le même nom (RFC 1034/2181), et l'apex de la zone porte déjà obligatoirement des enregistrements SOA et NS. Pour obtenir un comportement d'alias à l'apex, utilisez une fonctionnalité de votre fournisseur comme le CNAME flattening, les Alias de Route 53 ou ANAME/ALIAS.
#Quel TTL définir pour un enregistrement DNS ?
Utilisez un TTL bas, par exemple 300 secondes, avant une modification planifiée afin que les caches expirent rapidement. Une fois l'enregistrement stable, relevez-le à 3600 secondes ou plus pour réduire la charge de résolution. Le TTL est une valeur de 32 bits exprimée en secondes selon la RFC 1035.
#Ai-je encore besoin d'un type d'enregistrement SPF distinct ?
Non. Le type d'enregistrement DNS SPF dédié (code 99) est obsolète. Publiez SPF sous forme d'enregistrement TXT conformément à la RFC 7208, et procédez de même pour DKIM et DMARC.
#À quoi sert un enregistrement MX nul ?
Un MX nul (RFC 7505) est un enregistrement MX unique avec la préférence 0 et la cible '.', qui signale que le domaine n'accepte aucun e-mail. Il permet aux serveurs expéditeurs d'échouer immédiatement au lieu de retenter la livraison.
Essayez avec un outil gratuit
Cet article vous a-t-il été utile ?


