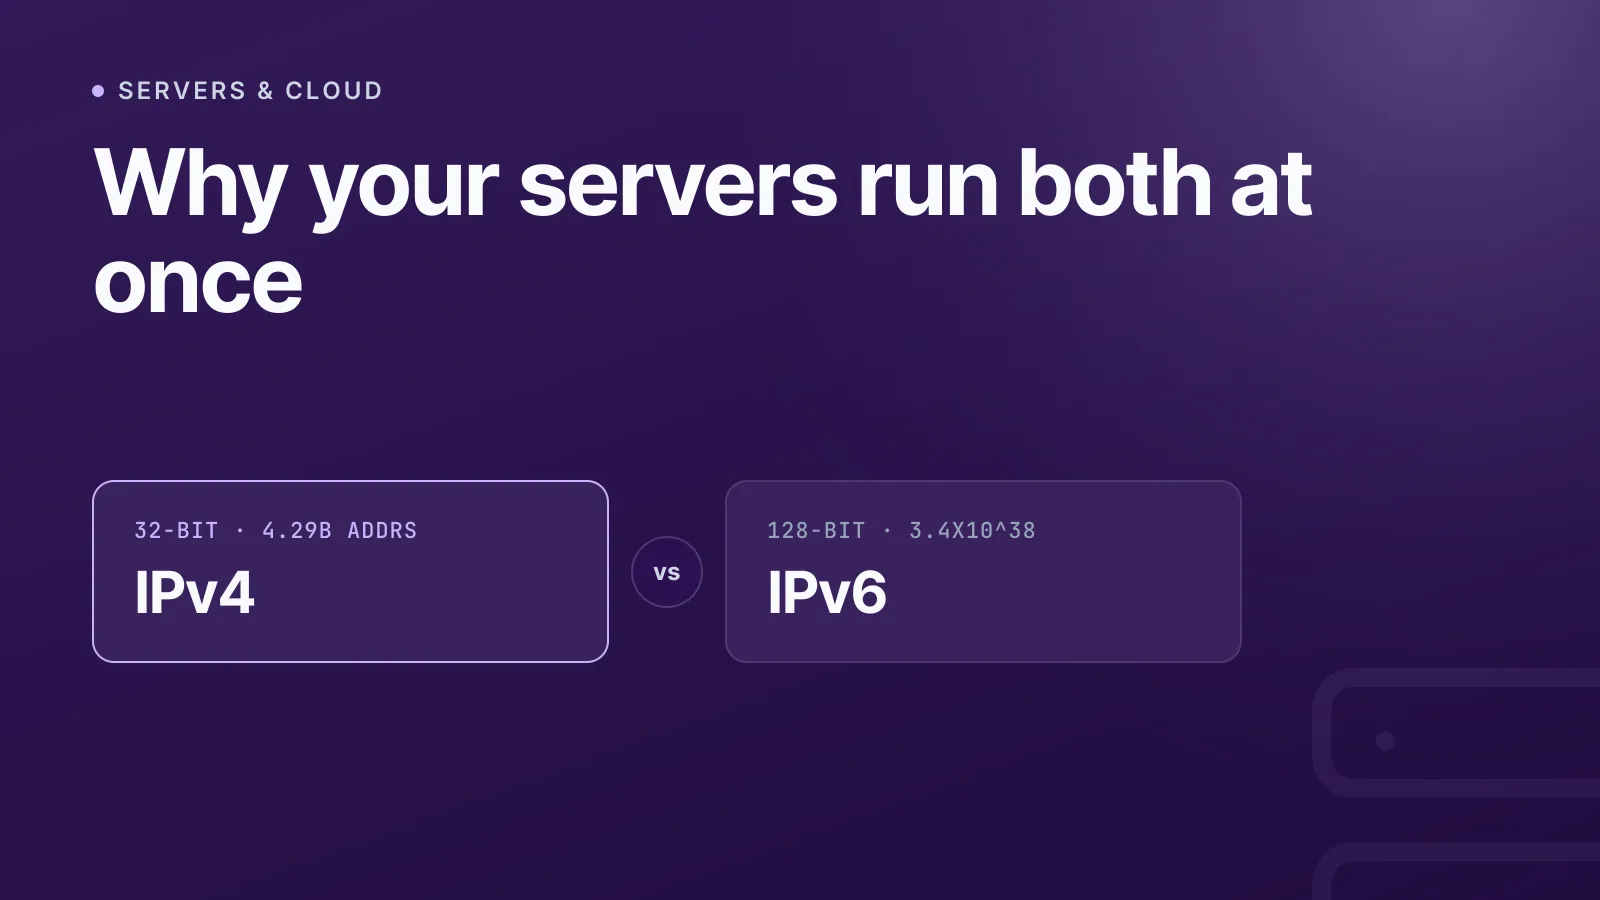
IPv4 verwendet 32-Bit-Adressen (insgesamt etwa 4,29 Milliarden), IPv6 dagegen 128-Bit-Adressen (rund 3,4×10^38) – die Lösung für die IPv4-Adressknappheit und der Grund, warum die meiste moderne Infrastruktur heute beide Protokolle parallel betreibt („Dual-Stack“). Die beiden unterscheiden sich nicht nur in der Adresslänge, sondern auch im Header-Design, in der Adressvergabe und darin, ob NAT überhaupt nötig ist. Hier erfährst du, was sich beim Wechsel vom einen zum anderen tatsächlich ändert.
Was ist der Unterschied zwischen IPv4 und IPv6?
IPv4 wurde bereits 1981 in RFC 791 definiert, mit 32-Bit-Adressen in Dezimalpunktschreibweise wie 203.0.113.42. Das ergibt rund 4,29 Milliarden eindeutige Adressen – 1981 eine riesige Zahl, aber nicht genug für eine Welt mit Milliarden vernetzter Geräte.
IPv6, definiert in RFC 8200, verwendet 128-Bit-Adressen in hexadezimalen Gruppen, etwa 2001:db8:85a3::8a2e:370:7334. Der Adressraum ist so groß (2^128), dass eine Erschöpfung in keinem realistischen Planungszeitraum ein Thema ist.
| IPv4 | IPv6 | |
|---|---|---|
| Adresslänge | 32 Bit | 128 Bit |
| Beispiel | 203.0.113.42 | 2001:db8::1 |
| Adressen insgesamt | ~4,29 Milliarden | ~3,4×10^38 |
| Header-Größe | 20–60 Byte (variabel) | 40 Byte (fest) |
| Fragmentierung | Router können unterwegs fragmentieren | Nur der Quellhost fragmentiert |
| NAT | Üblich, oft erforderlich | In der Regel unnötig |
| Konfiguration | DHCP oder statisch | SLAAC oder DHCPv6 |
| Broadcast | Ja | Nein – nur Multicast |
Warum brauchen wir IPv6 überhaupt?
Der zentrale IPv4-Pool der IANA war am 3. Februar 2011 aufgebraucht, und die fünf regionalen Registries (ARIN, RIPE NCC, APNIC, LACNIC, AFRINIC) haben ihre eigenen Kontingente danach jeweils nach eigenem Zeitplan erschöpft. Seitdem setzt die Branche auf private Adressbereiche (RFC-1918-Bereiche wie 10.0.0.0/8 und 192.168.0.0/16) plus Network Address Translation (NAT, RFC 3022), damit sich viele Geräte eine öffentliche IPv4-Adresse teilen können.
NAT funktioniert, bringt aber zusätzliche Komplexität mit sich: Connection Tracking, Port-Mapping und Probleme bei Peer-to-Peer-Protokollen. Der Adressraum von IPv6 ist groß genug, dass jedes Gerät – jeder Server, jedes Smartphone, jeder IoT-Sensor – eine eigene, global routbare Adresse ohne Übersetzung bekommen kann. Das ist eine strukturelle Lösung, kein Workaround.
NoteEinige Cloud-Anbieter verlangen inzwischen Gebühren für öffentliche IPv4-Adressen, gerade weil der Adressraum knapp und teuer zu beschaffen ist – ein weiterer Grund, warum die IPv6-Nutzung auf Serverseite stetig steigt.
Wie unterscheidet sich die Adressvergabe bei IPv4 und IPv6?
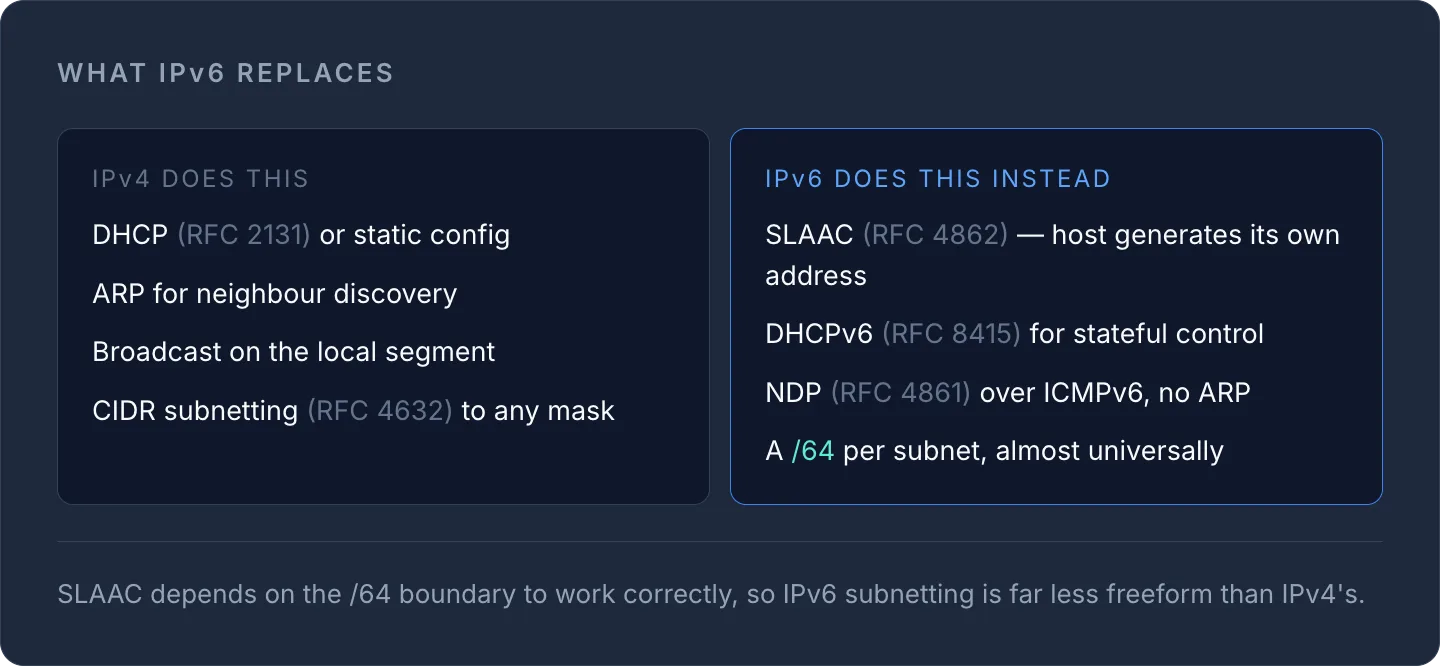
IPv4-Hosts erhalten ihre Adresse per DHCP (RFC 2131) oder statischer Konfiguration und finden Nachbarn im lokalen Netz über ARP.
IPv6 ersetzt beides durch neuere Mechanismen:
- SLAAC (Stateless Address Autoconfiguration, RFC 4862) – ein Host kann seine Adresse aus dem Netzwerkpräfix selbst erzeugen, ganz ohne DHCP-Server.
- DHCPv6 (RFC 8415) – für Netze, die stattdessen eine zentrale, zustandsbehaftete Steuerung wollen.
- NDP (Neighbor Discovery Protocol, RFC 4861) – ersetzt ARP und nutzt ICMPv6 (RFC 4443) statt ARP-Anfragen per Broadcast.
- Kein Broadcast – IPv6 verzichtet komplett auf Broadcast zugunsten von Multicast, was in modernen geswitchten Netzen effizienter ist.
Auch Subnetze funktionieren bei IPv6 anders. Während IPv4-Subnetting flexibel ist und per CIDR (RFC 4632) auf jede passende Maske heruntergerechnet wird, verwenden IPv6-Netze fast ausnahmslos ein /64 pro Subnetz, weil SLAAC auf diese Grenze angewiesen ist, um korrekt zu funktionieren. Wenn du Adressbereiche für eines der beiden Protokolle planst, nutze unseren kostenlosen Subnetzrechner, statt die Binärrechnung von Hand zu machen.
Wie sieht der IPv6-Header im Vergleich zum IPv4-Header aus?
Der IPv4-Header ist variabel – mindestens 20 Byte, bis zu 60 Byte mit Optionen – und enthält eine Header-Prüfsumme, die jeder Router bei jedem Hop neu berechnen muss.
IPv6 vereinfacht das: ein fester 40-Byte-Header, keine Prüfsumme (diese Aufgabe übernehmen höhere Schichten und Prüfungen auf der Sicherungsschicht), und optionale Funktionen wandern in Extension Header statt in Inline-Optionen. Dadurch wird die Paketverarbeitung im großen Maßstab schneller und berechenbarer – wichtig für Router mit hohem Durchsatz und zunehmend auch für Cloud-Load-Balancer.
Auch die Fragmentierung hat sich geändert. IPv4-Router können ein zu großes Paket unterwegs fragmentieren. IPv6 schafft das komplett ab – nur der sendende Host fragmentiert, und er ermittelt die richtige Paketgröße vorab per Path MTU Discovery (RFC 8201). Das ist ein spürbarer Unterschied in der Zuverlässigkeit, falls du schon einmal einem rätselhaften MTU-bedingten Verbindungsabbruch hinterhergejagt bist.
Was ist Dual-Stack und warum ist es wichtig?
Dual-Stack, spezifiziert in RFC 4213, bedeutet, dass ein Gerät oder Server IPv4 und IPv6 gleichzeitig betreibt, mit jeweils eigenen Adressen. Das ist heute die gelebte Praxis für fast jeden Produktionsserver: Dein Host bekommt im DNS sowohl einen A-Eintrag als auch einen AAAA-Eintrag, und Clients verbinden sich über das Protokoll, das ihr Netz bevorzugt – meist zuerst IPv6, mit Fallback auf IPv4, wenn dieser Weg nicht verfügbar ist.
Dual-Stack ist wichtig, weil IPv6 noch nicht überall angekommen ist. Manche Netze, vor allem Mobilfunkanbieter, sind intern reine IPv6-Netze und nutzen Übersetzung (NAT64/DNS64, RFC 6146/6147), um reine IPv4-Ziele zu erreichen. Andere sind reine IPv4-Netze und können IPv6-Endpunkte überhaupt nicht erreichen. Mit Dual-Stack ist deine Infrastruktur in beiden Fällen erreichbar, ohne kurzfristig darauf wetten zu müssen, welches Protokoll sich durchsetzt.
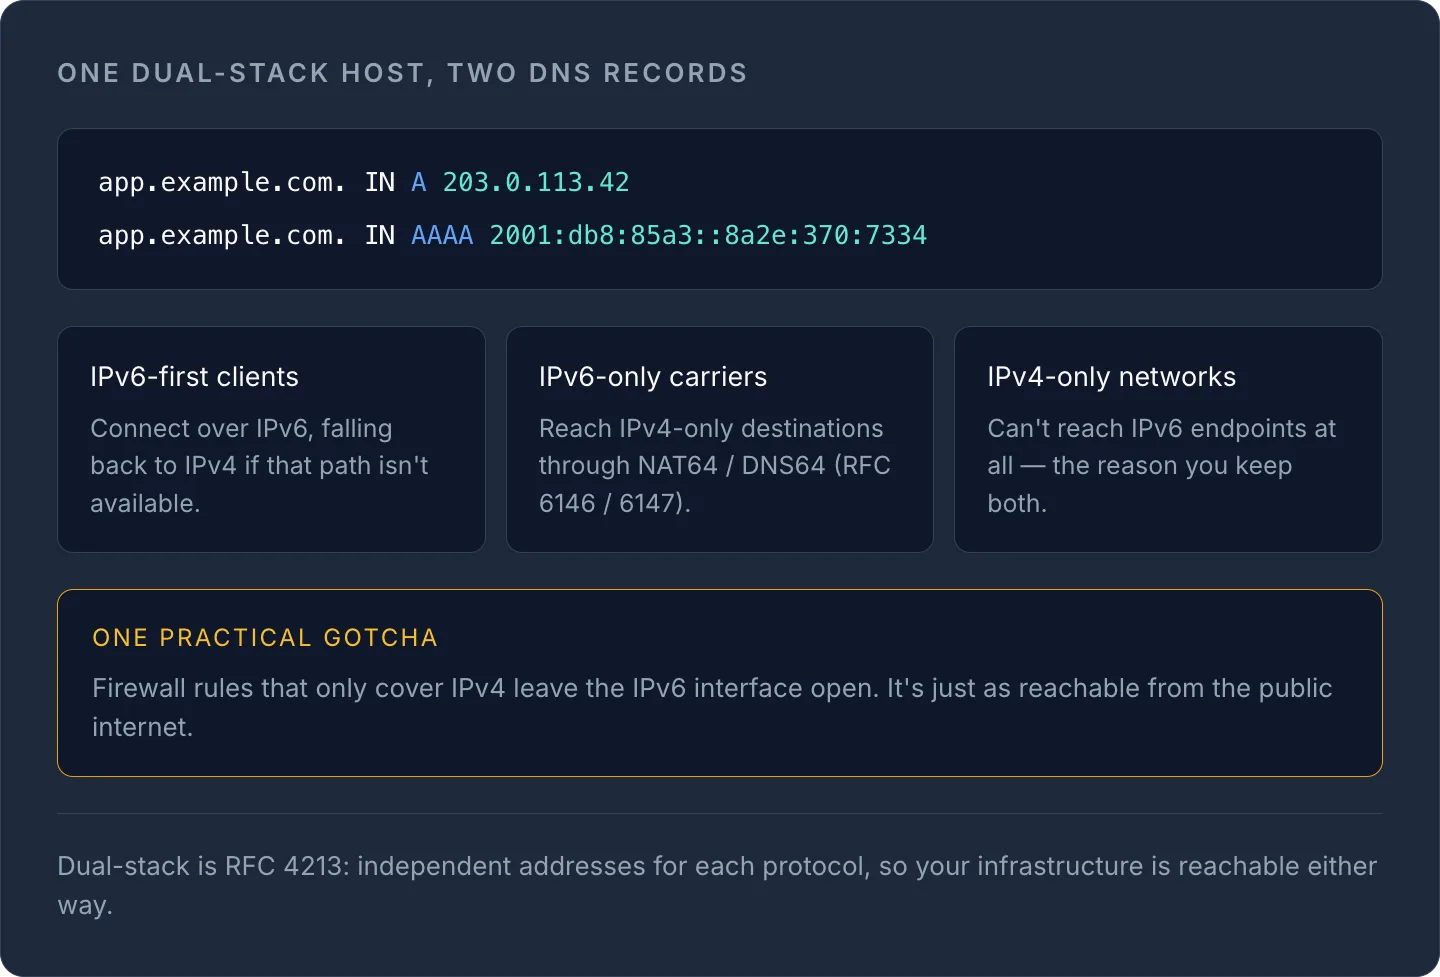
Wenn du DNS-Einträge für einen Dual-Stack-Host veröffentlichst, brauchst du beide Eintragstypen mit den richtigen Adressen – unser vollständiger Leitfaden zu DNS-Einträgen erklärt genau, wie A- und AAAA-Einträge zusammenspielen.
Solltest du IPv6 auf deinen Servern aktivieren?
Für die meisten Workloads: ja – oder du solltest es zumindest einplanen. Ein paar praktische Gründe:
- Öffentliche IPv4-Adressen kosten Geld und werden knapper. Mehrere große Cloud-Anbieter berechnen öffentliche IPv4-Adressen auf laufenden Instanzen inzwischen separat – eine direkte Folge der Adressknappheit.
- Mobilfunk- und ISP-Netze bevorzugen zunehmend IPv6. Ein Dual-Stack-Server bietet IPv6-nativen Clients einen kürzeren, oft schnelleren Weg.
- NAT bringt Latenz und Komplexität, die du nicht brauchst, wenn es nicht sein muss. IPv6-native Verbindungen kommen ganz ohne Übersetzung aus.
Prüfe beim Bereitstellen von Servern, ob dein Anbieter IPv6 standardmäßig oder als Zusatzoption vergibt – das unterscheidet sich stark zwischen Plattformen. Genau dafür ist unser Feature Cloud-Server gemacht: ein Dashboard, in dem du die IPv4- und IPv6-Adressierung aller deiner Hosts über mehrere Anbieter hinweg einheitlich siehst und konfigurierst, statt fünf verschiedene Anbieterkonsolen zu durchforsten.
Ist IPv6 unsicherer als IPv4?
Nein – das Sicherheitsniveau ist heute im Wesentlichen gleichwertig. Frühe IPv6-Spezifikationen sahen eine verpflichtende IPsec-Unterstützung vor, doch die aktuellen Empfehlungen (RFC 6434, abgestimmt auf die Basis von RFC 8200) stufen IPsec für beide Protokolle als empfohlen statt verpflichtend ein. In der Praxis hängt die Sicherheit weit mehr von Firewall-Regeln, Patches und Konfiguration ab als von der IP-Version. Wenn du dein Setup überprüfst, sind unsere DNS-Sicherheits-Checkliste und unsere Checkliste für Infrastruktursicherheit gute Ausgangspunkte – egal, welches Protokoll deine Server sprechen.
Eine typische Stolperfalle: Du vergisst, dein IPv6-Interface per Firewall abzusichern, weil deine bestehenden Regeln nur IPv4 abdecken. Wenn du Dual-Stack aktivierst, braucht deine IPv6-Adresse dieselbe Aufmerksamkeit wie deine IPv4-Adresse – sie ist aus dem öffentlichen Internet genauso erreichbar.
Prüfe die aktuelle Adressierung und Subnetzplanung deiner Server mit unserem kostenlosen Subnetzrechner oder verwalte IPv4/IPv6 über alle Anbieter hinweg zentral mit Cloud-Servern.
Häufig gestellte Fragen
#Können IPv4- und IPv6-Geräte direkt miteinander kommunizieren?
Nein – IPv4 und IPv6 sind nicht nativ kompatibel, da sie unterschiedliche Adressierungs- und Header-Formate verwenden. Für die Kommunikation zwischen ihnen braucht es einen Übersetzungsmechanismus wie NAT64/DNS64, oder beide Endpunkte laufen im Dual-Stack-Betrieb und nutzen so ein gemeinsames Protokoll.
#Braucht meine Domain sowohl einen A- als auch einen AAAA-Eintrag?
Nur wenn der Server dahinter sowohl eine IPv4- als auch eine IPv6-Adresse hat. Lege einen A-Eintrag für IPv4 und einen AAAA-Eintrag für IPv6 an – wenn du nur einen davon anlegst, nutzen Clients mit dem jeweils anderen Protokoll diesen Weg einfach nicht, um dich zu erreichen.
#Wird IPv4 irgendwann abgeschaltet?
Nicht so bald. IPv4 ist tief in der bestehenden Infrastruktur verankert, daher ist der realistische Weg eine jahrelange Koexistenz im Dual-Stack-Betrieb statt einer harten Umstellung – auch wenn die IPv6-Nutzung weiter wächst.
#Ist IPv6 schneller als IPv4?
Nicht grundsätzlich, in der Praxis aber durchaus möglich – der einfachere Header mit fester Größe und der Verzicht auf Fragmentierung im Netz reduzieren den Verarbeitungsaufwand in Routern, und ohne NAT entfällt eine zusätzliche Übersetzungsschicht samt Latenz.
Mit einem kostenlosen Tool ausprobieren
War dieser Artikel hilfreich?