IPv4 gebruikt 32-bits adressen (in totaal ongeveer 4,29 miljard), terwijl IPv6 128-bits adressen gebruikt (ruwweg 3,4×10^38). IPv6 is de oplossing voor de uitputting van IPv4 en de reden dat de meeste moderne infrastructuur nu beide protocollen naast elkaar draait ("dual-stack"). De twee verschillen niet alleen in adreslengte. Ze verschillen ook in headerontwerp, adrestoewijzing en de vraag of NAT überhaupt nodig is. Dit is wat er echt verandert als je van het ene naar het andere overstapt.
Wat is het verschil tussen IPv4 en IPv6?
IPv4 werd in 1981 vastgelegd in RFC 791, met 32-bits adressen in decimale puntnotatie, zoals 203.0.113.42. Dat levert ruwweg 4,29 miljard unieke adressen op. In 1981 was dat een enorm aantal, maar het is niet genoeg voor een wereld met miljarden verbonden apparaten.
IPv6, vastgelegd in RFC 8200, gebruikt 128-bits adressen in hexadecimale groepen, zoals 2001:db8:85a3::8a2e:370:7334. De adresruimte is zo groot (2^128) dat uitputting binnen geen enkele planningshorizon een realistisch probleem is.
| IPv4 | IPv6 | |
|---|---|---|
| Adreslengte | 32-bit | 128-bit |
| Voorbeeld | 203.0.113.42 | 2001:db8::1 |
| Totaal aantal adressen | ~4,29 miljard | ~3,4×10^38 |
| Headergrootte | 20–60 bytes (variabel) | 40 bytes (vast) |
| Fragmentatie | Routers kunnen onderweg fragmenteren | Alleen de bronhost fragmenteert |
| NAT | Gebruikelijk, vaak noodzakelijk | Doorgaans overbodig |
| Configuratie | DHCP of statisch | SLAAC of DHCPv6 |
| Broadcast | Ja | Nee, alleen multicast |
Waarom was IPv6 eigenlijk nodig?
De centrale IPv4-pool van IANA raakte op 3 februari 2011 op. Daarna putten de vijf regionale registries (ARIN, RIPE NCC, APNIC, LACNIC, AFRINIC) elk volgens hun eigen tijdlijn hun toewijzingen uit. Sindsdien leunt de sector op private adressering (RFC 1918-ranges zoals 10.0.0.0/8 en 192.168.0.0/16) plus network address translation (NAT, RFC 3022), zodat veel apparaten één publiek IPv4-adres kunnen delen.
NAT werkt, maar voegt complexiteit toe: connection tracking, port mapping en hoofdpijn bij peer-to-peer-protocollen. De adresruimte van IPv6 is groot genoeg om elk apparaat (elke server, elke telefoon, elke IoT-sensor) een eigen, wereldwijd routeerbaar adres te geven zonder vertaling. Dat is een structurele oplossing, geen lapmiddel.
NoteSommige cloudproviders rekenen nu kosten voor publieke IPv4-adressen, juist omdat de adresruimte schaars en duur in aanschaf is. Nog een reden waarom IPv6-adoptie aan de serverkant blijft stijgen.
Hoe verschilt de adrestoewijzing?
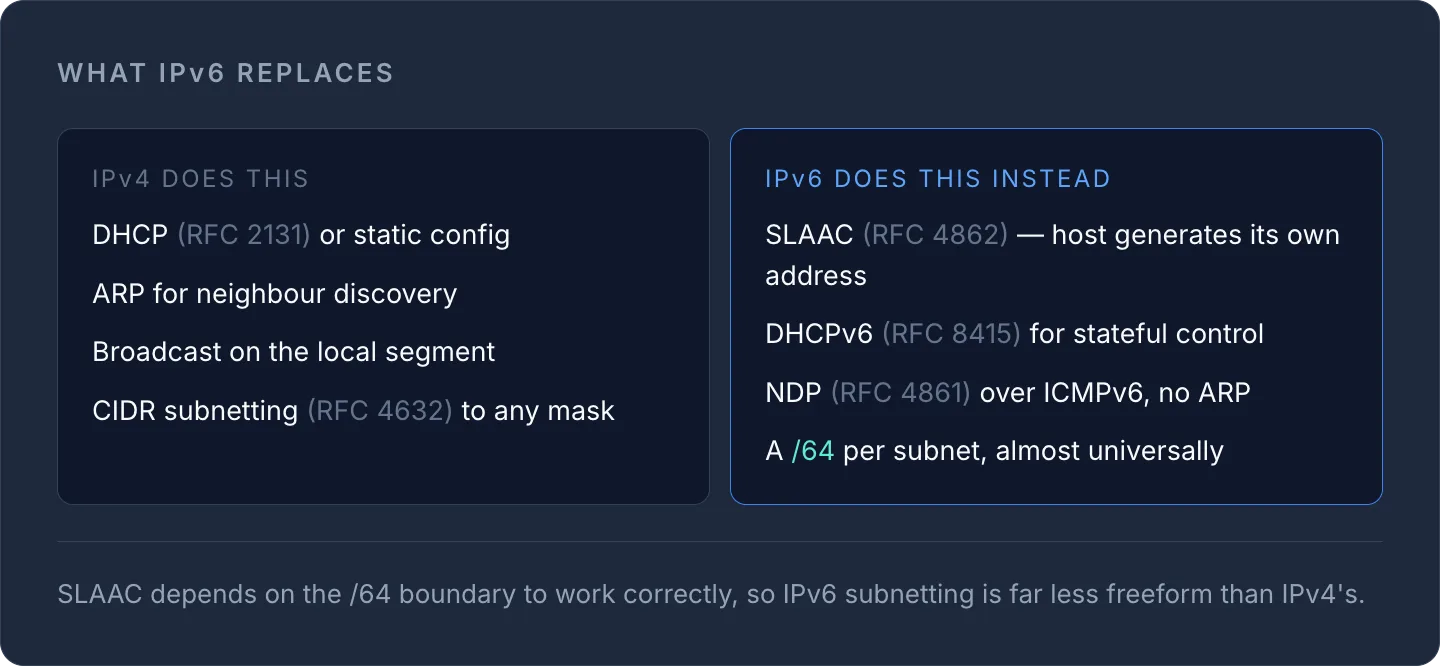
IPv4-hosts krijgen een adres via DHCP (RFC 2131) of statische configuratie, en ontdekken buren op het lokale netwerk met ARP.
IPv6 vervangt beide door nieuwere mechanismen:
- SLAAC (Stateless Address Autoconfiguration, RFC 4862): een host kan zelf een adres genereren op basis van de netwerkprefix, helemaal zonder DHCP-server.
- DHCPv6 (RFC 8415): voor netwerken die liever centrale, stateful controle willen.
- NDP (Neighbor Discovery Protocol, RFC 4861): vervangt ARP en gebruikt ICMPv6 (RFC 4443) in plaats van ARP-verzoeken via broadcast.
- Geen broadcast: IPv6 laat broadcast volledig vallen ten gunste van multicast, wat efficiënter is op moderne geswitchte netwerken.
Ook subnetten werken anders bij IPv6. Waar IPv4-subnetting flexibel is en met CIDR (RFC 4632) wordt berekend tot welk masker ook maar past, gebruiken IPv6-netwerken vrijwel altijd een /64 per subnet, omdat SLAAC op die grens vertrouwt om correct te werken. Breng je adresranges voor een van beide protocollen in kaart? Reken ze dan door met onze gratis subnetcalculator in plaats van het binaire rekenwerk met de hand te doen.
Hoe ziet de packet header er precies uit?
De IPv4-header is variabel: minimaal 20 bytes, tot 60 bytes als er opties aanwezig zijn. Hij bevat een header checksum die elke router bij elke hop opnieuw moet berekenen.
IPv6 vereenvoudigt dit: een vaste header van 40 bytes, geen checksum (die taak ligt bij de hogere lagen en controles op de linklaag), en optionele functies zijn verplaatst naar extension headers in plaats van inline opties. Daardoor wordt packetverwerking op schaal sneller en voorspelbaarder, wat belangrijk is voor routers met hoge doorvoer en steeds vaker ook voor cloud load balancers.
Ook fragmentatie is veranderd. IPv4-routers kunnen een te groot packet halverwege het pad fragmenteren. IPv6 schrapt dat volledig: alleen de oorspronkelijke host fragmenteert, en die gebruikt Path MTU Discovery (RFC 8201) om vooraf de juiste packetgrootte te bepalen. Dat is een betekenisvol verschil in betrouwbaarheid als je ooit een mysterieus vastlopende verbinding door MTU-problemen hebt moeten opsporen.
Wat is dual-stack en waarom is het belangrijk?
Dual-stack, gespecificeerd in RFC 4213, betekent dat een apparaat of server IPv4 en IPv6 tegelijk draait, met voor elk een eigen adres. Dat is de praktijk voor vrijwel elke productieserver vandaag: je host krijgt zowel een A-record als een AAAA-record in DNS, en clients verbinden via het protocol dat hun netwerk de voorkeur geeft. Meestal is dat eerst IPv6, met IPv4 als fallback als dat pad niet beschikbaar is.
Dual-stack is belangrijk omdat IPv6-adoptie nog niet universeel is. Sommige netwerken, vooral die van mobiele providers, zijn intern IPv6-only en vertrouwen op vertaling (NAT64/DNS64, RFC 6146/6147) om IPv4-only bestemmingen te bereiken. Andere zijn IPv4-only en kunnen IPv6-endpoints helemaal niet bereiken. Met dual-stack is je infrastructuur hoe dan ook bereikbaar, zonder te gokken welk protocol op korte termijn wint.
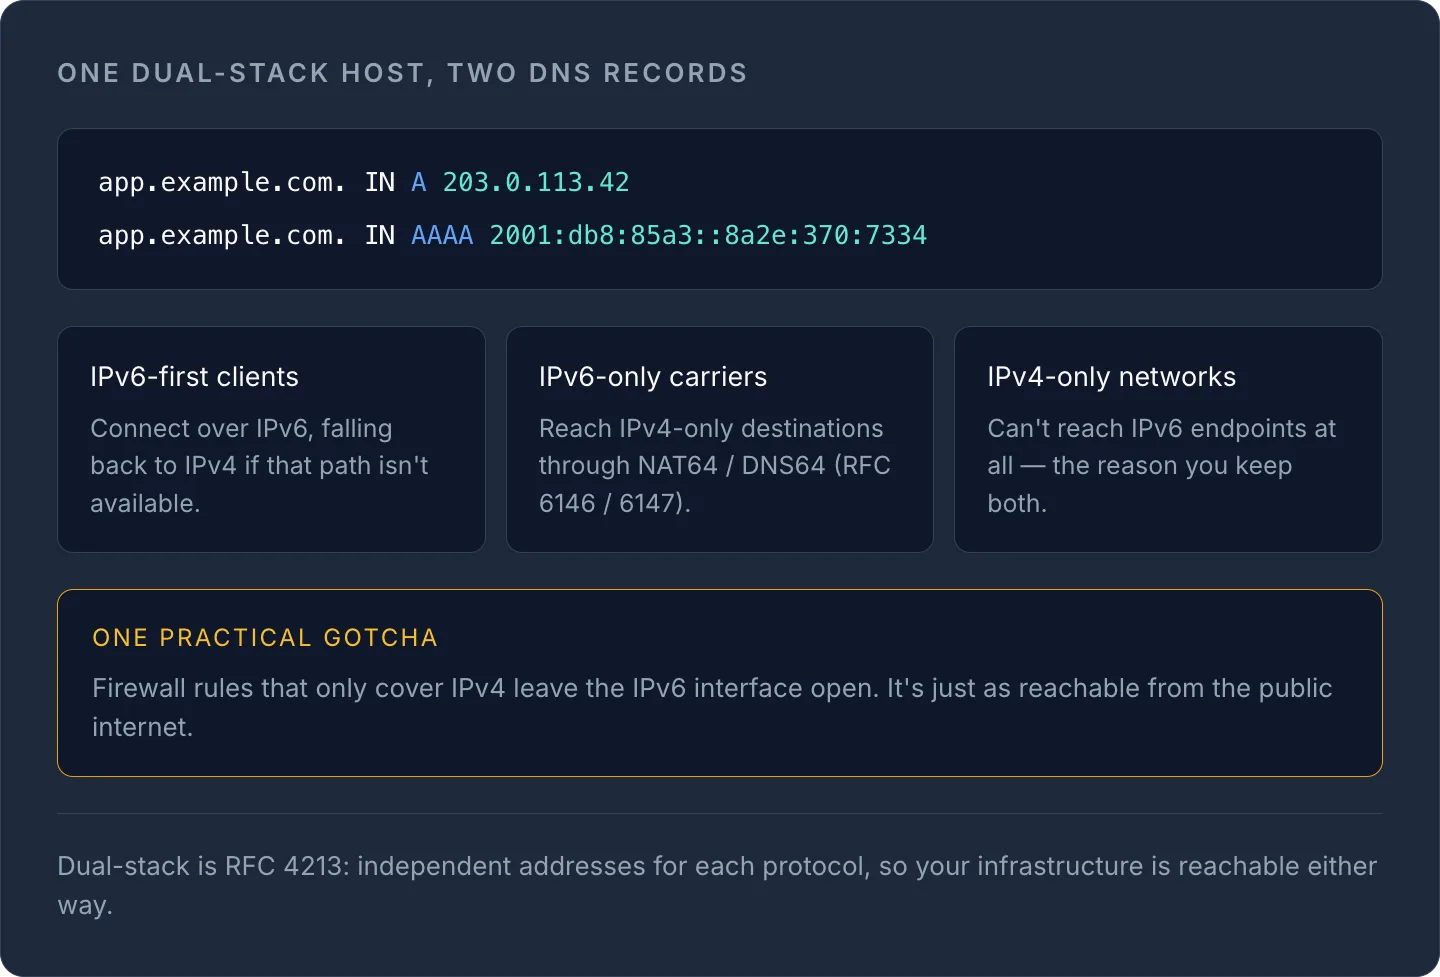
Publiceer je DNS-records voor een dual-stack host, dan heb je beide recordtypes nodig die naar de juiste adressen verwijzen. Onze complete gids voor DNS-records legt precies uit hoe A- en AAAA-records samenwerken.
Moet je IPv6 inschakelen op je servers?
Voor de meeste workloads wel, of je moet er in elk geval rekening mee houden. Een paar praktische redenen:
- Publieke IPv4-adressen kosten geld en worden steeds schaarser. Verschillende grote cloudproviders rekenen nu apart voor publieke IPv4-adressen op draaiende instances, een direct gevolg van de adresschaarste.
- Mobiele netwerken en internetproviders geven steeds vaker de voorkeur aan IPv6. Een dual-stack server krijgt een korter, vaak sneller pad naar IPv6-native clients.
- NAT voegt latency en complexiteit toe die je niet nodig hebt als het niet hoeft. IPv6-native verbindingen slaan vertaling volledig over.
Controleer bij het provisionen van servers of je provider standaard IPv6 toewijst of als add-on aanbiedt; dat verschilt sterk per platform. Dat consistent beheren bij meerdere providers is precies waarvoor onze functie cloudservers is gebouwd: één dashboard om IPv4- en IPv6-adressering te bekijken en te configureren voor elke host die je draait, in plaats van vijf verschillende providerconsoles af te gaan.
Is IPv6 minder veilig dan IPv4?
Nee, het beveiligingsniveau is vandaag de dag in wezen gelijkwaardig. Vroege IPv6-specificaties suggereerden dat IPsec-ondersteuning verplicht zou zijn, maar de huidige richtlijnen (RFC 6434, in lijn met de basis van RFC 8200) behandelen IPsec voor beide protocollen als aanbevolen in plaats van verplicht. In de praktijk hangt beveiliging veel meer af van firewallregels, patching en configuratie dan van de IP-versie die je draait. Wil je je setup doorlichten, dan zijn onze DNS-beveiligingschecklist en checklist voor infrastructuurbeveiliging goede startpunten, ongeacht welk protocol je servers spreken.
Een praktische valkuil: vergeten je IPv6-interface af te schermen met een firewall omdat je bestaande regels alleen IPv4 dekken. Schakel je dual-stack in, dan verdient je IPv6-adres dezelfde aandacht als je IPv4-adres; het is net zo goed bereikbaar vanaf het publieke internet.
Controleer je huidige serveradressering en subnetplan met onze gratis subnetcalculator, of beheer IPv4/IPv6 bij elke provider vanaf één plek met cloudservers.
Veelgestelde vragen
#Kunnen IPv4- en IPv6-apparaten rechtstreeks met elkaar communiceren?
Nee. IPv4 en IPv6 zijn niet native interoperabel, omdat ze verschillende adresserings- en headerformaten gebruiken. Communicatie tussen beide vereist een vertaalmechanisme zoals NAT64/DNS64, of beide endpoints moeten dual-stack draaien zodat ze een gemeenschappelijk protocol delen.
#Heeft mijn domein zowel een A- als een AAAA-record nodig?
Alleen als de server erachter zowel een IPv4- als een IPv6-adres heeft. Voeg een A-record toe voor IPv4 en een AAAA-record voor IPv6. Voeg je er maar één toe, dan gebruiken clients op het andere protocol dat pad simpelweg niet om je te bereiken.
#Wordt IPv4 uiteindelijk uitgefaseerd?
Niet binnenkort. IPv4 is diep verankerd in bestaande infrastructuur, dus het realistische scenario is nog jarenlang naast elkaar bestaan via dual-stack in plaats van een harde overstap, ook al blijft de IPv6-adoptie groeien.
#Is IPv6 sneller dan IPv4?
Niet per definitie, maar in de praktijk kan het wel. De eenvoudigere header met vaste grootte en het ontbreken van fragmentatie onderweg verminderen de verwerkingslast voor routers, en het overslaan van NAT haalt een laag vertaal-latency weg.
Probeer het met een gratis tool
Was dit artikel nuttig?