

DNSSEC (Domain Name System Security Extensions) versieht DNS-Einträge mit kryptografischen Signaturen. So kann ein Resolver prüfen, ob eine Antwort tatsächlich vom Inhaber der Zone stammt und unterwegs nicht manipuliert wurde. DNS-Verkehr wird dabei nicht verschlüsselt: Deine Anfragen bleiben Klartext, solange du nicht zusätzlich DNS-over-TLS oder DNS-over-HTTPS nutzt. DNSSEC schützt vor Fälschung, also davor, dass ein Angreifer einen gefälschten A- oder MX-Eintrag in den Auflösungsweg einschleust und deine Nutzer auf dem falschen Server landen.
Für die meisten Domains lohnt sich die Aktivierung. Es ist aber kein Häkchen, das du setzen solltest, ohne zu verstehen, was bei einem Fehler kaputtgeht.
Welche Bedrohung wehrt DNSSEC eigentlich ab?
Ohne DNSSEC kann ein Resolver nicht prüfen, ob eine DNS-Antwort echt ist. Diese Lücke wird auf zwei bekannte Arten ausgenutzt:
- Cache Poisoning / Spoofing: Ein Angreifer schickt einem Resolver eine gefälschte Antwort, bevor die echte autoritative Antwort eintrifft, und platziert so einen falschen Eintrag (diese Angriffsklasse wurde durch den Kaminsky-Bug von 2008 bekannt).
- Manipulation auf dem Übertragungsweg: Jeder, der zwischen Resolver und autoritativem Server sitzt (ein kompromittierter Router, ein bösartiger ISP, ein Man-in-the-Middle), kann eine unsignierte DNS-Antwort unbemerkt umschreiben.
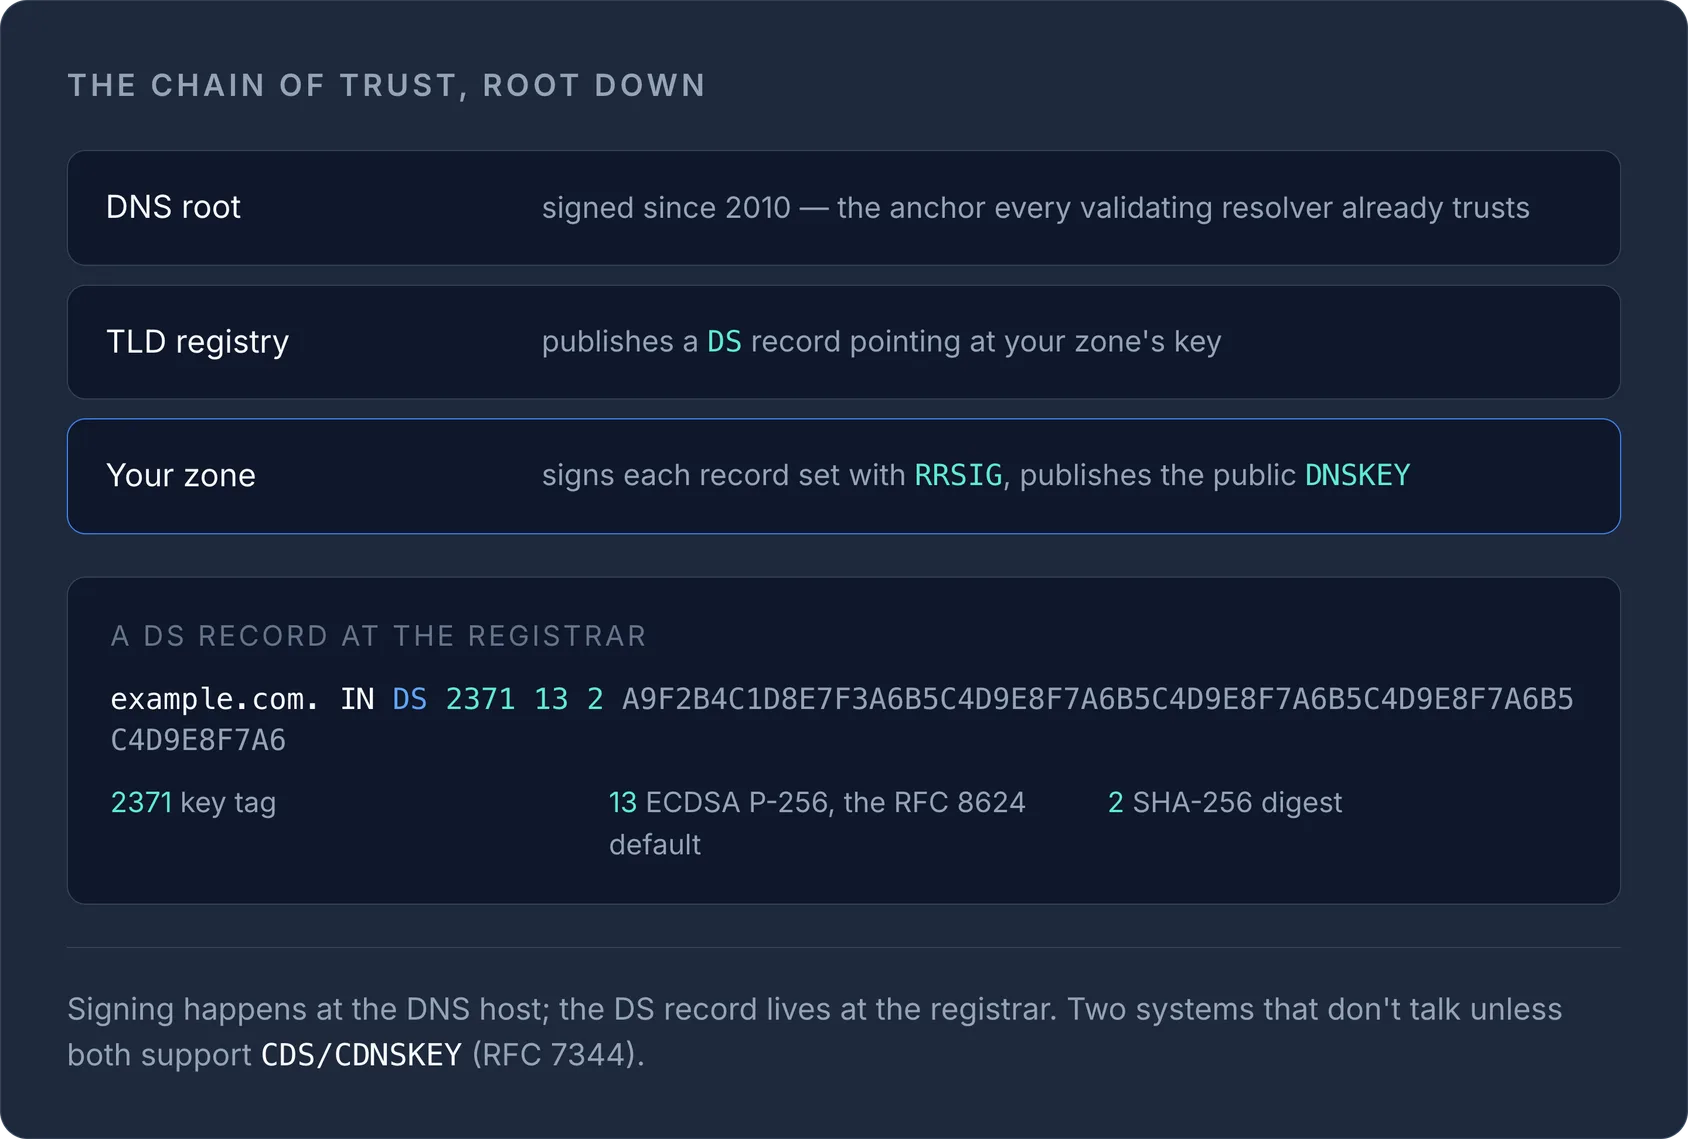
DNSSEC schließt beide Lücken, indem der Zoneninhaber die Einträge mit einem privaten Schlüssel signiert. Resolver, die Validierung unterstützen, prüfen die Signatur (RRSIG) anhand eines veröffentlichten öffentlichen Schlüssels (DNSKEY) und verwerfen die Antwort, wenn sie nicht passt. Diese Signaturkette reicht ganz nach oben: deine Zone → dein Registrar bzw. die TLD-Registry → die DNS-Root, die seit 2010 signiert ist. Jede Ebene veröffentlicht einen DS-Eintrag, der auf den Schlüssel der untergeordneten Zone verweist. So kann ein validierender Resolver die gesamte Vertrauenskette von der Root bis zu deiner Domain durchlaufen.
NoteDNSSEC garantiert Authentizität und Integrität, nicht Verfügbarkeit oder Privatsphäre. Auch eine signierte Zone kann ausfallen, und deine Anfragen sind weiterhin für jeden sichtbar, der die Leitung mitliest.
Wovor DNSSEC nicht schützt
Hier lohnt sich Präzision, denn der Name verleitet zu überzogenen Erwartungen:
- DNSSEC verhindert keine DDoS-Angriffe auf deine DNS-Server. Im Gegenteil: DNSSEC-Antworten sind größer (RRSIG- und DNSKEY-Einträge kommen hinzu), weshalb signierte Zonen in der Vergangenheit ein attraktiveres Ziel für DNS-Amplification-Angriffe waren, wenn der Anbieter kein Rate Limiting einsetzt.
- DNSSEC verbirgt nicht, welche Domains du abfragst. Das ist Aufgabe von DoH/DoT, nicht von DNSSEC.
- DNSSEC schützt weder E-Mail-Inhalte noch authentifiziert es Absender. Dafür sind SPF, DKIM und DMARC zuständig. Falls du die noch nicht eingerichtet hast, fang damit an, wie du einen sicheren SPF-Eintrag erstellst.
Der eigentliche Nachteil: das Betriebsrisiko
Der ehrliche Nachteil von DNSSEC ist nicht die Performance, sondern dass ein validierender Resolver eine fehlerhafte Signatur als harten Fehler behandelt, nicht als Anlass für einen Fallback. Wenn deine Signaturen ablaufen oder dein DS-Eintrag beim Registrar nicht mehr zum aktuellen Schlüssel deiner Zone passt (häufig nach einem Key Rollover oder einem Wechsel des DNS-Anbieters), liefern validierende Resolver SERVFAIL. Deine Domain ist dann für alle, die einen validierenden Resolver nutzen, praktisch verschwunden, obwohl die Zone selbst in Ordnung ist.
WarningFalsch konfiguriertes DNSSEC ist eine der häufigsten Ursachen dafür, dass eine Domain nach einem Wechsel des DNS-Anbieters nicht mehr erreichbar ist. Wenn du die Nameserver umziehst, entferne oder aktualisiere den DS-Eintrag bei deinem Registrar, bevor die Signaturschlüssel des alten Anbieters außer Betrieb genommen werden.
Deshalb ist DNSSEC auf praktisch jeder großen Plattform optional. Cloudflare, AWS Route 53, Google Cloud DNS und die meisten Registrare lassen es standardmäßig deaktiviert und verlangen, dass du den DS-Eintrag manuell erzeugst und in die DS-Verwaltung des Registrars einfügst. Diese Übergabe lässt sich nicht sicher automatisieren, denn die Signierung erfolgt beim DNS-Host, der DS-Eintrag muss aber beim Registrar veröffentlicht werden. Das sind zwei verschiedene Systeme, die nicht automatisch miteinander kommunizieren, es sei denn, beide unterstützen die in RFC 7344 definierte CDS/CDNSKEY-Automatisierung.
Solltest du DNSSEC aktivieren?
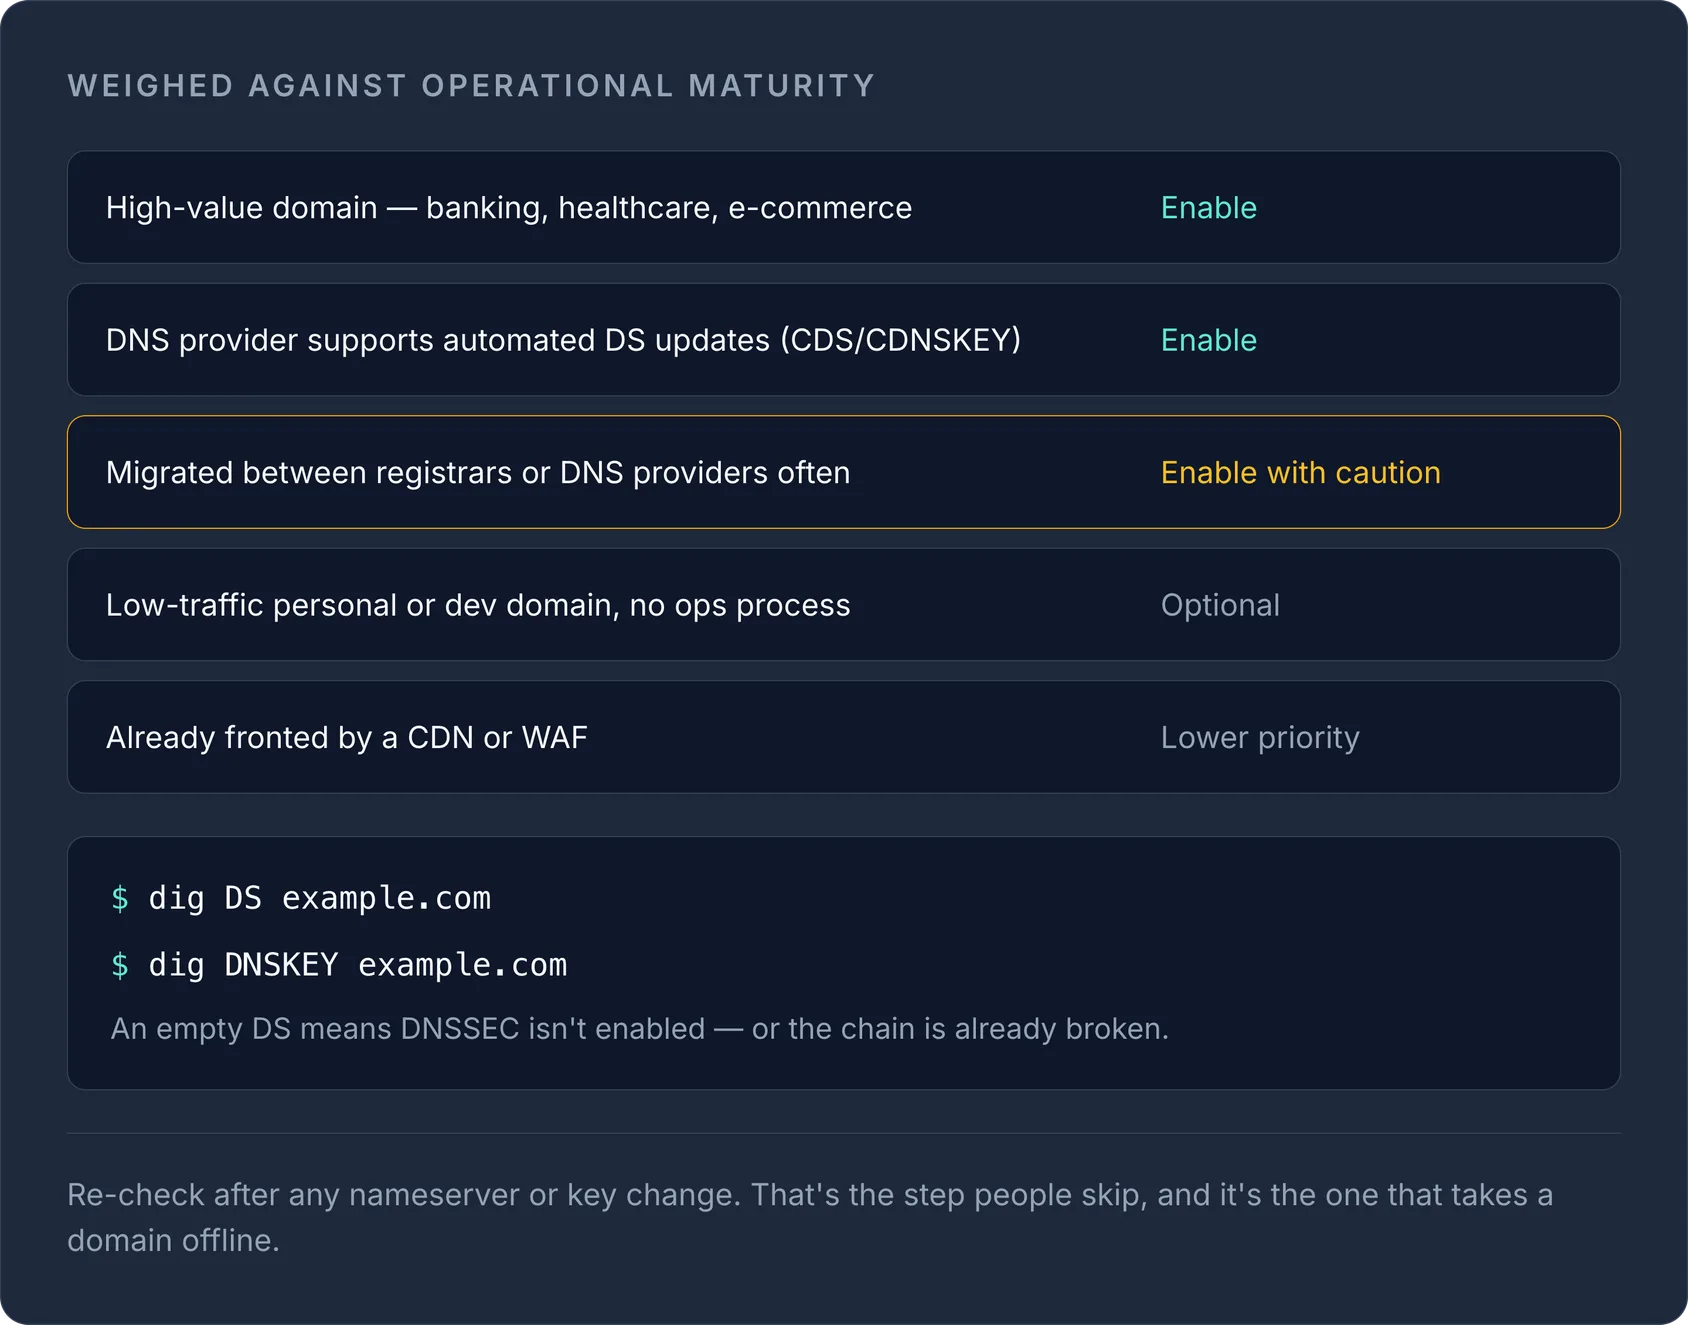
Grundsätzlich ja, wenn du die Vertrauenskette zuverlässig überwachen kannst. Wäge es aber gegen die Reife deiner Betriebsprozesse ab.
| Szenario | Empfehlung |
|---|---|
| Domain mit hohem Wert (Banking, Gesundheitswesen, E-Commerce) | Aktivieren: Das Spoofing-Risiko wiegt schwerer als der Betriebsaufwand |
| Domain bei einem DNS-Anbieter mit automatischen DS-Updates (CDS/CDNSKEY) | Aktivieren: Das Rollover-Risiko wird dir weitgehend abgenommen |
| Domain, die du oft zwischen Registraren/DNS-Anbietern umziehst | Mit Vorsicht aktivieren: Aktualisiere beim Umzug immer den DS-Eintrag oder deaktiviere DNSSEC vorher |
| Private oder Entwicklungs-Domain mit wenig Traffic und ohne eigenen Betriebsprozess | Optional: Der Nutzen ist real, aber gering, und eine vergessene abgelaufene Signatur kann die ganze Domain lahmlegen |
| Domain, die bereits hinter einem CDN/WAF liegt, über das der Großteil des Traffics läuft | Geringere Priorität: Angreifer haben weniger einfache Spoofing-Möglichkeiten, langfristig lohnt es sich trotzdem |
So prüfst du, ob eine Domain DNSSEC bereits nutzt
Du kannst den DNSSEC-Status einer Domain prüfen, ohne eine Konfigurationsdatei anzufassen. Frag dazu direkt die DS- und DNSKEY-Einträge ab:
dig DS example.com
dig DNSKEY example.com
Eine signierte, korrekt delegierte Zone liefert einen DS-Eintrag bei der Registry und einen passenden DNSKEY beim autoritativen Server. Kommt bei DS nichts zurück, ist DNSSEC nicht aktiviert (oder die Kette ist unterbrochen). Unser kostenloses DNS-Lookup-Tool erledigt das ohne Terminal – praktisch für einen schnellen Check, bevor du einem Kunden sagst, dass seine Domain geschützt ist.
Ein typischer DS-Eintrag beim Registrar sieht so aus:
example.com. IN DS 2371 13 2 A9F2B4C1D8E7F3A6B5C4D9E8F7A6B5C4D9E8F7A6B5C4D9E8F7A6B5C4D9E8F7A6
Die Felder sind Key Tag, Algorithmus (13 = ECDSA P-256, laut RFC 8624 der aktuell empfohlene Standard), Digest-Typ (2 = SHA-256) und der Digest selbst.
DNSSEC aktivieren, ohne etwas kaputtzumachen
- Schalte die DNSSEC-Signierung bei deinem DNS-Anbieter ein. Dabei werden ein DNSKEY und ein zugehöriger DS-Eintrag erzeugt.
- Kopiere den DS-Eintrag zum Registrar deiner Domain (ein von Schritt 1 getrennter Schritt, es sei denn, Registrar und DNS-Anbieter sind dasselbe Unternehmen).
- Warte, bis die Registry ihn veröffentlicht hat und die TTLs abgelaufen sind, bevor du davon ausgehst, dass alles vollständig aktiv ist.
- Prüfe nach jeder Nameserver- oder Schlüsseländerung erneut mit
dig DSoder dem oben genannten Lookup-Tool. Genau diesen Schritt lassen viele aus.
Wenn du DNS- und Registrar-Einstellungen für dieselbe Domain an einem Ort verwaltest, ist diese Übergabe deutlich weniger fehleranfällig. Sieh dir an, wie unsere DNS-Verwaltung Signierungsstatus und Einträge auf Registrar-Ebene synchron hält, statt sie auf zwei Dashboards zu verteilen.
Hintergrundwissen dazu, wie ein validierender Resolver die Kette von der Root bis zu deiner Zone durchläuft, findest du im Artikel wie die DNS-Auflösung funktioniert. Und falls du dich bei Eintragstypen allgemein noch unsicher fühlst, erklärt der vollständige Leitfaden zu DNS-Einträgen, was jeder einzelne bewirkt, bevor du DNSSEC obendrauf setzt.
Wenn du DNSSEC über mehrere Domains und Anbieter hinweg verwaltest, macht es den Unterschied, DS-Einträge und Signierungsstatus in einem einzigen DNS-Dashboard im Blick zu haben: Dann bemerkst du eine Rollover-Abweichung innerhalb von Minuten, statt erst davon zu erfahren, wenn ein Kunde meldet, dass deine Website nicht erreichbar ist.
Häufig gestellte Fragen
#Verlangsamt DNSSEC die DNS-Auflösung?
Es entsteht ein geringer Mehraufwand, weil signierte Antworten größer sind und validierende Resolver zusätzliche kryptografische Prüfungen durchführen. Für fast alle Domains ist das im Vergleich zu normalen DNS-Abfragezeiten aber vernachlässigbar.
#Kann ich DNSSEC und DNS-over-HTTPS gemeinsam nutzen?
Ja, und sie lösen unterschiedliche Probleme: DNSSEC prüft, ob die Antwort authentisch ist, während DoH/DoT die Anfrage auf dem Übertragungsweg verschlüsselt, sodass sie nicht mitgelesen werden kann. Mit beiden zusammen erhältst du Authentizität und Vertraulichkeit.
#Was passiert, wenn ich nach einem Wechsel des DNS-Anbieters vergesse, den DS-Eintrag zu aktualisieren?
Validierende Resolver sehen dann einen DS-Eintrag, der nicht mehr zum aktuellen Signaturschlüssel deiner Zone passt, und liefern SERVFAIL. Deine Domain ist damit für alle, die einen validierenden Resolver nutzen, praktisch offline, bis die Abweichung behoben ist.
#Brauche ich DNSSEC, wenn meine Website bereits HTTPS nutzt und hinter einem CDN liegt?
HTTPS und DNSSEC schützen unterschiedliche Ebenen: HTTPS sichert die Verbindung zu deinem Webserver, DNSSEC sichert die DNS-Abfrage, über die dieser Server überhaupt erst gefunden wird. Sie ergänzen sich und ersetzen einander nicht.
Mit einem kostenlosen Tool ausprobieren
War dieser Artikel hilfreich?


