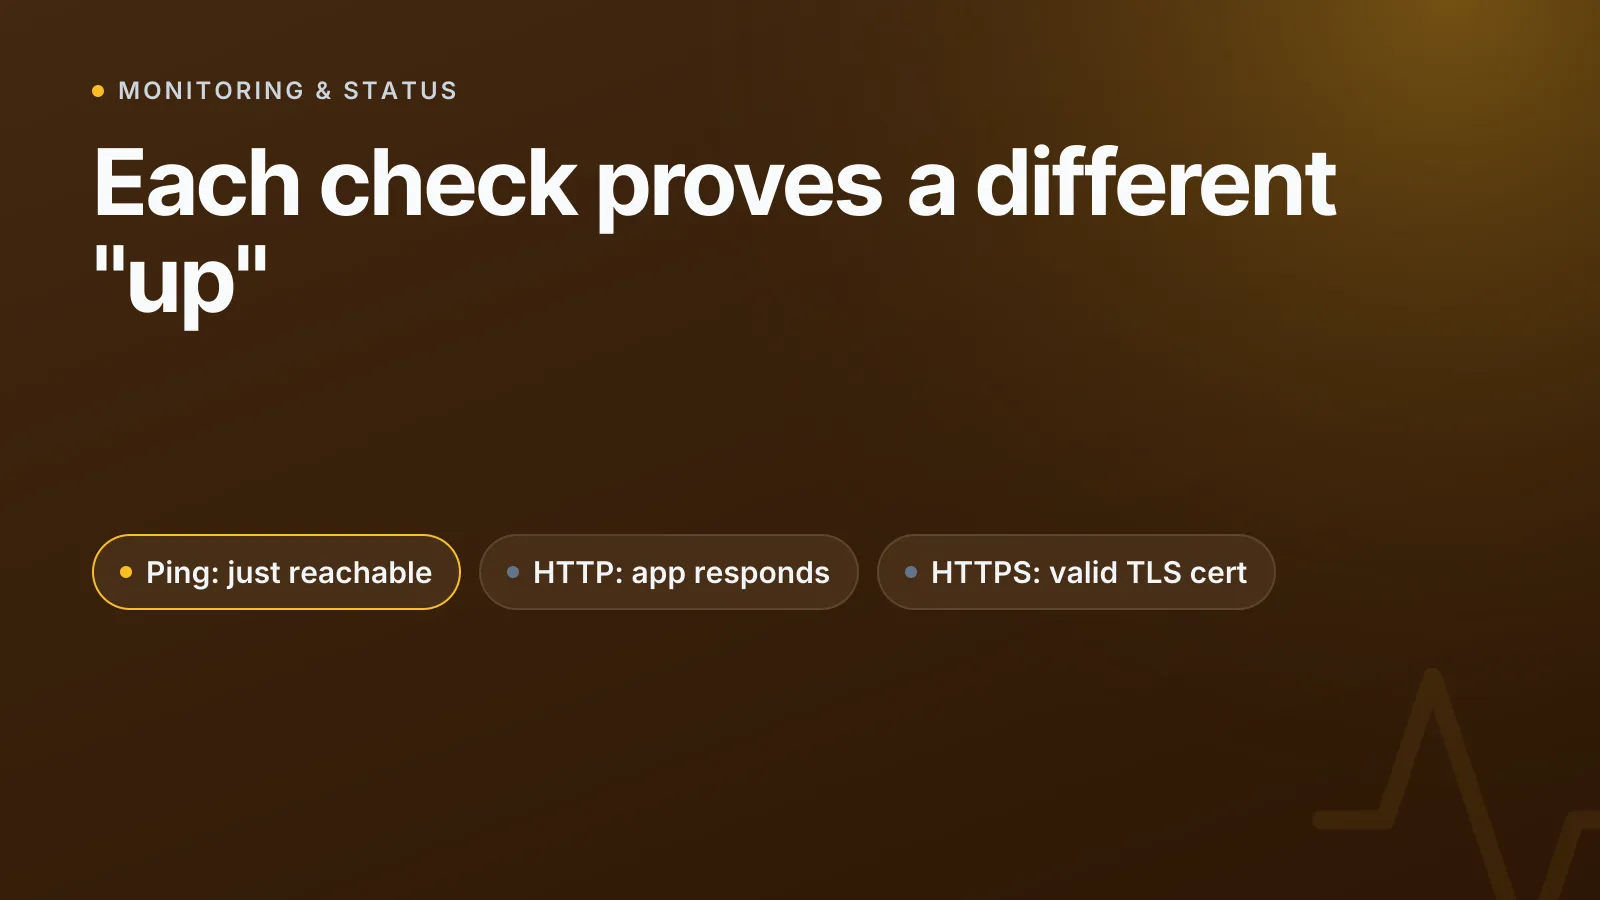
Le ping prouve seulement qu'un serveur répond au trafic réseau : il ne dit rien sur le bon fonctionnement de votre site web, de votre API ou de votre certificat. Le monitoring HTTP prouve que votre application renvoie la bonne réponse. Le monitoring HTTPS prouve que cette réponse est en plus chiffrée avec un certificat valide et non expiré. Si vous ne faites tourner que des vérifications ping, vous avez un faux sentiment de sécurité quant à ce que signifie « en ligne ».
Ce que prouve réellement une vérification ping
Le ping envoie une requête ICMP (Internet Control Message Protocol) Echo Request et attend une Echo Reply, conformément à la RFC 792. Une réponse confirme une seule chose : l'hôte est joignable au niveau de la couche réseau (couche 3) et a répondu à ce type de paquet précis.
C'est tout. Le ping ne sait pas si votre serveur web tourne, ne sait pas si votre base de données est disponible et ne peut même pas voir si le port 443 est ouvert. La RFC 1122 indique que les hôtes devraient implémenter un répondeur d'écho ICMP, mais « devraient » ne veut pas dire « doivent », et de nombreux pare-feu et groupes de sécurité cloud refusent l'ICMP entrant par défaut. Concrètement :
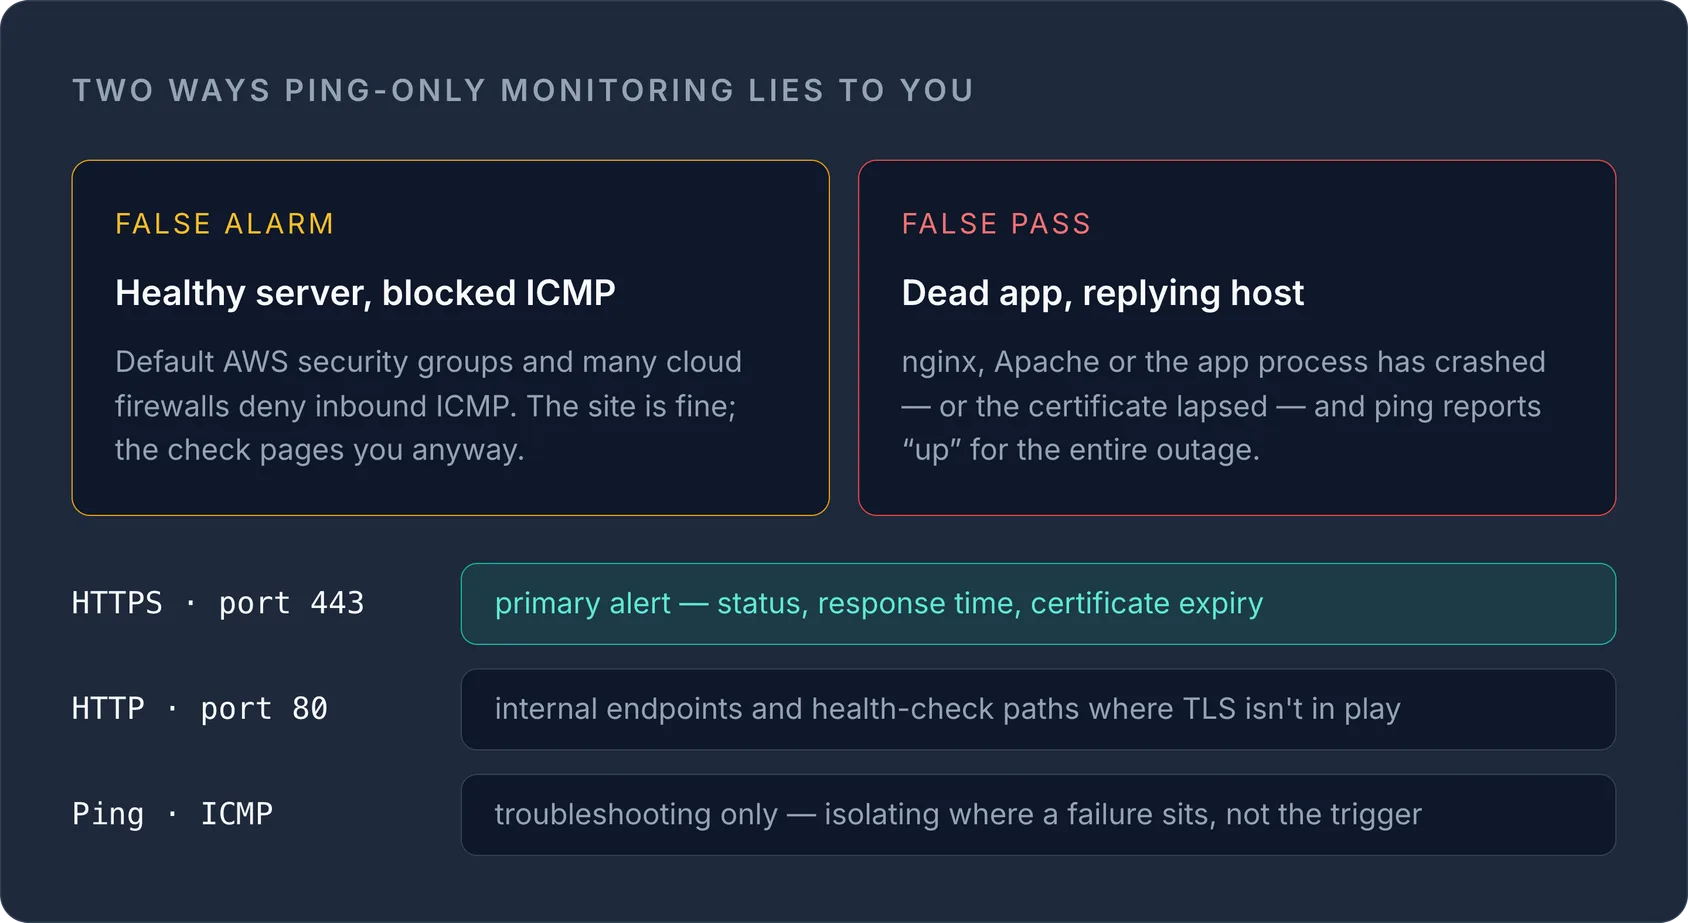
- Un serveur web en parfaite santé peut échouer à une vérification ping parce que la couche réseau bloque l'ICMP, ce qui déclenche une fausse alerte.
- Un serveur peut réussir une vérification ping alors qu'Apache, nginx ou le processus de votre application a complètement planté : un faux succès.
Ces deux modes de défaillance font du ping un signal faible à lui seul. Il est utile pour vérifier l'accessibilité réseau de base lors du débogage d'infrastructure, mais il n'a jamais été conçu pour valider une application.
WarningLes groupes de sécurité AWS par défaut (et de nombreux autres pare-feu cloud) bloquent l'ICMP entrant, sauf si vous l'ouvrez explicitement. Si vous vous reposez uniquement sur un monitoring ping dans le cloud, vous ne surveillez peut-être rien du tout.
Ce que prouve réellement une vérification HTTP
Un moniteur HTTP envoie une vraie requête, généralement GET ou HEAD, sur le port 80 et inspecte la réponse, en suivant la sémantique de la RFC 9110 et la syntaxe des messages de la RFC 9112. Une vérification type contrôle que :
- La connexion aboutit et qu'une réponse est renvoyée dans le délai imparti.
- Le code de statut se situe dans la plage attendue (généralement 2xx, parfois avec les redirections 3xx autorisées).
- Éventuellement, le corps de la réponse contient un mot-clé ou une chaîne attendus.
Cela prouve que le processus de votre serveur web est actif et sert le contenu attendu : un vrai progrès par rapport au ping. Mais le monitoring HTTP s'arrête à la couche applicative en texte clair. Il ne touche pas du tout au TLS (Transport Layer Security) et ne vous dit donc rien sur le bon fonctionnement de votre point de terminaison HTTPS, celui que vos visiteurs et leurs navigateurs utilisent réellement.
Un site peut renvoyer 200 OK sur le port 80 alors que son écouteur HTTPS sur le port 443 est complètement en panne à cause d'un certificat expiré ou mal configuré. Un moniteur uniquement HTTP indiquera « en ligne » pendant tout ce temps.
Ce que prouve réellement une vérification HTTPS
Le monitoring HTTPS fait tout ce que fait une vérification HTTP, et valide en plus la couche TLS définie par la RFC 8446 (TLS 1.3) et formalisée sous le nom de HTTP-over-TLS par la RFC 2818. Une vraie vérification HTTPS confirme que :
- La négociation TLS (handshake) aboutit.
- La chaîne de certificats est validée par rapport à une racine de confiance, selon le format X.509 de la RFC 5280.
- Le certificat n'a pas expiré (et, idéalement, vous êtes prévenu plusieurs jours à l'avance).
- Une version de protocole moderne et non dépréciée est négociée : TLS 1.0 et 1.1 ont été officiellement dépréciés par la RFC 8996, donc une négociation qui se rabat sur ces versions est en soi un signal d'alerte.
C'est le seul type de vérification qui détecte la cause la plus fréquente des incidents « site en panne » inattendus qui ne sont pas réellement dus à un plantage du serveur : l'expiration du certificat. Une vérification ping ne la verra pas. Une vérification uniquement HTTP sur le port 80 ne la verra pas. Seule une vérification qui parle TLS sur le port 443 la détectera.
Comparatif en un coup d'œil
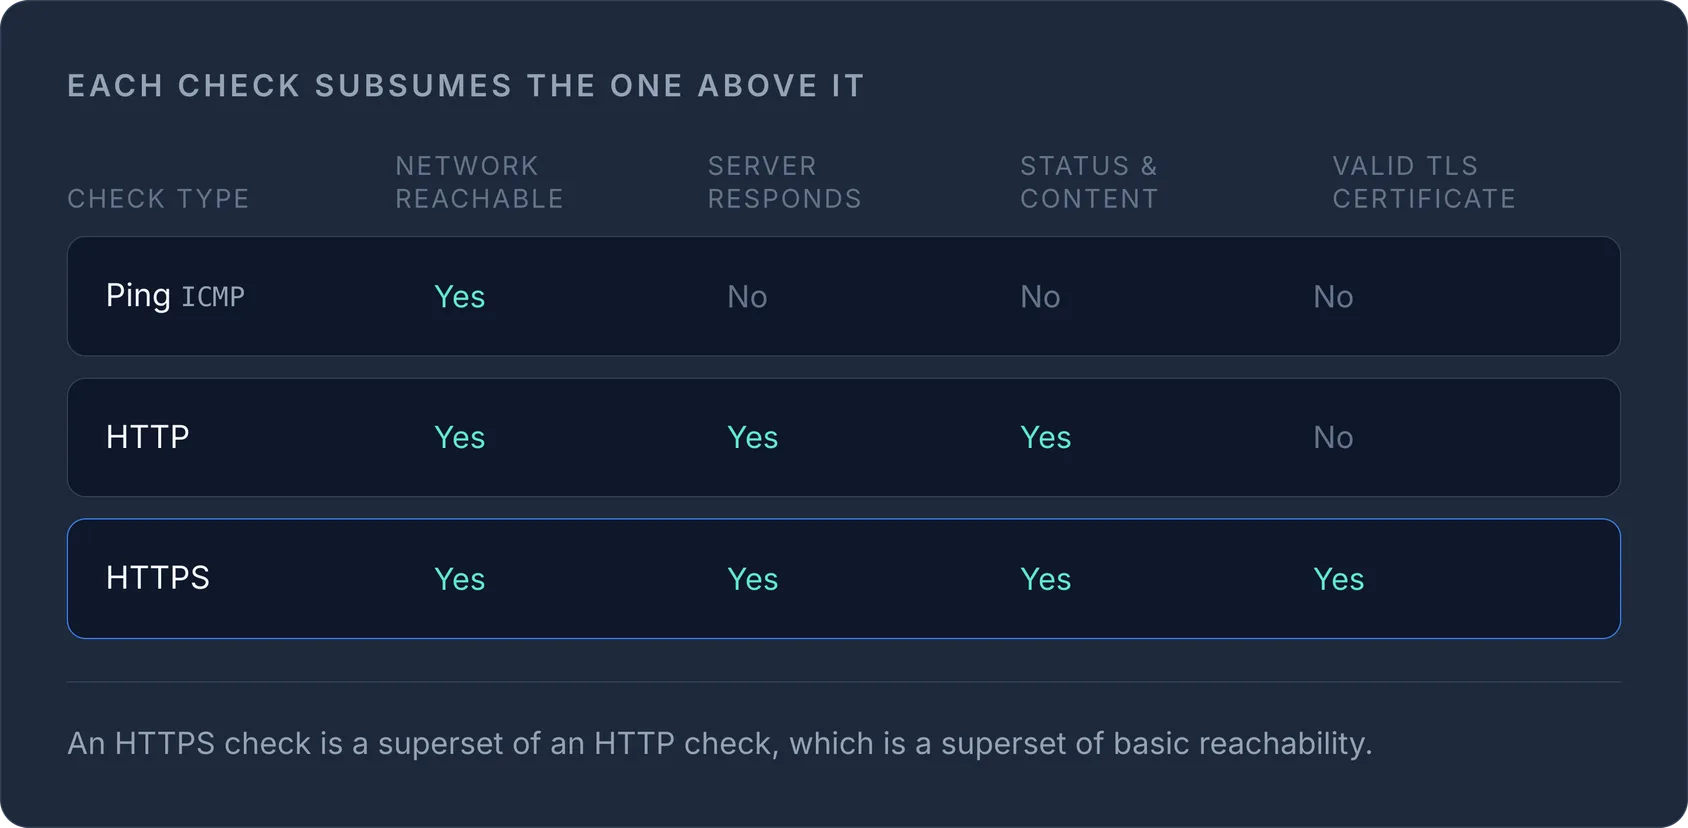
| Type de vérification | Confirme l'accessibilité réseau | Confirme la réponse de l'application/du serveur | Confirme le bon statut/contenu | Confirme un certificat TLS valide et non expiré |
|---|---|---|---|---|
| Ping (ICMP) | Oui | Non | Non | Non |
| HTTP | Oui | Oui | Oui | Non |
| HTTPS | Oui | Oui | Oui | Oui |
Chaque ligne du tableau englobe celle du dessus : une vérification HTTPS est en pratique un sur-ensemble d'une vérification HTTP, elle-même sur-ensemble de la simple accessibilité réseau.
Pourquoi le ping seul ne suffit pas
Le ping a été conçu en 1981 pour le diagnostic réseau, pas pour valider des applications web modernes protégées par TLS. En faire votre principal signal de disponibilité laisse deux lacunes dangereuses :
- Des faux positifs, dus au blocage de l'ICMP par un pare-feu, un groupe de sécurité ou la périphérie d'un CDN, qui déclenchent des alertes pour des serveurs qui fonctionnent en réalité parfaitement.
- Des faux négatifs, le cas de loin le plus grave, où la couche réseau fonctionne mais où votre application, la connexion à votre base de données ou votre certificat est défaillant, et où le ping indique tranquillement « en ligne » pendant toute la panne.
Si vous voulez savoir qu'un serveur existe sur le réseau, le ping suffit. Si vous voulez savoir que vos clients peuvent réellement charger votre site de manière sécurisée, il vous faut des vérifications HTTP et HTTPS fonctionnant ensemble, plus une alerte d'expiration de certificat qui se déclenche bien avant que le certificat n'expire.
Quelle vérification mettre en place ?
En pratique, la plupart des équipes devraient utiliser le monitoring HTTPS comme vérification principale pour tout ce qui est exposé aux clients, car il valide l'ensemble de la chaîne que vit un visiteur : résolution DNS, connexion TCP, négociation TLS, réponse HTTP et contenu. Les vérifications ping et HTTP simples restent utiles comme diagnostics secondaires : elles vous aident à isoler où se situe une défaillance une fois que le monitoring HTTPS a signalé un incident.
Une configuration judicieuse ressemble à ceci :
- Vérification HTTPS sur votre point de terminaison public, contrôlant le code de statut, le temps de réponse et l'expiration du certificat : votre alerte principale.
- Vérification HTTP sur un point de terminaison interne ou sans TLS (chemins de health check, API internes) où le TLS n'intervient pas.
- Vérifications ping/port pour l'accessibilité au niveau de l'infrastructure lors du dépannage, et non comme principal déclencheur d'alertes.
Si vous ne savez pas si un site est actuellement accessible, testez-le avec notre outil gratuit pour vérifier si un site est en panne : il effectue une vérification instantanée du statut HTTP/HTTPS depuis l'extérieur de votre propre réseau, une bonne première étape avant de plonger dans les logs.
Bien configurer tout cela
Faire tourner des vérifications ping, HTTP et HTTPS sous forme de moniteurs distincts et correctement configurés, chacun avec ses propres seuils d'alerte et ses avertissements d'expiration de certificat, c'est précisément la raison d'être d'un outil dédié d'uptime monitoring. Pour une présentation plus large de la façon dont s'articulent les vérifications de disponibilité, de performance et SSL, consultez notre guide le monitoring de site web expliqué.
Mettez en place des vérifications à plusieurs niveaux (ping, HTTP et HTTPS avec alertes d'expiration de certificat) chez tous vos fournisseurs, depuis un seul tableau de bord, avec le monitoring InfraNest.
Questions fréquentes
#Le monitoring HTTPS est-il toujours préférable au monitoring HTTP ?
Pour tout point de terminaison auquel vos visiteurs accèdent en HTTPS, oui : une vérification HTTPS valide la négociation TLS et l'expiration du certificat, ce qu'une vérification uniquement HTTP ne peut tout simplement pas voir. Conservez les vérifications HTTP pour les points de terminaison internes ou sans TLS, où les certificats n'interviennent pas.
#Pourquoi ma vérification ping indique-t-elle qu'un serveur est en panne alors que le site fonctionne parfaitement ?
La plupart des pare-feu et groupes de sécurité cloud bloquent l'ICMP entrant par défaut : le serveur ne répond donc jamais au ping, même si son serveur web sur le port 80/443 fonctionne correctement. C'est un faux positif classique ; la solution consiste à surveiller en HTTP/HTTPS à la place de l'ICMP, ou en complément.
#Une vérification HTTP sur le port 80 peut-elle détecter un certificat SSL expiré ?
Non. Une vérification HTTP sur le port 80 ne touche jamais au TLS : elle ne peut donc pas détecter l'expiration d'un certificat, des suites de chiffrement faibles ou des échecs de négociation sur le port 443. Seule une vérification HTTPS les détectera.
#Combien de temps à l'avance faut-il être prévenu de l'expiration d'un certificat ?
La plupart des fournisseurs de monitoring vous permettent de configurer un délai pour les alertes d'expiration, généralement de quelques jours à quelques semaines avant l'expiration ; vérifiez les paramètres actuels de votre fournisseur et choisissez un délai suffisamment large pour renouveler le certificat avant qu'il n'expire.
Essayez avec un outil gratuit
Cet article vous a-t-il été utile ?