

#troubleshooting
Articles sur #troubleshooting
Surveillance & statut19 oct. 2026 · 5 min de lecture
Linking status page incidents to support conversations
Every status page incident can have a permanent link. Learn why that matters for support tickets, what the link should show, and how to use it well.
Serveurs & Cloud12 oct. 2026 · 8 min de lecture
Ce que fait vraiment un load balancer (et quand vous n'en avez pas besoin)
Les load balancers s'invitent par défaut sur tous les schémas d'architecture. Voici ce qu'ils font réellement (health checks, routage, sessions) et quand un seul serveur est plus simple et plus rapide.
Serveurs & Cloud9 oct. 2026 · 6 min de lecture
Comment lire les métriques d'un serveur : tendance à la hausse ou pic ponctuel
Une mesure de CPU ou de disque isolée ne vous apprend rien. Découvrez les techniques pour distinguer un pic ponctuel d'une véritable tendance à la hausse avant qu'elle ne déclenche une alerte.
Automatisation7 oct. 2026 · 7 min de lecture
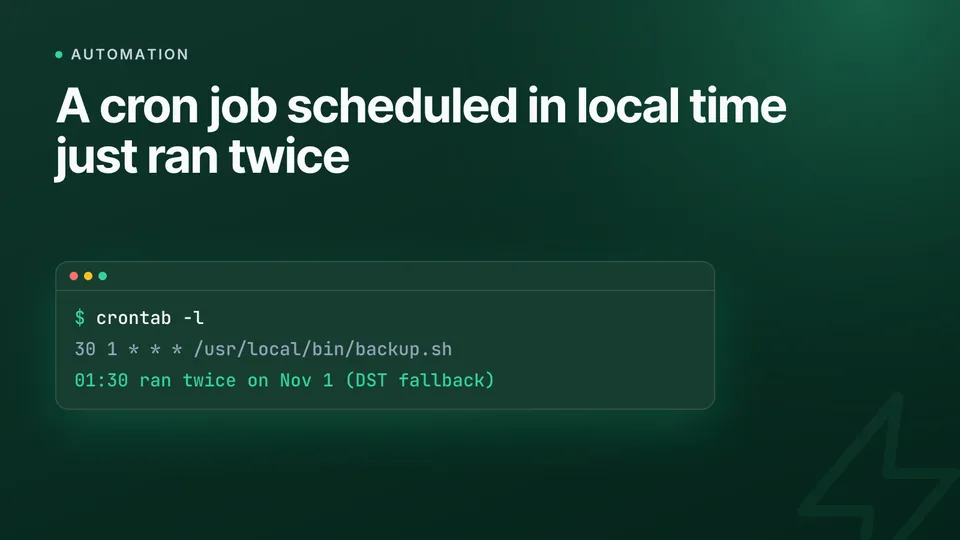
Pourquoi les tâches cron plantent au changement d'heure (et comment y remédier)
Le passage à l'heure d'été ou d'hiver fait tourner les tâches planifiées deux fois ou pas du tout, décale les fenêtres de maintenance et les alertes d'astreinte, et fait reculer les horodatages des logs. Voici la solution.
Domaines & DNS5 oct. 2026 · 7 min de lecture
Enregistrements DNS orphelins et prise de contrôle de sous-domaine : comment les détecter et les supprimer
Découvrez comment des ressources cloud supprimées se transforment en enregistrements DNS orphelins exploitables par des attaquants, et suivez une méthode concrète pour auditer et nettoyer une zone.
Serveurs & Cloud18 sept. 2026 · 7 min de lecture
Règles de pare-feu cloud expliquées : default-deny, trafic entrant/sortant et erreurs courantes
Une explication concrète du fonctionnement réel des règles de pare-feu cloud, de l'importance du default-deny et des ports que l'on laisse ouverts sans s'en rendre compte.
Domaines & DNS14 sept. 2026 · 6 min de lecture
DNS inversé expliqué : les enregistrements PTR et pourquoi les serveurs mail en ont besoin
Le DNS inversé (reverse DNS) associe une adresse IP à un nom d'hôte grâce aux enregistrements PTR. Voici comment il fonctionne, pourquoi les serveurs mail le vérifient et comment le configurer.
E-mail & délivrabilité11 sept. 2026 · 5 min de lecture
Enregistrement SPF : trop de requêtes DNS, comment corriger la limite des 10 lookups
Votre enregistrement SPF échoue avec « too many DNS lookups » dès qu'il dépasse 10 requêtes DNS liées aux mécanismes. Voici pourquoi, et comment l'aplatir ou le regrouper en toute sécurité.
Surveillance & statut9 sept. 2026 · 6 min de lecture
La dérive d'infrastructure expliquée : définition et origines
La dérive d'infrastructure (infrastructure drift) désigne l'écart entre ce que décrit votre configuration et ce qui tourne réellement. Voici comment elle apparaît, comment les outils la détectent et comment garder une longueur d'avance.
E-mail & délivrabilité19 août 2026 · 9 min de lecture
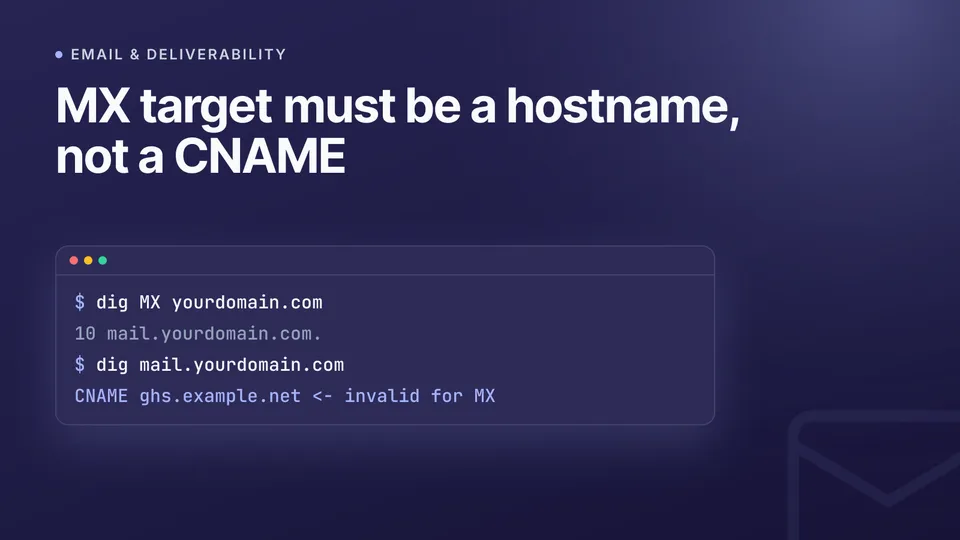
Enregistrement MX qui ne fonctionne pas : diagnostiquer et corriger le routage des e-mails
Un guide pas à pas pour comprendre pourquoi votre enregistrement MX n'achemine pas les e-mails : priorités, point final, cibles CNAME et enregistrements obsolètes.
Surveillance & statut10 août 2026 · 6 min de lecture
Monitoring ping vs HTTP vs HTTPS : ce que chaque vérification prouve vraiment
Les vérifications ping, HTTP et HTTPS répondent à des questions différentes sur la disponibilité. Voici ce que chacune prouve réellement et pourquoi se fier au seul ping est risqué.
Certificats & SSL7 août 2026 · 5 min de lecture
Pourquoi le navigateur affiche « Non sécurisé » : causes et solutions
Comprenez précisément pourquoi Chrome, Firefox et Safari signalent un site comme « Non sécurisé » et comment corriger chaque cause, de l'absence de HTTPS au contenu mixte en passant par les certificats invalides.
Surveillance & statut3 août 2026 · 6 min de lecture
Détection de dérive d'infrastructure : soyez alerté dès que votre DNS ou votre configuration change
Découvrez comment la détection de dérive repère les modifications DNS et de configuration effectuées hors processus avant qu'elles ne provoquent une panne, et comment être alerté dès qu'elles surviennent.
Domaines & DNS31 juil. 2026 · 7 min de lecture
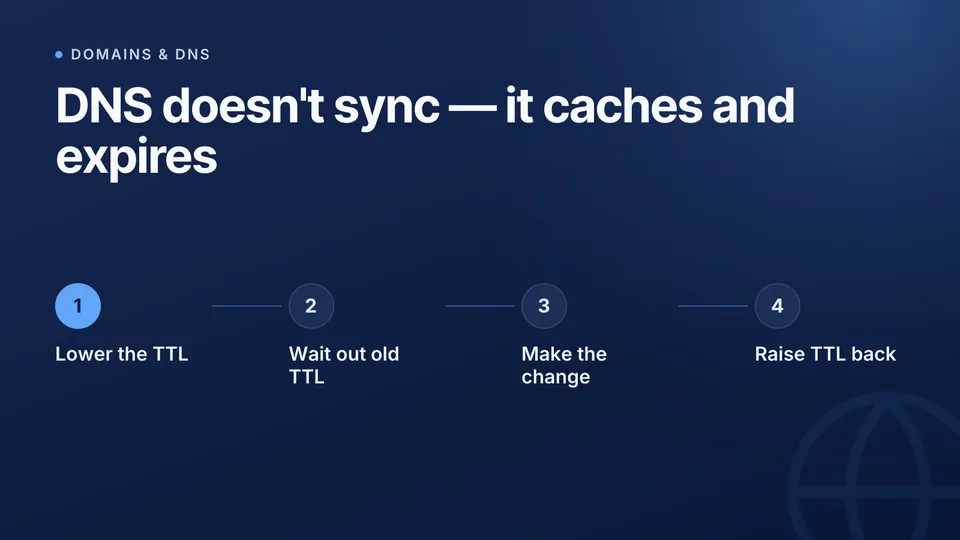
La propagation DNS expliquée : pourquoi les modifications prennent du temps et comment les vérifier
La propagation DNS n'est pas une synchronisation mondiale : c'est une affaire de mise en cache basée sur le TTL. Voici ce qui détermine réellement le délai et comment vérifier une modification en toute sécurité.
Domaines & DNS29 juil. 2026 · 6 min de lecture
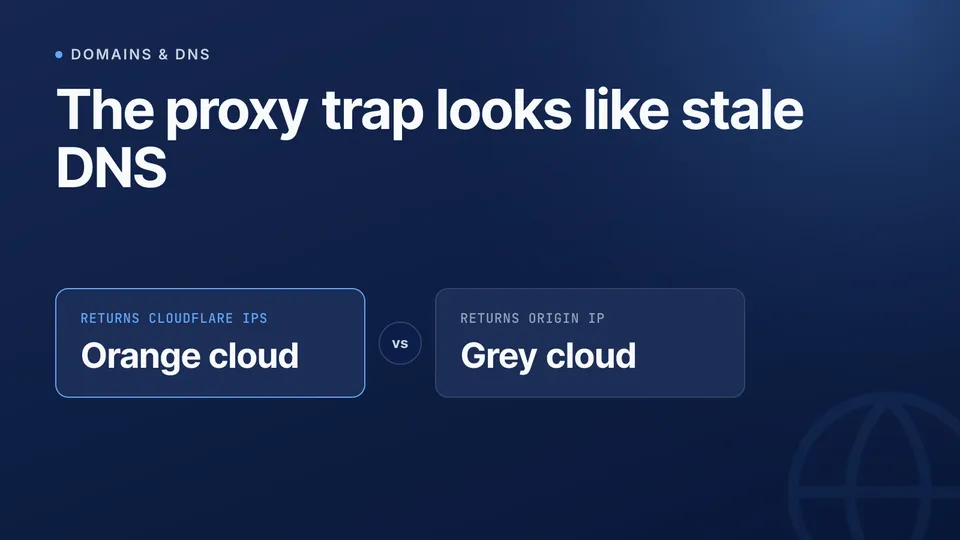
DNS Cloudflare qui ne se met pas à jour : causes et solutions
Vous avez modifié un enregistrement DNS dans Cloudflare et rien ne semble avoir changé ? Voici comment distinguer un simple délai de mise en cache d'un véritable problème de configuration, et comment corriger chacun.
Domaines & DNS2 juil. 2026 · 6 min de lecture
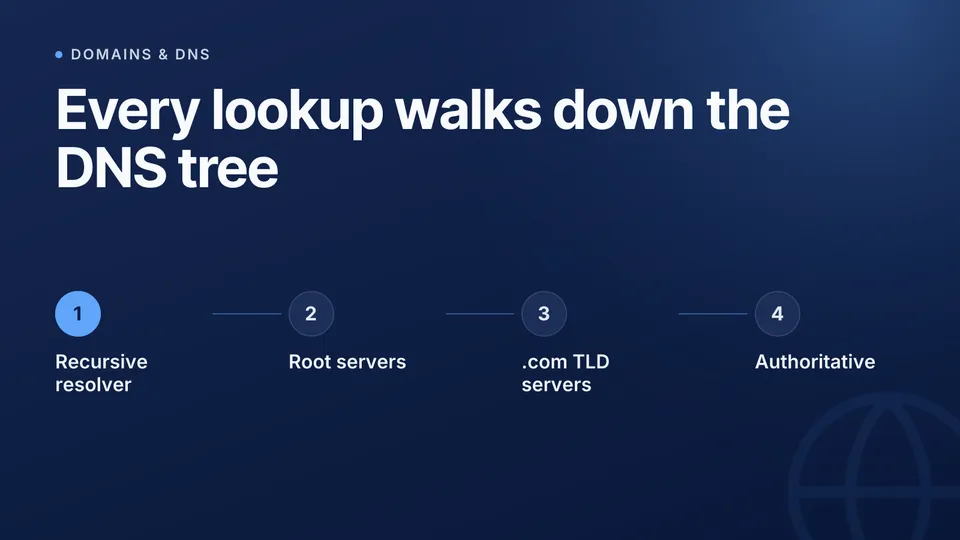
Comment fonctionne la résolution DNS : le parcours de la racine au serveur faisant autorité
Un guide pratique de la résolution DNS : résolveurs récursifs et serveurs faisant autorité, le chemin de requête racine→TLD→serveur faisant autorité, et l'impact du cache sur la rapidité.
Les nouveaux articles, directement dans votre boîte mail
Je souhaite recevoir par e-mail les nouveautés produit et les nouveaux articles d’InfraNest. Je peux me désabonner à tout moment.
Prêt en quelques secondes
Réunissez toute votre infrastructure dans un tableau de bord moderne.
Offre gratuite · Sans carte bancaire · Configuré en quelques minutes