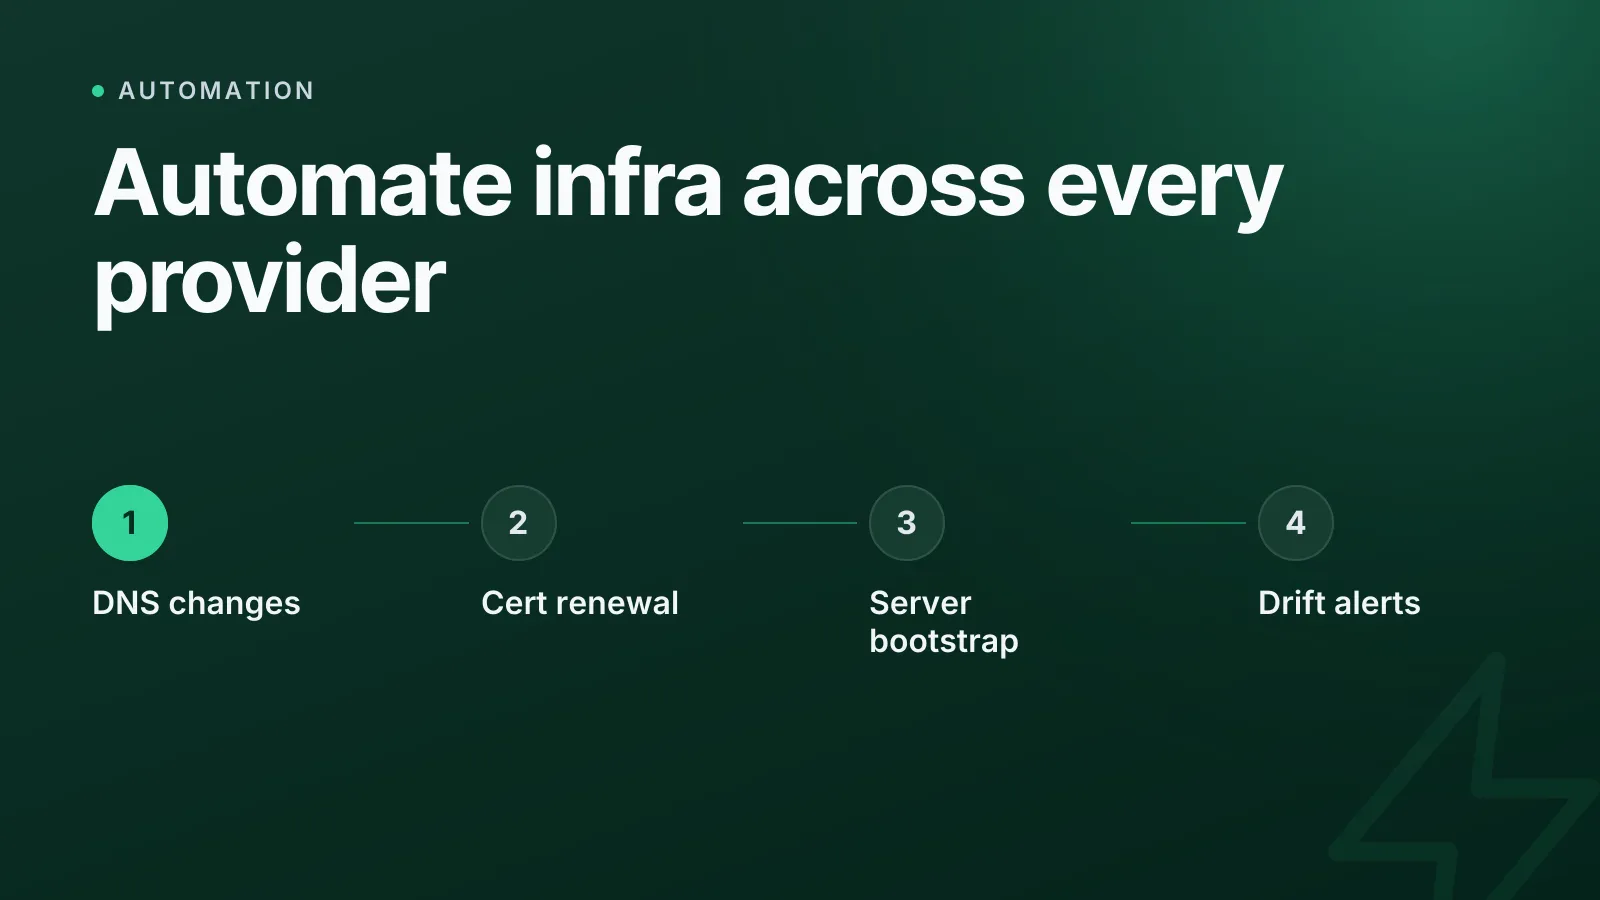
L'automatisation d'infrastructure consiste à confier les tâches répétitives liées au DNS, au SSL et aux serveurs à des scripts, à des protocoles standardisés ou à une plateforme de gestion, plutôt que de cliquer dans cinq tableaux de bord de fournisseurs différents. Les gains les plus importants viennent de l'automatisation du renouvellement des certificats (ACME), des modifications d'enregistrements DNS (API des fournisseurs ou couche d'abstraction commune) et de l'initialisation des serveurs (cloud-init), tandis qu'une couche de détection de dérive repère les changements que l'automatisation a manqués. Si votre infrastructure s'étend sur plusieurs registrars, hébergeurs DNS ou clouds, c'est ce qui fait la différence entre un incident réglé en cinq minutes et un samedi passé à chercher un identifiant.
Ce que recouvre l'automatisation d'infrastructure
Au niveau le plus simple, l'automatisation d'infrastructure désigne tout processus qui modifie le DNS, les certificats ou l'état d'un serveur sans qu'une personne ait à se connecter manuellement à un panneau de contrôle. Cela comprend :
- Les modifications d'enregistrements : ajouter, mettre à jour ou supprimer des enregistrements A, CNAME, MX, TXT ou CAA via une API plutôt qu'un formulaire web.
- Les renouvellements de certificats : émettre et installer automatiquement des certificats TLS avant leur expiration, au lieu d'attendre une alerte d'expiration.
- Les actions serveur : provisionner, redémarrer, redimensionner ou initialiser une VM de la même manière, quel que soit le cloud qui l'héberge.
- Les alertes de dérive : être prévenu lorsque l'état réel (un enregistrement, un certificat, un service en cours d'exécution) ne correspond plus à ce que vous attendez.
Rien de tout cela ne nécessite d'outils exotiques. L'essentiel repose sur des standards ouverts que tout fournisseur sérieux prend déjà en charge, et c'est précisément pour cette raison qu'un tableau de bord unique peut se placer au-dessus de nombreux fournisseurs sans réinventer l'API de chacun.
Automatiser les modifications DNS chez plusieurs fournisseurs
Tous les grands hébergeurs DNS (Cloudflare, Route 53, Google Cloud DNS, DigitalOcean, Namecheap, GoDaddy) proposent une API REST pour les opérations CRUD sur les enregistrements (création, lecture, mise à jour, suppression). Le problème n'est pas l'existence de ces API, mais le fait que chacune a son propre modèle d'authentification, son propre schéma et ses propres limites de débit. C'est pourquoi la plupart des configurations d'automatisation s'appuient sur une couche d'abstraction commune (les providers DNS de Terraform, OctoDNS ou une plateforme de gestion) plutôt que de développer un client maison pour chaque registrar utilisé.
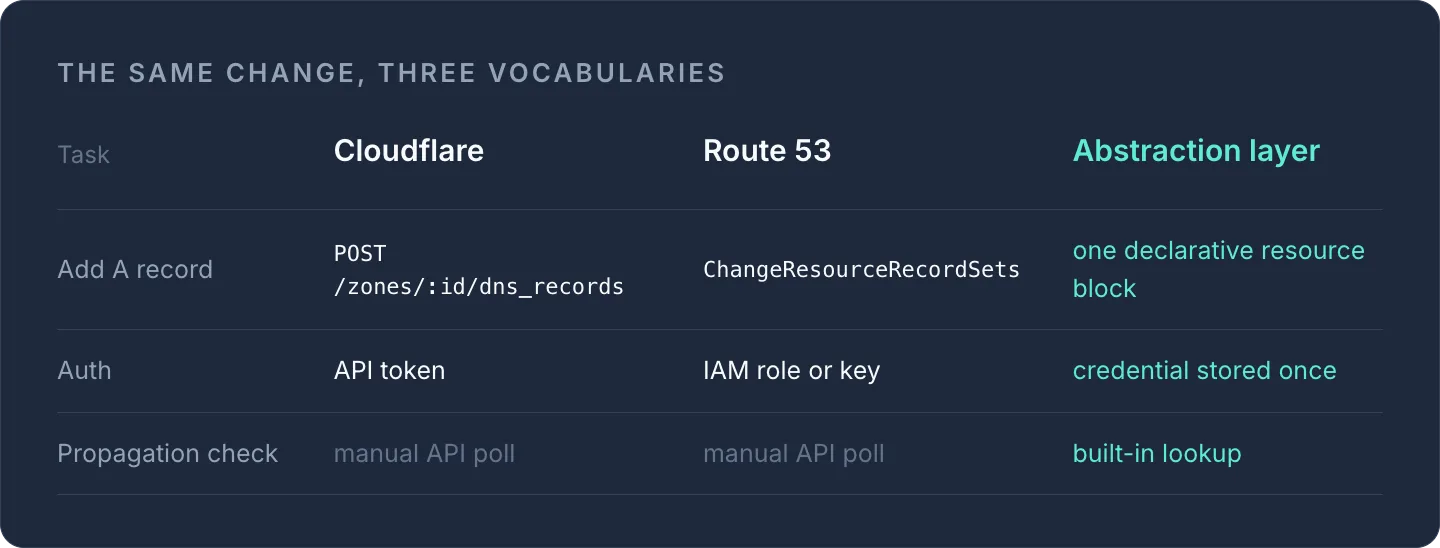
Une modification d'enregistrement identique dans son intention se présente différemment partout :
| Tâche | Concept de l'API Cloudflare | Concept Route 53 | Couche d'abstraction |
|---|---|---|---|
| Ajouter un enregistrement A | POST /zones/:id/dns_records |
ChangeResourceRecordSets |
un seul bloc de ressource déclaratif |
| Authentification | Jeton d'API | Rôle/clé IAM | identifiant du fournisseur, stocké une seule fois |
| Vérification de la propagation | interrogation manuelle/API | interrogation manuelle/API | requête intégrée |
Si vous n'êtes pas encore prêt à écrire vos propres scripts, faites une vérification rapide avec notre outil de recherche DNS gratuit avant et après chaque modification : c'est le moyen le plus rapide de confirmer qu'un enregistrement s'est bien propagé comme votre automatisation le prévoyait. Pour les types d'enregistrements eux-mêmes, notre guide des types d'enregistrements DNS est une bonne référence pendant l'écriture de vos scripts.
TipQuelle que soit la couche d'abstraction utilisée, gardez des TTL bas (300 à 600 secondes) sur les enregistrements que vous comptez automatiser. Avec un TTL de 24 heures, un retour arrière scripté se transforme en une attente de plusieurs heures.
Automatiser l'émission et le renouvellement des certificats SSL
C'est le protocole ACME (RFC 8555) qui a fait de l'automatisation des certificats la norme plutôt que l'exception. Let's Encrypt l'a popularisé, mais ZeroSSL, Google Trust Services et Buypass Go SSL implémentent tous le même standard : les mêmes clients (Certbot, acme.sh, lego) fonctionnent donc avec chacun d'eux, il suffit de pointer vers une URL de répertoire différente.
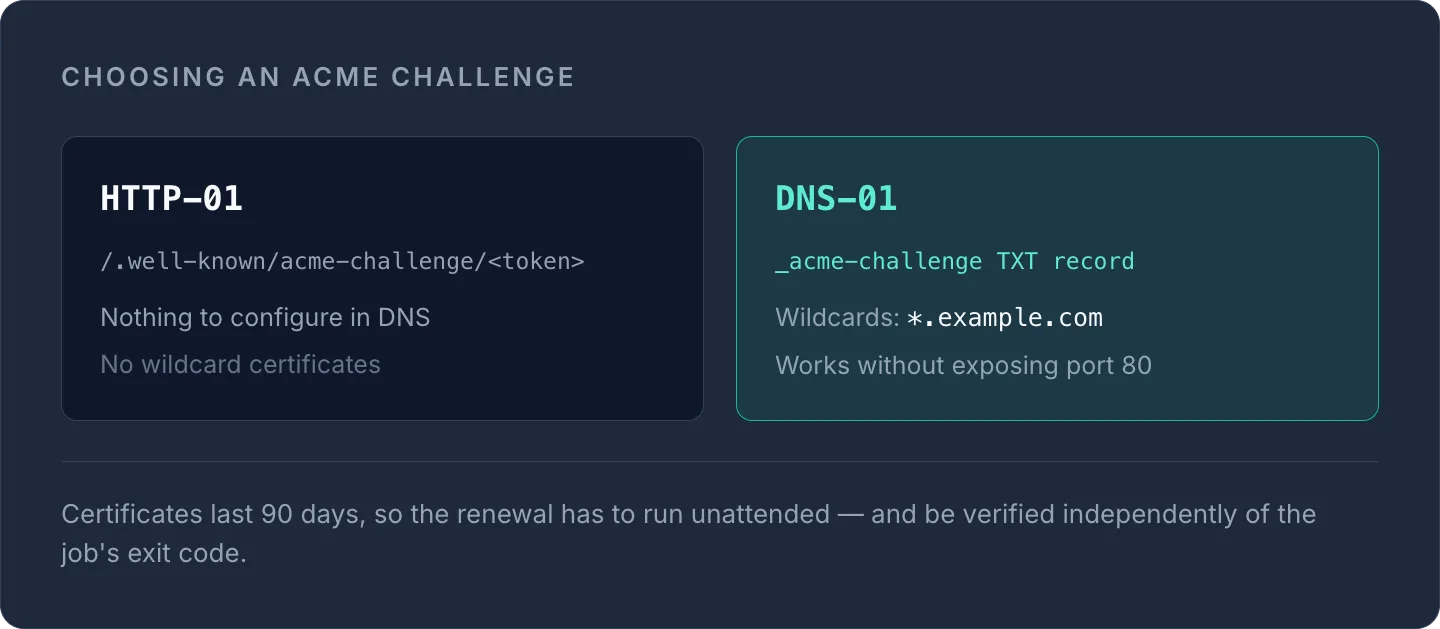
Deux types de challenges ACME méritent d'être connus :
- HTTP-01 : sert un jeton à l'adresse
http://yourdomain/.well-known/acme-challenge/. Simple, mais ne permet pas d'émettre de certificats wildcard. - DNS-01 : nécessite un enregistrement TXT
_acme-challenge. C'est la seule méthode qui prend en charge les certificats wildcard (*.yourdomain.com), et c'est la raison pour laquelle DNS-01 est devenu le standard des configurations automatisées multi-domaines et multi-fournisseurs.
Les certificats Let's Encrypt étant valides 90 jours, l'automatisation n'est pas une option : c'est tout l'intérêt. Un renouvellement manuel oublié est l'une des causes les plus fréquentes d'indisponibilité imprévue. Si vous vous demandez si un certificat gratuit et automatisé suffit pour votre usage, notre article Let's Encrypt ou certificat SSL commercial explique dans quels cas l'option payante reste pertinente. Dans tous les cas, une vérification régulière avec notre outil de vérification SSL gratuit confirme que la chaîne, la date d'expiration et la correspondance du nom d'hôte sont réellement correctes : l'automatisation réduit le risque, elle ne supprime pas le besoin de vérifier.
Automatiser les tâches serveur sur plusieurs clouds
L'automatisation côté serveur a son propre standard de fait : cloud-init. Il gère les tâches du premier démarrage (installation de paquets, création d'utilisateurs, ajout de clés SSH, exécution de scripts de démarrage) et il est pris en charge nativement par AWS, Azure, GCP, DigitalOcean, Hetzner et la plupart des autres fournisseurs IaaS. Écrire une seule configuration cloud-init et la réutiliser chez plusieurs fournisseurs est bien plus fiable que de maintenir des scripts d'initialisation distincts pour chaque cloud.
Pour la configuration continue (au-delà du premier démarrage), Ansible est le choix courant, car il gère les serveurs via SSH sans nécessiter d'agent, et ses modules couvrent la plupart des API des fournisseurs cloud pour des actions comme le redimensionnement, les snapshots ou le redémarrage.
Exemple d'extrait cloud-init qui fonctionne de la même manière chez tout fournisseur qui le prend en charge :
#cloud-config
package_update: true
packages:
  - nginx
users:
  - name: deploy
    ssh-authorized-keys:
      - ssh-rsa AAAA...your-key-here
runcmd:
  - systemctl enable nginx
  - systemctl start nginx
Détecter ce que l'automatisation laisse passer : dérive et indisponibilité
L'automatisation réduit le travail manuel, mais elle ne dispense pas de savoir quand quelque chose a réellement mal tourné : une tâche de renouvellement qui échoue en silence, un enregistrement modifié à la main en dehors de vos scripts, ou un serveur qui ne répond plus. C'est là que la surveillance boucle la boucle : elle fait la différence entre « l'automatisation s'est exécutée » et « le résultat est correct ».
WarningUn script de renouvellement qui signale un succès ne garantit pas que le nouveau certificat est réellement servi. Associez toujours l'émission automatisée à une vérification indépendante : une sonde de surveillance, pas seulement le code de sortie d'une tâche cron.
Une vérification manuelle rapide avec notre outil gratuit is it down convient pour un contrôle ponctuel, mais pour tout ce qui tourne sans supervision, il vous faut une surveillance continue avec alertes, pas un outil que vous pensez à ouvrir.
Pourquoi tout gérer depuis un seul endroit
Chacun des éléments ci-dessus (DNS, certificats, serveurs, surveillance) a son propre standard et son propre écosystème d'outils. La difficulté pratique ne tient à aucun élément en particulier : c'est que la plupart des équipes se retrouvent avec le DNS dans un tableau de bord, les certificats suivis dans un tableur, les serveurs répartis sur deux ou trois clouds et une surveillance ajoutée séparément. InfraNest existe pour réunir ces vues en un seul endroit : gérez vos enregistrements DNS chez tous les fournisseurs que vous utilisez, suivez vos certificats et leurs dates d'expiration dans une seule liste, et lancez un uptime monitoring sur tout ce que vous avez provisionné, sans changer d'identifiant pour chaque fournisseur.
Si vous êtes en train de consolider vos outils, jetez un œil aux nouveautés récentes dans notre récapitulatif des mises à jour de juillet 2026.
Commencez par recenser où se trouvent actuellement votre DNS, vos certificats et vos serveurs, puis voyez quelle part de tout cela le tableau de bord d'InfraNest peut déjà vous montrer dans une seule vue.
Questions fréquentes
#Dois-je automatiser les modifications DNS si je mets rarement à jour mes enregistrements ?
Si les modifications sont vraiment rares, les mises à jour manuelles suffisent : l'automatisation est surtout rentable lorsque vous gérez de nombreux domaines, modifiez souvent vos enregistrements ou avez besoin que les changements s'appliquent de façon fiable pendant la gestion d'un incident.
#Puis-je utiliser l'automatisation ACME pour des certificats wildcard ?
Oui, mais uniquement avec le challenge DNS-01, qui exige que votre automatisation crée un enregistrement TXT _acme-challenge ; le challenge HTTP-01 ne prend pas en charge les certificats wildcard.
#cloud-init est-il équivalent à un outil complet de gestion de configuration comme Ansible ?
Non : cloud-init gère la configuration du premier démarrage (paquets, utilisateurs, clés) d'une manière que la plupart des fournisseurs cloud prennent en charge nativement, tandis que des outils comme Ansible gèrent la configuration continue et les modifications une fois le serveur en service.
#Quel est le risque d'automatiser le renouvellement des certificats sans surveillance ?
Une tâche de renouvellement peut échouer en silence ou émettre un certificat qui n'est jamais déployé correctement ; associer l'automatisation à une vérification indépendante de l'uptime ou du SSL est donc le seul moyen de confirmer le résultat, et pas seulement que le script s'est exécuté.
Cet article vous a-t-il été utile ?