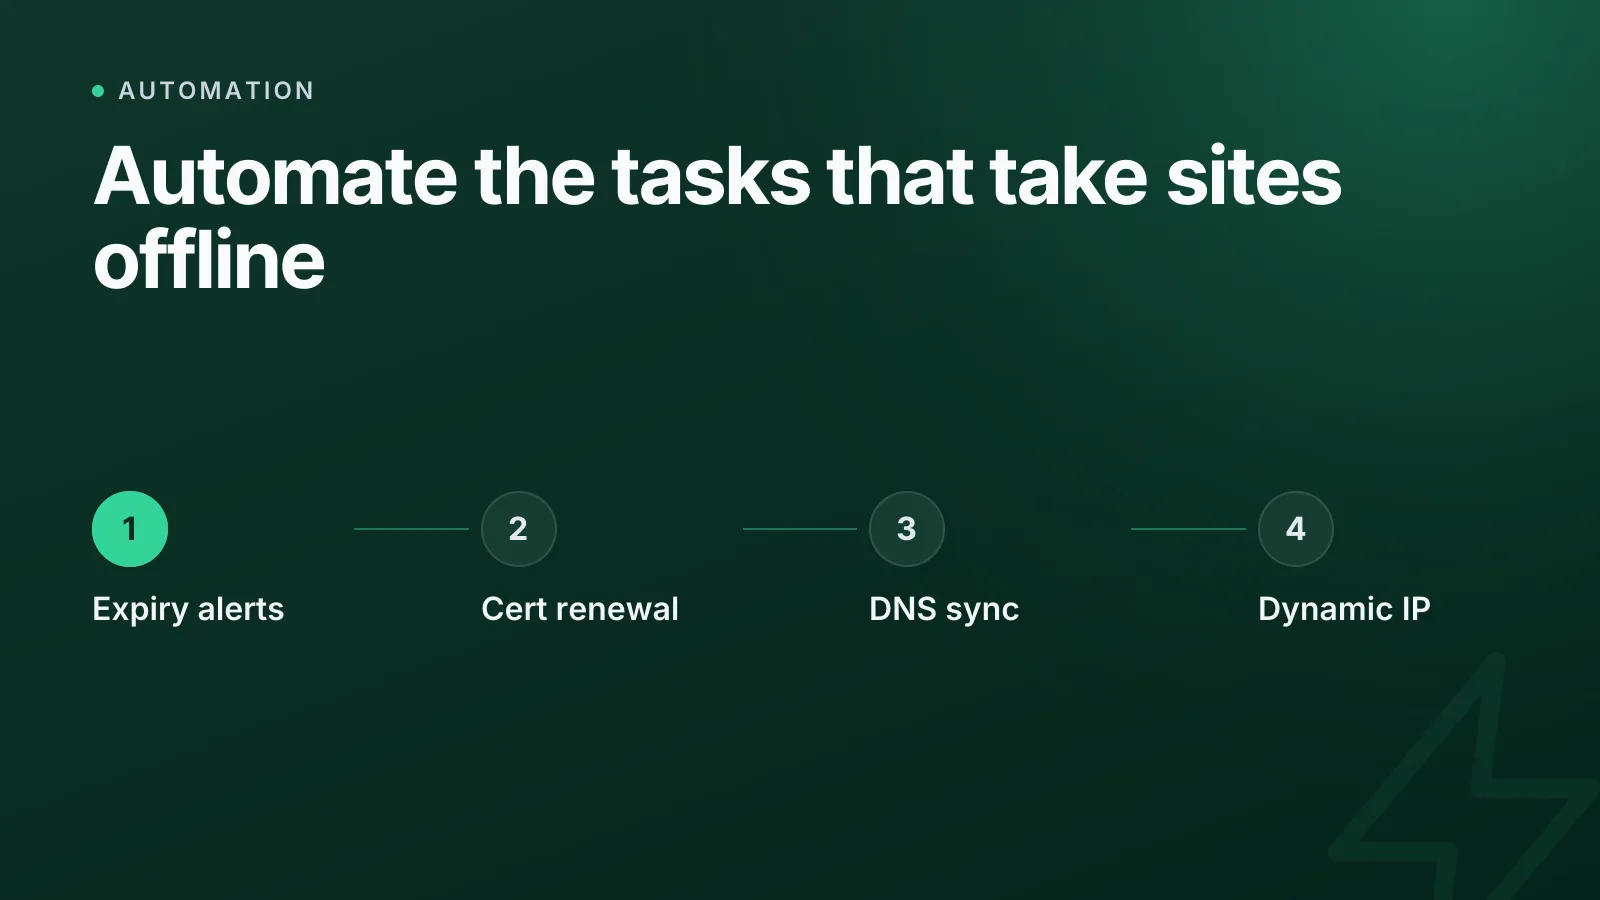
Wenn du überlegst, was du zuerst automatisieren solltest, fang mit den Aufgaben an, die häufig anfallen und deren Versäumnis ernste Folgen hat: Zertifikatserneuerungen, DNS-Synchronisation über mehrere Anbieter, Ablaufwarnungen und dynamische IP-Updates. Diese vier decken die Fehlerquellen ab, die Websites tatsächlich lahmlegen: abgelaufene Zertifikate, veraltete DNS-Einträge, verpasste Verlängerungsfristen und nicht erreichbare Server hinter einer wechselnden IP im Homeoffice oder Büro.
Den meisten Teams fehlen keine Automatisierungstools. Ihnen fehlt eine Prioritätenreihenfolge. Du kannst nicht am ersten Tag alles automatisieren. Die Frage ist also, welche manuelle Aufgabe im nächsten Monat am ehesten zu einem Ausfall, einer Sicherheitswarnung oder einem Support-Ticket führt, und genau die gehst du zuerst an.
Welche Infrastruktur-Aufgaben solltest du zuerst automatisieren?
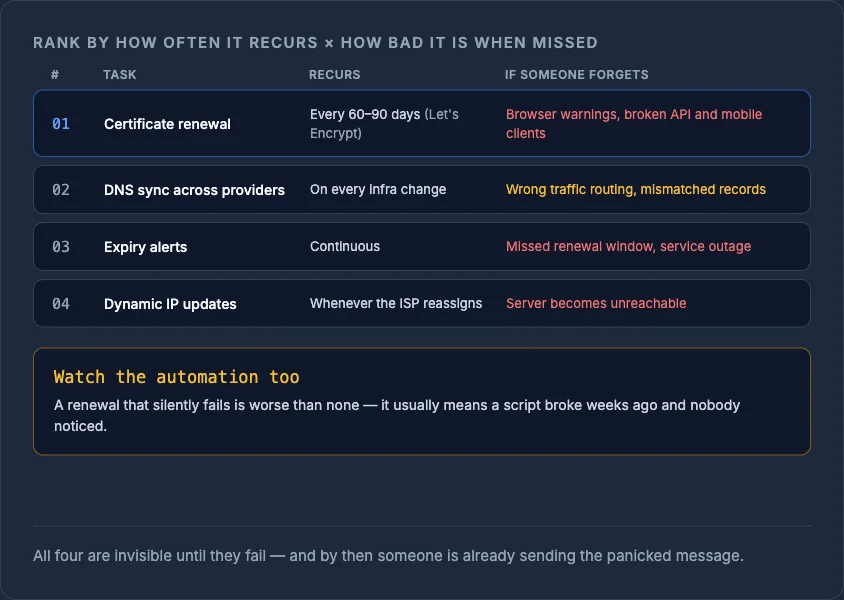
Bewerte Aufgaben nach zwei Faktoren: wie oft sie wiederkehren und wie schlimm die Folgen sind, wenn jemand sie vergisst. Eine Aufgabe, die wöchentlich anfällt und bei Versäumnis Ausfallzeiten verursacht, hat Vorrang vor etwas, das einmal im Jahr passiert und nur kosmetische Auswirkungen hat.
| Aufgabe | Wiederholung | Folgen bei Versäumnis | Priorität |
|---|---|---|---|
| Zertifikatserneuerung | Alle 60-90 Tage (Let's Encrypt) | Browserwarnungen, fehlerhafte API-/Mobile-Clients | 1 |
| DNS-Synchronisation über Anbieter hinweg | Bei jeder Infrastrukturänderung | Falsches Traffic-Routing, abweichende Einträge | 2 |
| Ablaufwarnungen (Domains, Zertifikate) | Laufend | Verpasste Verlängerungsfrist, Serviceausfall | 3 |
| Dynamische IP-Updates | Sobald der Provider eine neue Adresse vergibt | Server wird unerreichbar | 4 |
Das Muster bei allen vier: Sie sind unsichtbar, bis sie fehlschlagen, und wenn sie fehlschlagen, schickt bereits jemand eine panische Nachricht.
SSL-Zertifikate automatisch erneuern: warum das an erster Stelle steht
Let's-Encrypt-Zertifikate sind bewusst nur 90 Tage gültig, kurz genug, dass manuelles Erneuern auf Dauer kein realistischer Plan ist. Ausstellung und Erneuerung von Zertifikaten sind im ACME-Protokoll (RFC 8555) standardisiert. Genau deshalb gibt es Tools wie Certbot und cert-manager: Sie nehmen den Menschen aus einer Aufgabe heraus, die etwa viermal im Jahr anfällt, für immer, und zwar für jede Domain, die du betreibst.
Verpasst du eine Erneuerung, sehen Besucher „Nicht sicher“ oder direkt Verbindungsfehler, und API-Clients mit Certificate Pinning können komplett ausfallen. Falls du noch zwischen manuellen und verwalteten Zertifikaten abwägst, findest du in Let's Encrypt vs. kommerzielle SSL-Zertifikate die Vor- und Nachteile. Egal wofür du dich entscheidest: Die Erneuerung selbst sollte nie eine Kalendererinnerung sein. Das Zertifikatsmanagement von InfraNest überwacht den Ablauf bei allen Anbietern und übernimmt die Erneuerung, damit sie nicht mehr davon abhängt, dass jemand daran denkt.
WarningEin Zertifikat, dessen Erneuerung unbemerkt fehlschlägt, ist schlimmer als eines, das es nie gab: Meist bedeutet es, dass ein Automatisierungsskript schon vor Wochen kaputtgegangen ist und es niemand bemerkt hat, bis es zum Ausfall kam.
DNS-Synchronisation: warum manuelles DNS bei mehreren Anbietern zuerst bricht
Wenn du Infrastruktur bei mehr als einem Registrar oder Cloud-Anbieter betreibst, ist DNS-Drift praktisch garantiert, sobald ein Mensch Einträge an zwei Stellen von Hand bearbeitet. Ein Server wird neu aufgesetzt, jemand aktualisiert den A-Eintrag im Dashboard des neuen Hosts und vergisst, dass der sekundäre DNS-Anbieter noch auf die alte IP zeigt.
DNS-Synchronisation zu automatisieren heißt: Jede Änderung, ob neuer Server, neue Subdomain oder abgeschalteter Dienst, wird von einer zentralen Stelle aus an jede autoritative Quelle verteilt, statt manuell zwischen Konsolen kopiert zu werden. Hier schleicht sich auch unbemerkt Konfigurationsdrift ein; in Infrastruktur-Drift erklärt erfährst du, wie sich kleine manuelle Änderungen mit der Zeit summieren. Das DNS-Management von InfraNest hält Einträge über alle Anbieter hinweg konsistent und gibt dir eine einzige Stelle für Änderungen statt mehrerer.
Ein einfaches Beispiel dafür, was du ersetzt: Ein manueller Klick auf UPDATE A record in der Oberfläche eines Registrars wird zu einem einzigen API-Aufruf oder einer Dashboard-Aktion, die an jeden konfigurierten Anbieter übertragen wird:
curl -X PATCH https://api.example.com/dns/zones/example.com/records/A \
  -H "Authorization: Bearer $TOKEN" \
  -d '{"name": "app", "value": "203.0.113.42", "ttl": 300}'
Ein Aufruf statt fünf Browser-Tabs.
Ablaufwarnungen für Domains und Zertifikate: günstigste Automatisierung, größter Nutzen
Ablaufwarnungen für Domains und Zertifikate sind die Automatisierung mit dem geringsten Aufwand auf dieser Liste und bringen wohl den höchsten Ertrag. Eine verpasste Domainverlängerung kann bedeuten, dass du die Domain komplett an Drop-Catching-Dienste verlierst. In So sicherst du dir eine auslaufende Domain liest du, wie schnell das gehen kann, sobald eine Domain ausläuft.
Automatische Warnungen müssen nicht ausgefeilt sein. Sie müssen früh genug auslösen (30, 14 und 7 Tage vorher sind ein sinnvoller Standard) und dort ankommen, wo ein Mensch tatsächlich nachschaut, nicht in einem Postfach, das niemand liest. Ein Monitoring, das Uptime sowie Zertifikats- und Domainablauf an einem Ort überwacht, erspart dir eine separate Tabelle mit Verlängerungsterminen.
Dynamische IP und DynDNS: die Automatisierung, die man vergisst, bis es wehtut
Wenn irgendein Teil deiner Infrastruktur hinter einer Verbindung ohne statische IP-Adresse läuft, etwa ein Homelab, ein VPN-Endpunkt in einer Zweigstelle oder ein selbst gehosteter Dienst ohne feste IP eines Cloud-Anbieters, ändert sich diese Adresse ohne Vorwarnung. Dynamic DNS (DDNS), in RFC 2136 für automatisierte DNS-Updates standardisiert, existiert genau dafür: Ein Skript oder Agent aktualisiert den entsprechenden Eintrag, sobald sich die IP ändert, statt dass jemand bemerkt, dass der Dienst nicht erreichbar ist, und die neue Adresse manuell heraussucht.
TipTeste deine Automatisierung für dynamische IPs, indem du eine Lease-Erneuerung erzwingst oder den Router neu startest, statt darauf zu warten, dass es von selbst passiert. Ein kaputtes Update-Skript willst du nach deinem Zeitplan finden, nicht nach dem deines Providers.
Die Funktion dynamische IP von InfraNest übernimmt diese Schleife aus Erkennung und Aktualisierung automatisch, sodass eine geänderte Adresse den richtigen DNS-Eintrag aktualisiert, ohne dass jemand nachsehen muss.
Automatisierung einführen: die richtige Reihenfolge
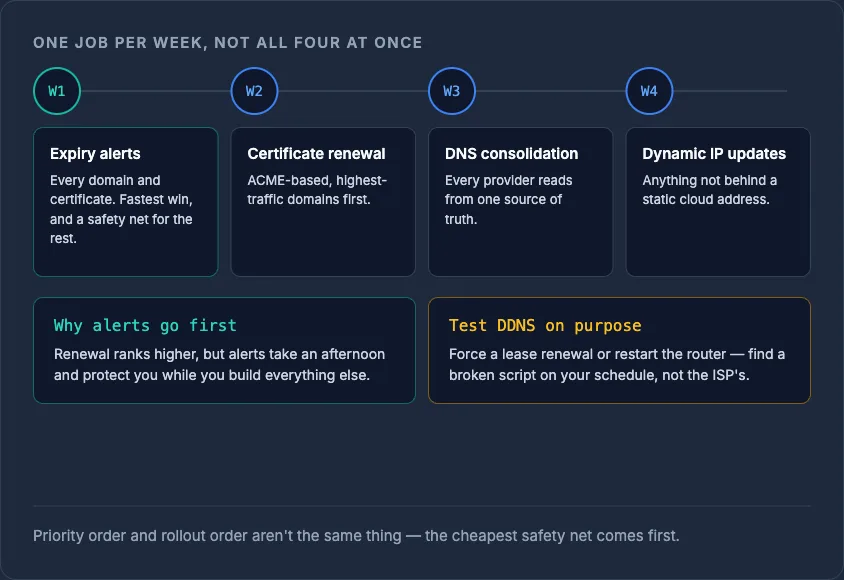
Versuch nicht, alle vier gleichzeitig zu automatisieren. Eine praxisnahe Reihenfolge:
- Woche 1: Richte Ablaufwarnungen für jede Domain und jedes Zertifikat ein, das dir gehört. Das ist der schnellste Gewinn und gibt dir ein Sicherheitsnetz, während du den Rest automatisierst.
- Woche 2: Automatisiere die Zertifikatserneuerung (ACME-basiert, z. B. mit Certbot oder einem verwalteten Dienst), zuerst für deine Domains mit dem meisten Traffic.
- Woche 3: Bündle das DNS-Management, sodass jeder Anbieter aus einer einzigen verlässlichen Quelle liest statt aus manuellen Änderungen in jeder einzelnen Konsole.
- Woche 4: Ergänze dynamische IP-Updates für alles, was nicht hinter einer statischen Cloud-Adresse liegt.
Einen umfassenderen Blick darauf, wie du DNS, SSL und Server-Provisionierung gemeinsam automatisierst, findest du in So automatisierst du DNS-, SSL- und Server-Aufgaben bei allen Anbietern.
Starte mit einer zentralen Dashboard-Ansicht dessen, was abläuft und was driftet: Prüfe dein aktuelles Setup mit dem kostenlosen DNS-Lookup-Tool oder sieh dir das Monitoring von InfraNest an, um herauszufinden, was du zuerst automatisieren solltest.
Häufig gestellte Fragen
#Welche Infrastruktur-Aufgabe sollte ich als Allererstes automatisieren?
Die Zertifikatserneuerung, denn sie fällt bei Let's Encrypt alle 60-90 Tage an und führt bei einem Versäumnis sofort zu einem sichtbaren Ausfall (Browserwarnungen oder fehlschlagende API-Aufrufe).
#Lohnt es sich, Aufgaben zu automatisieren, die nur einmal im Jahr anfallen, etwa die Domainverlängerung?
Ja, aber eher als Warnung statt als vollständige Automatisierung. Eine Ablaufwarnung 30 Tage vorher ist schnell eingerichtet und verhindert das deutlich teurere Szenario, eine Domain an einen Drop-Catcher zu verlieren.
#Brauche ich eine Automatisierung für dynamische IPs, wenn meine Server bei Cloud-Anbietern mit statischen IPs laufen?
Für die Cloud-Server selbst meist nicht. Wichtig bleibt sie aber für jeden selbst gehosteten Dienst, jeden VPN-Endpunkt und jede Verbindung zu Hause oder im Büro, die hinter einer privaten oder nicht statischen IP liegt.
#Kann ich die DNS-Synchronisation automatisieren, ohne den Registrar zu wechseln?
Ja. Tools zur DNS-Synchronisation übertragen konsistente Einträge über die APIs an die Anbieter, die du bereits nutzt. Du musst also nicht deine Registrare zusammenlegen, sondern nur die Verwaltungsebene darüber.
War dieser Artikel hilfreich?