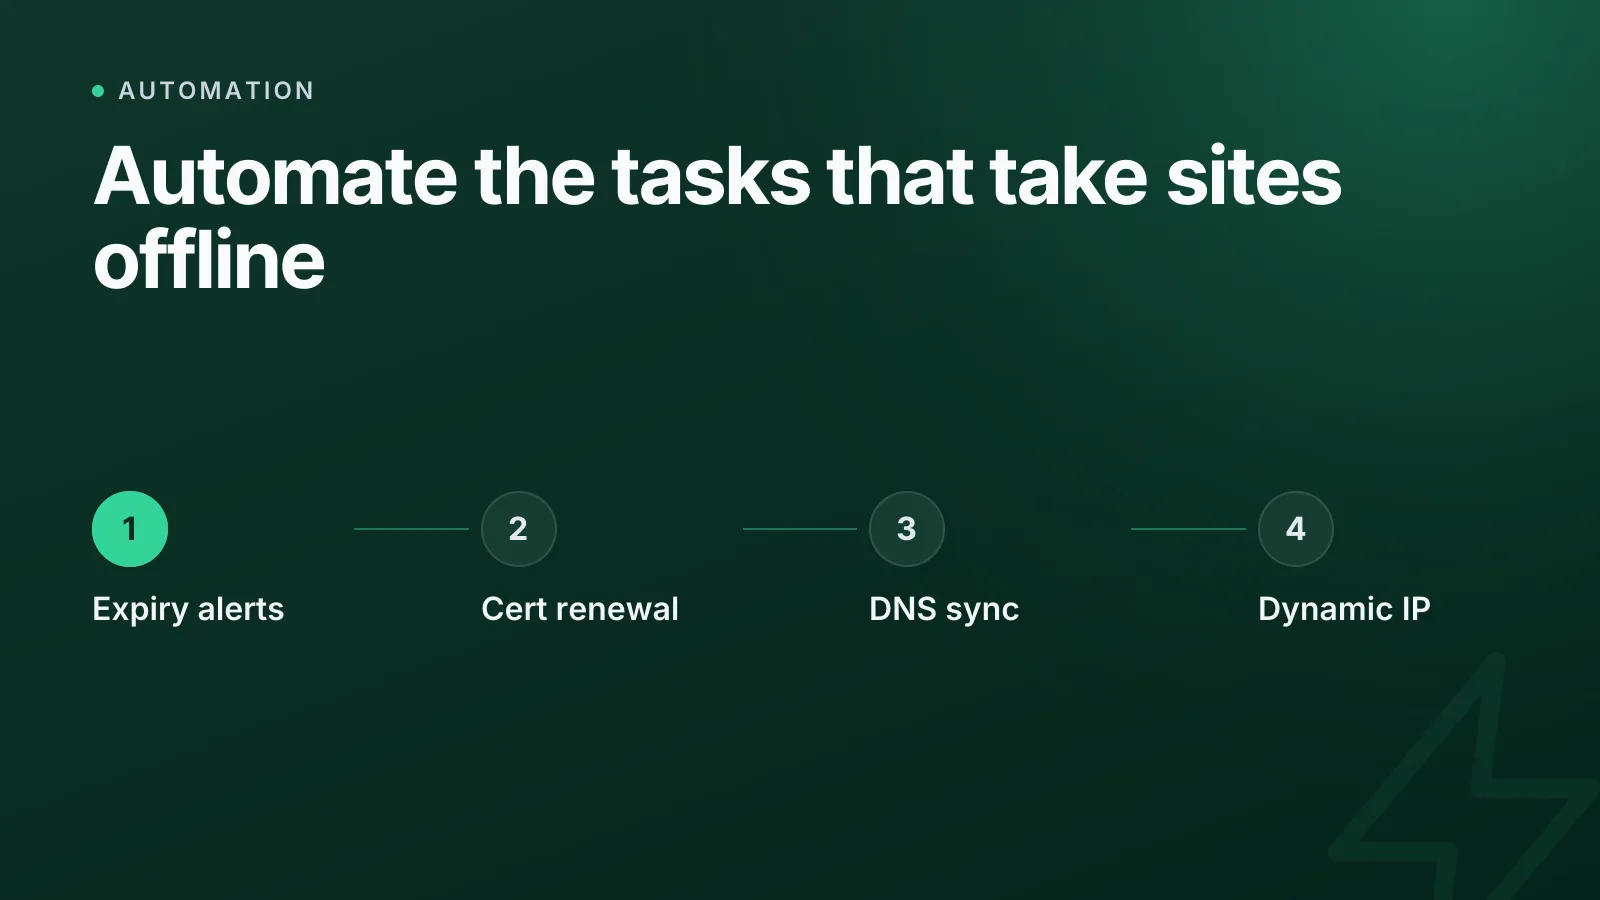
Si vous vous demandez quoi automatiser en premier, commencez par les tâches à la fois fréquentes et lourdes de conséquences en cas d'oubli : le renouvellement des certificats, la synchronisation des enregistrements DNS entre fournisseurs, les alertes d'expiration et les mises à jour d'IP dynamique. Ces quatre tâches couvrent les défaillances qui mettent réellement des sites hors ligne : certificats expirés, DNS obsolète, échéances de renouvellement manquées et serveurs injoignables derrière une IP domestique ou de bureau qui change.
La plupart des équipes ne manquent pas d'outils d'automatisation. Elles manquent d'un ordre de priorité. Vous ne pouvez pas tout automatiser dès le premier jour. La vraie question est donc : quelle tâche manuelle risque le plus de provoquer une panne, un avertissement de sécurité ou un ticket de support le mois prochain ? C'est celle-là qu'il faut régler en premier.
Quelles tâches d'infrastructure automatiser en premier ?
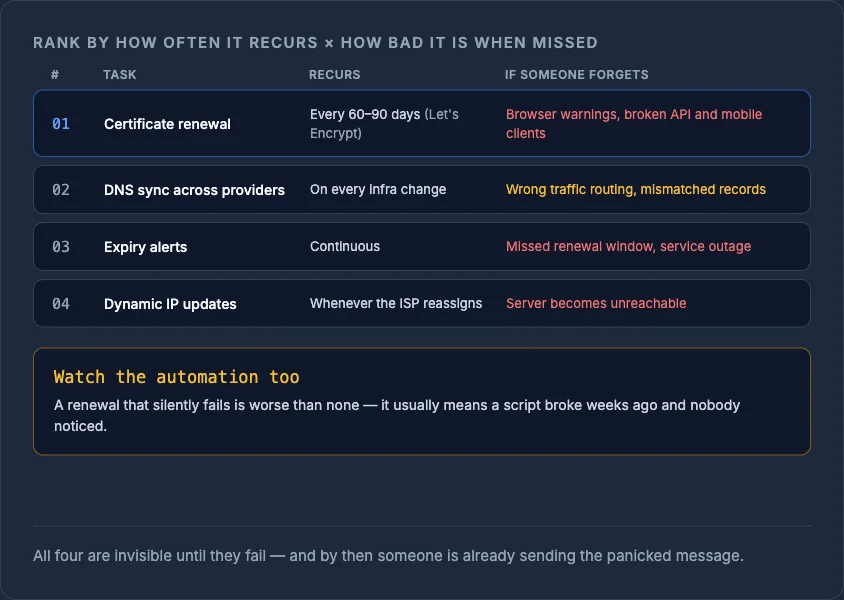
Classez les tâches selon deux critères : leur fréquence de répétition et la gravité des conséquences si quelqu'un les oublie. Une tâche hebdomadaire qui provoque une interruption de service en cas d'oubli passe avant une tâche annuelle dont l'impact est purement cosmétique.
| Tâche | Fréquence | Conséquence en cas d'oubli | Priorité |
|---|---|---|---|
| Renouvellement des certificats | Tous les 60 à 90 jours (Let's Encrypt) | Avertissements du navigateur, clients API/mobiles en panne | 1 |
| Synchronisation DNS entre fournisseurs | À chaque changement d'infrastructure | Mauvais routage du trafic, enregistrements incohérents | 2 |
| Alertes d'expiration (domaines, certificats) | En continu | Fenêtre de renouvellement manquée, panne de service | 3 |
| Mises à jour d'IP dynamique | Chaque fois que le FAI réattribue une adresse | Le serveur devient injoignable | 4 |
Le point commun de ces quatre tâches : elles sont invisibles jusqu'à ce qu'elles échouent, et quand elles échouent, quelqu'un est déjà en train d'envoyer un message paniqué.
Pourquoi le renouvellement des certificats SSL passe en premier
Les certificats Let's Encrypt sont valables 90 jours par conception, une durée suffisamment courte pour que le renouvellement manuel ne soit pas une solution réaliste à long terme. L'émission et le renouvellement des certificats sont standardisés par le protocole ACME (RFC 8555). C'est précisément pour cela que des outils comme Certbot et cert-manager existent : retirer l'humain d'une tâche qui doit avoir lieu environ quatre fois par an, indéfiniment, pour chacun de vos domaines.
Si un renouvellement est manqué, les visiteurs voient la mention « Non sécurisé » ou de véritables erreurs de connexion, et les clients API utilisant l'épinglage de certificat peuvent échouer complètement. Si vous hésitez encore entre certificats manuels et gérés, l'article Let's Encrypt ou certificats SSL commerciaux détaille les avantages et inconvénients. Mais quel que soit votre choix, le renouvellement lui-même ne devrait jamais reposer sur un rappel dans un agenda. La gestion des certificats d'InfraNest suit les dates d'expiration chez tous vos fournisseurs et se charge du renouvellement, pour qu'il ne dépende plus de la mémoire de quelqu'un.
WarningUn certificat qui échoue silencieusement à se renouveler est pire qu'un certificat qui n'a jamais existé : cela signifie généralement qu'un script d'automatisation est cassé depuis des semaines sans que personne ne s'en aperçoive avant la panne.
Synchronisation DNS : pourquoi la gestion DNS manuelle multi-fournisseurs casse en premier
Si votre infrastructure s'appuie sur plusieurs registrars ou fournisseurs cloud, une dérive DNS est quasiment garantie dès qu'un humain modifie des enregistrements à la main à deux endroits. Un serveur est reconstruit, quelqu'un met à jour l'enregistrement A dans le tableau de bord du nouvel hébergeur, et oublie que le fournisseur DNS secondaire pointe toujours vers l'ancienne IP.
Automatiser la synchronisation DNS signifie que chaque changement (nouveau serveur, nouveau sous-domaine, service décommissionné) se propage depuis un point unique vers toutes les sources faisant autorité, au lieu d'être recopié à la main d'une console à l'autre. C'est aussi là que la dérive de configuration s'installe en silence ; consultez la dérive d'infrastructure expliquée pour comprendre comment de petites modifications manuelles s'accumulent avec le temps. La gestion DNS d'InfraNest maintient la cohérence des enregistrements entre fournisseurs et vous offre un seul endroit pour effectuer un changement, au lieu de plusieurs.
Un exemple simple de ce que vous remplacez : un clic manuel sur UPDATE A record dans l'interface d'un registrar devient un seul appel API ou une seule action dans le tableau de bord, propagée à tous les fournisseurs configurés :
curl -X PATCH https://api.example.com/dns/zones/example.com/records/A \
  -H "Authorization: Bearer $TOKEN" \
  -d '{"name": "app", "value": "203.0.113.42", "ttl": 300}'
Un seul appel, au lieu de cinq onglets de navigateur.
Alertes d'expiration : l'automatisation la moins chère au meilleur rendement
Les alertes d'expiration des domaines et des certificats sont l'automatisation la moins exigeante de cette liste, et sans doute la plus rentable. Un renouvellement de domaine manqué peut signifier la perte pure et simple du domaine au profit de services de drop-catching ; consultez comment récupérer un nom de domaine qui expire pour voir à quelle vitesse cela peut arriver une fois le domaine expiré.
Les alertes automatiques n'ont pas besoin d'être sophistiquées. Elles doivent se déclencher suffisamment tôt (30, 14 et 7 jours avant l'échéance constituent une valeur par défaut raisonnable) et arriver là où un humain regarde vraiment, pas dans une boîte mail que personne ne lit. Un monitoring qui suit à la fois l'uptime et l'expiration des certificats et des domaines au même endroit vous évite de maintenir un tableur séparé des dates de renouvellement.
IP dynamique : l'automatisation qu'on oublie jusqu'à ce qu'elle pose problème
Si une partie de votre infrastructure fonctionne derrière une connexion sans adresse IP fixe (un home lab, le point de terminaison VPN d'une agence, un service auto-hébergé sans IP fixe fournie par un cloud), cette adresse changera sans prévenir. Le DNS dynamique (DDNS), standardisé par la RFC 2136 pour les mises à jour DNS automatisées, existe précisément pour qu'un script ou un agent mette à jour l'enregistrement concerné dès que l'IP change, au lieu qu'une personne remarque que le service est injoignable et recherche manuellement la nouvelle adresse.
TipTestez votre automatisation d'IP dynamique en forçant le renouvellement du bail ou en redémarrant le routeur, plutôt qu'en attendant que cela se produise naturellement : mieux vaut découvrir un script de mise à jour défaillant selon votre calendrier que selon celui de votre FAI.
La fonction IP dynamique d'InfraNest gère automatiquement cette boucle de détection et de mise à jour : une adresse modifiée met à jour le bon enregistrement DNS sans que personne n'ait à vérifier.
Comment planifier le déploiement de l'automatisation
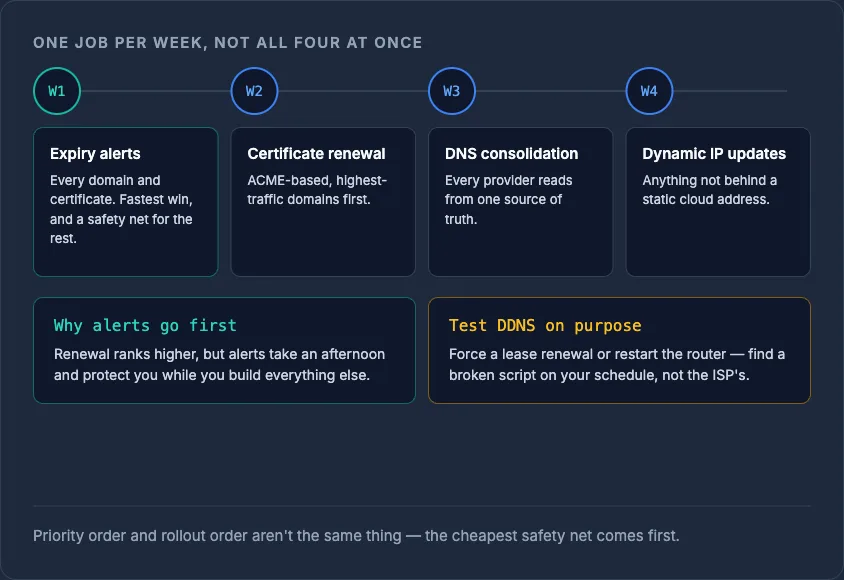
N'essayez pas d'automatiser les quatre tâches en même temps. Voici un ordre pragmatique :
- Semaine 1 : configurez des alertes d'expiration pour chaque domaine et certificat que vous possédez. C'est le gain le plus rapide, et il vous offre un filet de sécurité pendant que vous automatisez le reste.
- Semaine 2 : automatisez le renouvellement des certificats (basé sur ACME, par exemple avec Certbot ou un service géré), en commençant par vos domaines les plus fréquentés.
- Semaine 3 : centralisez la gestion DNS afin que chaque fournisseur s'appuie sur une source de vérité unique plutôt que sur des modifications manuelles console par console.
- Semaine 4 : ajoutez les mises à jour d'IP dynamique pour tout ce qui ne se trouve pas derrière une adresse cloud statique.
Pour une vue plus large sur l'automatisation conjointe du DNS, du SSL et du provisionnement des serveurs, consultez comment automatiser les tâches DNS, SSL et serveur chez tous vos fournisseurs.
Commencez par une vue unique de ce qui arrive à expiration et de ce qui dérive : vérifiez votre configuration actuelle avec l'outil de recherche DNS gratuit ou découvrez le monitoring d'InfraNest pour identifier ce qu'il faut automatiser en premier.
Questions fréquentes
#Quelle est la tâche d'infrastructure la plus prioritaire à automatiser ?
Le renouvellement des certificats, car il revient tous les 60 à 90 jours avec Let's Encrypt et provoque une panne immédiate et visible (avertissements du navigateur ou appels API en échec) en cas d'oubli.
#Vaut-il la peine d'automatiser des tâches qui n'ont lieu qu'une fois par an, comme le renouvellement d'un domaine ?
Oui, mais sous forme d'alerte plutôt que d'automatisation complète : une alerte d'expiration 30 jours à l'avance est peu coûteuse à mettre en place et évite le scénario bien plus coûteux de perdre un domaine au profit d'un drop-catcher.
#Ai-je besoin d'automatiser l'IP dynamique si mes serveurs sont chez des fournisseurs cloud avec des IP statiques ?
En général non pour les serveurs cloud eux-mêmes, mais cela reste important pour tout service auto-hébergé, point de terminaison VPN ou connexion domestique ou de bureau qui se trouve derrière une IP résidentielle ou non statique.
#Puis-je automatiser la synchronisation DNS sans changer de registrar ?
Oui : les outils de synchronisation DNS fonctionnent en envoyant des enregistrements cohérents, via leurs API, aux fournisseurs que vous utilisez déjà. Vous n'avez donc pas besoin de regrouper vos registrars, seulement la couche de gestion qui les pilote.
Cet article vous a-t-il été utile ?