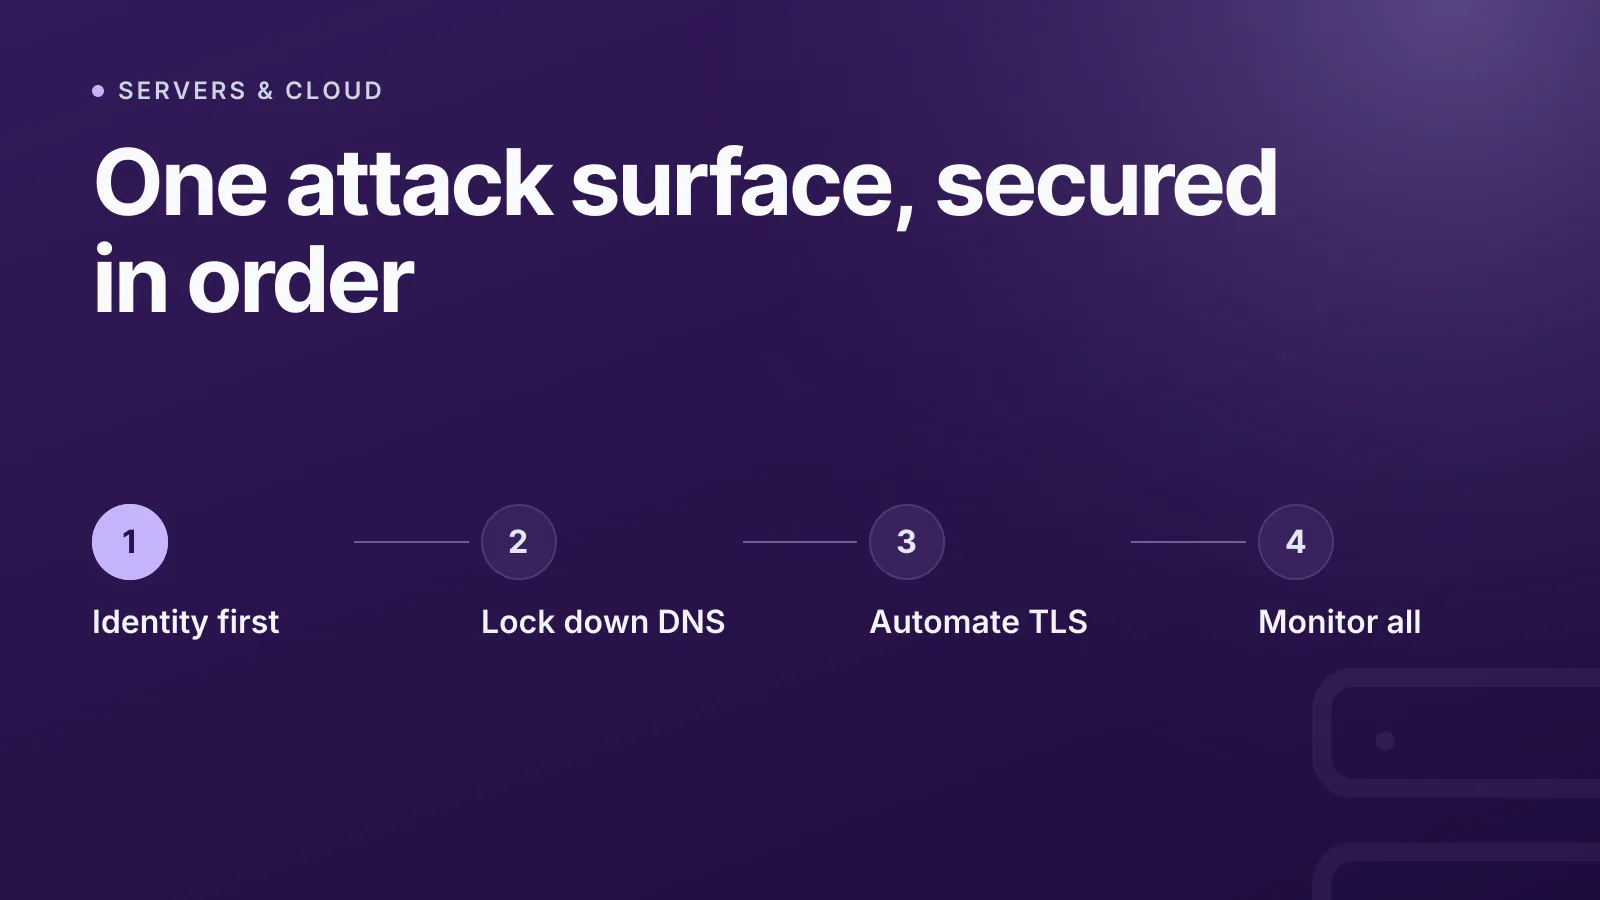
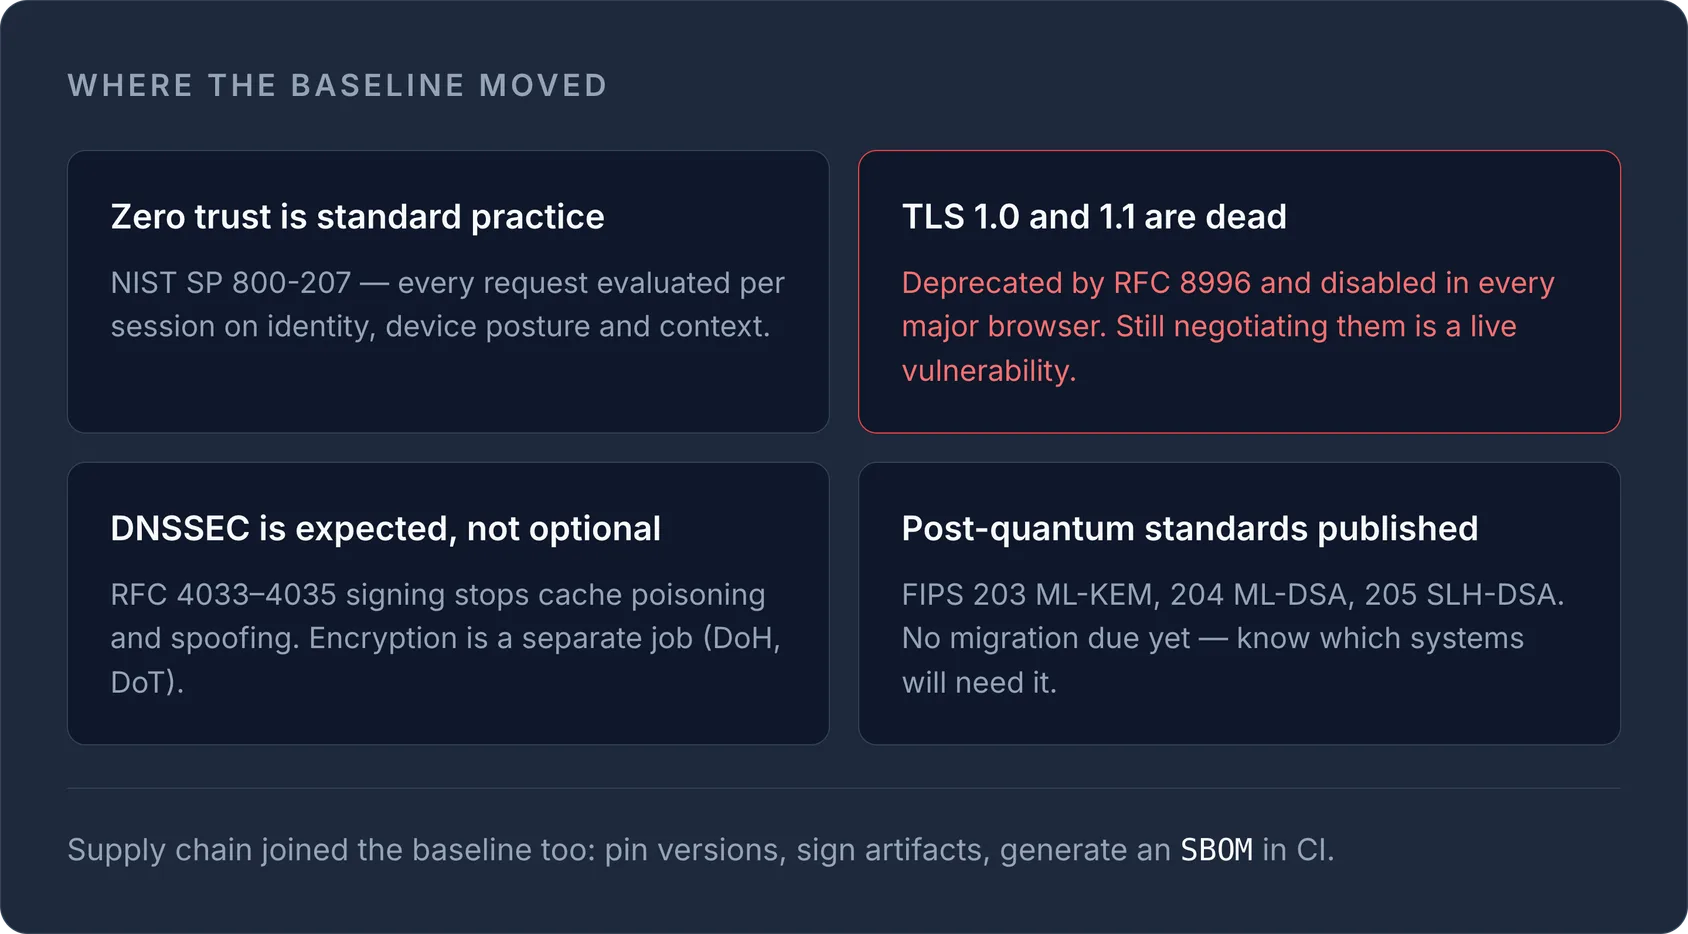
Sécuriser son infrastructure en 2026, c'est traiter le DNS, le TLS, les serveurs et le monitoring comme une seule surface d'attaque interconnectée plutôt que comme quatre chantiers distincts. Le niveau de référence a évolué : les modèles d'accès zero trust sont désormais la norme, TLS 1.0/1.1 sont morts, l'adoption de DNSSEC est attendue et non plus facultative, et la cryptographie post-quantique est passée du stade de la recherche à celui de normes NIST publiées. Cette checklist passe en revue ce qui compte vraiment, par ordre d'impact.
Commencer par l'identité, pas par le périmètre réseau
L'ancien modèle (faire confiance à tout ce qui se trouve derrière le pare-feu) ne tient plus lorsque les équipes sont distribuées et que les charges de travail s'étendent sur plusieurs clouds. NIST SP 800-207 définit l'architecture zero trust autour d'une idée centrale : aucune confiance implicite fondée sur l'emplacement réseau, jamais. Chaque requête est évaluée à chaque session, en fonction de l'identité, de l'état de l'appareil et du contexte.
Quelques mesures concrètes qui vous mènent déjà très loin :
- Imposez l'authentification multifacteur (MFA) sur tous les comptes disposant de privilèges admin, root ou de gestion DNS, sans exception pour les comptes « internes uniquement ».
- Remplacez les clés d'accès statiques à longue durée de vie par des identifiants éphémères et à portée limitée (jetons temporaires via des mécanismes de type STS) partout où votre fournisseur cloud le permet.
- Appliquez le principe du moindre privilège avec des rôles IAM ciblés plutôt que des politiques admin trop larges : un pipeline de déploiement n'a pas besoin d'un accès complet au compte.
- Segmentez les accès par charge de travail, pas par zone réseau. Un serveur web compromis ne doit offrir aucun chemin vers votre DNS ou votre console de facturation.
WarningTLS 1.0 et TLS 1.1 ont été officiellement dépréciés par la RFC 8996 et sont désactivés dans tous les principaux navigateurs. Si un composant de votre stack les négocie encore, traitez-le comme une vulnérabilité active, pas comme un réglage de compatibilité.
Sécuriser le DNS avant tout le reste
Le DNS est la partie de votre infrastructure que les attaquants ciblent en premier, car un domaine détourné leur donne accès à tout ce qui en dépend : e-mail, émission de certificats SSL et trafic. Deux contrôles priment en 2026 :
- DNSSEC (RFC 4033/4034/4035) signe cryptographiquement votre zone afin que les résolveurs puissent vérifier que les enregistrements n'ont pas été altérés en transit. Il ne chiffre pas le trafic DNS (c'est le rôle de DNS-over-HTTPS, RFC 8484, et de DNS-over-TLS, RFC 7858), mais il stoppe net les attaques par empoisonnement de cache et par usurpation.
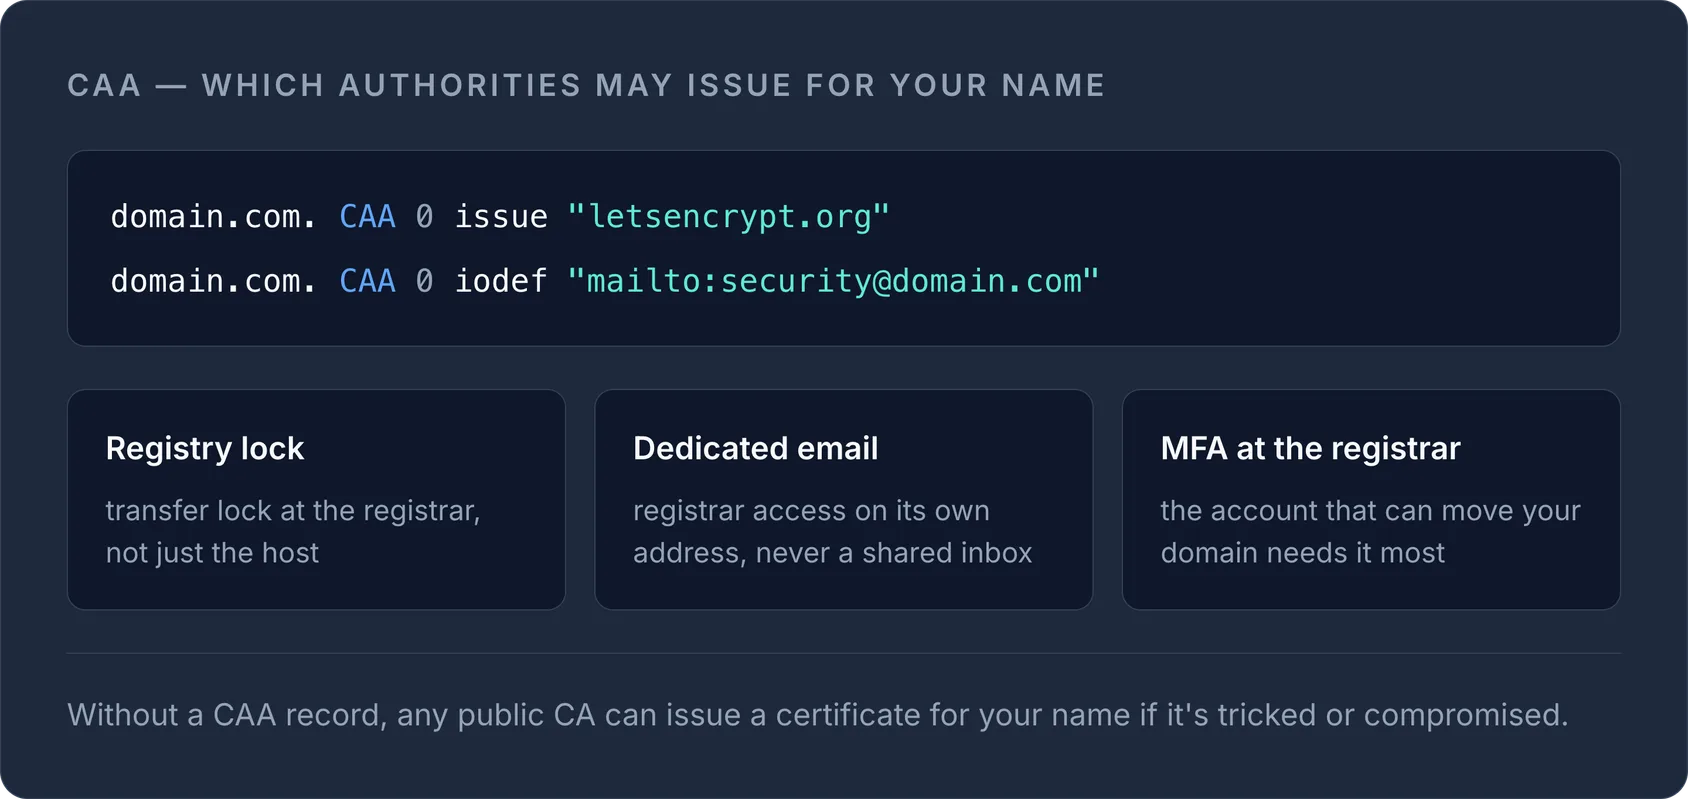
- Les enregistrements CAA (Certification Authority Authorization) limitent les autorités de certification autorisées à émettre des certificats pour votre domaine. Sans eux, n'importe quelle AC publique peut émettre un certificat à votre nom si elle est trompée ou compromise.
domain.com. CAA 0 issue "letsencrypt.org"
domain.com. CAA 0 iodef "mailto:security@domain.com"
Ajoutez aussi des protections au niveau du registrar : activez le verrouillage registre (registry lock) ou le verrouillage de transfert, utilisez une adresse e-mail dédiée (et non partagée) pour l'accès au registrar, et activez la MFA chez le registrar, pas seulement au niveau de l'hébergement. Pour un panorama complet des types d'enregistrements et de leurs interactions, consultez notre guide des types d'enregistrements DNS. Vous pouvez vérifier la configuration actuelle de n'importe quel domaine avec l'outil de recherche DNS gratuit.
Automatiser l'émission et le renouvellement des certificats SSL
Les certificats expirés restent l'une des pannes auto-infligées les plus fréquentes, alors qu'elles sont entièrement évitables. TLS 1.3 (RFC 8446) est la référence à adopter : il supprime les suites de chiffrement obsolètes, impose la confidentialité persistante (forward secrecy), et la plupart des load balancers et reverse proxies modernes le prennent en charge nativement.
TipPassez votre domaine dans l'outil de vérification SSL gratuit après chaque changement de certificat : il vérifie toute la chaîne, pas seulement le certificat final, là où se cachent la plupart des erreurs de configuration.
Si vous hésitez entre certificats gratuits automatisés et certificats payants, notre comparatif Let's Encrypt vs certificats SSL commerciaux explique quand chacun est pertinent. Dans tous les cas, automatisez le renouvellement : la rotation manuelle des certificats ne passe pas à l'échelle au-delà de quelques domaines, et c'est la défaillance la plus simple à éliminer.
Durcir les serveurs et les conteneurs
Que vous utilisiez du bare-metal, des VM ou Kubernetes, les mêmes fondamentaux s'appliquent :
- Désactivez l'accès anonyme ou non authentifié aux API de gestion (serveur d'API Kubernetes, socket du démon Docker, endpoints de métadonnées cloud).
- Exécutez les conteneurs en non-root et appliquez un profil Pod Security Standard restreint lorsque Kubernetes est utilisé.
- Appliquez les correctifs selon un calendrier, pas en réaction : les CVE non corrigées sur des services exposés restent la première cause de compromission des serveurs.
- Fermez tous les ports que vous n'utilisez pas activement. Une règle de pare-feu oubliée, c'est une porte laissée déverrouillée.
Ne pas négliger la sécurité de la chaîne d'approvisionnement logicielle
Une part croissante des incidents trouve son origine dans les pipelines de build et les dépendances tierces, et non dans votre propre code. Deux pratiques sont désormais considérées comme la base :
- Les SBOM (Software Bill of Materials), au format SPDX ou CycloneDX, fournissent un inventaire lisible par machine de chaque dépendance d'un build : indispensable lorsqu'une CVE tombe et que vous devez savoir en quelques minutes, et non en quelques jours, si vous êtes exposé.
- SLSA (Supply-chain Levels for Software Artifacts) définit des niveaux croissants d'intégrité et de provenance des builds, du simple contrôle de version jusqu'à des builds inviolables et entièrement vérifiables.
Aucune des deux n'exige un grand changement de plateforme pour démarrer : figez les versions des dépendances, signez les artefacts de build et générez un SBOM dans votre CI.
Anticiper la migration vers la cryptographie post-quantique
Le NIST a finalisé ses premières normes de cryptographie post-quantique en 2024 : FIPS 203 (ML-KEM, encapsulation de clés), FIPS 204 (ML-DSA, signatures) et FIPS 205 (SLH-DSA, signatures basées sur le hachage). La plupart des AC et des navigateurs n'exigent pas encore de certificats PQC, mais l'échange de clés hybride apparaît déjà dans certaines implémentations TLS. Inutile de migrer aujourd'hui, mais vous devez savoir lesquels de vos systèmes devront être mis à jour lorsque les AC commenceront à proposer des certificats PQC.
Tout surveiller et savoir immédiatement quand ça casse
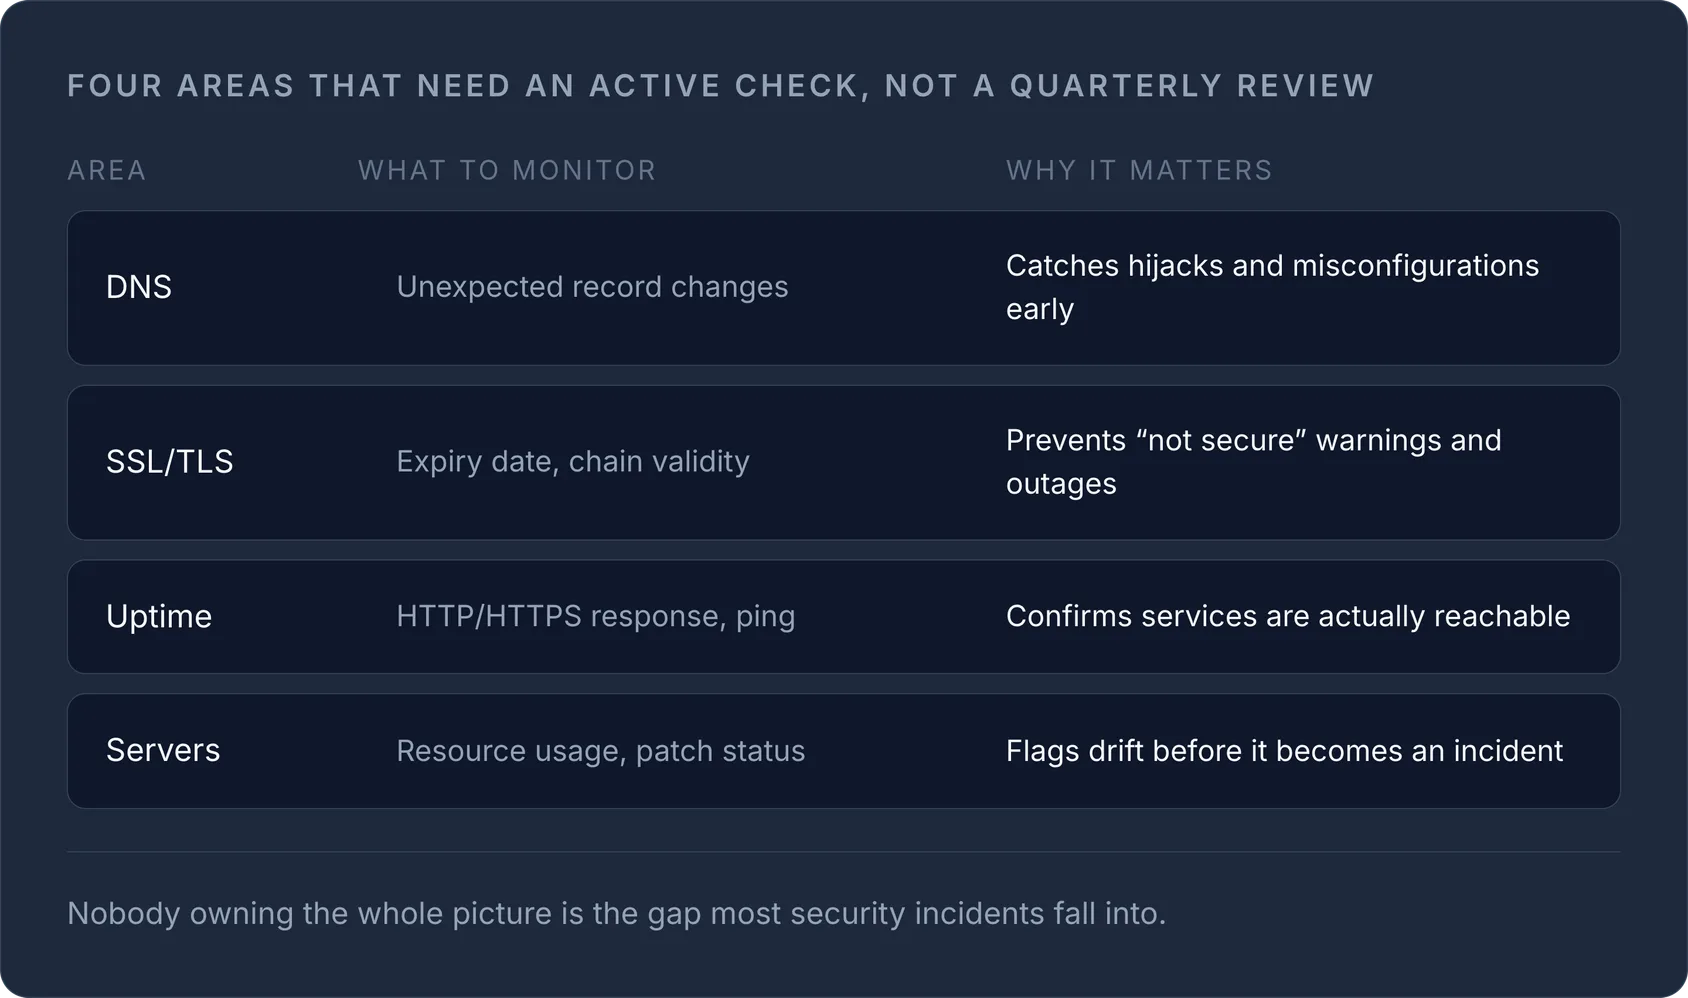
Les contrôles de sécurité ne fonctionnent que si vous êtes averti lorsqu'ils échouent. L'expiration des certificats, les modifications d'enregistrements DNS et les interruptions de service nécessitent tous une surveillance active, et non une vérification manuelle trimestrielle.
| Domaine | Quoi surveiller | Pourquoi c'est important |
|---|---|---|
| DNS | Modifications inattendues des enregistrements | Détecte tôt les détournements et les erreurs de configuration |
| SSL/TLS | Date d'expiration, validité de la chaîne | Évite les avertissements « non sécurisé » et les pannes |
| Disponibilité | Réponse HTTP/HTTPS, ping | Confirme que les services sont réellement joignables |
| Serveurs | Consommation de ressources, état des correctifs | Signale les dérives avant qu'elles ne deviennent des incidents |
Notre guide sur le monitoring de site web explique comment s'articulent les vérifications de disponibilité, de performance et SSL, et l'outil « le site est-il en panne ? » gratuit permet de confirmer rapidement une panne avant d'alerter qui que ce soit.
En résumé
Aucun de ces contrôles ne fonctionne isolément : une zone DNS signée avec un certificat expiré reste un site en panne, et un serveur durci derrière un domaine non surveillé n'est qu'à un détournement de la catastrophe. Gérer le DNS, les certificats, les serveurs et le monitoring depuis une vue unique, c'est précisément la faille dans laquelle tombent la plupart des incidents de sécurité, parce que personne n'a la vision d'ensemble.
Découvrez comment les fonctionnalités de gestion d'infrastructure d'InfraNest réunissent DNS, SSL, serveurs et monitoring dans un seul tableau de bord pour que rien de cette checklist ne passe entre les mailles du filet.
Questions fréquentes
#Quel est le contrôle de sécurité le plus efficace en 2026 ?
Imposer la MFA sur chaque compte à privilèges et automatiser le renouvellement des certificats élimine à la fois les deux causes les plus courantes d'incidents évitables : la compromission d'identifiants et les certificats expirés.
#Ai-je besoin de DNSSEC si j'utilise déjà HTTPS partout ?
Oui. HTTPS protège les données entre le navigateur et le serveur, mais DNSSEC protège la résolution DNS elle-même contre l'usurpation et l'empoisonnement de cache, qui interviennent avant même la négociation HTTPS.
#La cryptographie post-quantique exige-t-elle d'agir dès maintenant ?
Pas en urgence. Le NIST a finalisé les normes PQC (FIPS 203/204/205) en 2024, mais la plupart des AC et des navigateurs n'exigent pas encore de certificats PQC : suivez le sujet, mais donnez d'abord la priorité à TLS 1.3 et à l'automatisation des certificats.
#À quelle fréquence faut-il revoir cette checklist de sécurité ?
Revoyez-la au moins une fois par an, car les paramètres par défaut des fournisseurs cloud, la prise en charge de TLS par les navigateurs et les exigences des AC évoluent d'une année à l'autre ; c'est d'ailleurs pour cette raison que ce guide est daté de 2026.
Essayez avec un outil gratuit
Cet article vous a-t-il été utile ?