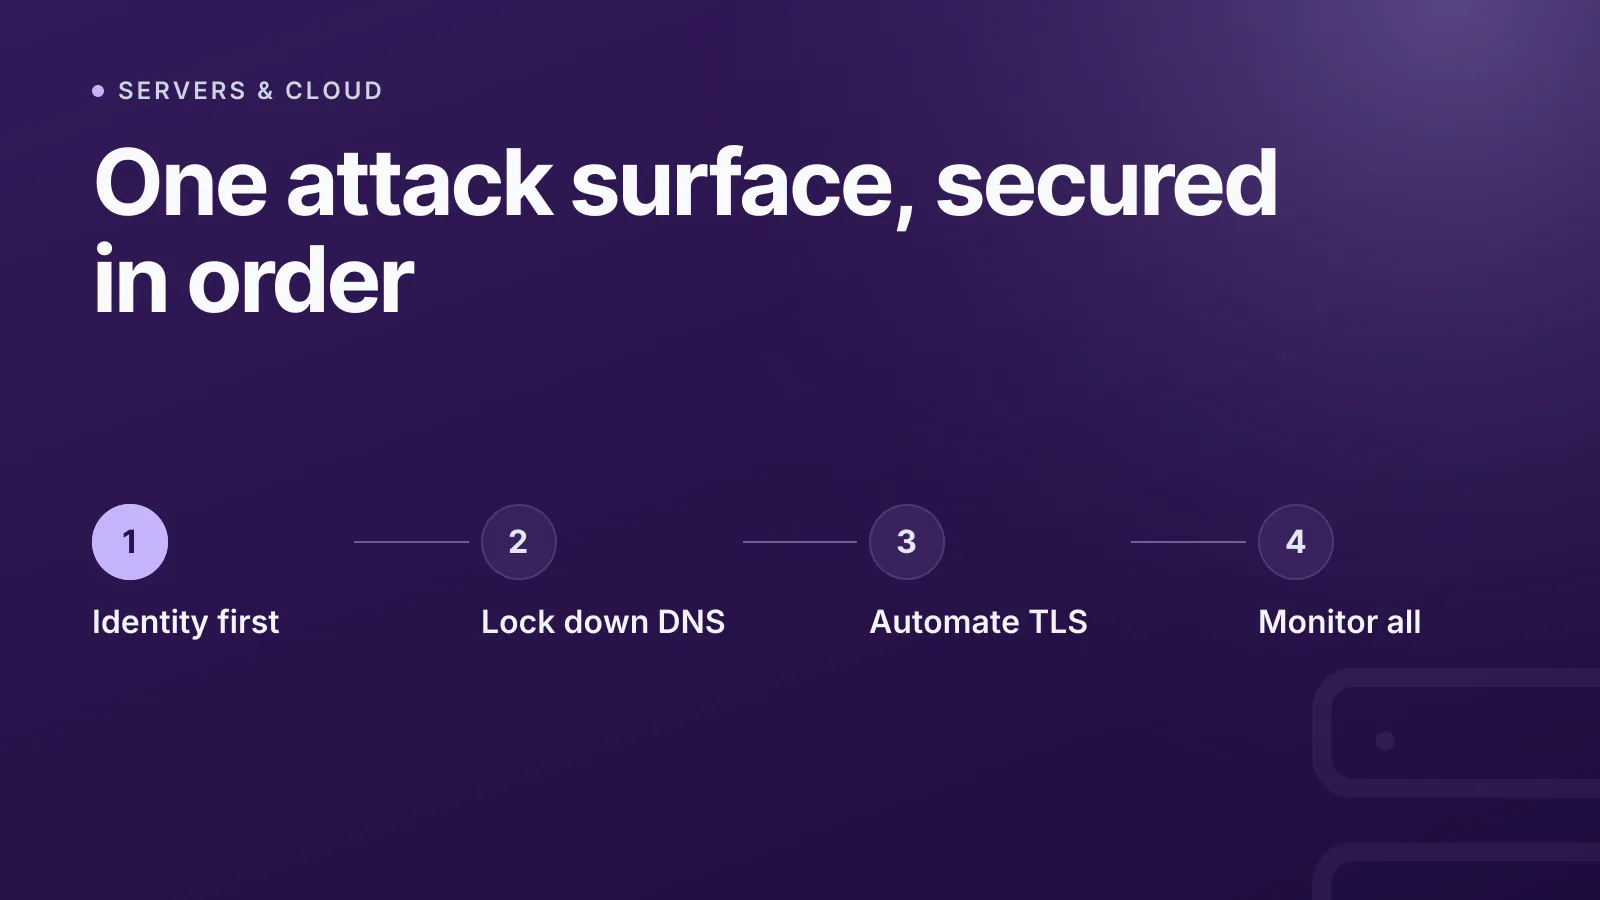
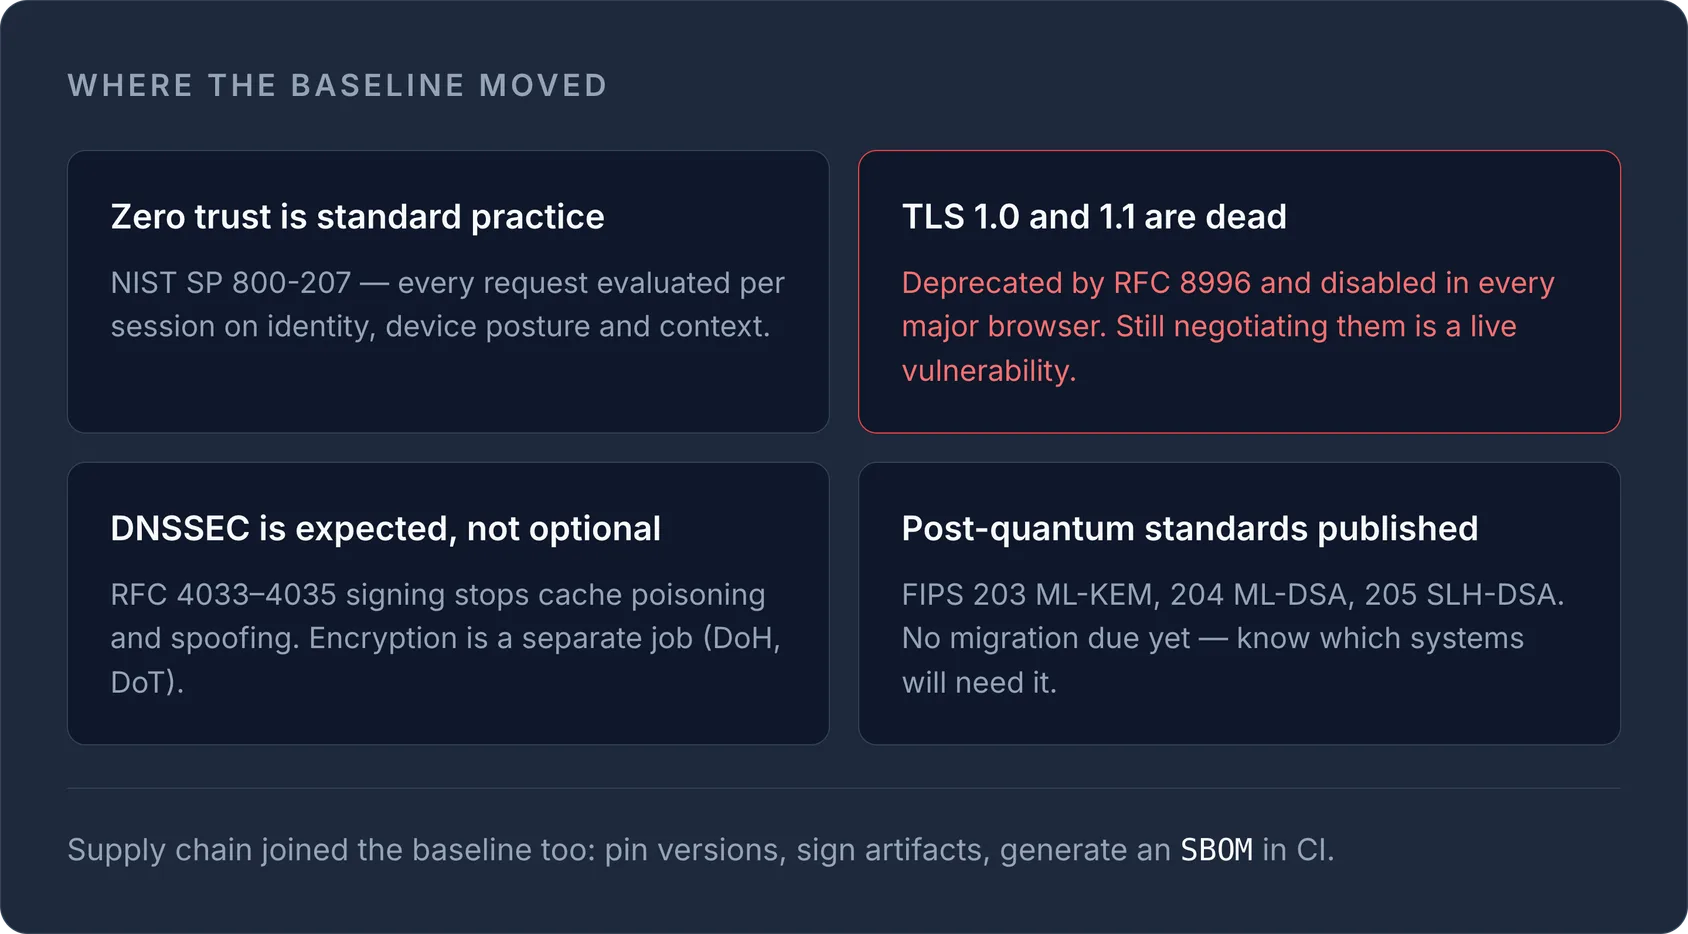
Infrastructuur beveiligen in 2026 betekent dat je DNS, TLS, servers en monitoring behandelt als één samenhangend aanvalsoppervlak in plaats van als vier losse taken. De basis is verschoven: zero-trust-toegangsmodellen zijn inmiddels standaard, TLS 1.0/1.1 zijn uitgefaseerd, DNSSEC wordt verwacht in plaats van optioneel gezien en post-quantumcryptografie is van onderzoek doorgegroeid naar gepubliceerde NIST-standaarden. Deze checklist loopt door wat er echt toe doet, gerangschikt naar impact.
Begin bij identiteit, niet bij de netwerkperimeter
Het oude model, waarin je alles binnen de firewall vertrouwt, houdt geen stand nu teams verspreid werken en workloads over meerdere clouds lopen. NIST SP 800-207 definieert zero-trust-architectuur rond één kernidee: nooit impliciet vertrouwen op basis van netwerklocatie. Elk verzoek wordt per sessie beoordeeld op basis van identiteit, de staat van het apparaat en context.
Praktische stappen die je het grootste deel van de weg brengen:
- Dwing multifactorauthenticatie (MFA) af op elk account met admin-, root- of DNS-beheerrechten, zonder uitzonderingen voor accounts die "alleen intern" zijn.
- Vervang langlevende statische toegangssleutels door kortlevende credentials met een beperkte scope (tijdelijke tokens via STS-achtige mechanismen) overal waar je cloudprovider dat ondersteunt.
- Pas least privilege toe met afgebakende IAM-rollen in plaats van brede adminpolicy's: een deploypipeline heeft geen volledige accounttoegang nodig.
- Segmenteer toegang per workload, niet per netwerkzone. Een gecompromitteerde webserver mag geen pad hebben naar je DNS- of factureringsconsole.
WarningTLS 1.0 en TLS 1.1 zijn formeel uitgefaseerd door RFC 8996 en uitgeschakeld in alle grote browsers. Als iets in je stack ze nog steeds onderhandelt, behandel dat dan als een actieve kwetsbaarheid, niet als een compatibiliteitsinstelling.
Beveilig eerst je DNS
DNS is het deel van je infrastructuur dat aanvallers als eerste aanvallen, omdat een gekaapt domein ze alles daarachter geeft: e-mail, de uitgifte van SSL-certificaten en verkeer. In 2026 zijn twee maatregelen het belangrijkst:
- DNSSEC (RFC 4033/4034/4035) ondertekent je zone cryptografisch, zodat resolvers kunnen controleren dat records onderweg niet zijn gemanipuleerd. Het versleutelt DNS-verkeer niet (daarvoor zijn DNS-over-HTTPS (RFC 8484) en DNS-over-TLS (RFC 7858) bedoeld), maar het houdt cache-poisoning- en spoofingaanvallen volledig tegen.
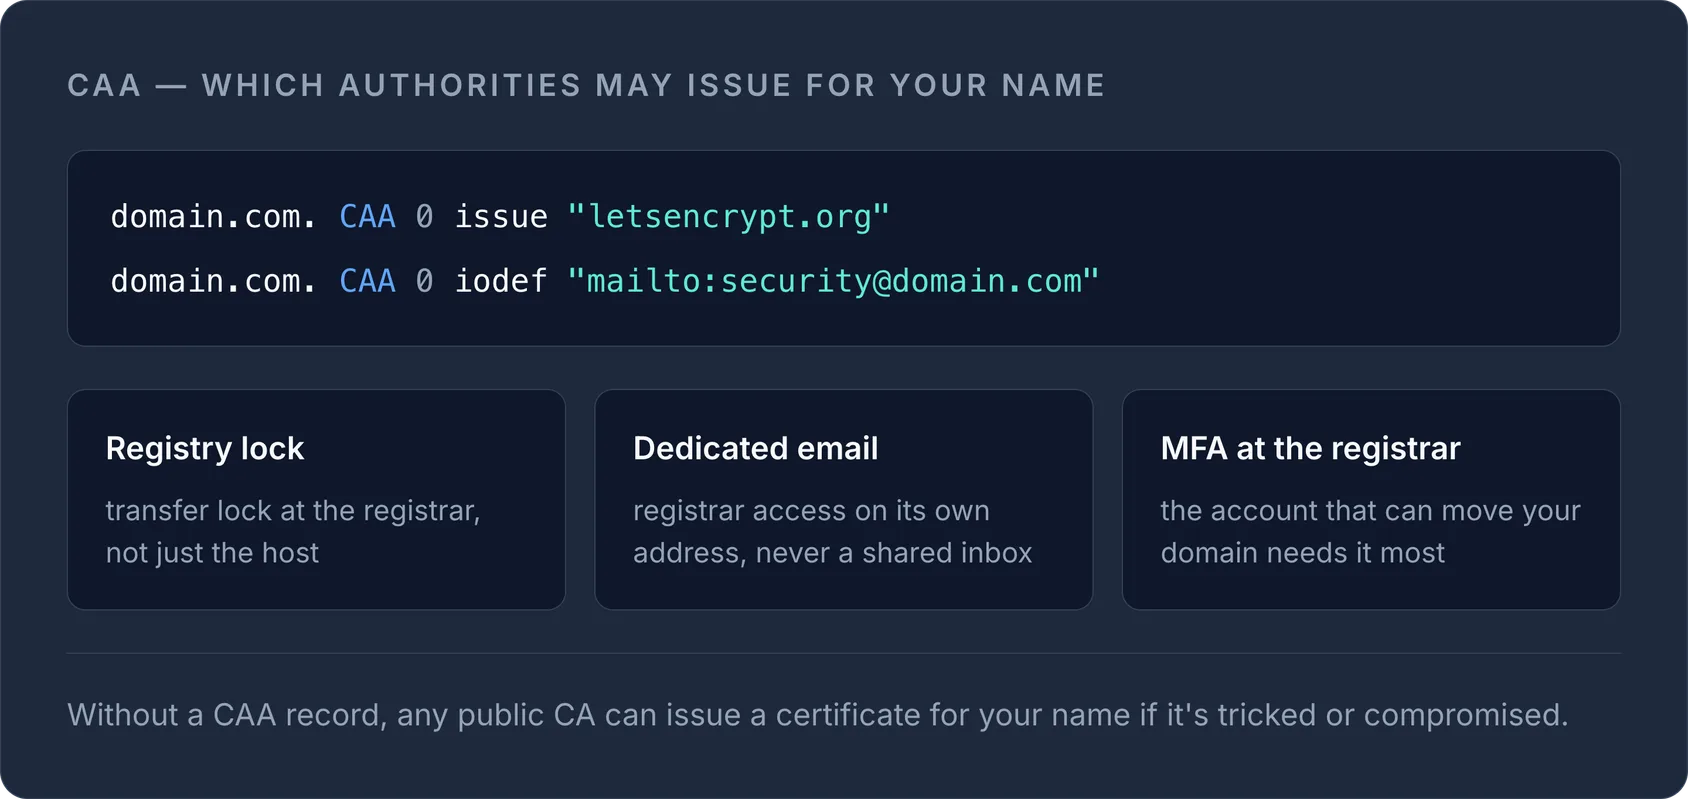
- CAA-records (Certification Authority Authorization) beperken welke certificaatautoriteiten certificaten voor je domein mogen uitgeven. Zonder zo'n record kan elke publieke CA een certificaat voor je naam uitgeven als die wordt misleid of gecompromitteerd.
domain.com. CAA 0 issue "letsencrypt.org"
domain.com. CAA 0 iodef "mailto:security@domain.com"
Voeg ook beveiliging op registrarniveau toe: schakel registry lock of transfer lock in, gebruik een apart (niet gedeeld) e-mailadres voor toegang tot je registrar en zet MFA aan bij de registrar, niet alleen op de hostinglaag. Een volledig overzicht van recordtypes en hoe ze samenwerken vind je in onze gids over DNS-recordtypes. Met de gratis DNS lookup-tool controleer je de huidige configuratie van elk domein.
Automatiseer de uitgifte en verlenging van certificaten
Verlopen certificaten zijn nog altijd een van de meest voorkomende zelfveroorzaakte storingen, en ze zijn volledig te voorkomen. TLS 1.3 (RFC 8446) is de basis die je zou moeten draaien: het laat verouderde ciphers vallen, maakt forward secrecy verplicht en wordt door de meeste moderne load balancers en reverse proxy's standaard ondersteund.
TipHaal je domein na elke certificaatwijziging door de gratis SSL-checktool. Die controleert de volledige keten, niet alleen het leaf-certificaat, en juist daar zitten de meeste configuratiefouten.
Twijfel je tussen gratis geautomatiseerde certificaten en betaalde? Onze vergelijking van Let's Encrypt en commerciële SSL-certificaten laat zien wanneer welke optie zinvol is. Automatiseer de verlenging hoe dan ook: handmatige certificaatrotatie schaalt niet verder dan een handvol domeinen en is de makkelijkste foutbron om te elimineren.
Servers en containers hardenen
Of je nu bare-metal, VM's of Kubernetes draait, dezelfde basisprincipes gelden:
- Schakel anonieme of niet-geauthenticeerde toegang tot beheer-API's uit (Kubernetes API-server, Docker-daemonsocket, metadata-endpoints van de cloud).
- Draai containers als non-root en pas een restrictief Pod Security Standard-profiel toe waar Kubernetes wordt gebruikt.
- Patch volgens een vast schema, niet reactief: ongepatchte CVE's in blootgestelde services zijn nog steeds de belangrijkste oorzaak van gecompromitteerde servers.
- Sluit elke poort die je niet actief gebruikt. Een firewallregel die je vergeten bent, is een deur die je open hebt laten staan.
Sla supply-chainbeveiliging niet over
Een groeiend deel van de incidenten ontstaat in buildpipelines en dependencies van derden, niet in je eigen code. Twee werkwijzen gelden inmiddels als basis:
- SBOM's (Software Bill of Materials) in SPDX- of CycloneDX-formaat geven je een machineleesbare inventaris van elke dependency in een build. Dat is essentieel wanneer er een CVE verschijnt en je binnen minuten in plaats van dagen moet weten of je kwetsbaar bent.
- SLSA (Supply-chain Levels for Software Artifacts) definieert oplopende niveaus van buildintegriteit en herkomst, van eenvoudig versiebeheer tot manipulatiebestendige, volledig verifieerbare builds.
Geen van beide vereist een grote platformwijziging om mee te beginnen: pin dependencyversies, onderteken buildartefacten en genereer een SBOM als onderdeel van je CI.
Houd de migratie naar post-quantumcryptografie in de gaten
NIST heeft in 2024 zijn eerste standaarden voor post-quantumcryptografie afgerond: FIPS 203 (ML-KEM, key encapsulation), FIPS 204 (ML-DSA, handtekeningen) en FIPS 205 (SLH-DSA, hash-gebaseerde handtekeningen). De meeste CA's en browsers vereisen nog geen PQC-certificaten, maar hybride sleuteluitwisseling duikt al op in sommige TLS-implementaties. Je hoeft vandaag nog niet te migreren, maar je moet wel weten welke systemen een update nodig hebben zodra CA's PQC-certificaten gaan aanbieden.
Monitor alles en weet direct wanneer er iets misgaat
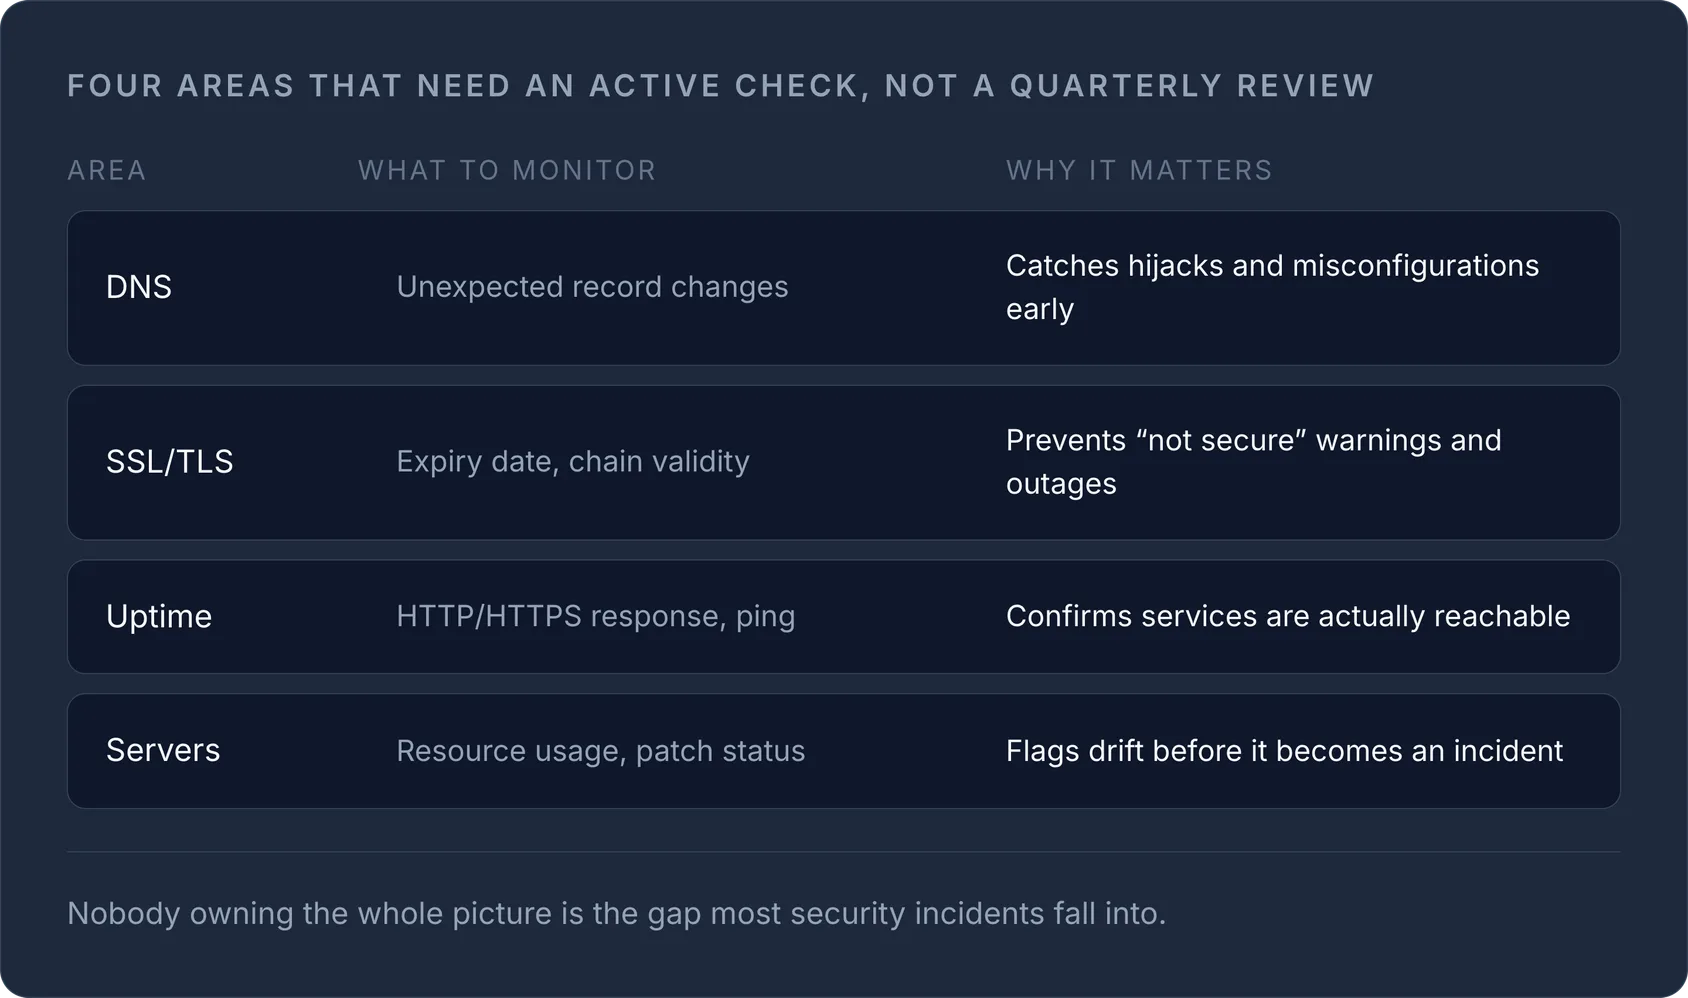
Beveiligingsmaatregelen werken alleen als je merkt wanneer ze falen. Het verlopen van certificaten, wijzigingen in DNS-records en downtime vragen allemaal om actieve monitoring, niet om een handmatige controle per kwartaal.
| Gebied | Wat je monitort | Waarom het belangrijk is |
|---|---|---|
| DNS | Onverwachte recordwijzigingen | Signaleert kapingen en configuratiefouten vroegtijdig |
| SSL/TLS | Vervaldatum, geldigheid van de keten | Voorkomt "niet veilig"-waarschuwingen en storingen |
| Uptime | HTTP/HTTPS-respons, ping | Bevestigt dat services echt bereikbaar zijn |
| Servers | Resourcegebruik, patchstatus | Signaleert afwijkingen voordat ze een incident worden |
Onze gids over websitemonitoring laat zien hoe uptime-, performance- en SSL-checks samenhangen, en met de gratis is it down-tool controleer je snel een storing voordat je iemand oproept.
Alles samenbrengen
Geen van deze maatregelen werkt op zichzelf: een ondertekende DNS-zone met een verlopen certificaat is nog steeds een kapotte site, en een geharde server achter een domein zonder monitoring is nog steeds één kaping verwijderd van een ramp. DNS, certificaten, servers en monitoring vanuit één overzicht beheren dichten precies het gat waarin de meeste beveiligingsincidenten vallen, omdat niemand het volledige plaatje beheert.
Bekijk hoe de infrastructuurbeheerfuncties van InfraNest DNS, SSL, servers en monitoring samenbrengen in één dashboard, zodat niets van deze checklist tussen wal en schip valt.
Veelgestelde vragen
#Wat is de beveiligingsmaatregel met de meeste impact in 2026?
MFA afdwingen op elk account met verhoogde rechten en certificaatverlenging automatiseren nemen samen de twee meest voorkomende oorzaken van vermijdbare incidenten weg: gecompromitteerde inloggegevens en verlopen certificaten.
#Heb ik DNSSEC nodig als ik overal al HTTPS gebruik?
Ja. HTTPS beschermt data tussen browser en server, maar DNSSEC beschermt de DNS-lookup zelf tegen spoofing en cache poisoning, en die vindt plaats voordat HTTPS überhaupt wordt onderhandeld.
#Moet ik nu al actie ondernemen voor post-quantumcryptografie?
Niet dringend. NIST heeft de PQC-standaarden (FIPS 203/204/205) in 2024 afgerond, maar de meeste CA's en browsers vereisen nog geen PQC-certificaten. Volg de ontwikkelingen, maar geef eerst prioriteit aan TLS 1.3 en certificaatautomatisering.
#Hoe vaak moet ik deze beveiligingschecklist herzien?
Herzie hem minstens jaarlijks, want standaardinstellingen van cloudproviders, TLS-ondersteuning in browsers en eisen van CA's veranderen van jaar tot jaar. Om die reden is deze gids zelf ook gedateerd op 2026.
Probeer het met een gratis tool
Was dit artikel nuttig?