

Activer DNSSEC ajoute des signatures cryptographiques à vos enregistrements DNS, pour qu'un résolveur puisse vérifier qu'une réponse vient bien du propriétaire de la zone et n'a pas été modifiée en chemin. DNSSEC ne chiffre pas le trafic DNS : vos requêtes restent en clair, sauf si vous utilisez en plus DNS-over-TLS ou DNS-over-HTTPS. Ce que DNSSEC empêche, c'est la falsification : un attaquant qui glisse un faux enregistrement A ou MX dans la chaîne de résolution pour envoyer vos utilisateurs vers le mauvais serveur.
Pour la plupart des domaines, l'activer en vaut la peine. Mais ce n'est pas une case à cocher sans comprendre ce qui casse en cas d'erreur. Ce guide explique la menace, les compromis, quand activer DNSSEC, et comment le faire en quatre étapes sans rendre votre domaine injoignable.
Quelle menace DNSSEC résout-il ?
Sans DNSSEC, un résolveur n'a aucun moyen de confirmer qu'une réponse DNS est authentique. Cette faille est exploitée de deux façons bien connues :
- Empoisonnement de cache / usurpation : un attaquant envoie une réponse falsifiée au résolveur avant que la vraie réponse du serveur faisant autorité n'arrive, et installe ainsi un faux enregistrement (la classe d'attaque rendue célèbre par la faille Kaminsky en 2008).
- Altération sur le chemin : quiconque se trouve entre le résolveur et le serveur faisant autorité (un routeur compromis, un FAI malveillant, un man-in-the-middle) peut réécrire une réponse DNS non signée sans être détecté.
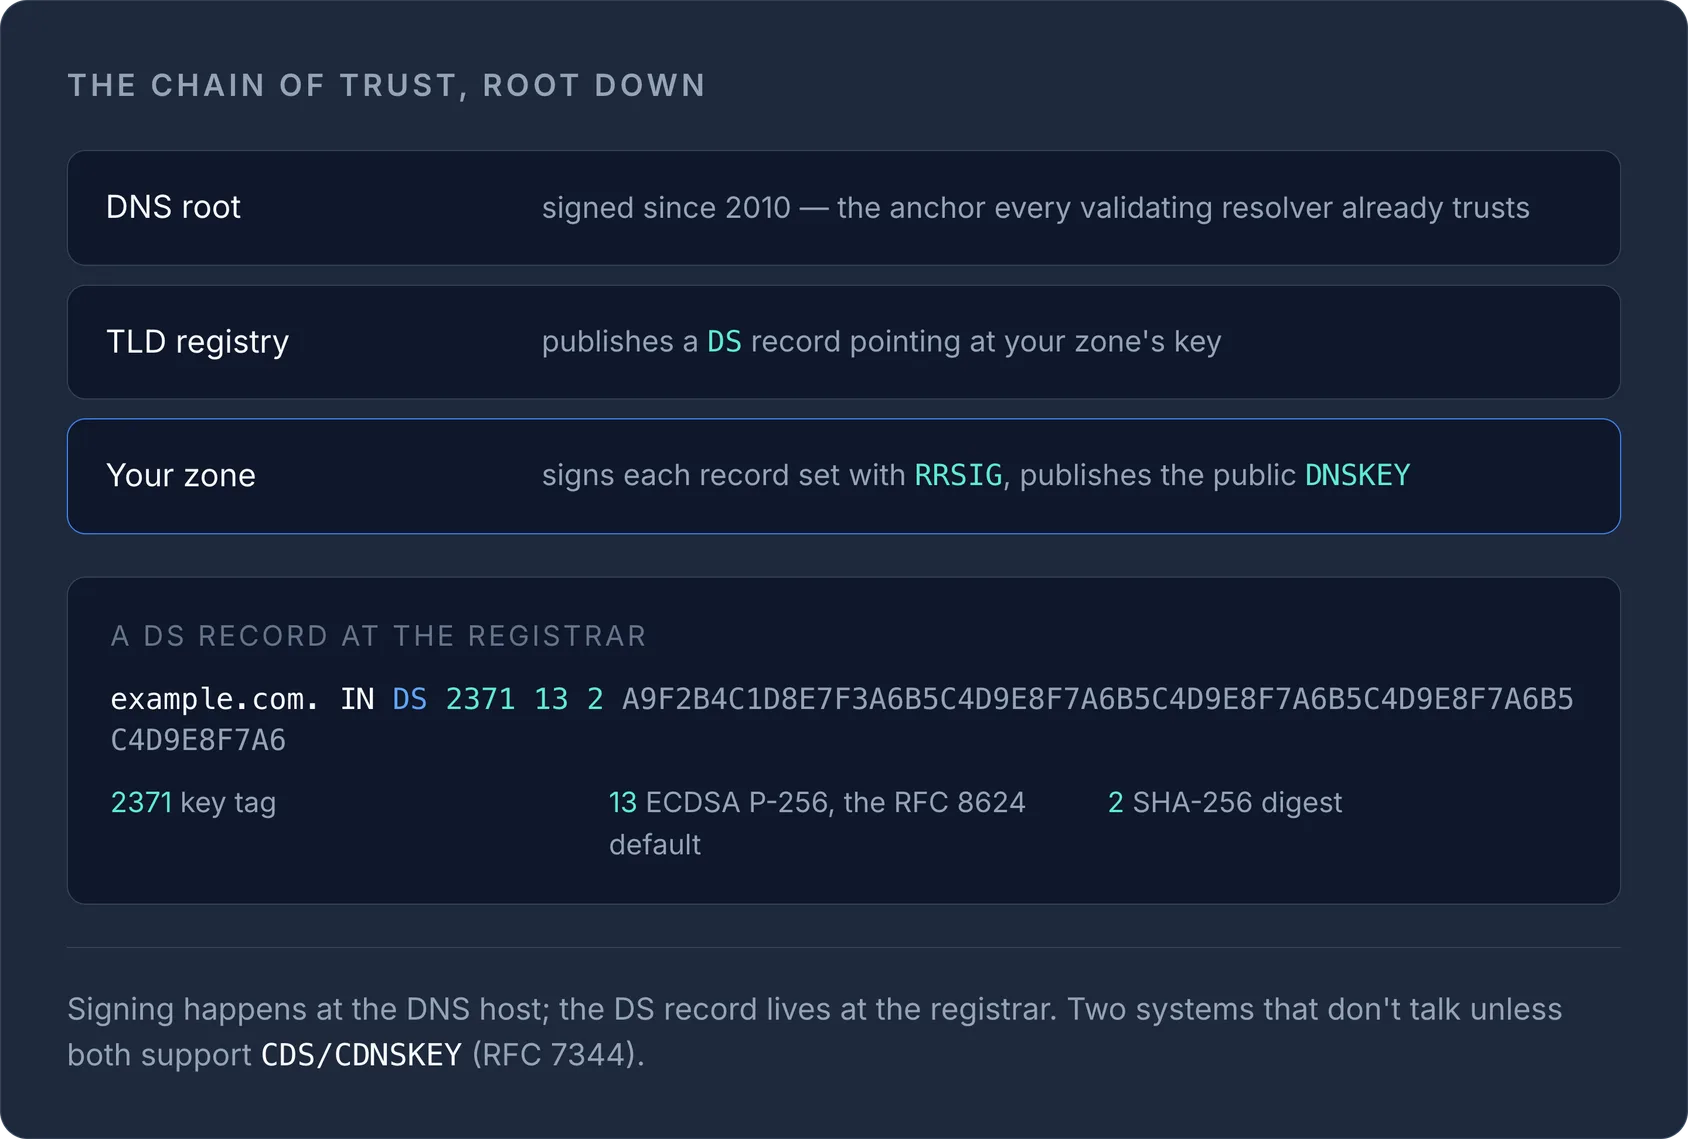
DNSSEC ferme ces deux portes : le propriétaire de la zone signe ses enregistrements avec une clé privée. Les résolveurs qui valident vérifient la signature (RRSIG) avec la clé publique publiée (DNSKEY) et rejettent la réponse si elle ne correspond pas. Cette chaîne de signatures remonte jusqu'en haut : votre zone → le registre du TLD → la racine du DNS, signée depuis 2010. Chaque niveau publie un enregistrement DS qui pointe vers la clé de la zone enfant, ce qui permet à un résolveur de suivre toute la chaîne de confiance, de la racine jusqu'à votre domaine.
NoteDNSSEC garantit l'authenticité et l'intégrité, pas la disponibilité ni la confidentialité. Une zone signée peut toujours tomber en panne, et vos requêtes restent visibles pour qui observe le réseau.
Ce que DNSSEC ne protège pas
Mieux vaut être précis, car le nom laisse croire à plus qu'il n'offre :
- Il n'empêche pas les attaques DDoS contre vos serveurs DNS. Les réponses DNSSEC sont même plus volumineuses (les enregistrements RRSIG et DNSKEY pèsent lourd), ce qui a historiquement fait des zones signées une cible plus intéressante pour l'amplification DNS lorsque l'hébergeur n'applique pas de limitation de débit.
- Il ne cache pas les domaines que vous consultez : c'est le rôle de DoH/DoT, pas de DNSSEC.
- Il ne protège pas le contenu des e-mails et n'authentifie pas les expéditeurs : c'est le rôle de SPF, DKIM et DMARC. Si ce n'est pas encore fait, commencez par créer un enregistrement SPF sécurisé.
Le vrai compromis : le risque opérationnel
Le vrai inconvénient de DNSSEC n'est pas la performance. C'est qu'un résolveur qui valide traite une signature cassée comme un échec bloquant, sans solution de repli. Si vos signatures expirent, ou si l'enregistrement DS chez le registrar ne correspond plus à la clé actuelle de votre zone (fréquent après un roulement de clés ou une migration d'hébergeur DNS), les résolveurs qui valident renvoient SERVFAIL. Votre domaine disparaît alors pour tous leurs utilisateurs, alors que la zone elle-même fonctionne.
WarningUn DNSSEC mal configuré est l'une des causes les plus fréquentes d'un domaine qui devient injoignable après un changement d'hébergeur DNS. Si vous migrez vos serveurs de noms, supprimez ou mettez à jour l'enregistrement DS chez votre registrar avant que les clés de signature de l'ancien hébergeur ne soient retirées.
C'est pour cela que DNSSEC est désactivé par défaut sur pratiquement toutes les grandes plateformes : Cloudflare, AWS Route 53, Google Cloud DNS et la plupart des registrars vous demandent de générer l'enregistrement DS puis de le coller vous-même dans la page de gestion DS du registrar. Ce passage de relais ne s'automatise pas facilement : la signature a lieu chez l'hébergeur DNS, alors que l'enregistrement DS doit être publié chez le registrar. Ce sont deux systèmes qui ne communiquent pas entre eux, sauf s'ils prennent tous deux en charge l'automatisation CDS/CDNSKEY définie par la RFC 7344.
Faut-il activer DNSSEC ?
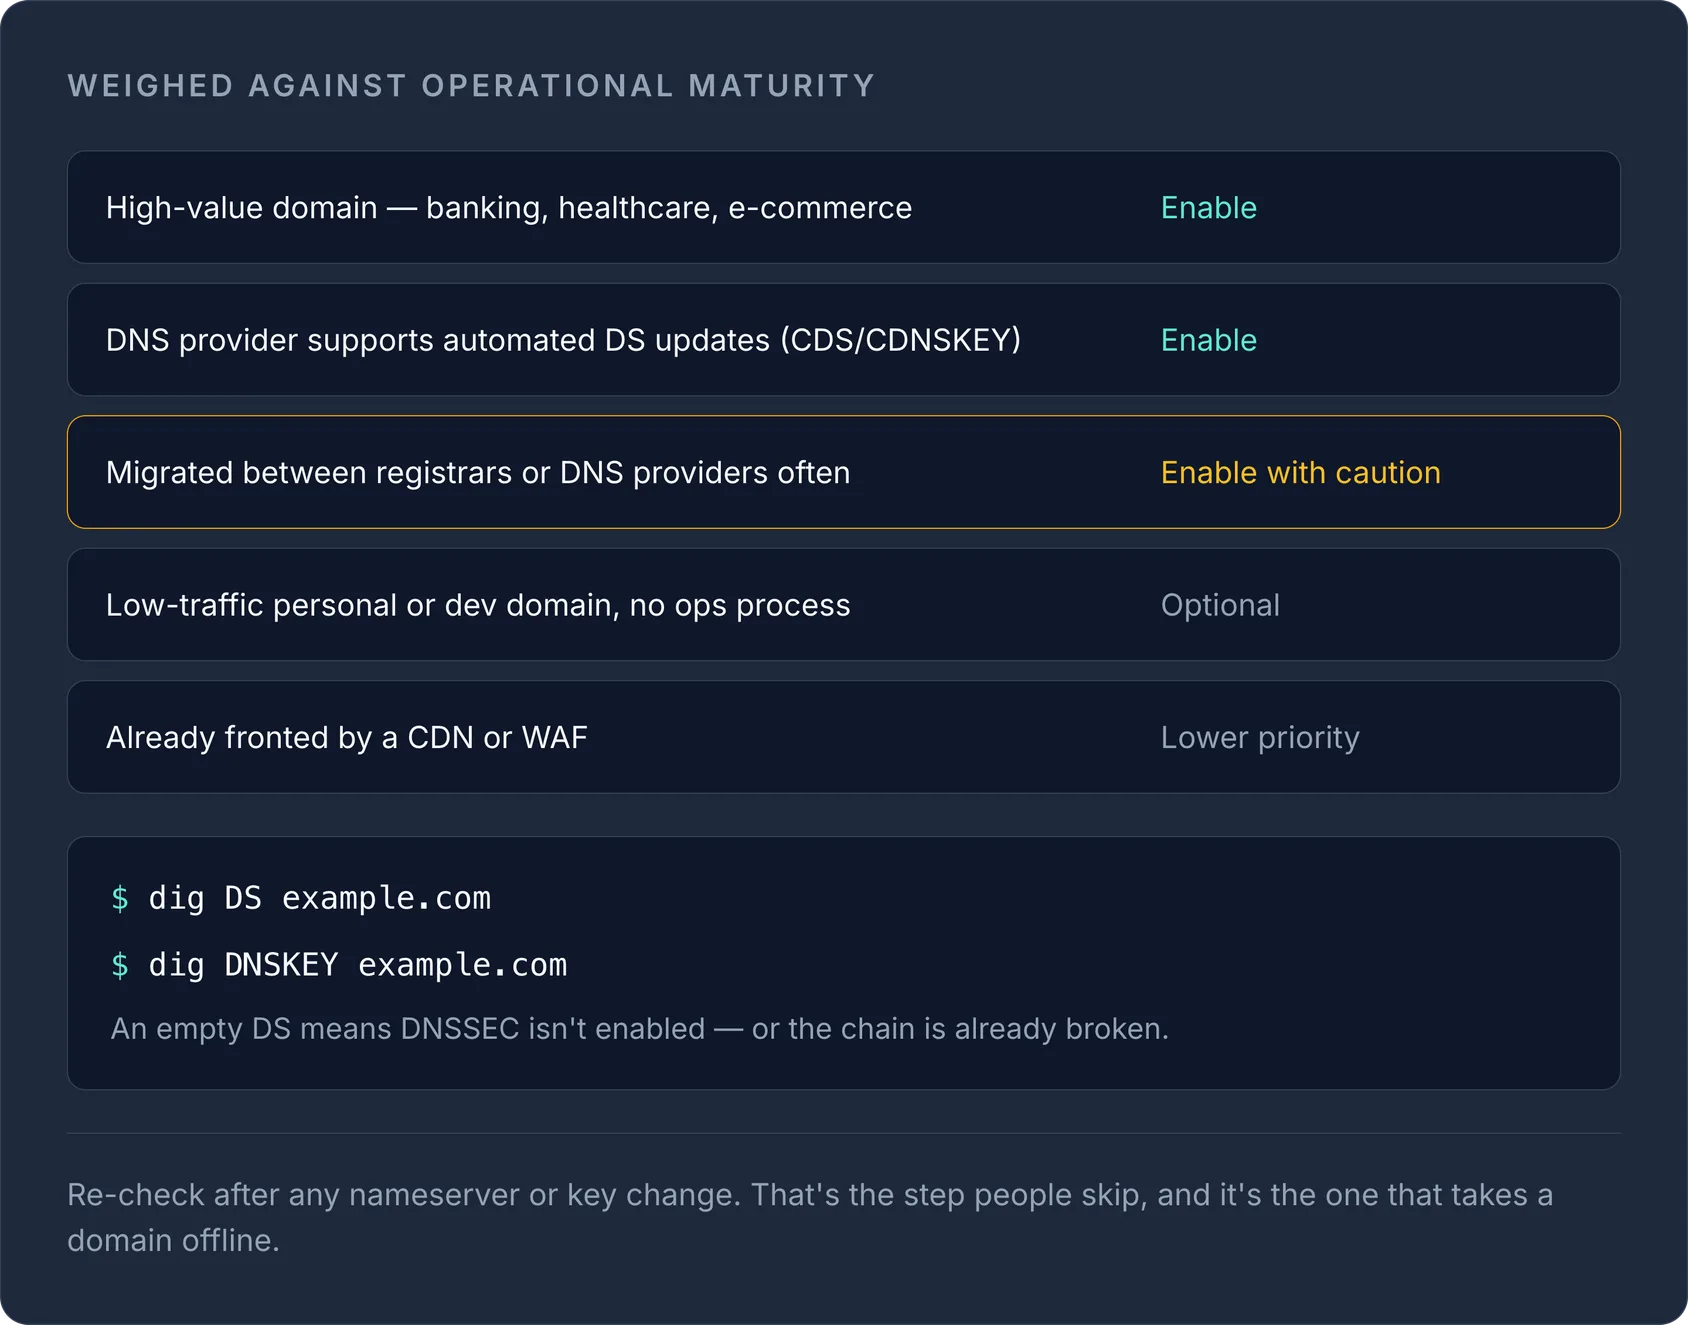
En général oui, si vous pouvez surveiller la chaîne de confiance dans la durée. Mettez-le en balance avec votre maturité opérationnelle.
| Situation | Recommandation |
|---|---|
| Domaine à forte valeur (banque, santé, e-commerce) | Activer : le risque d'usurpation l'emporte sur la charge opérationnelle |
| Hébergeur DNS qui met à jour le DS automatiquement (CDS/CDNSKEY) | Activer : le risque lié au roulement de clés est en grande partie géré pour vous |
| Domaine souvent migré entre registrars ou hébergeurs DNS | Activer avec prudence : mettez toujours le DS à jour pendant la migration, ou désactivez DNSSEC avant |
| Domaine perso ou de dev à faible trafic, sans processus d'exploitation | Facultatif : le bénéfice est réel mais faible, et une signature expirée oubliée peut mettre tout le domaine hors ligne |
| Domaine déjà derrière un CDN/WAF qui gère la plupart du trafic | Priorité plus basse : moins d'occasions d'usurpation, mais cela reste utile à terme |
Vérifier si un domaine a déjà DNSSEC
Vous pouvez vérifier l'état DNSSEC d'un domaine sans toucher à un fichier de configuration. Interrogez directement les enregistrements DS et DNSKEY :
dig DS example.com
dig DNSKEY example.com
Une zone signée et correctement déléguée renvoie un enregistrement DS au niveau du registre et un DNSKEY correspondant sur le serveur faisant autorité. Si la requête DS ne renvoie rien, DNSSEC n'est pas activé (ou la chaîne est cassée). Notre outil de recherche DNS gratuit fait la même vérification sans terminal, pratique avant d'affirmer à un client que son domaine est protégé.
Voici à quoi ressemble un enregistrement DS typique chez le registrar :
example.com. IN DS 2371 13 2 A9F2B4C1D8E7F3A6B5C4D9E8F7A6B5C4D9E8F7A6B5C4D9E8F7A6B5C4D9E8F7A6
Les champs sont le key tag, l'algorithme (13 = ECDSA P-256, la valeur par défaut recommandée par la RFC 8624), le type d'empreinte (2 = SHA-256) et l'empreinte elle-même.
Comment activer DNSSEC sans rien casser
- Activez la signature DNSSEC chez votre hébergeur DNS. Cela génère une clé DNSKEY et l'enregistrement DS correspondant.
- Copiez l'enregistrement DS chez le registrar de votre domaine. C'est une étape distincte de la première, sauf si votre registrar et votre hébergeur DNS sont la même entreprise.
- Attendez que le registre publie le DS et que les TTL expirent avant de considérer DNSSEC comme pleinement actif.
- Revérifiez avec
dig DSou l'outil ci-dessus après chaque changement de serveurs de noms ou de clés. C'est l'étape que tout le monde oublie.
Si vous gérez le DNS et le registrar d'un domaine au même endroit, ce passage de relais devient beaucoup plus sûr. Notre guide activer DNSSEC dans InfraNest montre comment le faire et comment réparer une chaîne cassée, et notre gestion DNS garde l'état de signature et les enregistrements du registrar alignés au lieu de les répartir sur deux tableaux de bord.
Pour comprendre comment un résolveur suit la chaîne de la racine jusqu'à votre zone, lisez comment fonctionne la résolution DNS. Et si les types d'enregistrements ne sont pas encore clairs pour vous, le guide complet des enregistrements DNS explique le rôle de chacun avant d'y ajouter DNSSEC. La définition courte se trouve dans le glossaire DNSSEC.
Si vous gérez DNSSEC sur plusieurs domaines et plusieurs hébergeurs, voir les enregistrements DS et l'état de signature dans un seul tableau de bord DNS fait toute la différence : vous repérez un décalage après un roulement de clés en quelques minutes, au lieu de l'apprendre quand un client signale que votre site est hors ligne.
Questions fréquentes
#Does DNSSEC slow down DNS resolution?
It adds a small amount of overhead because signed responses are larger and validating resolvers do extra cryptographic checks, but for almost all domains this is negligible compared to normal DNS lookup times.
#Can I use DNSSEC and DNS-over-HTTPS together?
Yes, and they solve different problems: DNSSEC verifies the response is authentic, while DoH/DoT encrypts the query in transit so it can't be observed. Using both gives you authenticity and confidentiality.
#What happens if I forget to update the DS record after switching DNS providers?
Validating resolvers will see a DS record that no longer matches your zone's current signing key and return SERVFAIL, effectively taking your domain offline for anyone using a validating resolver until the mismatch is fixed.
#Do I need DNSSEC if my site is already behind HTTPS and a CDN?
HTTPS and DNSSEC protect different layers — HTTPS secures the connection to your web server, DNSSEC secures the DNS lookup that finds that server in the first place. They're complementary, not substitutes.
Essayez avec un outil gratuit
Cet article vous a-t-il été utile ?


