

Erfahre, auf welche verschiedenen Arten InfraNest deine Zertifikate entdeckt und importiert, damit du weißt, was jede Kennzeichnung in deinem Bestand bedeutet. Dieser Artikel richtet sich an alle, die Zertifikate in InfraNest verwalten.
Überblick
- InfraNest führt Zertifikate aus mehreren Quellen in einem deduplizierten Bestand zusammen.
- Jedes Zertifikat wird mit seiner Fundquelle gekennzeichnet, damit du immer weißt, woher es stammt.
- Manche Quellen sind automatisch, bei anderen musst du das Zertifikat selbst hinzufügen.
Automatische Quellen
- SSL-Monitore — jeder SSL/TLS-Verfügbarkeitsmonitor speist das Zertifikat, das er bei jeder Prüfung sieht, in den Bestand ein.
- Verbundene Anbieter — importiere Zertifikate direkt von AWS (ACM), Cloudflare, Hetzner, IONOS, TransIP, Namecheap, Porkbun und SSL.com. Aktiviere die Funktion Certificates beim Verbinden des Anbieters, und die Zertifikate werden im Hintergrund synchronisiert.
- Certificate-Transparency-Logs — eine tägliche Prüfung öffentlicher Logs findet kürzlich für deine Domains ausgestellte Zertifikate, auch solche, die du nicht selbst hinzugefügt hast, sodass du alles Unerwartete erkennst (gekennzeichnet als Unexpected issuance).
Zertifikate selbst hinzufügen
- Nutze Scan an endpoint oder füge ein Zertifikat direkt per Einfügen hinzu — Details findest du im Artikel „Ein Zertifikat hinzufügen“.
- Ein Agent kann auch viele Zertifikate gleichzeitig gesammelt von deinen internen Servern senden.
Import von einem Anbieter
- Gehe zu Integrations und verbinde den gewünschten Anbieter gemäß dessen Connect-Anleitung.
- Aktiviere die Funktion Certificates für diese Verbindung.
- Die Zertifikate werden automatisch importiert und nach Zeitplan aktualisiert. Nutze Sync now bei der Verbindung, wenn du sofort die neuesten Zertifikate abrufen möchtest.
Zertifikatsdateien herunterladen
Manche Anbieter können auch die eigentlichen Dateien bereitstellen — das Zertifikat und den zugehörigen privaten Schlüssel — damit du sie auf einem Server installieren kannst.
- Öffne die Seite des Zertifikats.
- Suche den Bereich Zertifikatsdateien.
- Wähle Vom Anbieter holen.
- Kopiere oder lade den Privaten Schlüssel und das Zertifikat (mit Kette) nach Bedarf herunter.
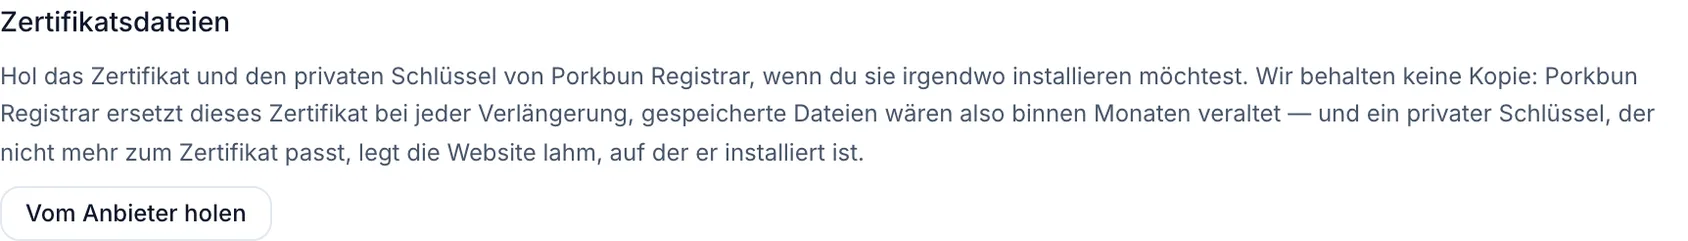
NoteInfraNest speichert niemals eine Kopie deines privaten Schlüssels. Jedes Mal, wenn du Vom Anbieter holen auswählst, wird er frisch beim Anbieter angefordert, dir angezeigt und danach verworfen — lädst du die Seite neu, musst du ihn erneut abrufen. Das ist beabsichtigt: Anbieter wie Porkbun rotieren diese Zertifikate alle paar Monate, sodass ein gespeicherter Schlüssel schnell veralten würde, und die Installation eines Schlüssels, der nicht mehr zu seinem Zertifikat passt, kann eine Website offline nehmen.
TipJeder Abruf wird in deinem Audit-Log protokolliert, sodass du immer sehen kannst, wer wann einen privaten Schlüssel herunterladen hat.
Fehlerbehebung
- Siehst du keine Schaltfläche „Vom Anbieter holen“? Nicht jeder Anbieter bietet Dateidownloads an — diese erscheint nur, wo sie unterstützt wird, etwa bei den kostenlosen Zertifikaten von Porkbun.
- Funktioniert „Vom Anbieter holen“ bei dir nicht? Du benötigst Berechtigungen für Änderungen in der Organisation, um Zertifikatsdateien abzurufen. Mitglieder mit Nur-Lese-Zugriff können sehen, dass ein Zertifikat existiert, aber nicht dessen privaten Schlüssel abrufen.
War dieser Artikel hilfreich?