

Zertifikatszustand zeigt dir in klaren Worten, ob ein Zertifikat korrekt funktioniert — so erkennst du Probleme, bevor deine Besucher es tun. Das ist für alle gedacht, die schnell wissen wollen, ob einem Zertifikat vertraut werden kann, ohne das Zertifikat selbst lesen zu müssen.
Überblick
- InfraNest prüft jedes Zertifikat, das es kennt, und zeigt das Ergebnis oben auf der Seite des Zertifikats an.
- Bestandene Prüfungen werden eingeklappt, sodass du nur siehst, was Aufmerksamkeit braucht.
- Reparieren-Schaltflächen führen dich direkt zur passenden Aktion oder zu den technischen Details.
Prüfen, was mit einem Zertifikat nicht stimmt
- Gehe zu Zertifikate.
- Wähle eine Adresse aus, um zu prüfen, was sie ausliefert, oder wähle Alle Zertifikate und öffne ein Zertifikat.
- Lies das Ergebnis oben — es sagt dir, was deine Aufmerksamkeit braucht und was zu tun ist. Ein fehlendes Zwischenzertifikat erklärt zum Beispiel, warum manche Clients einem Zertifikat nicht vertrauen, das dein Browser akzeptiert.
Die Seite öffnet sich mit dem, was Aufmerksamkeit braucht. Bestandene Prüfungen bleiben unter checks passed eingeklappt — wähle Show, um sie zu lesen. Eine Reparieren-Schaltfläche führt dich zur passenden Aktion oder zu den technischen Details.
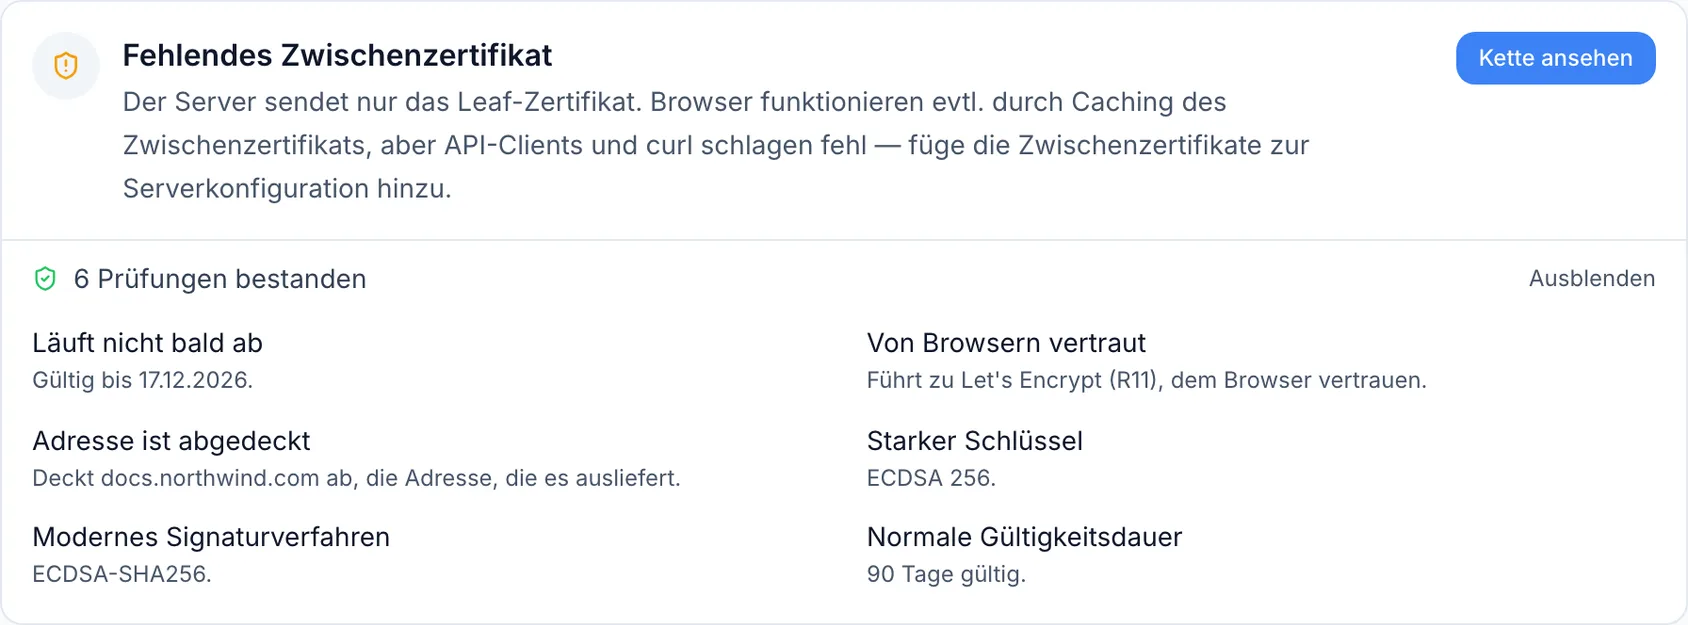
Es gibt keine Tabs zum Durchklicken — alles Weitere, das hier beschrieben wird, befindet sich weiter unten auf derselben Seite.
Was jede Prüfung bedeutet
Erneuerung ist die Prüfung, die Ausfälle verursacht. Die Seite zeigt an, wer das Zertifikat erneuert und wann. Ein abgelaufenes oder bald ablaufendes Zertifikat, das niemand erneuert, braucht einen Ersatz; eine automatische Erneuerung, die überfällig ist, braucht eine Prüfung des Erneuerungssystems, nicht nur eine weitere Erinnerung an den Ablauf.
Die Adress- und Zertifikatsdetails zeigen auch, was das Zertifikat überwacht. Ohne Monitor wird ein Ausfall erst beim nächsten Scan entdeckt, statt in dem Moment, in dem er passiert.
Dann die Prüfungen am Zertifikat selbst:
- Schlüssel und Signatur — ist die Verschlüsselung des Zertifikats stark genug, und wurde es mit einem Verfahren signiert, das noch als sicher gilt? Diese beiden sind kritisch, wenn sie fehlschlagen: Das Zertifikat ist schwach, nicht nur unordentlich.
- Vertrauen — handelt es sich um ein Zertifikat, dem Browser vertrauen, oder um ein selbstsigniertes?
- Hostname — ist die Adresse, die du überwachst, tatsächlich auf dem Zertifikat aufgeführt? Falls nicht, warnen Browser davor.
- Laufzeit — ein Zertifikat, das länger gültig ist als die jetzt erlaubten 398 Tage. Browser lehnen solche ab.
- Kette — wie das Zertifikat ausgeliefert wurde. Siehe unten.
- CAA — du kannst in deinem DNS eine Regel veröffentlichen, die festlegt, welche Unternehmen Zertifikate für deine Domain ausstellen dürfen. Wenn der Aussteller dieses Zertifikats nicht auf dieser Liste steht, ist das entweder ein zu korrigierender Fehler oder ein Zertifikat, das jemand ausgestellt hat, mit dem du nicht gerechnet hast.
Kette und CAA erscheinen nur, wenn InfraNest dazu etwas zu sagen hat: Eine Kette wird nur erfasst, wenn eine Live-Prüfung oder ein Scan das Zertifikat tatsächlich bei der Auslieferung gesehen hat, und CAA nur, wenn die Domain eine Richtlinie veröffentlicht, gegen die geprüft werden kann.
Ist es korrekt installiert?
Bei Zertifikaten, die auf einer Live-Adresse gesehen wurden, enthält das Ergebnis auch das Kettenergebnis:
- Korrekt installiert — die vollständige Kette bis zu einer Wurzel, der Browser vertrauen. Nichts zu tun.
- Fehlendes Zwischenzertifikat — es wurde nur das Zertifikat selbst gesendet. Das funktioniert in Browsern oft, bricht aber bei Apps, curl und manchen Telefonen — und genau das macht es leicht zu übersehen.
- Nicht vertrauenswürdige Wurzel oder Selbstsigniert — die Kette führt zu nichts, dem Browser vertrauen.
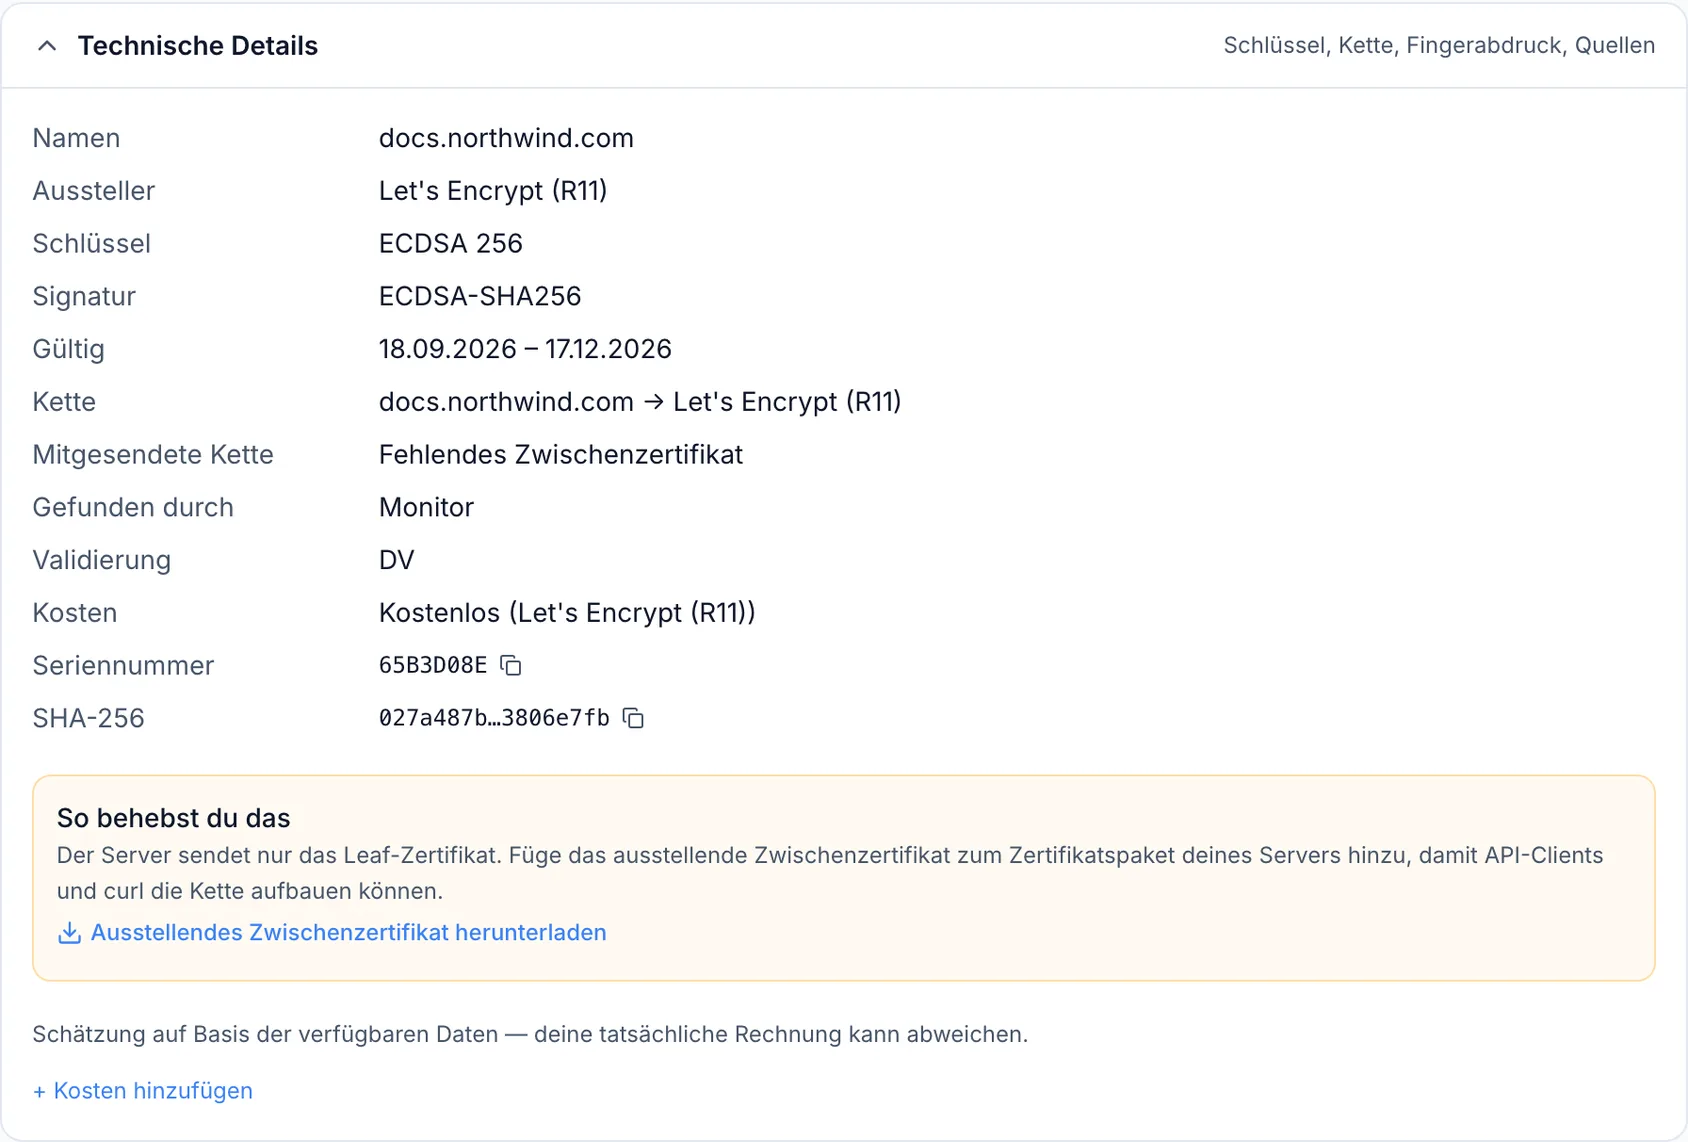
Wenn ein Zwischenzertifikat fehlt, klappe Technical details aus. Das Panel So behebst du das erklärt, was auf deinem Server hinzugefügt werden muss, mit einem Download-Link, falls der Aussteller einen veröffentlicht.
NoteWenn dein Browser die Website als in Ordnung anzeigt, eine Prüfung hier aber fehlschlägt, lies „Eine Zertifikatsprüfung schlägt fehl, obwohl das Zertifikat gültig ist“.
Korrigiere, was InfraNest ermittelt hat
InfraNest füllt die Details eines Zertifikats aus dem Zertifikat selbst — und das kann falsch sein: Ein gekauftes Zertifikat, das sich über deinen Hoster erneuert, sieht genauso aus wie eines, das niemand erneuert. Um das zu korrigieren, nutze das Menü mit weiteren Aktionen → Details bearbeiten oben auf der Seite:
- Lege Validierung fest — ob der Aussteller nur die Domain geprüft hat (DV), das dahinterstehende Unternehmen (OV), oder eine erweiterte Prüfung durchgeführt hat (EV).
- Lege Eigentümer fest — wer in deinem Team sich um dieses Zertifikat kümmert.
- Aktiviere Sich selbst erneuerndes Zertifikat, wenn sich etwas automatisch darum kümmert. Ablaufbenachrichtigungen dafür bleiben dann informativ statt dringend.
- Füge in Notizen alles hinzu, was erwähnenswert ist.
Alles andere — was das Zertifikat abdeckt, wer es ausgestellt hat, wann es abläuft, seine Seriennummer und sein Fingerabdruck — wird aus dem Zertifikat gelesen und kann nicht bearbeitet werden, weil eine Änderung hier das Zertifikat selbst nicht ändern würde.
Wann InfraNest sich meldet
Du musst nicht selbst nachsehen. InfraNest benachrichtigt dich, wenn ein Zertifikat abläuft oder abgelaufen ist, wenn sich das auf einer Adresse ausgelieferte Zertifikat ändert, wenn eines als schwach erkannt wird, wenn eines widerrufen wurde, und wenn für deine Domain ein Zertifikat ausgestellt wird, mit dem du nicht gerechnet hast. Dein Team erhält diese Benachrichtigungen bereits in der App und per E-Mail.
TipUm Benachrichtigungen woanders hinzusenden und festzulegen, welche davon dieses Ziel erhält, gehe zu Benachrichtigungen → Ziele.
Tipps
- Eine Erneuerung ist erst abgeschlossen, wenn jede Adresse sie ausliefert. Liefert eine noch das vorherige Zertifikat aus, nennt der Rollout-Abschnitt diese Adresse und bietet Check now an; das vorherige Zertifikat bleibt im Verlauf erhalten.
- Ein Zertifikat, das InfraNest nur in einem öffentlichen Zertifikatslog oder in der Liste eines Anbieters gesehen hat, hat keine Ketten- oder Überwachungsinformationen, weil niemand seine Auslieferung beobachtet hat. Deshalb sind manche dieser Abschnitte nicht bei jedem Zertifikat vorhanden.
War dieser Artikel hilfreich?