

Leer hoe InfraNest's Security Advisor de DNS- en e-mailinstellingen van je domein controleert, en wat je moet doen als er een probleem wordt gemeld. Dit is voor iedereen die een domein beheert en wil zorgen dat mailbezorging en certificaten veilig blijven.
Overzicht
- De Security Advisor controleert de DNS-records die belangrijk zijn voor e-mailbezorging en beveiliging.
- Hij leest de live DNS van je domein, dus de resultaten zijn nauwkeurig, ongeacht wie de records beheert.
- De algehele beveiligingsstatus van elke zone wordt ook getoond in de zonelijst, zodat je je hele portfolio in één oogopslag kunt overzien.
De advisor uitvoeren
- Open een zone vanaf de pagina DNS.
- Bekijk de Security Advisor. Elke controle toont een duidelijke status en een eenvoudige uitleg waarom dit belangrijk is.
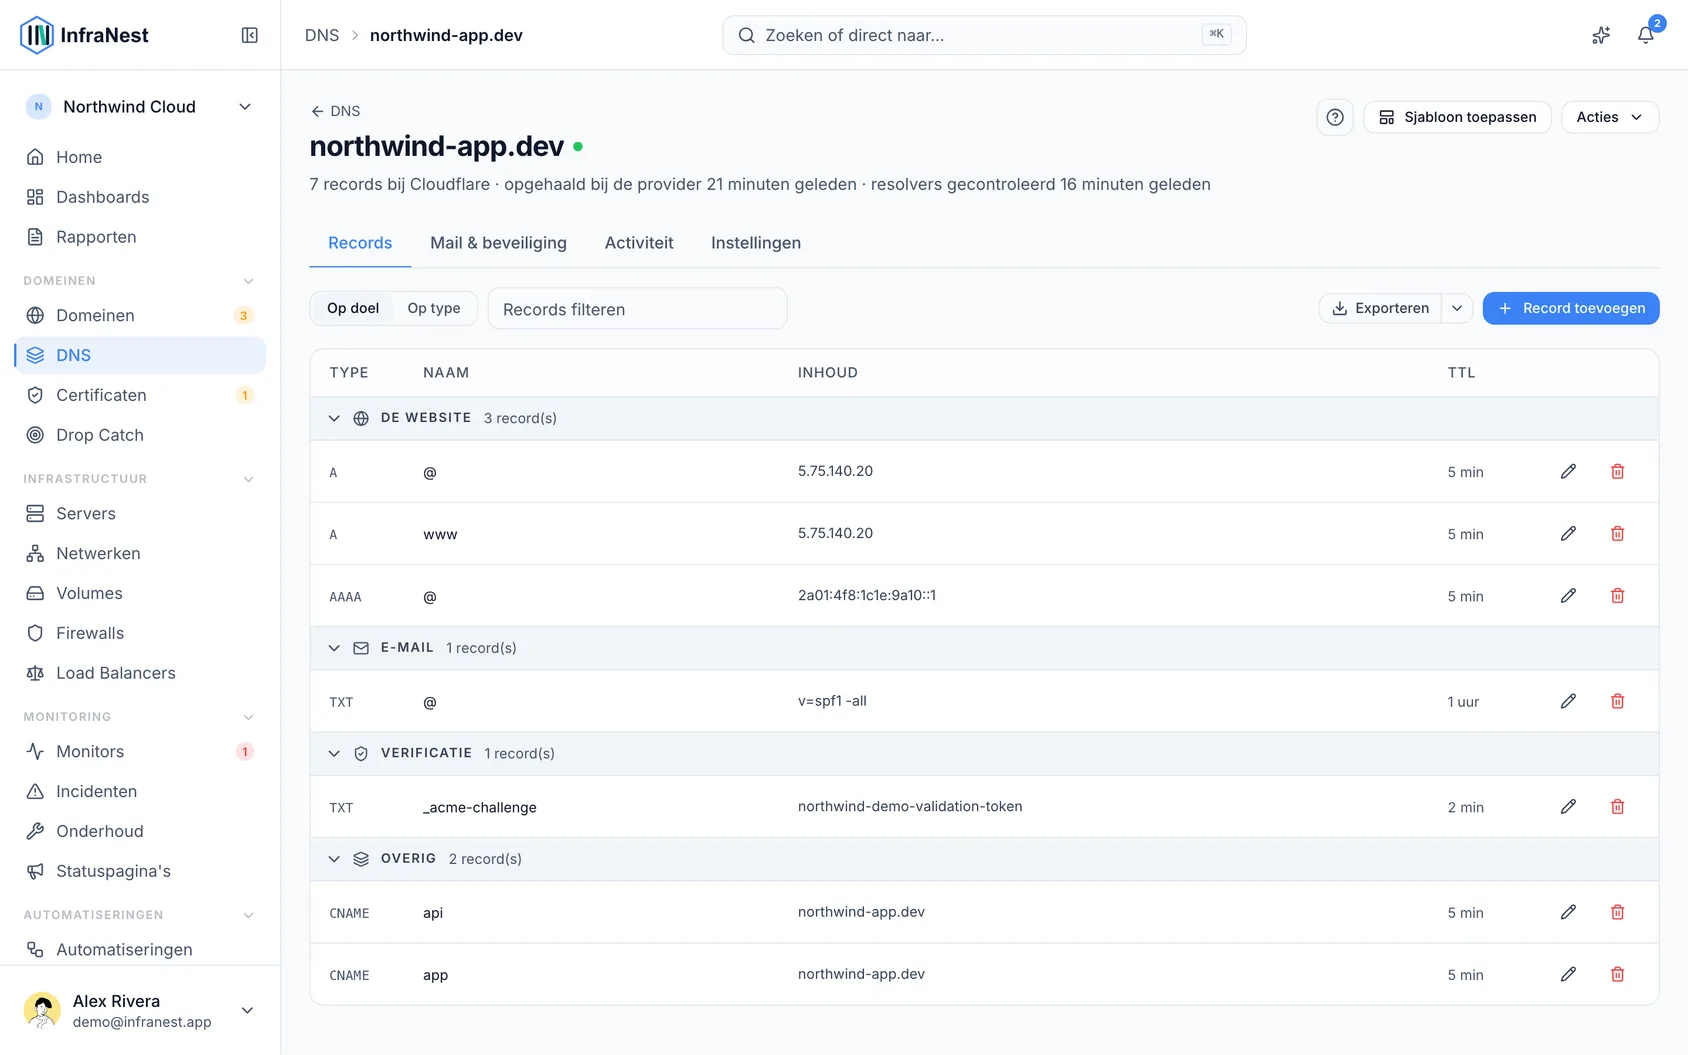
Wat er wordt gecontroleerd
- SPF — het afzenderbeleid dat voorkomt dat je domein wordt gebruikt om e-mail te vervalsen.
- DMARC — vertelt ontvangende mailservers wat ze moeten doen met niet-geverifieerde mail.
- DKIM — controleert op DKIM e-mailondertekening.
- MX — of er daadwerkelijk mail is ingesteld voor het domein.
- DNSSEC — of de zone cryptografisch is ondertekend tegen manipulatie.
- CAA — welke certificaatautoriteiten certificaten voor het domein mogen uitgeven.
- Takeover — een record dat je naam aan iemand anders overdraagt. Twee soorten worden als fout gemarkeerd: een record dat verwijst naar het adres van een server die je hebt verwijderd, en een CNAME die verwijst naar een dienst (Azure, GitHub Pages, Amazon S3 en andere) die niets meer onder die naam heeft. In het tweede geval kan iedereen zich bij die dienst aanmelden, de naam claimen en zijn eigen site op jouw adres tonen. De rij toont Point it elsewhere als de site is verplaatst, en Remove the record als je deze niet meer gebruikt — er wordt niets gewijzigd totdat jij een keuze maakt.
Voor zones gehost bij Cloudflare controleert het ook instellingen die helemaal geen records zijn — SSL mode, minimale TLS version, de HTTPS redirect, HSTS en ontwikkelmodus. De meest voorkomende daarvan, een SSL-modus ingesteld op Flexible, betekent dat bezoekers een slotje zien terwijl het verkeer daarachter onversleuteld is.
Om SPF en DMARC in één stap te herstellen, of om een domein dat geen mail verstuurt volledig af te sluiten, zie Protect email from your domain.
NoteDe CAA-controle werkt samen met je SSL-certificaten (het bepaalt wie deze mag uitgeven), en de SPF/DMARC/DKIM/MX-controles beschermen je e-mailbezorging.
Was dit artikel nuttig?