

Stel SPF, DKIM en DMARC in zodat mailservers echte e-mail van jouw domein kunnen onderscheiden van valse berichten — dit is voor iedereen die een domein bezit, technisch onderlegd of niet.
Overzicht
- Iedereen kan een e-mail versturen die doet alsof die van jouw domein komt. Drie DNS-records laten ontvangende mailservers controleren welke mail echt is:
- SPF geeft aan welke servers namens jou mail mogen versturen.
- DKIM voegt een handtekening toe aan elk bericht dat je verstuurt.
- DMARC vertelt ontvangers wat ze moeten doen met mail die deze controles niet doorstaat.
- InfraNest schrijft deze records voor je, op basis van wat het al over je domein weet, zodat je ze nooit zelf hoeft te schrijven.
Instellen voor één domein
- Open het domein vanuit Domeinen, of de bijbehorende zone vanuit DNS.
- Kies in Protection (op de domeinpagina) of op de e-mailkaart (op de zonepagina) Toevoegen naast SPF of DMARC.
- Bekijk het voorbeeld. Elk record toont wat het nu is, wat het wordt, en waarom.
- Kies Write. InfraNest schrijft de records via je DNS-host en controleert daarna de publieke DNS. Een record is meestal binnen enkele minuten actief.
Wat InfraNest schrijft
- SPF — noemt de mailprovider die je e-mail verwerkt. InfraNest herkent deze aan je MX-records (Google Workspace, Microsoft 365, Zoho, Proton, Fastmail en vele andere). Als het dit niet kan achterhalen, kies je je provider uit een lijst.
- Heb je al een SPF-record, dan voegt InfraNest je provider daaraan toe en laat de rest precies zoals het is. Het maakt nooit een tweede SPF-record aan, want twee records zorgen ervoor dat ontvangers SPF helemaal negeren.
- Ontvangers staan maximaal 10 DNS-opzoekingen toe voor SPF. InfraNest telt deze voordat het iets wijzigt, en weigert een wijziging die over deze limiet zou gaan, waarbij het aantal wordt getoond.
- DMARC — begint in monitor-only-modus. Dat kijkt alleen mee: het verandert niets aan hoe je mail wordt afgeleverd. Heb je al een DMARC-record, dan laat InfraNest dit met rust.
- DKIM — wordt ingeschakeld bij je mailprovider, niet handmatig in DNS. Het voorbeeld linkt direct naar de juiste pagina (bijvoorbeeld Google Admin of het Microsoft Defender-portaal). Zodra je provider de sleutel publiceert, vindt InfraNest deze vanzelf; er hoeft niets bevestigd te worden.
- Microsoft 365 heeft twee DKIM-records in je DNS nodig (DKIM (selector1) en DKIM (selector2)), en alleen Microsoft Defender toont waar deze naartoe wijzen. Heeft een van je andere domeinen deze al, dan gebruikt InfraNest die, zodra publieke DNS bevestigt dat Microsoft een sleutel klaar heeft voor dit domein. Anders vraagt het voorbeeld je om één waarde: open de DKIM-instellingen in Defender, kies het domein en plak de waarde die wordt getoond voor selector1. InfraNest schrijft beide records hieruit. Zodra ze actief zijn, zet je DKIM aan voor het domein in Defender — pas na die stap ondertekent Microsoft je mail.
- Autodiscover (Microsoft 365) — helpt Outlook en telefoons de mailbox te vinden wanneer iemand inlogt met een adres op jouw domein. InfraNest voegt dit alleen toe als je domein nog geen Autodiscover-record heeft, zodat een eigen mailserver van jou kan blijven antwoorden.
NoteHet overzetten van DMARC van monitor-only naar een strikter beleid is jouw beslissing, gemaakt op de DNS-pagina. Doe dit pas als je zeker weet dat elke dienst die namens jou mail verstuurt SPF of DKIM doorstaat, anders kan echte mail geweigerd worden.
Domeinen afsluiten die geen mail versturen
Geparkeerde domeinen en domeinen die je alleen voor een website aanhoudt, kunnen ook vervalst worden. Ontvangt een domein geen mail en verstuurt niets er mail namens, dan biedt InfraNest aan om het af te sluiten met drie records:
- Een Null-MX-record, dat aangeeft dat het domein geen mail accepteert.
- Een SPF-record ingesteld op hard fail, dat aangeeft dat geen enkele server er namens mag versturen.
- Een DMARC-record ingesteld om vervalste mail te weigeren.
InfraNest biedt dit alleen aan als er geen teken van versturen is. Noemt het SPF-record van het domein een afzender, of heeft het een DKIM-sleutel, dan wordt het met rust gelaten — er kan iets mail namens het domein versturen zonder MX-record, en afsluiten zou die mail blokkeren.
E-mailbeveiliging herstellen voor meerdere domeinen tegelijk
- Ga naar het overzicht Domeinen.
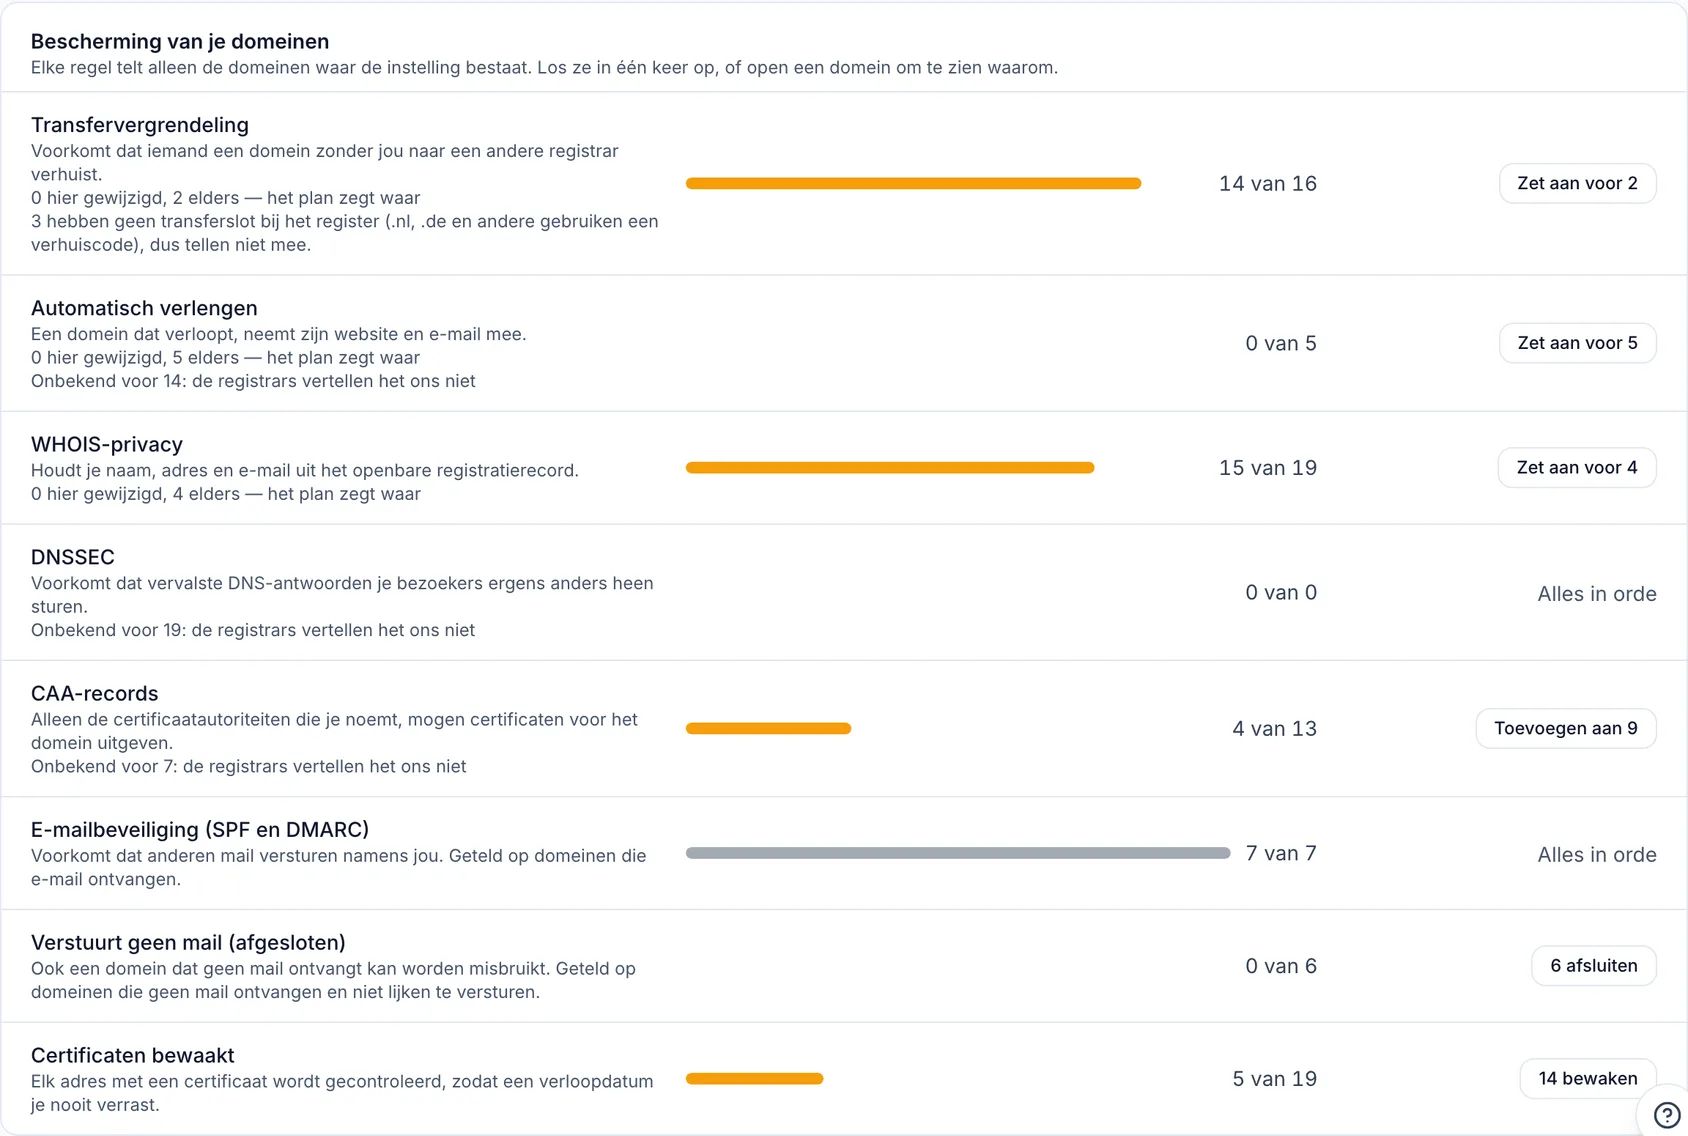
- Zoek de regels Email protection en Sends no mail, die tellen hoeveel domeinen dit al hebben ingesteld.
- Kies Fix {n} | Fix {n} of Lock down om per domein te zien wat InfraNest zal schrijven, welke DNS-hosts de records handmatig toegevoegd moeten krijgen, en welke domeinen worden overgeslagen en waarom.
- Kies Confirm om de wijzigingen te schrijven. InfraNest schrijft alleen naar de domeinen waar het toe in staat is; elk wordt afzonderlijk gecontroleerd en vastgelegd.
Als InfraNest niet naar je DNS-host kan schrijven
- Staat de DNS van je domein bij een provider waarmee InfraNest niet gekoppeld is, open dan het voorbeeld om kopieerklare records te zien.
- Voeg deze toe bij je DNS-host.
- Kies Check public DNS. InfraNest bevestigt elk record zodra het actief is.
Een wijziging ongedaan maken
Elke wijziging wordt vastgelegd in de History van de zone, gegroepeerd als één wijziging, zodat je deze in één stap ongedaan kunt maken.
Was dit artikel nuttig?