

Het aanmaken van een DNS-zone brengt de records van een domein naar InfraNest en koppelt het aan de provider die de DNS daadwerkelijk zal uitvoeren — dit is bedoeld voor iedereen die een nieuw domein instelt of een domein tussen providers verhuist.
Overzicht
- Begeleidt je stap voor stap bij het aanmaken van een zone bij een DNS-provider
- Kan de nieuwe zone automatisch vullen door live DNS te scannen, te kopiëren vanuit een gekoppelde provider, of te starten vanaf een sjabloon
- Biedt aan om je domein in één stap naar de nieuwe zone te laten wijzen, nadat eerst is gecontroleerd dat er niets stukgaat
- Blijft de zone daarna in de gaten houden voor wijzigingen die buiten InfraNest zijn gemaakt
TipRegistreer je het domein nu via InfraNest? Dan heb je deze wizard niet nodig. Kies Use one of your DNS providers op de pagina voor het toevoegen van een domein en de zone wordt voor je aangemaakt en gekoppeld zodra de registratie is bevestigd — zie Een nieuw domein registreren.
Een zone aanmaken
- Ga naar DNS en selecteer create a zone.
- Voer het domein in. InfraNest koppelt dit aan een domein in je portfolio en detecteert welke DNS-provider het momenteel uitvoert, op basis van de live naamservers van het domein.
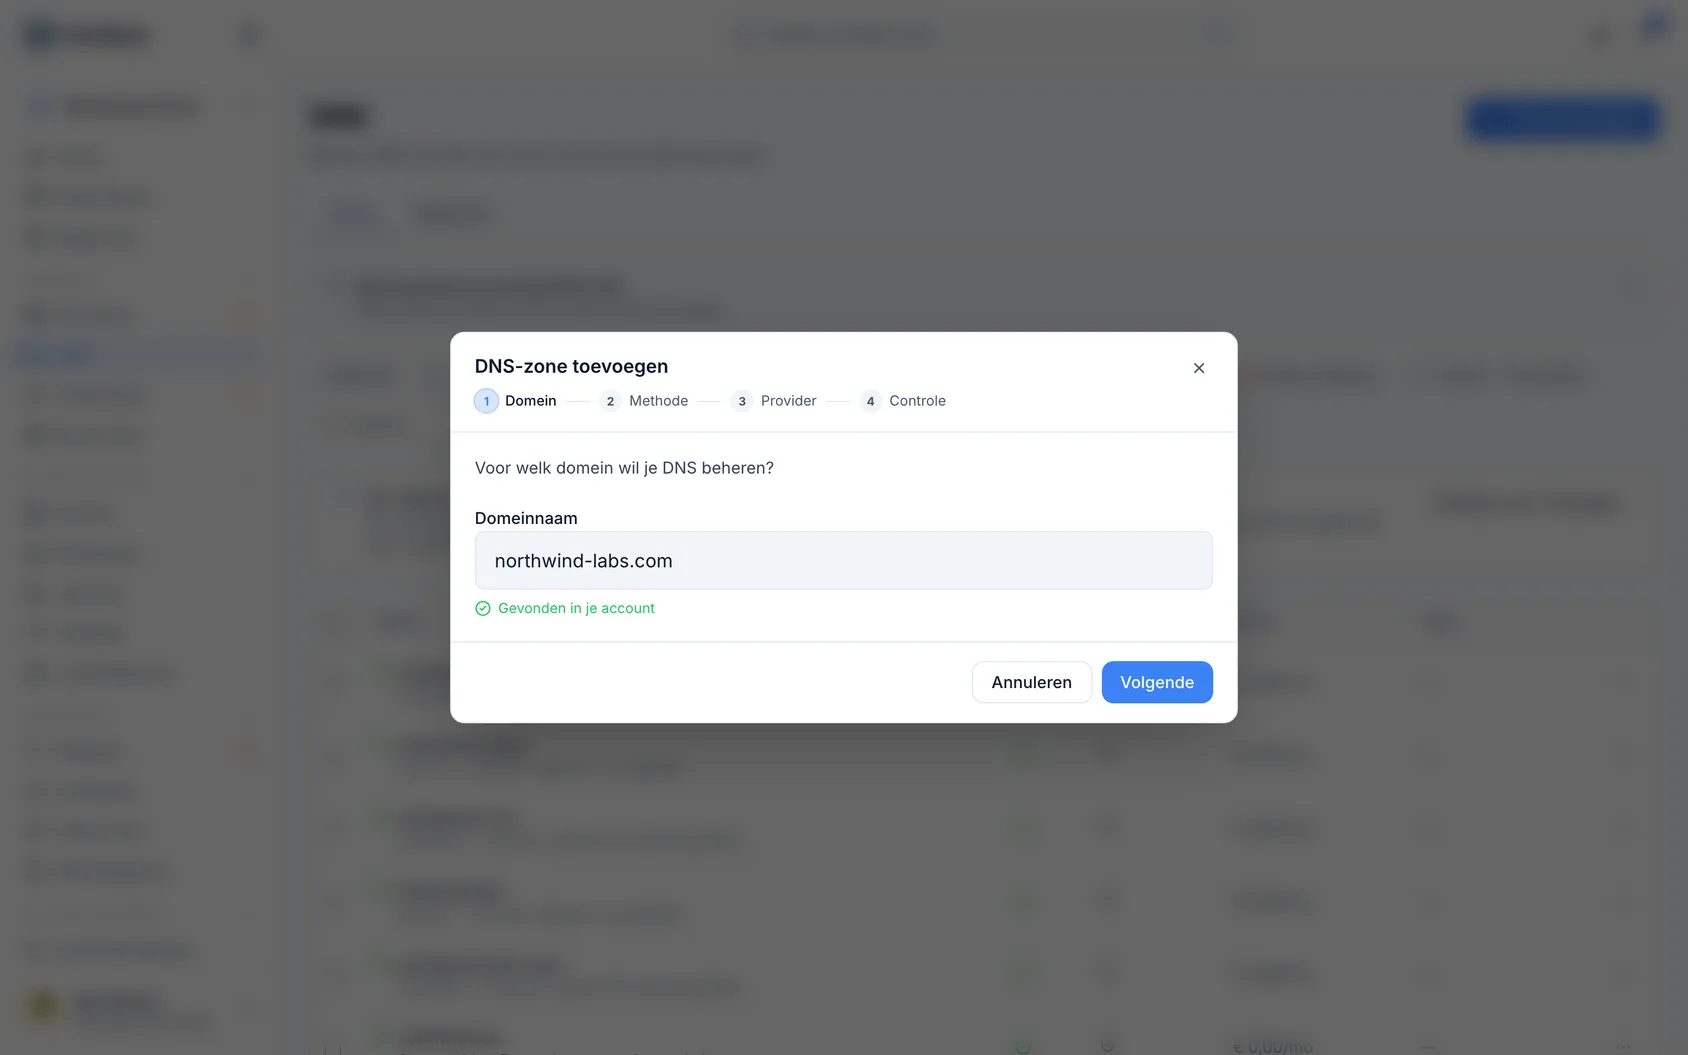
Kies hoe je de zone wilt vullen:
- Scan — leest de live DNS van het domein en importeert de gevonden records, zodat de nieuwe zone overeenkomt met wat nu werkt.
- Copy from — kopieert de records van een bestaande zone bij een provider die je hebt gekoppeld. Dit werkt samen met DNS-sjablonen, dus op een abonnement zonder deze functie wordt dit als vergrendeld getoond.
- Bij het verhuizen vanuit Route 53 laat InfraNest alias-records weg, omdat geen enkele andere provider deze kan recreëren, en vertelt het hoeveel er zijn weggelaten. Voeg voor elk ervan handmatig een record toe in de nieuwe zone.
- Bij het verhuizen vanuit OVHcloud krijgt een record dat de standaard-TTL van de zone gebruikt (weergegeven als 0s) die standaardwaarde als eigen TTL bij de nieuwe provider, of 5 minuten als InfraNest de standaardwaarde niet kent. Gekopieerd naar een andere OVHcloud-zone blijft het de standaardwaarde van die zone gebruiken.
- Template — start vanaf een DNS-sjabloon (zie DNS-sjablonen). Net als Copy from wordt dit vergrendeld getoond op een abonnement zonder DNS-sjablonen.
- Manual — begint leeg.
InfraNest maakt de zone aan bij de door jou gekozen provider en neemt de naamservers ervan over.
Niet elke provider kan een nieuwe zone hosten. GoDaddy, TransIP, Namecheap, Dynadot en Porkbun voeren alleen DNS uit voor domeinen die bij hen zijn geregistreerd — als je domein daar is geregistreerd, bestaat de zone al en is er niets aan te maken. OVHcloud kan de DNS van elk domein hosten, maar de zone moet eerst in hun eigen controlepaneel worden besteld. Die accounts worden hier grijs weergegeven, met een toelichting waarom. Om een van hun zones hierheen te halen, open je Integraties in de zijbalk, open je het account en kies je Discover zones.
Laat je domein ernaar wijzen. Als het domein bij een gekoppelde registrar staat, biedt de wizard aan om de naamservers in één stap naar de nieuwe provider bij te werken — geen tweede dashboard nodig. InfraNest controleert eerst of de nieuwe zone op elk van je namen antwoordt zoals je huidige DNS dat doet, en schakelt pas dan om. Als een naam afwijkt, verandert er niets, en op de pagina van de zone staat welke naam het betreft en wat elke host heeft geantwoord.
Zodra de zone is aangemaakt, houdt driftdetectie de zone vanaf dat moment in de gaten.
Als het domein nog ergens anders naartoe wijst
Soms bestaat de zone hier al, maar wijst het domein nog steeds naar de eigen naamservers van je registrar — de stap hierboven is overgeslagen, de registrar heeft de wijziging destijds geweigerd, of iemand heeft het later teruggezet. De records die je hier bewerkt, zijn dan niet wat bezoekers en mailservers daadwerkelijk te zien krijgen.
De domeinpagina geeft dit aan. Open het domein, kijk bij Where it points, en je ziet een regel met de naam van de provider waar je zone staat, met Point it at the zone ernaast. Eén druk op de knop schrijft de juiste naamservers bij je registrar — je hoeft ze nooit zelf op te zoeken.
Naamservers hebben even tijd nodig om zich over het internet te verspreiden, geef het dus tot een paar uur voordat je het resultaat beoordeelt. Als de knop grijs is, kan je registrarverbinding geen naamservers wijzigen; de tooltip geeft aan welke reden van toepassing is.
Als sommige records niet konden worden toegevoegd
Scan en Copy from schrijven records naar de zone bij je DNS-provider, en een provider kan dit weigeren — een snelheidslimiet bij een grote zone, een verlopen sleutel, een recordtype dat niet wordt geaccepteerd. In dat geval stopt InfraNest in plaats van de rest alsnog door te drukken, en vertelt het hoeveel records zijn toegevoegd, hoeveel niet, en wat de provider meldde.
Records die niet konden worden toegevoegd, worden niet bewaard. Een record dat alleen in InfraNest bestond, zou hier als live worden getoond terwijl er bij je provider niets was veranderd — en het zou toch bij de volgende synchronisatie verdwijnen. Los op wat de melding beschrijft en voer de scan of kopie opnieuw uit: records die er al staan, worden overgeslagen, dus er ontstaan geen duplicaten.
Een record kan ook worden weggelaten voordat het ooit bij de provider terechtkomt, omdat de waarde niet bij het type past — bijvoorbeeld een A-record met een woord in plaats van een IP-adres, wat sommige registrars in de zone van een geparkeerd domein zetten. InfraNest kopieert dat record niet, voegt al het andere wel toe, en toont een waarschuwing met de naam van elk weggelaten record en wat de waarde zou moeten zijn. Wil je het record toch, voeg het dan handmatig toe met een passende waarde.
Als je zone aangeeft dat de records uit een publieke opzoeking komen
Een zone die niet is gekoppeld aan een provideraccount kan niet rechtstreeks worden gelezen, dus InfraNest achterhaalt wat erin staat door publieke DNS-servers te raadplegen over de apex en een lijst met veelvoorkomende subdomeinnamen. Dat levert iets op om naar te kijken, maar het is een gok, en de zonepagina vermeldt dit bovenaan.
Drie dingen die het niet kan zien:
- Records achter een proxy. Als een record via een proxy loopt — bijvoorbeeld de oranje cloud van Cloudflare — antwoordt publieke DNS met de eigen adressen van de proxy in plaats van wat jij hebt ingesteld. Een naam die naar een Pages- of Workers-site wijst, verschijnt dan als een IP-adres dat vanzelf verandert en nooit stabiel wordt.
- Alles met een ongebruikelijke naam. Er worden alleen veelvoorkomende namen geprobeerd, dus
status,docs,shopen dergelijke worden volledig gemist. - Of een naam echt bestaat. Een catch-all (wildcard) record antwoordt op elke opgevraagde naam, waardoor namen die nooit zijn ingesteld toch lijken te bestaan.
Connect this zone bij die melding lost dit allemaal in één keer op. InfraNest doorzoekt de provideraccounts die je hebt gekoppeld, vindt degene waar deze zone staat, en leest de echte recordlijst daaruit — het voegt toe wat ontbrak en verwijdert wat er nooit echt was.
Als er niets gebeurt, vertelt de melding welke van twee situaties van toepassing is: er is nog geen DNS-provideraccount gekoppeld, of de accounts die je hebt, bevatten geen zone met deze naam. In beide gevallen vind je de oplossing bij Settings → Integrations — koppel de provider die het domein host, en druk er daarna opnieuw op.
Was dit artikel nuttig?