

La santé des certificats vous indique, en termes clairs, si un certificat fonctionne correctement — afin de repérer les problèmes avant vos visiteurs. Cette fonctionnalité s'adresse à toute personne souhaitant savoir rapidement si un certificat est fiable, sans avoir à lire le certificat lui-même.
Vue d'ensemble
- InfraNest vérifie chaque certificat qu'il connaît et affiche le verdict en haut de la page du certificat.
- Les contrôles réussis sont repliés pour ne vous montrer que ce qui nécessite une attention.
- Les boutons de correction vous amènent directement à l'action concernée ou aux détails techniques.
Voir ce qui ne va pas avec un certificat
- Allez dans Certificats.
- Sélectionnez une adresse pour examiner ce qu'elle sert, ou choisissez Tous les certificats et ouvrez un certificat.
- Lisez le verdict en haut de la page — il indique ce qui requiert votre attention et quoi faire. Par exemple, un intermédiaire manquant explique pourquoi certains clients ne peuvent pas faire confiance à un certificat que votre navigateur accepte.
La page s'ouvre en affichant ce qui nécessite votre attention. Les contrôles réussis restent repliés sous checks passed — sélectionnez Show pour les consulter. Un bouton de correction vous amène à l'action concernée ou aux détails techniques.
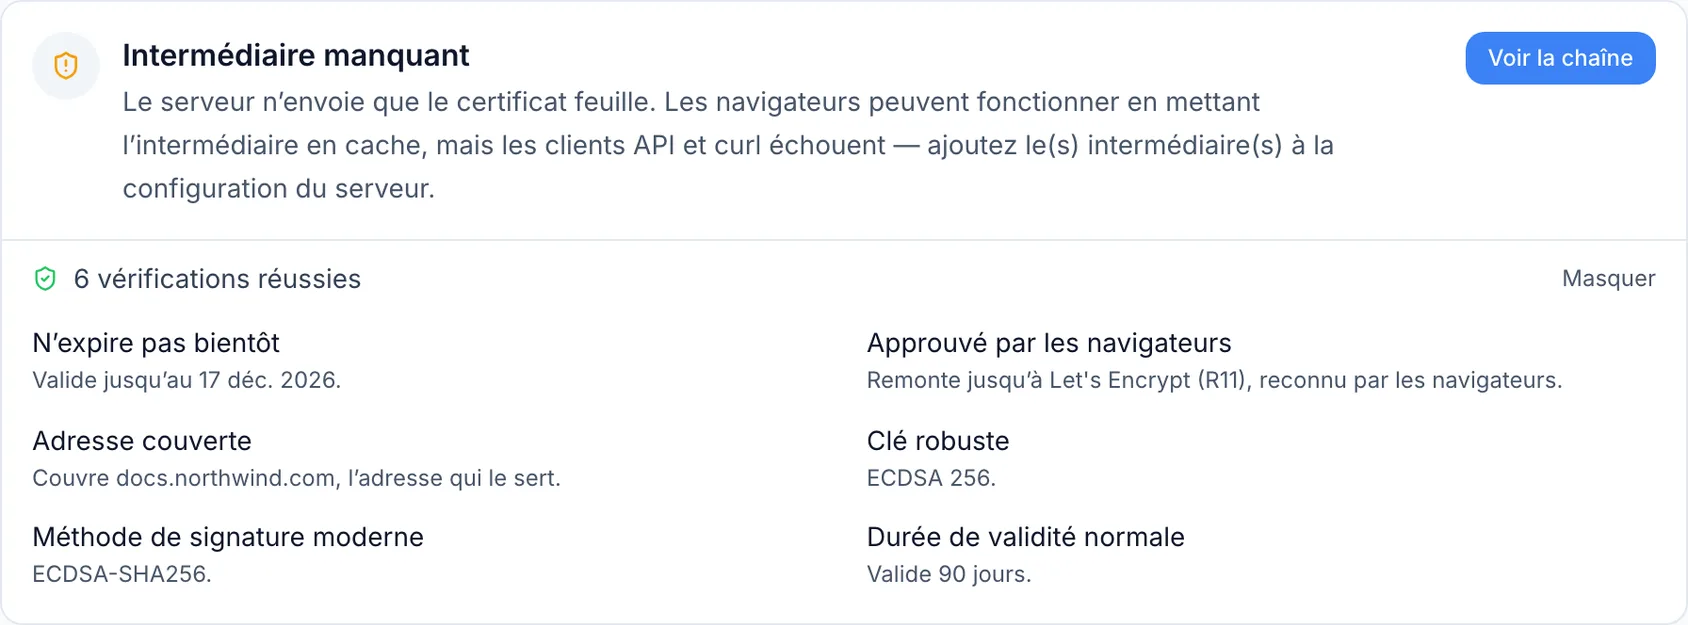
Il n'y a pas d'onglets à parcourir — tout le reste décrit ici se trouve plus bas sur la même page.
Signification de chaque contrôle
Le renouvellement est celui qui cause des interruptions de service. La page indique qui renouvelle le certificat et quand. Un certificat expiré ou bientôt expiré que personne ne renouvelle nécessite un remplacement ; un renouvellement automatique en retard nécessite une vérification du système de renouvellement, pas seulement un nouveau rappel de son expiration.
Les détails de l'adresse et du certificat indiquent également quel moniteur surveille le certificat. Sans moniteur, une panne n'est détectée qu'au prochain scan, au lieu d'être constatée au moment où elle survient.
Viennent ensuite les contrôles sur le certificat lui-même :
- Clé et Signature — le chiffrement du certificat est-il suffisamment robuste, et a-t-il été signé avec une méthode encore considérée comme sûre ? Ces deux éléments sont critiques en cas d'échec : le certificat est alors faible, pas simplement imparfait.
- Confiance — s'agit-il d'un certificat accepté par les navigateurs, ou d'un certificat auto-signé ?
- Nom d'hôte — l'adresse que vous surveillez figure-t-elle réellement sur le certificat ? Si ce n'est pas le cas, les navigateurs afficheront un avertissement.
- Durée de validité — un certificat valide plus longtemps que les 398 jours désormais autorisés. Les navigateurs les rejettent.
- Chaîne — la façon dont le certificat a été servi. Voir ci-dessous.
- CAA — vous pouvez publier une règle dans le DNS indiquant quelles entreprises sont autorisées à émettre des certificats pour votre domaine. Si l'émetteur de ce certificat ne figure pas dans cette liste, c'est soit une erreur à corriger, soit un certificat obtenu par quelqu'un sans que vous vous y attendiez.
Chaîne et CAA n'apparaissent que lorsque InfraNest a quelque chose à signaler : une chaîne n'est enregistrée que lorsqu'une vérification en direct ou un scan a effectivement constaté que le certificat était servi, et CAA uniquement lorsque le domaine publie une politique à vérifier.
Est-il correctement installé ?
Pour les certificats observés sur une adresse active, le verdict inclut le résultat de la chaîne :
- Correctement installé — la chaîne complète jusqu'à une racine approuvée par les navigateurs. Rien à faire.
- Intermédiaire manquant — seul le certificat lui-même a été envoyé. Cela fonctionne souvent dans les navigateurs mais échoue avec les applications, curl et certains téléphones, ce qui rend l'erreur facile à manquer.
- Racine non approuvée ou Auto-signé — la chaîne ne remonte à rien que les navigateurs approuvent.
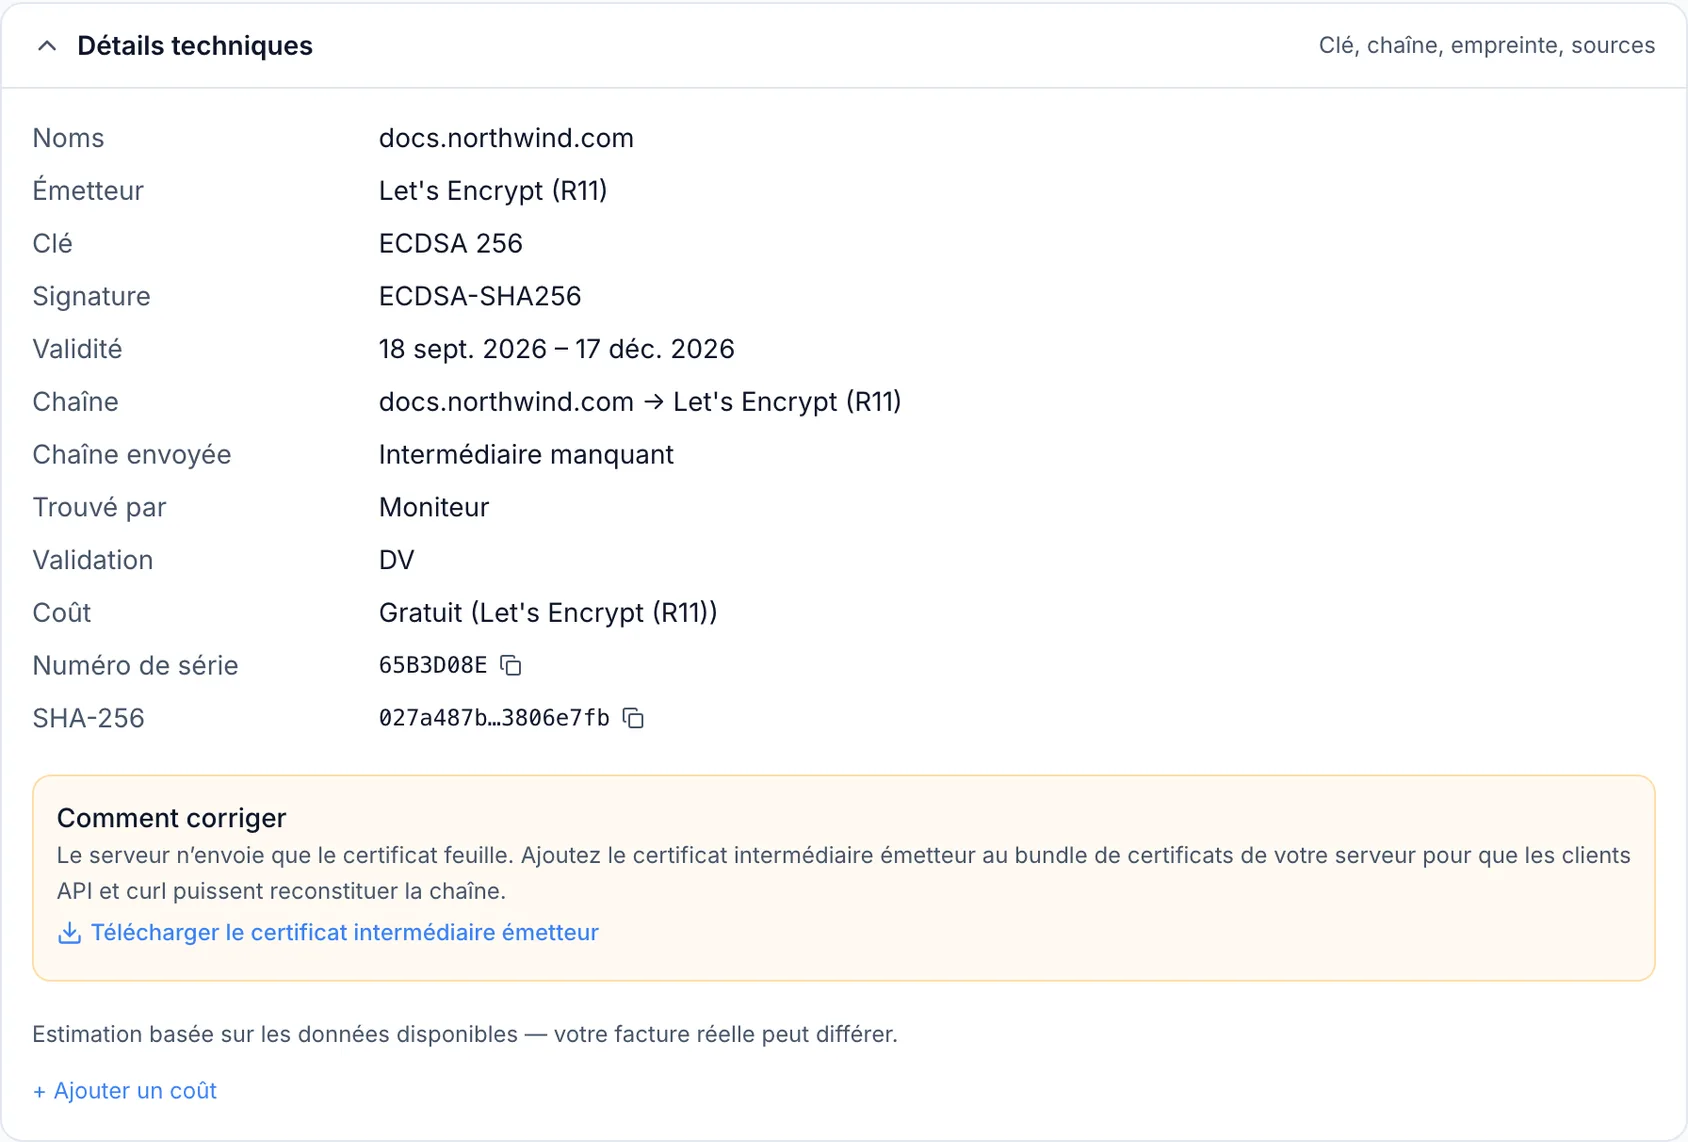
Lorsqu'un intermédiaire est manquant, développez Technical details. Son panneau Comment corriger explique quoi ajouter à votre serveur, avec un lien de téléchargement lorsque l'émetteur en publie un.
NoteSi votre navigateur affiche le site comme fonctionnant correctement alors qu'un contrôle échoue ici, consultez « A certificate check fails although the certificate is valid ».
Corriger ce qu'InfraNest a déduit
InfraNest déduit les détails d'un certificat à partir du certificat lui-même, et cela peut être inexact — un certificat payant qui se renouvelle via votre hébergeur ressemble à un certificat que personne ne renouvelle. Pour corriger cela, utilisez le menu d'actions supplémentaires → Modifier les détails en haut de la page :
- Définissez Validation — si l'émetteur a vérifié uniquement le domaine (DV), l'entreprise derrière celui-ci (OV), ou a effectué un contrôle étendu (EV).
- Définissez Responsable — qui dans votre équipe s'occupe de ce certificat.
- Cochez Certificat auto-renouvelé si quelque chose le renouvelle pour vous. Les alertes d'expiration restent alors informatives plutôt qu'urgentes.
- Ajoutez tout ce qui mérite d'être noté dans Notes.
Tout le reste — ce que couvre le certificat, qui l'a émis, quand il expire, son numéro de série et son empreinte — est lu à partir du certificat et ne peut pas être modifié, car le changer ici ne changerait pas le certificat.
Quand InfraNest vous prévient
Vous n'avez pas besoin de venir vérifier vous-même. InfraNest vous alerte lorsqu'un certificat expire ou a expiré, lorsque le certificat servi sur une adresse change, lorsqu'un certificat s'avère faible, lorsqu'il a été révoqué, et lorsqu'un certificat est émis pour votre domaine sans que vous vous y attendiez. Votre équipe reçoit déjà ces alertes dans l'application et par e-mail.
TipPour envoyer les alertes ailleurs, et choisir lesquelles cette destination reçoit, allez dans Alertes → Destinations d'alerte.
Astuces
- Un renouvellement n'est pas terminé tant que chaque adresse ne le sert pas. Si l'une d'elles sert encore le certificat précédent, la section de déploiement nomme cette adresse et propose Check now ; le certificat précédent reste dans l'historique.
- Un certificat qu'InfraNest n'a vu que dans un journal public de certificats, ou dans la liste d'un fournisseur, n'a pas d'informations de chaîne ou de surveillance, car personne n'a observé son déploiement. C'est pourquoi certaines de ces sections n'apparaissent pas sur tous les certificats.
Cet article vous a-t-il été utile ?