

Verwalte deine Cloud-Firewalls über alle verbundenen Anbieter hinweg an einem Ort, und lass InfraNest dich warnen, bevor eine riskante Regel live geht. Dieser Artikel richtet sich an alle, die dafür verantwortlich sind, Server abzusichern – auch ohne Netzwerk-Hintergrund.
Überblick
- Bearbeite eingehende und ausgehende Regeln für alle deine Firewalls in einem einzigen Editor, unabhängig vom Anbieter.
- Sieh auf einen Blick, wie vielen Servern jede Firewall zugewiesen ist.
- Werde automatisch benachrichtigt, wenn eine Regel etwas gefährlich offenlegt, wie eine Datenbank oder einen Fernzugriffsport, der für das gesamte Internet offen ist.
- Verbinde eine Firewall mit neuen Servern, benenne sie um oder reduziere sie auf null Regeln, ohne sie zu löschen.
Eine Firewall bearbeiten
- Gehe zu Firewalls und öffne eine (oder öffne einen Server und gehe zu dessen Tab Firewall).
- Bearbeite die eingehenden und ausgehenden Regeln — Richtung, Protokoll, Port sowie die Quell- oder Ziel-IP-Bereiche.
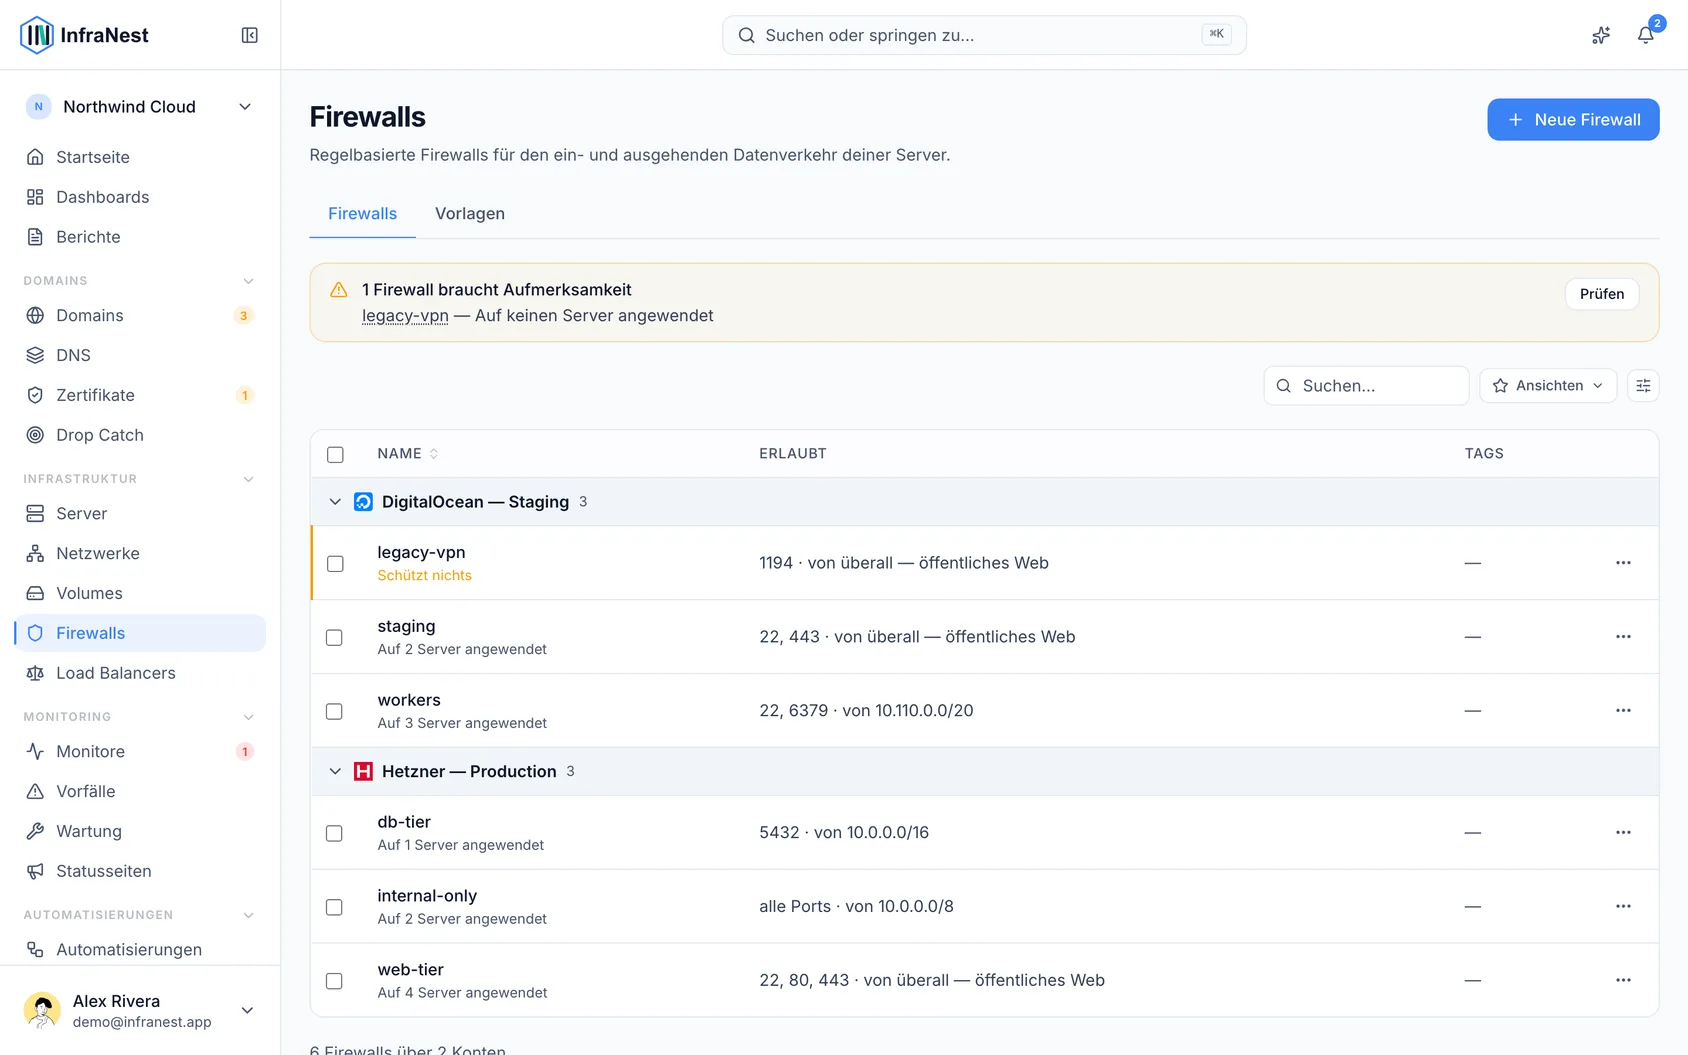
- Wähle Speichern. Jede Firewall zeigt an, wie vielen Servern sie zugewiesen ist.
Von einem Server aus kannst du die zugewiesene Firewall auch aktivieren, deaktivieren, zurücksetzen oder bearbeiten.
Alle Regeln entfernen
Eine Firewall ganz ohne Regeln ist zulässig und bedeutet genau das, was es sagt: Nichts kommt rein.
- Lösche die Regeln, die du nicht möchtest, und wähle Apply.
- Die Bestätigung listet jede zu entfernende Regel auf und warnt dich zuerst, falls eine davon diejenige ist, über die du den Server per SSH oder Remote Desktop erreichst.
Das ist nicht dasselbe wie das Löschen der Firewall. Die Firewall bleibt bestehen, bleibt mit den Servern verbunden, die sie schützt, und lässt einfach nichts mehr zu — genau das Richtige, wenn du einen Server sperren möchtest, während du etwas klärst.
Bei DigitalOcean können Regeln, die gegen Tags statt gegen IP-Adressen geschrieben sind, nicht von uns entfernt werden, daher bleiben sie bestehen. Sie werden im Editor separat aufgeführt, und die Firewall setzt sie weiterhin durch.
Eine Firewall umbenennen
- Klicke auf den Namen der Firewall oben auf ihrer Seite.
- Gib den neuen Namen ein.
- Drücke die Eingabetaste.
Der Name ändert sich auch bei deinem Anbieter, sodass er überall gleich bleibt.
TransIP-Firewalls können nicht umbenannt werden — jede gehört zu einem einzelnen VPS und trägt dessen Servernamen.
Einen weiteren Server mit einer bereits vorhandenen Firewall schützen
- Öffne die Firewall und wähle Attach a server im Bereich Applied to — oder öffne den Server und wähle Attach auf seiner Karte Attached.
- Wähle den Server (oder die Firewall, von der Serverseite aus) und bestätige. Der Schutz beginnt sofort.
- Um den Schutz eines Servers zu beenden, wähle das ✕ daneben in der Liste Applied to.
Du kannst eine Firewall nur mit einem Server aus demselben Anbieterkonto kombinieren, sodass alles, was du auswählen kannst, auch funktioniert.
Der Firewall Advisor
Beim Überprüfen einer Firewall markiert InfraNest riskante Offenlegungen — etwa SSH, das für das gesamte Internet offen ist, Remote Desktop, das für die Welt offen ist, oder einen öffentlich zugänglichen Datenbankport — mit einer Erklärung und einem Fix, sodass gefährliche Regeln erkannt werden, bevor sie Probleme verursachen.
TipEine Firewall-Regel kann einer sich ändernden IP automatisch folgen — siehe Set up Dynamic IP.
Adressen, die wir nicht zuordnen können
Wenn eine Dynamic IP einen Teil einer Firewall aktuell hält, schauen wir uns auch an, was diese Regel sonst noch erlaubt — und informieren dich über alles, was wir nicht selbst dort eingetragen haben.
Du siehst eine von zwei Varianten:
- Eine Adresse, die wir früher aktuell gehalten haben, benannt, mit dem Datum, an dem wir damit aufgehört haben. Das ist diejenige, auf die es sich zu reagieren lohnt: Sie gehörte dir unter einer alten Internetverbindung, wird nicht mehr gepflegt, und Anbieter vergeben alte Adressen an andere Kunden weiter.
- Eine Adresse, die wir nicht selbst eingetragen haben. Soweit wir wissen, ist nichts falsch daran — es könnte ein Kollege, ein Büro oder ein Monitoring-Dienst sein — wir können dir einfach nicht sagen, was es ist.
Es wird nie etwas für dich entfernt. Ein Allow-Eintrag, den wir nicht geschrieben haben, dürfen wir nicht löschen, daher zeigen wir ihn an und überlassen dir die Entscheidung; bearbeite die Regel selbst, falls sie weg soll.
Sage, was es ist. Nutze Say what this is, um eine kurze Notiz zu schreiben — „Büro Berlin“, „Pingdom-Probe“. Der Eintrag hört auf, eine offene Frage zu sein, und die nächste Person, die hinschaut (auch du in sechs Monaten), muss es nicht erneut herausfinden. Das Löschen der Notiz markiert ihn wieder als ungeklärt.
Du wirst einmal per E-Mail benachrichtigt über eine Adresse, die wir früher gepflegt haben, denn bei dieser können wir uns sicher sein. Wir senden keine E-Mail über Adressen, die wir einfach nicht erkennen — sonst würdest du bei der ersten Prüfung über jeden Eintrag informiert, den du bereits kennst.
Regeln, die von nichts verfolgt werden, bleiben unangetastet, und eine Regel, bei der deine Dynamic IP die einzige Adresse ist, bleibt still.
Was eine Firewall-Regel abdeckt und was nicht
Wenn eine Regel für das gesamte Internet offen ist, besteht der Fix darin, ihre Quelle auf die Adressen zu beschränken, die diesen Port erreichen müssen — deine eigene IP, dein Bürobereich oder die Adresse des Servers, der ihn aufruft. Wähle Limit to My IP bei der Warnung, um das in einem Schritt zu erledigen.
Ein privates Netzwerk ist keine engere Quelle, die du in dieses Feld eintragen solltest.
WarningBei manchen Anbietern — darunter Hetzner — decken Firewall-Regeln nur Datenverkehr ab, der an der öffentlichen Adresse des Servers ankommt. Alles, was über ein privates Netzwerk gesendet wird, erreicht den Server, ohne gegen eine hier geschriebene Regel geprüft zu werden. Eine Regel, deren Quelle ein privater Bereich wie
10.0.0.0/24ist, trifft also auf nichts zu und blockiert nichts. Wo das der Fall ist, weist der Editor oberhalb der eingehenden Regeln darauf hin.
Das macht ein privates Netzwerk nicht unsicher — es bedeutet, dass etwas anderes die Kontrolle übernimmt. Dort entscheidet, wer mit dem Netzwerk verbunden ist, wer den Server erreichen kann, und das verwaltest du am Netzwerk selbst statt über Regeln. Siehe Private networks, um zu erfahren, was das Verbinden eines Servers gewährt.
Tipps
- Speichere ein gutes Regelwerk als Firewall-Vorlage, damit du denselben Schutz gleichzeitig auf viele Server anwenden kannst.
War dieser Artikel hilfreich?