

Gérez vos pare-feux cloud sur l'ensemble de vos fournisseurs connectés depuis un seul endroit, et laissez InfraNest vous avertir avant qu'une règle à risque ne soit mise en ligne. Cet article s'adresse à toute personne responsable de la sécurisation des serveurs, même sans formation en réseaux.
Vue d'ensemble
- Modifiez les règles entrantes et sortantes de tous vos pare-feux dans un seul éditeur, quel que soit le fournisseur.
- Visualisez en un coup d'œil le nombre de serveurs sur lesquels chaque pare-feu est appliqué.
- Soyez automatiquement signalé lorsqu'une règle laisse quelque chose dangereusement exposé, comme une base de données ou un port d'accès à distance ouvert à tout internet.
- Associez un pare-feu à de nouveaux serveurs, renommez-le, ou réduisez-le à zéro règle sans le supprimer.
Modifier un pare-feu
- Allez dans Pare-feux et ouvrez-en un (ou ouvrez un serveur et allez dans son onglet Firewall).
- Modifiez les règles entrantes et sortantes — direction, protocole, port, et les plages d'IP source ou cible.
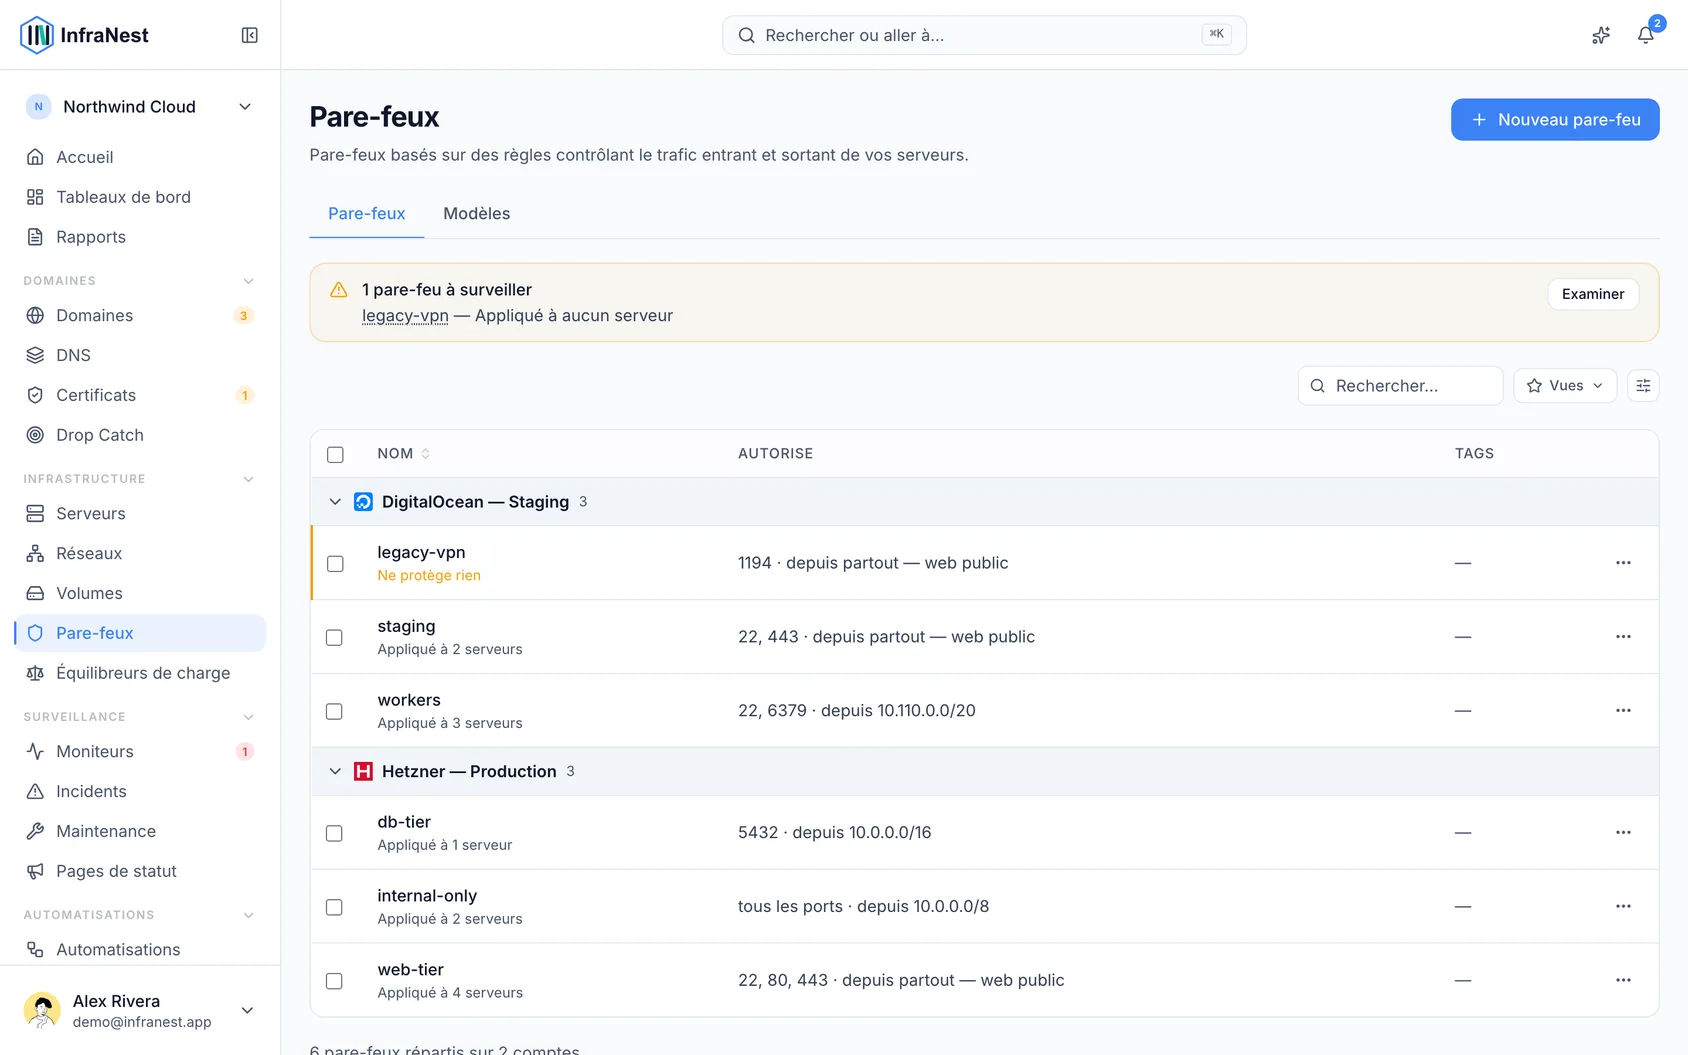
- Sélectionnez Enregistrer. Chaque pare-feu indique le nombre de serveurs sur lesquels il est appliqué.
Depuis un serveur, vous pouvez aussi activer, désactiver, réinitialiser ou modifier le pare-feu qui lui est appliqué.
Supprimer toutes les règles
Un pare-feu sans aucune règle est autorisé, et cela signifie exactement ce que cela dit : rien n'entre.
- Supprimez les règles dont vous ne voulez pas et sélectionnez Apply.
- La confirmation liste chaque règle supprimée, et vous avertit d'abord si l'une d'elles est ce qui vous permet d'accéder au serveur via SSH ou bureau à distance.
Ce n'est pas la même chose que supprimer le pare-feu. Le pare-feu reste, demeure associé aux serveurs qu'il protège, et cesse simplement d'autoriser quoi que ce soit — ce qui est utile si vous verrouillez un serveur le temps de résoudre un problème.
Sur DigitalOcean, les règles écrites avec des tags plutôt que des adresses IP ne sont pas les nôtres à supprimer, elles restent donc en place. Elles sont listées séparément dans l'éditeur, et le pare-feu continue à les appliquer.
Renommer un pare-feu
- Cliquez sur le nom du pare-feu en haut de sa page.
- Saisissez le nouveau nom.
- Appuyez sur Entrée.
Le nom change également chez votre fournisseur, de sorte qu'il reste identique partout.
Les pare-feux TransIP ne peuvent pas être renommés — chacun appartient à un seul VPS et porte le nom de ce serveur.
Protéger un autre serveur avec un pare-feu existant
- Ouvrez le pare-feu et sélectionnez Attach a server dans le panneau Appliqué à — ou ouvrez le serveur et sélectionnez Associer sur sa carte Attached.
- Choisissez le serveur (ou le pare-feu, depuis le côté serveur) et confirmez. La protection démarre immédiatement.
- Pour arrêter de protéger un serveur, sélectionnez le ✕ à côté de celui-ci dans la liste Appliqué à.
Vous ne pouvez combiner un pare-feu et un serveur que s'ils appartiennent au même compte fournisseur, donc tout ce que vous pouvez sélectionner fonctionnera.
L'assistant de pare-feu
Lorsque vous examinez un pare-feu, InfraNest signale les expositions à risque — comme SSH ouvert à tout internet, un bureau à distance ouvert au monde entier, ou un port de base de données exposé publiquement — avec une explication et une correction, afin que les règles dangereuses soient détectées avant qu'elles ne causent des problèmes.
TipUne règle de pare-feu peut suivre automatiquement une IP changeante — voir Set up Dynamic IP.
Les adresses que nous ne pouvons pas identifier
Lorsqu'une IP dynamique maintient à jour une partie d'un pare-feu, nous examinons également ce que cette règle autorise d'autre — et vous informons de tout ce que nous n'y avons pas mis.
Vous verrez l'une de ces deux choses :
- Une adresse que nous maintenions à jour, nommée, avec la date à laquelle nous avons arrêté. C'est celle qui mérite une action : elle était la vôtre sous une ancienne connexion internet, elle n'est plus maintenue, et les fournisseurs réattribuent les anciennes adresses à d'autres clients.
- Une adresse que nous n'avons pas écrite. Rien ne semble anormal à notre connaissance — il peut s'agir d'un collègue, d'un bureau, ou d'un service de surveillance — nous ne pouvons simplement pas vous dire ce que c'est.
Rien n'est jamais supprimé à votre place. Une entrée d'autorisation que nous n'avons pas écrite n'est pas la nôtre à supprimer, nous la montrons donc et laissons la décision entre vos mains ; modifiez la règle vous-même si elle doit disparaître.
Précisez ce que c'est. Utilisez Say what this is pour rédiger une courte note — « bureau de Berlin », « sonde Pingdom ». L'entrée cesse d'être une question, et la prochaine personne qui la consultera (vous y compris dans six mois) n'aura pas à le redécouvrir. Effacer la note la marque à nouveau comme inexpliquée.
Vous serez notifié par e-mail une seule fois pour une adresse que nous maintenions, car celle-là, nous pouvons en être certains. Nous n'envoyons pas d'e-mail pour les adresses que nous ne reconnaissons simplement pas — vous seriez alors informé de chaque entrée que vous connaissez déjà, dès la première vérification.
Les règles que rien ne suit sont laissées telles quelles, et une règle où votre IP dynamique est la seule adresse reste silencieuse.
Ce qu'une règle de pare-feu couvre et ne couvre pas
Lorsqu'une règle est ouverte à tout internet, la correction consiste à restreindre sa source aux adresses devant atteindre ce port — votre propre IP, la plage de votre bureau, ou l'adresse du serveur qui l'appelle. Sélectionnez Limit to My IP sur l'avertissement pour le faire en une seule étape.
Un réseau privé n'est pas une source plus restreinte à indiquer dans ce champ.
WarningChez certains fournisseurs — dont Hetzner — les règles de pare-feu ne couvrent que le trafic arrivant sur l'adresse publique du serveur. Tout ce qui est envoyé via un réseau privé atteint le serveur sans être vérifié par rapport à une règle que vous écrivez ici, donc une règle dont la source est une plage privée comme
10.0.0.0/24ne correspond à rien et ne bloque rien. Lorsque c'est le cas, l'éditeur l'indique au-dessus des règles entrantes.
Cela ne rend pas un réseau privé non sécurisé — cela signifie qu'autre chose le contrôle. Là, c'est l'appartenance au réseau qui détermine qui peut atteindre le serveur, et vous gérez cela sur le réseau lui-même plutôt qu'avec des règles. Consultez Private networks pour savoir ce qu'accorde l'association d'un serveur.
Astuces
- Enregistrez un bon ensemble de règles comme modèle de pare-feu afin de pouvoir appliquer la même protection à de nombreux serveurs à la fois.
Cet article vous a-t-il été utile ?