

La création d'une zone DNS importe les enregistrements d'un domaine dans InfraNest et le relie au fournisseur qui gérera réellement son DNS — cette fonctionnalité s'adresse à toute personne configurant un nouveau domaine ou en déplaçant un entre fournisseurs.
Vue d’ensemble
- Vous guide étape par étape dans la création d'une zone chez un fournisseur DNS
- Peut remplir automatiquement la nouvelle zone en scannant le DNS en direct, en copiant depuis un fournisseur connecté, ou en partant d'un modèle
- Propose de faire pointer votre domaine vers la nouvelle zone en une seule étape, après avoir vérifié que rien ne sera cassé
- Continue ensuite de surveiller la zone pour détecter les changements effectués en dehors d'InfraNest
TipVous enregistrez le domaine via InfraNest à l'instant même ? Vous n'avez pas besoin de cet assistant. Choisissez Use one of your DNS providers sur la page d'ajout de domaine, et la zone est créée et connectée pour vous dès que l'enregistrement est confirmé — voir Register a new domain.
Créer une zone
- Allez dans DNS et sélectionnez create a zone.
- Saisissez le domaine. InfraNest le fait correspondre à un domaine de votre portefeuille et détecte quel fournisseur DNS le gère actuellement, à partir des serveurs de noms en direct du domaine.
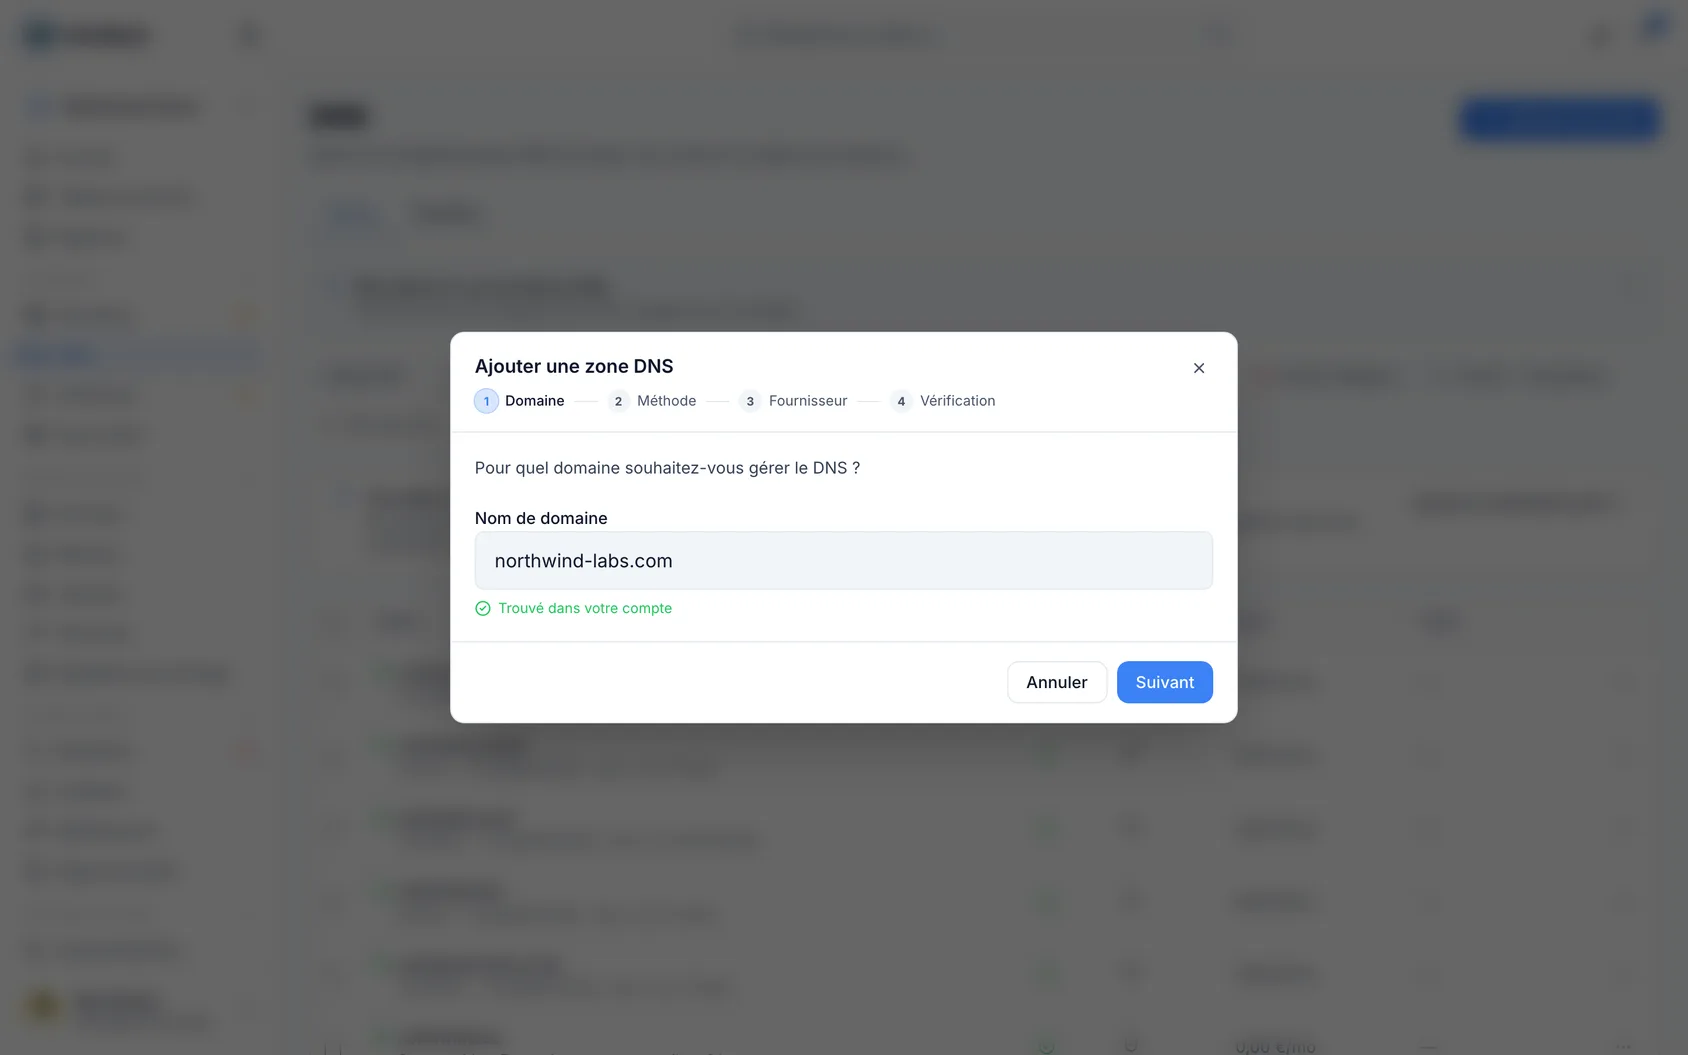
Choisissez comment remplir la zone :
- Scan — lit le DNS en direct du domaine et importe les enregistrements trouvés, afin que la nouvelle zone corresponde à ce qui fonctionne actuellement.
- Copy from — copie les enregistrements d'une zone existante chez un fournisseur que vous avez connecté. Cette option est liée aux modèles DNS ; sur un forfait qui ne les inclut pas, elle apparaît verrouillée.
- Déplacement depuis Route 53 : InfraNest omet les enregistrements alias, car aucun autre fournisseur ne peut les recréer, et vous indique combien ont été omis. Ajoutez un enregistrement pour chacun manuellement dans la nouvelle zone.
- Déplacement depuis OVHcloud : un enregistrement utilisant le TTL par défaut de la zone (affiché comme 0s) reprend ce TTL par défaut chez le nouveau fournisseur, ou 5 minutes si InfraNest ne connaît pas la valeur par défaut. Copié dans une autre zone OVHcloud, il continue d'utiliser la valeur par défaut de cette zone.
- Template — part d'un modèle DNS (voir DNS templates). Comme Copy from, cette option apparaît verrouillée sur un forfait sans modèles DNS.
- Manual — démarre une zone vide.
InfraNest crée la zone chez le fournisseur choisi et récupère ses serveurs de noms.
Tous les fournisseurs ne peuvent pas héberger une nouvelle zone. GoDaddy, TransIP, Namecheap, Dynadot et Porkbun ne gèrent le DNS que pour les domaines qui sont enregistrés chez eux — si votre domaine y est enregistré, la zone existe déjà et il n'y a rien à créer. OVHcloud peut héberger le DNS de n'importe quel domaine, mais la zone doit d'abord être commandée dans son propre panneau de contrôle. Ces comptes apparaissent grisés ici, avec une note expliquant pourquoi. Pour importer l'une de leurs zones, ouvrez Integrations dans le menu latéral, ouvrez le compte, et choisissez Discover zones.
Faites pointer votre domaine vers la zone. Si le domaine est chez un registraire connecté, l'assistant propose de mettre à jour ses serveurs de noms vers le nouveau fournisseur en une seule étape — sans passer par un second tableau de bord. InfraNest vérifie d'abord que la nouvelle zone répond pour chacun de ses noms comme le fait votre DNS actuel, et ne bascule qu'ensuite. Si un nom diffère, rien n'est modifié, et la page de la zone indique quel nom pose problème et ce qu'a répondu chaque hôte.
Une fois créée, la détection de dérive continue de surveiller la zone.
Si le domaine pointe encore ailleurs
Il arrive que la zone existe ici, mais que le domaine pointe encore vers les propres serveurs de noms de votre registraire — l'étape précédente a été ignorée, le registraire a refusé la modification à ce moment-là, ou quelqu'un l'a remise en place plus tard. Les enregistrements que vous modifiez ici ne sont alors pas ce qui est réellement communiqué aux visiteurs et aux serveurs de messagerie.
La page du domaine le signale. Ouvrez le domaine, regardez Where it points, et vous verrez une ligne nommant le fournisseur chez qui se trouve votre zone, avec Point it at the zone à côté. Une pression suffit pour inscrire les bons serveurs de noms chez votre registraire — vous n'avez jamais besoin de les rechercher vous-même.
Les serveurs de noms mettent un certain temps à se propager sur Internet, laissez donc passer quelques heures avant de juger le résultat. Si le bouton est grisé, c'est que votre connexion au registraire ne permet pas de modifier les serveurs de noms ; l'infobulle indique la raison exacte.
Si certains enregistrements n'ont pas pu être ajoutés
Scan et Copy from écrivent des enregistrements dans la zone chez votre fournisseur DNS, et un fournisseur peut refuser — une limite de débit sur une grande zone, une clé expirée, un type d'enregistrement qu'il n'accepte pas. Dans ce cas, InfraNest s'arrête plutôt que de pousser le reste, et vous indique combien d'enregistrements ont été ajoutés, combien ne l'ont pas été, et ce qu'a répondu le fournisseur.
Les enregistrements qui n'ont pas pu être ajoutés ne sont pas conservés. Un enregistrement qui n'existerait que dans InfraNest apparaîtrait ici comme actif alors que rien n'aurait changé chez votre fournisseur — et il disparaîtrait de toute façon à la prochaine synchronisation. Réglez ce que décrit le message, puis relancez le scan ou la copie : les enregistrements déjà présents sont ignorés, rien n'est donc dupliqué.
Un enregistrement peut aussi être laissé de côté avant même d'atteindre le fournisseur, parce que sa valeur ne correspond pas à son type — un enregistrement A contenant un mot au lieu d'une adresse IP, par exemple, ce que certains registraires placent dans la zone d'un domaine parqué. InfraNest ne copie pas cet enregistrement, ajoute tout le reste, et affiche un avertissement nommant chaque enregistrement laissé de côté et précisant ce que sa valeur devrait être. Si vous souhaitez cet enregistrement, ajoutez-le manuellement avec une valeur adaptée.
Si votre zone indique que les enregistrements proviennent d'une recherche publique
Une zone qui n'est pas connectée à un compte fournisseur ne peut pas être lue directement, alors InfraNest détermine son contenu en interrogeant des serveurs DNS publics sur l'apex et une liste de noms de sous-domaines courants. Cela vous donne quelque chose à consulter, mais ce n'est qu'une estimation, et la page de la zone le signale en haut.
Trois choses qu'elle ne peut pas voir :
- Les enregistrements derrière un proxy. Si un enregistrement est proxifié — le nuage orange de Cloudflare, par exemple — le DNS public répond avec les propres adresses du proxy au lieu de ce que vous avez défini. Ainsi, un nom pointant vers un site Pages ou Workers apparaît comme une adresse IP qui change toute seule, et qui ne se stabilise jamais.
- Tout ce qui porte un nom inhabituel. Seuls les noms courants sont testés, donc
status,docs,shopet autres passent complètement inaperçus. - Si un nom existe vraiment. Un enregistrement générique (wildcard) répond pour tous les noms interrogés, de sorte que des noms jamais configurés peuvent sembler l'être.
Connect this zone sur ce message corrige tout cela en une fois. InfraNest parcourt les comptes fournisseurs que vous avez connectés, trouve celui qui détient cette zone, et en lit la liste réelle des enregistrements — en ajoutant ce qui manquait et en supprimant ce qui n'existait jamais vraiment.
Si rien ne se passe, le message vous indique laquelle de ces deux situations s'applique : aucun compte fournisseur DNS n'est encore connecté, ou les comptes que vous avez ne détiennent pas de zone portant ce nom. Dans les deux cas, la solution se trouve dans Settings → Integrations — connectez le fournisseur qui héberge le domaine, puis appuyez de nouveau sur le bouton.
Cet article vous a-t-il été utile ?