

Installez l'agent InfraNest sur un serveur pour commencer à collecter la mémoire, l'espace disque et la charge moyenne, et pour débloquer les règles d'alerte qui en ont besoin. Cet article s'adresse à toute personne configurant un serveur déjà ajouté dans InfraNest.
Vue d'ensemble
- Prend environ deux minutes par serveur.
- Vous avez besoin d'un accès administrateur au serveur une seule fois, uniquement pour l'installation — l'agent ne s'exécute pas en tant qu'administrateur par la suite.
- Le serveur a seulement besoin d'un accès sortant sur le port 443. Rien ne doit être ouvert vers lui, et aucune règle de pare-feu n'a besoin d'être modifiée.
Si vous voulez comprendre ce que l'agent collecte et pourquoi avant de l'installer, lisez d'abord Obtenir la mémoire, l'espace disque et la charge avec l'agent. Cet article suppose que vous êtes prêt à démarrer.
Avant de commencer
Vous avez besoin de trois choses :
- Un serveur dans InfraNest. S'il n'y est pas encore, ajoutez-le sous Infrastructure → Serveurs.
- Un accès administrateur à ce serveur —
sudosous Linux, un PowerShell Administrateur sous Windows. - Le serveur doit pouvoir accéder à Internet sur le port 443, uniquement en sortant.
Vous n'avez pas besoin d'ouvrir un port, d'installer un dépôt de gestionnaire de paquets, ni de donner à InfraNest un quelconque accès à la machine.
Obtenir la commande d'installation
- Choisissez Install the agent — vous le trouverez depuis la ligne du serveur dans Monitoring → Servers, depuis le menu Actions du serveur, ou à côté d'une règle d'alerte grisée car elle nécessite l'agent. Les trois options ouvrent la même fenêtre.
- Rien n'est demandé : le token est créé immédiatement. Ensuite, la liste des tokens indique qui a ajouté chacun d'eux, quand, et quand il a été utilisé pour la dernière fois.
- Le token est affiché une seule fois. En dessous se trouve une commande d'installation prête à l'emploi, avec le token déjà renseigné.
- Choisissez l'onglet correspondant à votre système et copiez la commande.
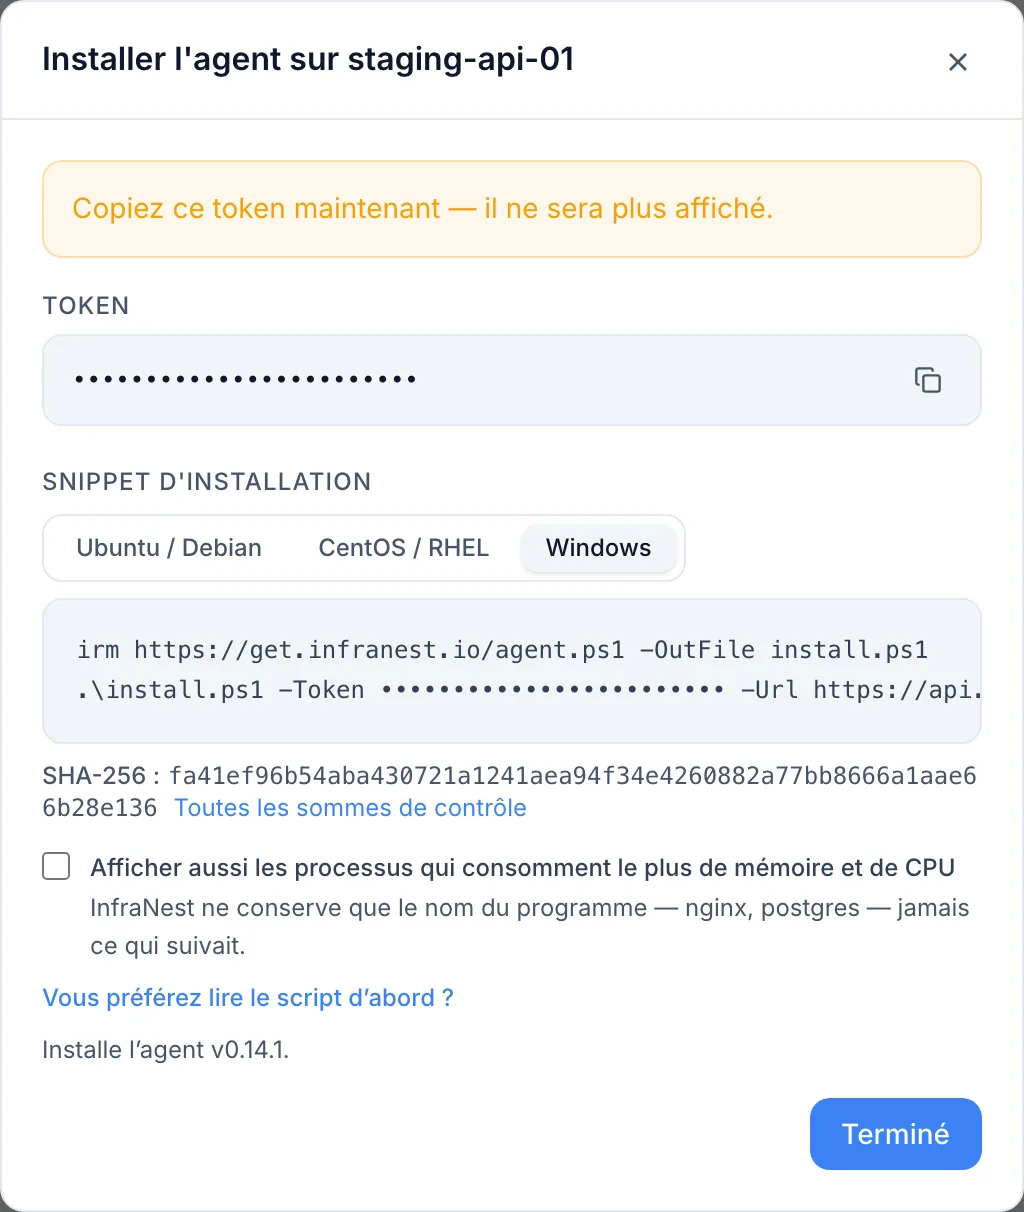
WarningRéservez chaque token à un seul serveur. Il identifie quel serveur envoie les données. Si deux machines partagent un token, leurs relevés se mélangent dans un seul jeu de graphiques et rien ne le détecte — l'alerte « le serveur ne répond plus » ne peut jamais se déclencher, car la machine qui fonctionne encore continue de se signaler pour les deux.
Exécuter la commande d'installation
Ubuntu et Debian
Collez la commande dans un terminal sur le serveur :
curl -fsSL https://get.infranest.io/agent.sh | sudo sh -s -- --token sat_YOUR_TOKEN
Testé sur Ubuntu 20.04, 22.04 et 24.04, ainsi que Debian 11 et 12.
RHEL, Rocky, AlmaLinux, CentOS Stream, Fedora
Exactement la même commande. L'installateur télécharge un binaire unique et configure un service pour celui-ci, donc la distribution n'a pas d'importance. Si curl est manquant, installez-le d'abord avec sudo dnf install curl.
Windows Server
Ouvrez PowerShell as Administrator et exécutez :
irm https://get.infranest.io/agent.ps1 -OutFile install.ps1
.\install.ps1 -Token sat_YOUR_TOKEN
Testé sur Windows Server 2019 et 2022. Il s'installe dans C:\Program Files\InfraNest et s'exécute en tant que tâche planifiée nommée InfraNest agent.
Un serveur sans systemd
Alpine, Gentoo et Artix (OpenRC) ainsi que Void (runit) sont configurés automatiquement avec la version 0.14 ou plus récente de l'agent — l'installateur ajoute l'agent en tant que service qui démarre au boot et redémarre s'il s'arrête. Sur Alpine, son journal se trouve dans /var/log/infranest-agent.log.
Pour tout autre cas — un conteneur, ou un système utilisant s6 — l'installateur place le binaire et le fichier de configuration, puis vous informe qu'il n'a pas pu configurer de service. Exécutez infranest-agent run en tant qu'utilisateur infranest-agent, sous le superviseur utilisé par ce système.
Vérifier que ça a fonctionné
- Dans InfraNest, attendez environ une minute et rechargez la page du serveur. La mémoire, l'espace disque et la charge moyenne commencent à s'afficher, le badge de couverture passe à Agent, et les règles d'alerte grisées deviennent disponibles.
- Sur le serveur, si vous préférez vérifier localement, exécutez :
sudo infranest-agent status
& "C:\Program Files\InfraNest\infranest-agent.exe" status
Ceci vous indique si les relevés sont bien transmis et, sinon, pourquoi. Cela ne fait que lire des informations sur la machine et ne contacte rien d'autre.
Note
sudoest nécessaire car le fichier de configuration contient un identifiant et n'est lisible que par l'utilisateur propre à l'agent. Sans cela, vous obtiendrez une erreur concernant un token manquant plutôt qu'une erreur de permissions.
Vous préférez lire le script avant de l'exécuter ?
C'est une approche raisonnable, et le panneau d'installation la propose avec la même visibilité que la commande en une ligne.
curl -fsSL -o install.sh https://get.infranest.io/agent.sh
sha256sum install.sh        # comparez avec la somme de contrôle affichée dans InfraNest
less install.sh             # environ 200 lignes
sudo sh install.sh --token sat_YOUR_TOKEN
La somme de contrôle affichée à côté de la commande dans InfraNest est celle publiée avec la version, donc la comparer constitue une vérification réelle. Le script lui-même n'est pas l'agent — il télécharge un binaire versionné et vérifie celui-ci par rapport à sa propre somme de contrôle publiée avant de l'installer.
Vérifier qui l'a construit
Une somme de contrôle prouve que le téléchargement est arrivé intact, pas qu'il provient d'InfraNest. Chaque version porte aussi un enregistrement signé indiquant quelle build l'a produite. Si le serveur dispose déjà du GitHub CLI (gh) ou de cosign, l'installateur vérifie cet enregistrement automatiquement — il affiche built by …/release.yml lorsque cela correspond, et refuse d'installer tout ce qui ne correspond pas. Si aucun des deux outils n'est installé, il le signale et poursuit.
Pour vérifier un binaire téléchargé manuellement, sans besoin de compte GitHub :
V=$(curl -fsSL https://get.infranest.io/releases/latest)
curl -fsSLO https://get.infranest.io/releases/download/$V/infranest-agent_linux_amd64
curl -fsSLO https://get.infranest.io/releases/download/$V/infranest-agent.sigstore.json
gh attestation verify infranest-agent_linux_amd64 \
  --repo InfraNest-Infrastructure-Organized/infranest-agent \
  --signer-workflow InfraNest-Infrastructure-Organized/infranest-agent/.github/workflows/release.yml \
  --bundle infranest-agent.sigstore.json
Remplacez linux_amd64 pour correspondre à votre serveur (linux_arm64 pour ARM). Les versions publiées avant l'ajout de cette fonctionnalité n'incluent pas le fichier d'enregistrement signé.
Garder le token hors de l'historique de votre shell
Une commande tapée en ligne de commande se retrouve dans ~/.bash_history et est visible pendant son exécution. Sur une machine partagée, utilisez plutôt un fichier :
printf '%s' 'sat_YOUR_TOKEN' | sudo tee /root/token >/dev/null
sudo sh install.sh --token-file /root/token && sudo shred -u /root/token
Mettre à jour l'agent
InfraNest vous informe quand une mise à jour est disponible : la carte System du serveur affiche la version de l'agent, et le tableau de la flotte signale les serveurs utilisant une version plus ancienne avec un badge update. Cliquez sur l'un ou l'autre et InfraNest affiche la commande à exécuter, prête à copier.
Sous Linux :
curl -fsSL https://get.infranest.io/agent.sh | sudo sh -s -- --upgrade
Sous Windows, dans un PowerShell Administrateur :
irm https://get.infranest.io/agent.ps1 -OutFile install.ps1
.\install.ps1 -Upgrade
Ceci télécharge la nouvelle version, la vérifie, et redémarre l'agent. Aucun token n'est requis, et vos paramètres restent exactement tels quels — si vous avez activé la remontée des processus, elle reste activée.
Un badge affichant security au lieu de update signifie que la version sur ce serveur est plus ancienne que la plus ancienne version encore prise en charge. La commande est la même ; faites-le rapidement.
WarningNe faites pas de mise à jour en exécutant à nouveau votre commande d'installation initiale. Il s'agit d'une nouvelle installation : elle nécessite le token, et elle réinitialise les paramètres de l'agent à leurs valeurs par défaut.
Supprimer l'agent
sudo sh install.sh --uninstall
.\install.ps1 -Uninstall
Ceci supprime le service, l'utilisateur, le binaire, la configuration et les relevés stockés. Supprimer le token dans InfraNest ne désinstalle rien — cela arrête simplement l'acceptation des relevés, et l'agent continue de fonctionner et de réessayer jusqu'à ce qu'il soit retiré de la machine.
Dépannage
| Ce que vous voyez | Ce que cela signifie |
|---|---|
curl: (60) SSL certificate problem |
Les certificats CA du serveur sont obsolètes. sudo apt install ca-certificates (ou dnf), puis réessayez. |
| L'installation se termine, mais rien n'apparaît dans InfraNest | Laissez passer 90 secondes. Puis exécutez sudo infranest-agent status — il indique la raison. |
status indique que le token a été rejeté |
Le token a été supprimé dans InfraNest, ou a été copié depuis un autre serveur. Créez-en un nouveau sur le bon serveur et réinstallez. |
status indique que la surveillance est désactivée |
La surveillance est désactivée pour ce serveur dans InfraNest. Réactivez-la là-bas — rien à faire sur la machine. |
status indique que l'horloge est décalée |
L'heure du serveur est incorrecte, donc les relevés provenant du futur sont refusés. sudo timedatectl set-ntp true corrige cela sur la plupart des systèmes. |
| La mémoire et le disque arrivent, pas les processus | La remontée des processus est désactivée par défaut, volontairement — les lignes de commande peuvent contenir des mots de passe. Consultez la note sur l'onglet Processes & services du serveur pour savoir comment l'activer. |
Rien du tout, et status ne peut pas lire la configuration |
Exécutez-le avec sudo. La configuration n'est lisible que par l'utilisateur de l'agent. |
Si rien de tout cela ne correspond, exécutez :
sudo infranest-agent flare
Ceci affiche tout ce dont une conversation avec le support a besoin — version, configuration, état, ce qui n'a pas pu être lu — avec le token retiré. Collez cela dans un ticket plutôt que votre fichier de configuration.
Si l'agent fonctionnait et a cessé de répondre depuis, consultez A server stopped reporting.
Astuces
TipExécutez
sudo infranest-agent statuschaque fois que vous n'êtes pas sûr que l'agent envoie des données — il répond localement et ne contacte rien.
Cet article vous a-t-il été utile ?