

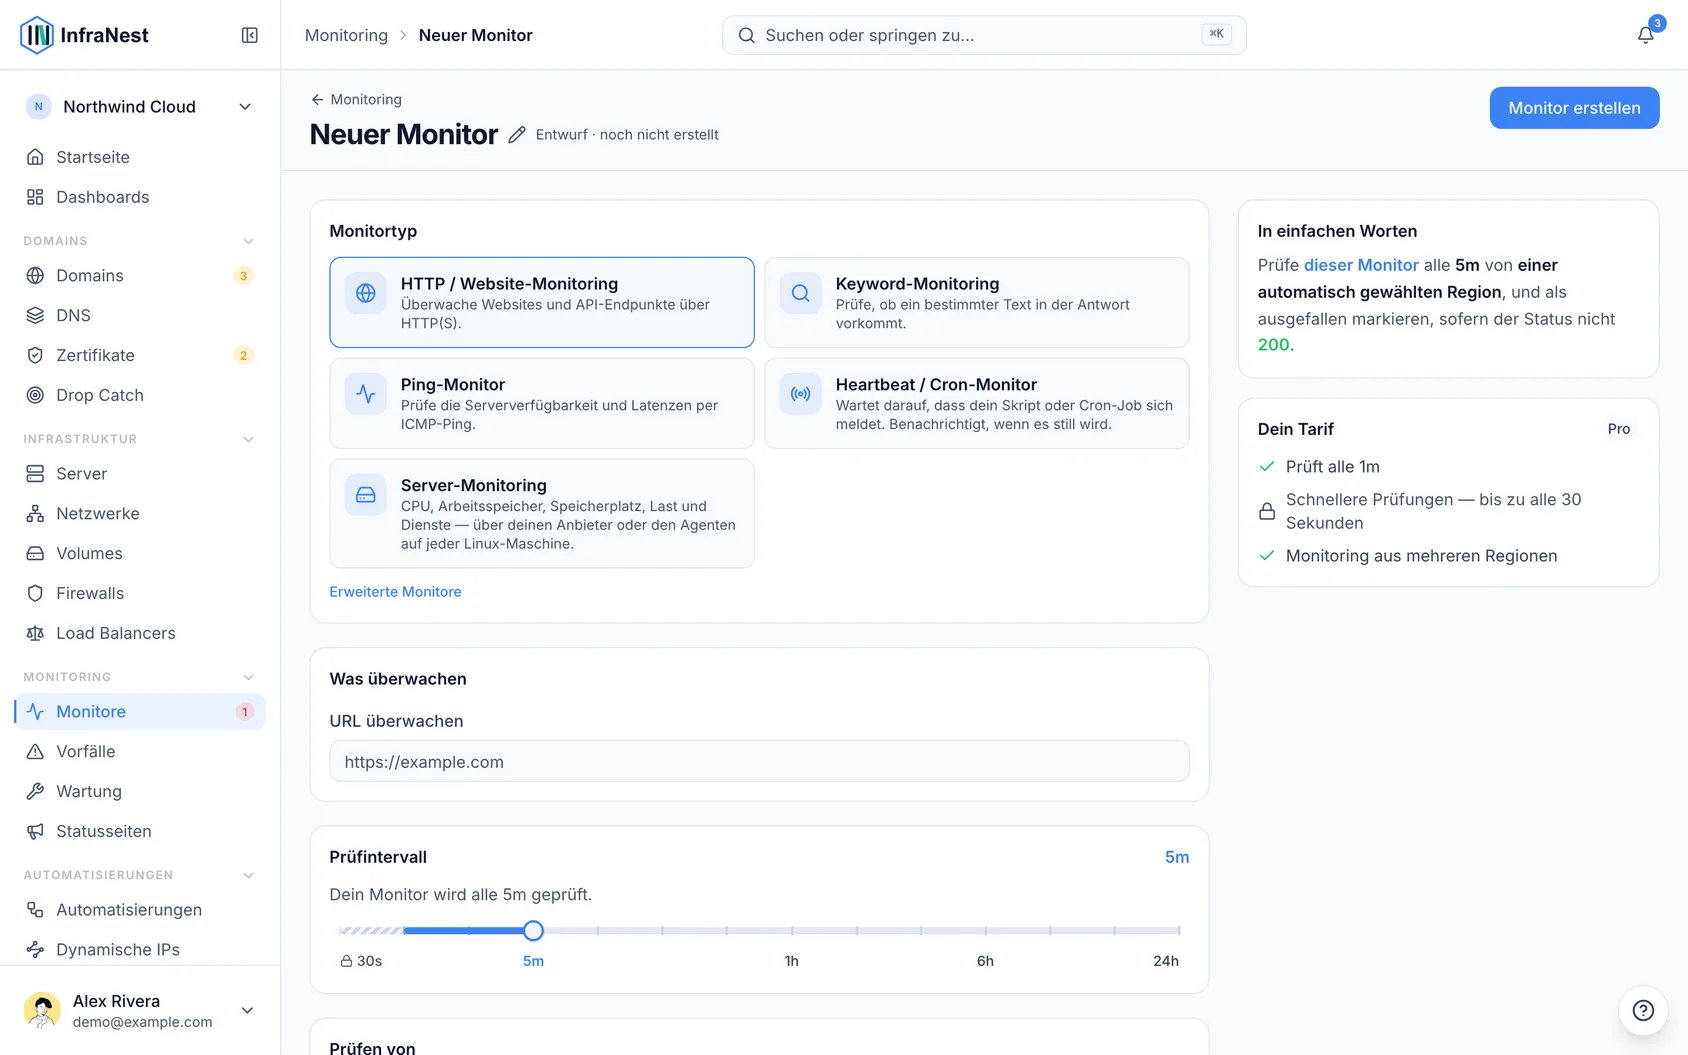
Eine kurze Übersicht für alle, die in InfraNest ein Monitoring einrichten, um den richtigen Prüfungstyp für das zu wählende Ziel auszuwählen.
Überblick
- InfraNest kann zehn verschiedene Arten von Zielen überwachen. Wähle den Typ, der zu dem passt, was du prüfen möchtest.
- Jeder Monitortyp prüft etwas anderes – vom Laden einer Website bis zu einem bald ablaufenden Zertifikat.
| Typ | Was geprüft wird |
|---|---|
| HTTP | Ob eine Website oder URL erreichbar und fehlerfrei ist (mit Erkennung langsamer Antworten). |
| API | Ob ein JSON- oder mehrstufiger API-Endpunkt sich wie erwartet verhält. |
| Port (TCP) | Ob ein TCP-Port offen ist und Verbindungen annimmt. |
| SSL | Ob ein Zertifikat gültig ist und nicht bald abläuft — dies fügt es außerdem deiner Zertifikatsliste hinzu. |
| DNS | Ob ein DNS-Eintrag aufgelöst wird und optional einem erwarteten Wert entspricht. |
| Keyword | Ob eine Seite einen bestimmten Text enthält (oder nicht enthält). |
| Redirect | Ob eine URL auf die erwartete Adresse umleitet. |
| Ping (ICMP) | Ob ein Host auf einen Ping antwortet. |
| Heartbeat | Ein „Totmannschalter“ für Cronjobs — dein Job muss sich in jedem Intervall melden, sonst wirst du benachrichtigt. |
| Third-party | Spiegelt die öffentliche Statusseite eines anderen Unternehmens, sodass deren Ausfälle auch in deiner Statusseite erscheinen. |
TipBei einer HTTP-Prüfung kannst du zusätzlich einen SSL-Unterprüfung aktivieren, um den Ablauf des Zertifikats zu überwachen, ohne einen separaten SSL-Monitor anzulegen.
Einen bestimmten Nameserver für einen DNS-Monitor abfragen
- Ein DNS-Monitor fragt den Eintrag normalerweise so ab, wie es jeder Besucher auch tun würde.
- Um stattdessen einen bestimmten Server abzufragen, trage ihn unter Custom nameserver ein — das kann ein öffentlicher Resolver wie
8.8.8.8oder1.1.1.1sein, oder der eigene Nameserver deines DNS-Hosters, per Adresse oder per Name. - Nutze dies, wenn du prüfen möchtest, was ein bestimmter Server ausliefert, zum Beispiel direkt nachdem du einen Eintrag geändert hast.
Der Nameserver muss im öffentlichen Internet erreichbar sein. Eine Adresse aus einem privaten Netzwerk, wie 10.0.0.53, 192.168.1.1 oder 127.0.0.1, wird beim Speichern des Monitors abgelehnt, und ein Name, der auf eine solche Adresse verweist, wird beim Ausführen des Monitors abgelehnt.
Wenn der Monitor ausfällt, zeigt er an, welcher der folgenden Fälle eingetreten ist:
- didn't respond — der Server hat innerhalb von fünf Sekunden nicht geantwortet;
- doesn't exist (NXDOMAIN) — der Server hat gemeldet, dass es diesen Namen nicht gibt;
- returned an error — der Server hat mit einem Fehler geantwortet, etwa REFUSED, wenn er keine Anfragen zu dieser Domain beantworten will;
- no records found — der Name existiert, hat aber keine Einträge des gewählten Typs.
Festlegen, wann dich ein SSL-Monitor warnt
- Öffne deinen SSL-Monitor und suche die Einstellung Warn when expiring within (days).
- Gib ein, wie viele Tage vor Ablauf du benachrichtigt werden möchtest — 30 ist ein sinnvoller Standardwert.
- Speichere deine Änderungen.
Zwei Dinge solltest du über das Verhalten der Warnung wissen.
Ein bald ablaufendes Zertifikat lässt den Monitor nicht rot werden. Das Zertifikat funktioniert noch, daher bleibt der Monitor aktiv und es wird kein Vorfall eröffnet — du erhältst die Ablaufwarnung per E-Mail oder über dein gewähltes Ziel, und die Detailseite des Monitors erklärt, was festgestellt wurde. Nur ein tatsächlich abgelaufenes Zertifikat gilt als Ausfall. Das ist besonders wichtig, wenn der Monitor ein Dienst auf einer öffentlichen Statusseite ist: Eine bevorstehende Erneuerung ist nichts, was deine Kunden als Problem sehen müssen.
Zertifikate, die sich selbst erneuern, werden anders beurteilt. Die meisten Zertifikate stammen heute von Let's Encrypt oder einem ähnlichen Dienst, werden für 90 Tage ausgestellt und automatisch erneuert, wenn noch 30 Tage verbleiben — das bedeutet, dass ein völlig intaktes Zertifikat bei jeder Erneuerung kurzzeitig weniger als 30 Tage Restlaufzeit anzeigt. Dich dabei zu warnen würde bedeuten, dich bei jeder erfolgreichen Erneuerung zu warnen.
Deshalb beobachten wir bei diesen Zertifikaten stattdessen die Erneuerung statt des Ablaufdatums. Du hörst von uns, wenn die Erneuerung hätte stattfinden sollen und es nicht getan hat — das ist das, was du tatsächlich beheben möchtest, und es bleiben dir noch rund 25 Tage, um es zu beheben.
NoteAuf der Detailseite des Monitors kannst du unter Renewal sehen, ob ein Zertifikat auf diese Weise behandelt wird. Falls wir das falsch einschätzen, kannst du das am Zertifikat selbst in deiner Zertifikatsliste korrigieren.
War dieser Artikel hilfreich?