

Une référence rapide pour toute personne configurant une surveillance dans InfraNest, afin de l'aider à choisir le bon type de vérification pour ce qu'elle souhaite surveiller.
Vue d'ensemble
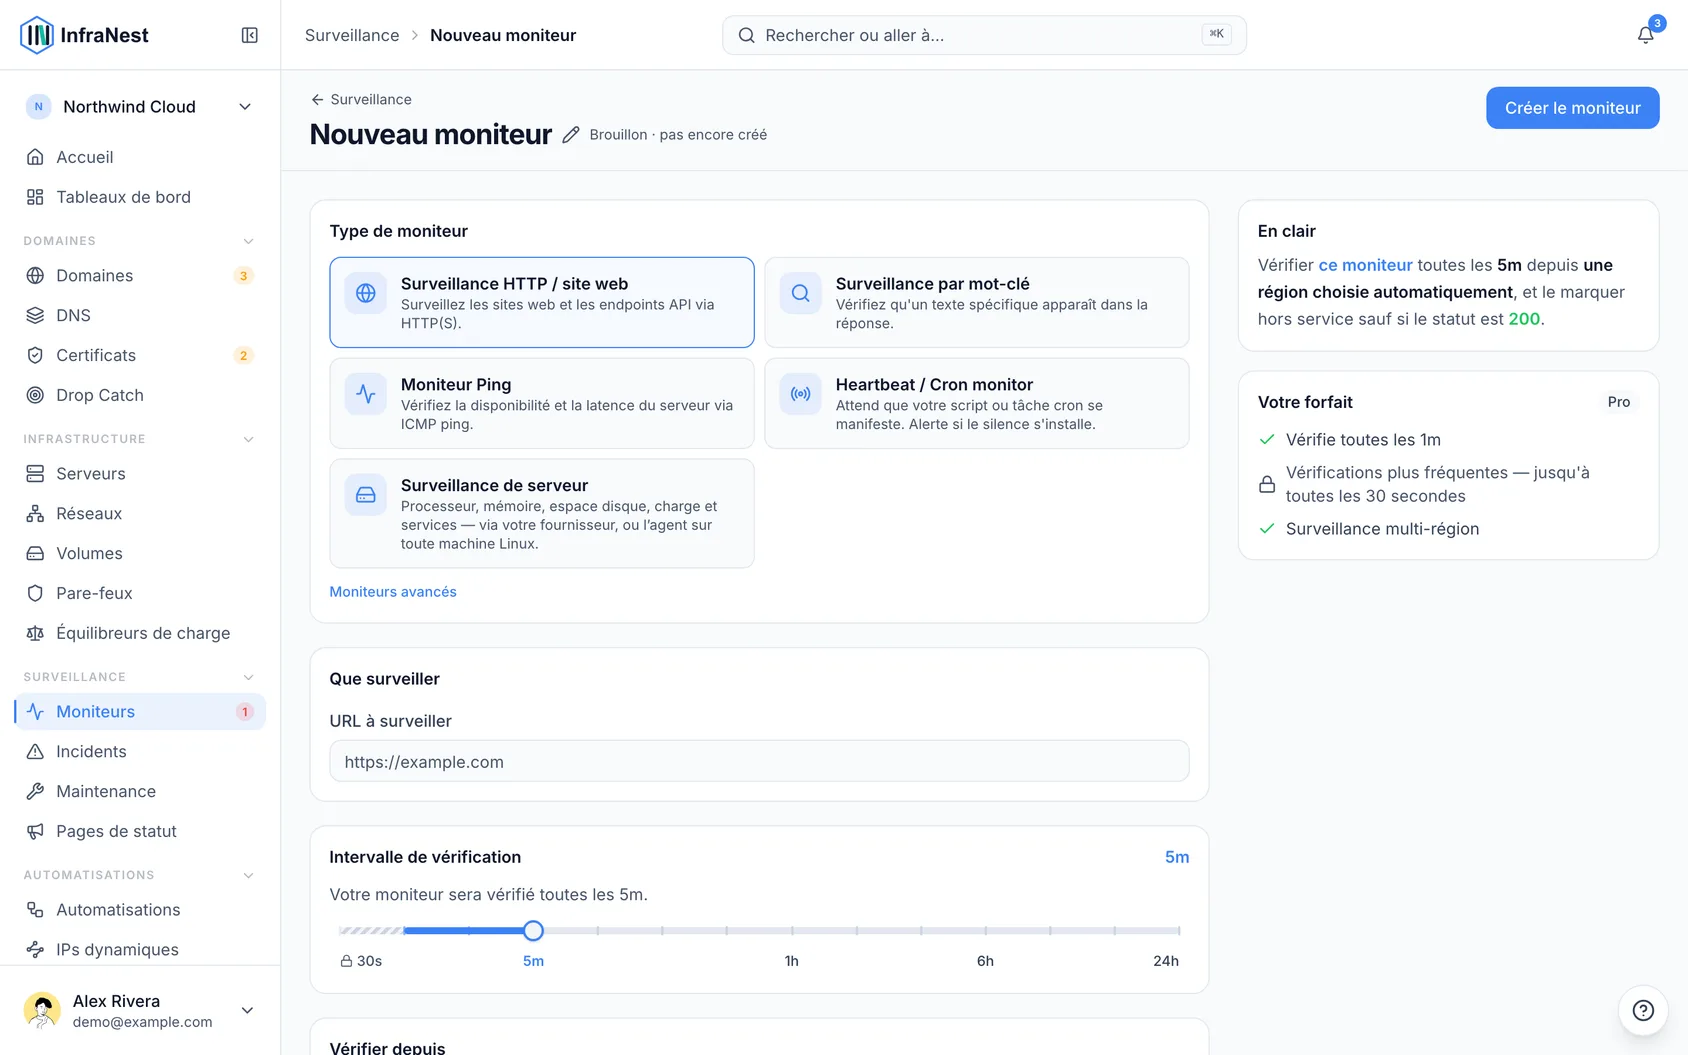
- InfraNest peut surveiller dix types de cibles différents. Choisissez celui qui correspond à ce que vous souhaitez vérifier.
- Chaque type de moniteur recherche quelque chose de différent, du chargement d'un site web à un certificat approchant de son expiration.
| Type | Ce qu'il vérifie |
|---|---|
| HTTP | Un site web ou une URL est accessible et fonctionne correctement (avec détection des réponses lentes). |
| API | Un point de terminaison API JSON ou multi-étapes se comporte comme prévu. |
| Port (TCP) | Un port TCP est ouvert et accepte les connexions. |
| SSL | Un certificat est valide et ne risque pas d'expirer prochainement — cela l'ajoute également à votre liste de certificats. |
| DNS | Un enregistrement DNS se résout, et correspond éventuellement à une valeur attendue. |
| Mot-clé | Une page contient (ou ne contient pas) un texte attendu. |
| Redirection | Une URL redirige vers l'adresse que vous attendez. |
| Ping (ICMP) | Un hôte répond à un ping. |
| Heartbeat | Un « dead man's switch » pour les tâches cron — votre tâche doit se signaler à chaque intervalle, sinon vous êtes alerté. |
| Tiers | Reflète la page de statut publique d'une autre entreprise, afin que ses pannes apparaissent sur la vôtre. |
TipPour une vérification HTTP, vous pouvez également activer une sous-vérification SSL afin de surveiller l'expiration du certificat, sans créer de moniteur SSL distinct.
Interroger un serveur de noms spécifique pour un moniteur DNS
- Un moniteur DNS recherche normalement l'enregistrement de la même façon que n'importe quel visiteur.
- Pour interroger un serveur particulier à la place, renseignez Custom nameserver — il peut s'agir d'un résolveur public tel que
8.8.8.8ou1.1.1.1, ou du propre serveur de noms de votre hébergeur DNS, par adresse ou par nom. - Utilisez cette option lorsque vous souhaitez vérifier ce qu'un serveur particulier renvoie, par exemple juste après avoir modifié un enregistrement.
Le serveur de noms doit se trouver sur l'Internet public. Une adresse sur un réseau privé, telle que 10.0.0.53, 192.168.1.1 ou 127.0.0.1, est refusée lorsque vous enregistrez le moniteur, et un nom qui pointe vers une telle adresse est refusé lors de l'exécution du moniteur.
Lorsque le moniteur signale une panne, il indique lequel de ces cas s'est produit :
- n'a pas répondu — le serveur n'a pas répondu dans les cinq secondes ;
- n'existe pas (NXDOMAIN) — le serveur a répondu que ce nom n'existe pas ;
- a renvoyé une erreur — le serveur a répondu avec une erreur, telle que REFUSED lorsqu'il refuse de répondre aux questions concernant ce domaine ;
- aucun enregistrement trouvé — le nom existe, mais ne comporte aucun enregistrement du type que vous avez choisi.
Définir le déclenchement de l'avertissement d'un moniteur SSL
- Ouvrez votre moniteur SSL et trouvez le paramètre Warn when expiring within (days).
- Indiquez combien de jours avant l'expiration vous souhaitez être averti — 30 est une valeur par défaut raisonnable.
- Enregistrez vos modifications.
Deux points méritent d'être connus concernant le fonctionnement de cet avertissement.
Un certificat qui approche de son expiration ne fait pas passer le moniteur au rouge. Le certificat fonctionne encore, le moniteur reste donc actif et aucun incident n'est ouvert — vous recevez l'avertissement d'expiration par e-mail ou via la destination choisie, et la page de détail du moniteur explique ce qu'il a constaté. Seul un certificat réellement expiré compte comme une panne. Ceci est particulièrement important si le moniteur correspond à un service figurant sur une page de statut publique : un renouvellement à venir n'est pas quelque chose que vos clients doivent voir comme un problème.
Les certificats qui se renouvellent automatiquement sont traités différemment. La plupart des certificats actuels proviennent de Let's Encrypt ou d'un service similaire, sont émis pour 90 jours, et sont renouvelés automatiquement lorsqu'il reste 30 jours — ce qui signifie qu'un certificat parfaitement sain affiche brièvement moins de 30 jours restants à chaque renouvellement. Vous avertir à ce moment-là reviendrait à vous avertir à chaque renouvellement réussi.
C'est pourquoi, pour ces certificats, nous surveillons le renouvellement plutôt que la date d'expiration. Vous êtes informé lorsque le renouvellement aurait dû avoir lieu et ne s'est pas produit — ce qui est précisément ce que vous voudriez corriger, et il vous reste encore environ 25 jours pour le faire.
NoteVous pouvez voir si un certificat est traité de cette façon sur la page de détail du moniteur, sous Renewal. Si nous nous sommes trompés, vous pouvez le corriger directement sur le certificat dans votre liste de certificats.
Cet article vous a-t-il été utile ?