

Een snel naslagwerk voor iedereen die monitoring instelt in InfraNest, om je te helpen het juiste type controle te kiezen voor wat je wilt bewaken.
Overzicht
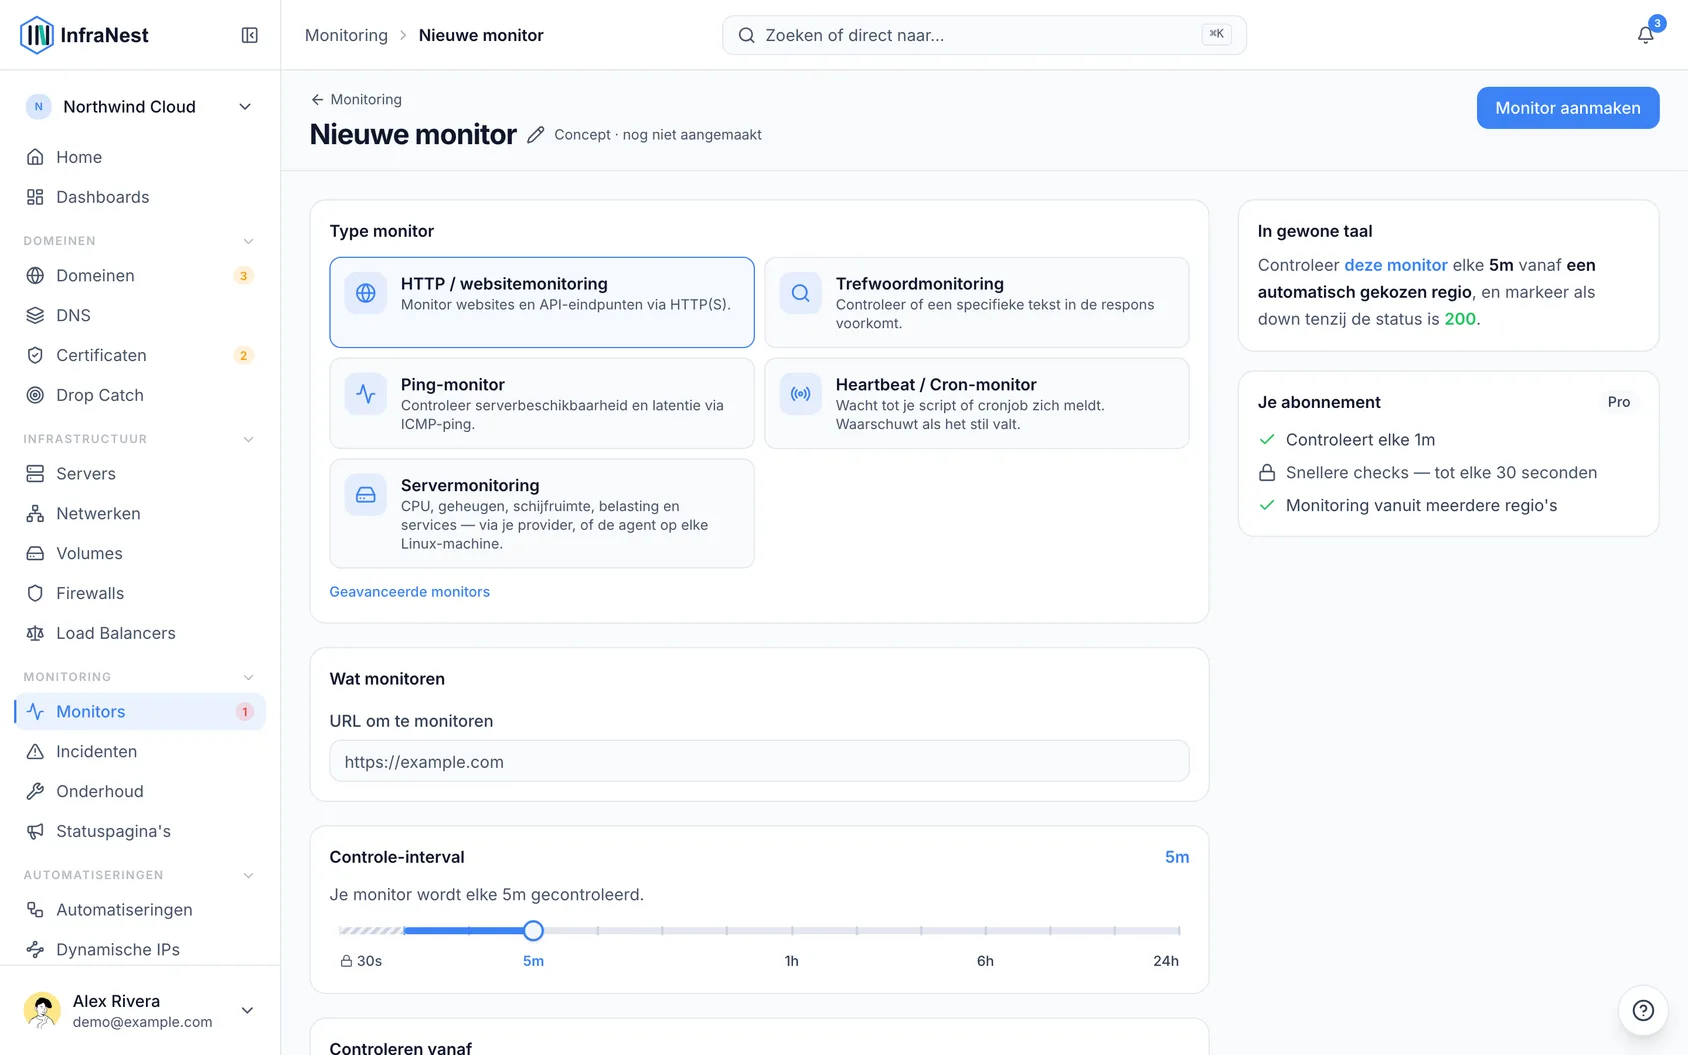
- InfraNest kan tien verschillende soorten doelen in de gaten houden. Kies degene die past bij wat je wilt controleren.
- Elk monitortype controleert iets anders, van het laden van een website tot een certificaat dat bijna verloopt.
| Type | Wat het controleert |
|---|---|
| HTTP | Of een website of URL bereikbaar en gezond is (met detectie van trage reacties). |
| API | Of een JSON- of meerstaps-API-endpoint zich gedraagt zoals verwacht. |
| Port (TCP) | Of een TCP-poort open is en verbindingen accepteert. |
| SSL | Of een certificaat geldig is en niet bijna verloopt — dit voegt het ook toe aan je certificatenlijst. |
| DNS | Of een DNS-record oplost, en eventueel overeenkomt met een verwachte waarde. |
| Keyword | Of een pagina bepaalde verwachte tekst bevat (of juist niet). |
| Redirect | Of een URL doorverwijst naar het adres dat je verwacht. |
| Ping (ICMP) | Of een host reageert op een ping. |
| Heartbeat | Een “dead man's switch” voor cronjobs — je job moet elk interval inchecken, anders krijg je een melding. |
| Third-party | Weerspiegelt de publieke statuspagina van een ander bedrijf, zodat hun uitval ook in jouw statuspagina verschijnt. |
TipBij een HTTP-controle kun je ook een SSL-subcontrole inschakelen om het verlopen van het certificaat in de gaten te houden, zonder een aparte SSL-monitor aan te maken.
Een specifieke nameserver bevragen voor een DNS-monitor
- Een DNS-monitor zoekt het record normaal gesproken op zoals elke bezoeker dat zou doen.
- Om in plaats daarvan een specifieke server te bevragen, vul je Custom nameserver in — dit kan een publieke resolver zijn zoals
8.8.8.8of1.1.1.1, of de eigen nameserver van je DNS-provider, via adres of naam. - Gebruik dit wanneer je wilt controleren wat één specifieke server teruggeeft, bijvoorbeeld direct nadat je een record hebt gewijzigd.
De nameserver moet op het publieke internet bereikbaar zijn. Een adres op een privénetwerk, zoals 10.0.0.53, 192.168.1.1 of 127.0.0.1, wordt geweigerd wanneer je de monitor opslaat, en een naam die naar zo'n adres verwijst, wordt geweigerd wanneer de monitor draait.
Wanneer de monitor uitvalt, geeft deze aan welke van de volgende situaties zich heeft voorgedaan:
- geen reactie — de server heeft niet binnen vijf seconden geantwoord;
- bestaat niet (NXDOMAIN) — de server antwoordde dat deze naam niet bestaat;
- gaf een foutmelding terug — de server antwoordde met een fout, zoals REFUSED wanneer deze geen vragen over dat domein beantwoordt;
- geen records gevonden — de naam bestaat, maar heeft geen records van het type dat je hebt gekozen.
Instellen wanneer een SSL-monitor je waarschuwt
- Open je SSL-monitor en zoek de instelling Warn when expiring within (days).
- Voer in hoeveel dagen voor het verlopen je hierover geïnformeerd wilt worden — 30 is een verstandige standaardwaarde.
- Sla je wijzigingen op.
Twee dingen zijn goed om te weten over hoe deze waarschuwing werkt.
Een certificaat dat binnenkort verloopt, zet de monitor niet op rood. Het certificaat werkt nog steeds, dus de monitor blijft actief en er wordt geen incident geopend — je ontvangt de waarschuwing over het verlopen via e-mail of je gekozen bestemming, en de detailpagina van de monitor legt uit wat er is gevonden. Alleen een certificaat dat daadwerkelijk is verlopen, telt als uitval. Dit is vooral belangrijk als de monitor een dienst is op een publieke statuspagina: een aankomende vernieuwing is niet iets wat je klanten als probleem hoeven te zien.
Certificaten die zichzelf vernieuwen, worden anders beoordeeld. De meeste certificaten komen tegenwoordig van Let's Encrypt of een vergelijkbare dienst, worden uitgegeven voor 90 dagen en automatisch vernieuwd wanneer er nog 30 dagen resteren — wat betekent dat een volkomen gezond certificaat bij elke vernieuwing kortstondig minder dan 30 dagen resterende geldigheid toont. Als we je daarover zouden waarschuwen, zou je bij elke geslaagde vernieuwing een melding krijgen.
Daarom kijken we bij deze certificaten naar de vernieuwing in plaats van naar de vervaldatum. Je hoort van ons wanneer de vernieuwing had moeten plaatsvinden maar dat niet is gebeurd — wat precies het probleem is dat je zou willen oplossen, en er blijft dan nog ongeveer 25 dagen over om dit te verhelpen.
NoteJe kunt op de detailpagina van de monitor, onder Renewal, zien of een certificaat op deze manier wordt behandeld. Als we dit verkeerd hebben ingeschat, kun je dit corrigeren bij het certificaat zelf in je certificatenlijst.
Was dit artikel nuttig?