

Verbinde dein Openprovider-Konto, um deine Domains, DNS und SSL-Zertifikate von InfraNest aus zu verwalten — eine Verbindung deckt alle drei ab.
Übersicht
- Openprovider ist ein Großhandels-Registrar, der dafür entwickelt wurde, viele Domains gleichzeitig zu verwalten, nicht nur eine Handvoll.
- Wenn du Domains für Kunden verwaltest, importiert InfraNest dein gesamtes Portfolio — auch wenn das Tausende von Domains bedeutet — seitenweise.
- Sobald verbunden, kannst du Domains, DNS-Zonen und Zertifikatsverfolgung alle an einem Ort in InfraNest erledigen.
NoteBevor du die Verbindung herstellst, benötigst du einen speziellen Openprovider-Benutzer, der für die API eingerichtet ist, mit aktiviertem API-Zugriff, ohne Zwei-Faktor-Authentifizierung und mit erlaubter IP-Adresse von InfraNest. Sieh dir zuerst Openprovider-API-Zugriff einrichten an — das dauert nur wenige Minuten und entscheidet, ob die Verbindung überhaupt funktioniert.
Openprovider verbinden
- Gehe zu Integrationen und öffne Openprovider.
- Gib der Verbindung eine Kontobezeichnung, damit du sie später wiedererkennst. Dies ist optional, aber sinnvoll, wenn du mehr als ein Openprovider-Konto hast.
- Gib den API-Benutzernamen und das Passwort des Benutzers ein, den du für InfraNest erstellt hast — nicht deine eigenen Anmeldedaten.
- Wähle Verbinden.
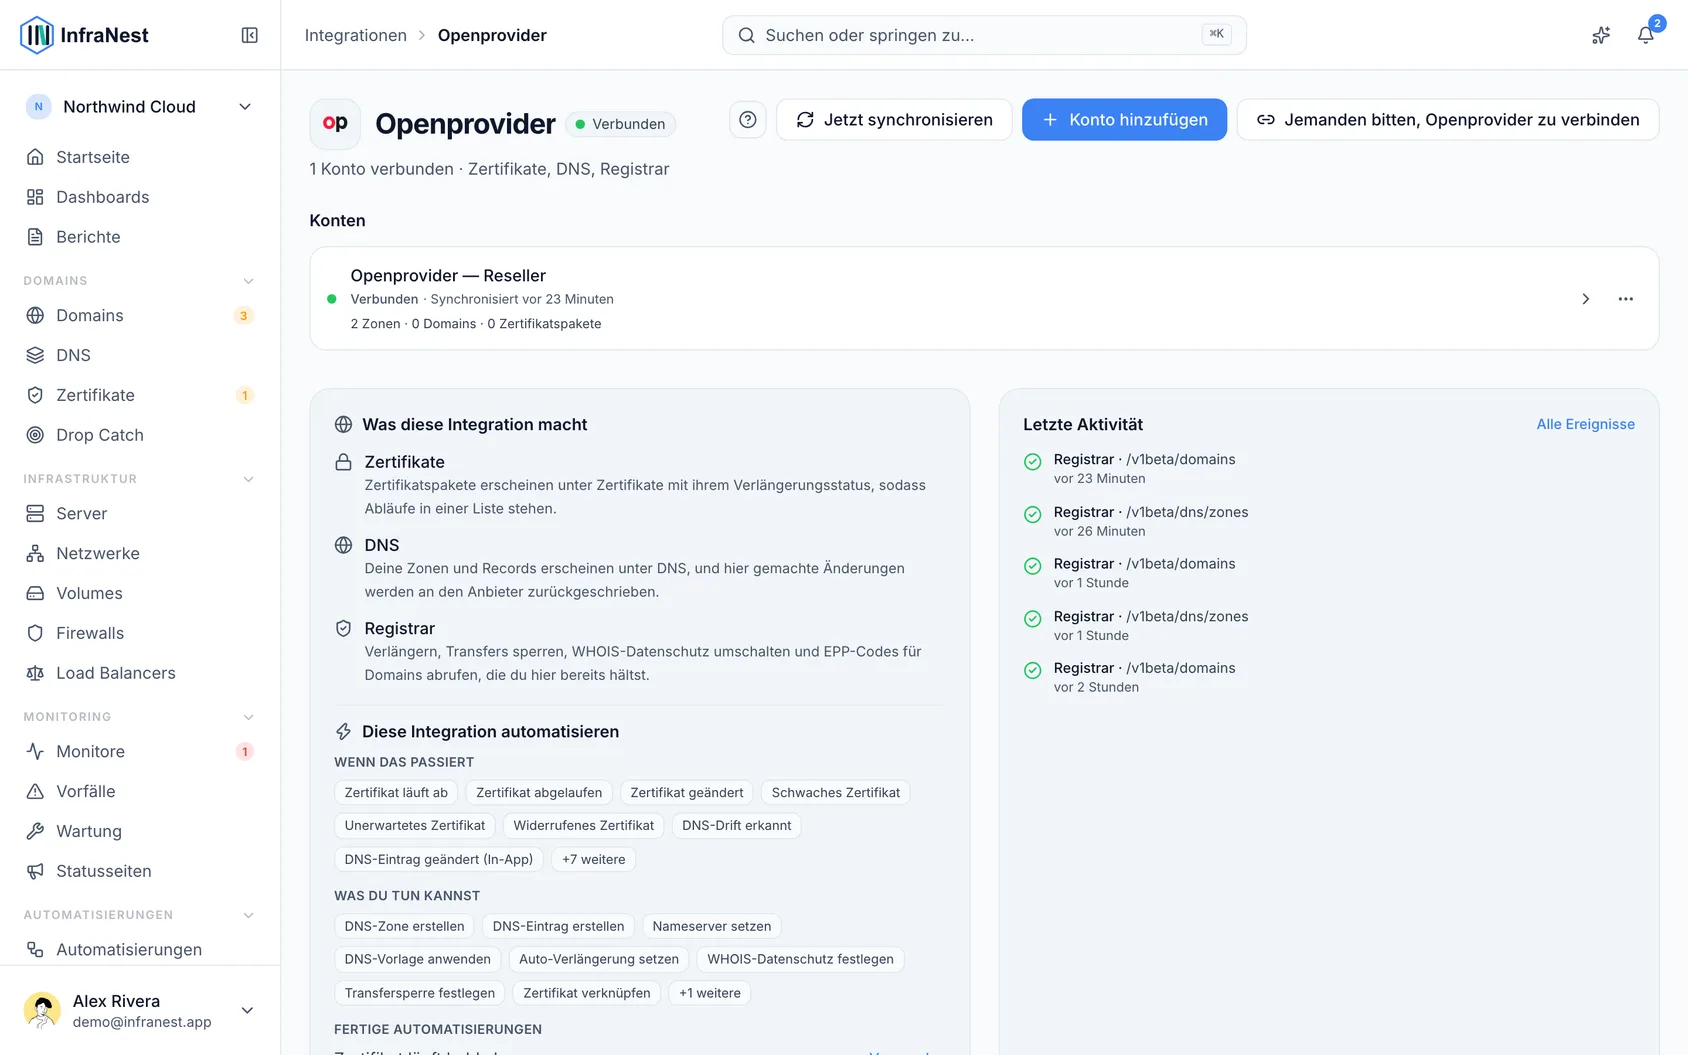
InfraNest überprüft die Anmeldedaten und beginnt mit dem Import deiner Domains. Ein großes Portfolio dauert einige Minuten.
Was du tun kannst, sobald die Verbindung besteht
Domains
- Sieh dein gesamtes Portfolio mit Verlängerungsdaten und werde benachrichtigt, bevor etwas abläuft
- Prüfe Verfügbarkeit und Preise für jede Endung, die Openprovider anbietet
- Registriere, übertrage, verlängere und stelle eine Domain aus der Quarantäne wieder her
- Ändere Nameserver, DNSSEC, Transfersperre, WHOIS-Datenschutz und automatische Verlängerung
- Rufe den EPP-Code (Auth-Code) ab, wenn du eine Domain wegtransferierst
DNS
- Verwalte Zonen und Einträge für jede Domain, egal wo du sie registriert hast
- Erstelle und lösche Zonen von InfraNest aus
Zertifikate
- Die SSL-Zertifikate deines Openprovider-Kontos erscheinen mit ihren Ablaufdaten in deiner Zertifikatsübersicht, zusammen mit Zertifikaten von überall sonst
Kontostand prüfen
Openprovider arbeitet mit Vorauszahlung: Registrierungen und Verlängerungen werden von deinem Kontostand abgebucht. InfraNest zeigt diesen Kontostand auf der Verbindungsseite an und warnt dich, wenn er knapp wird.
WarningDas ist hier wichtiger als bei einem Einzelhandels-Registrar. Ein leerer Kontostand lässt nicht nur eine Registrierung fehlschlagen — er stoppt die automatische Verlängerung für jede von dir verwaltete Domain, einschließlich der deiner Kunden.
Gut zu wissen
- Verlängerungsdaten. Openprovider verfolgt ein Verlängerungsdatum, das vom Ablaufdatum abweichen kann, das bei der Registry angezeigt wird. InfraNest verwendet das Verlängerungsdatum, weil das dasjenige ist, auf das du reagieren musst.
- Das Ändern des Domain-Inhabers ist bei Openprovider ein kostenpflichtiger „Trade“ mit eigenem Bestätigungsprozess und wird daher hier nicht als gewöhnliche Kontaktbearbeitung angeboten. Erledige dies stattdessen im Openprovider-Panel.
- Zertifikatsdateien können nicht von InfraNest heruntergeladen werden. Openprovider besitzt niemals den privaten Schlüssel — du hast den CSR erstellt, also hast du ihn —, und wir speichern keine Schlüssel, die wir nicht selbst generiert haben.
- DNS-Einträge ohne IDs. Openprovider identifiziert einen Eintrag anhand von Name, Typ und Wert. Zwei Einträge, die sich nur in der TTL unterscheiden, sehen für uns identisch aus und erscheinen daher als eine Zeile.
Fehlerbehebung
Wenn InfraNest „Authentication/Authorization Failed“ meldet, ist das Passwort die unwahrscheinlichste Ursache. Sieh dir die Liste zur Fehlerbehebung am Ende von Openprovider-API-Zugriff einrichten an — meistens liegt es daran, dass der API-Zugriff deaktiviert ist, 2FA für den Benutzer aktiv ist oder die IP-Whitelist nicht passt.
War dieser Artikel hilfreich?