

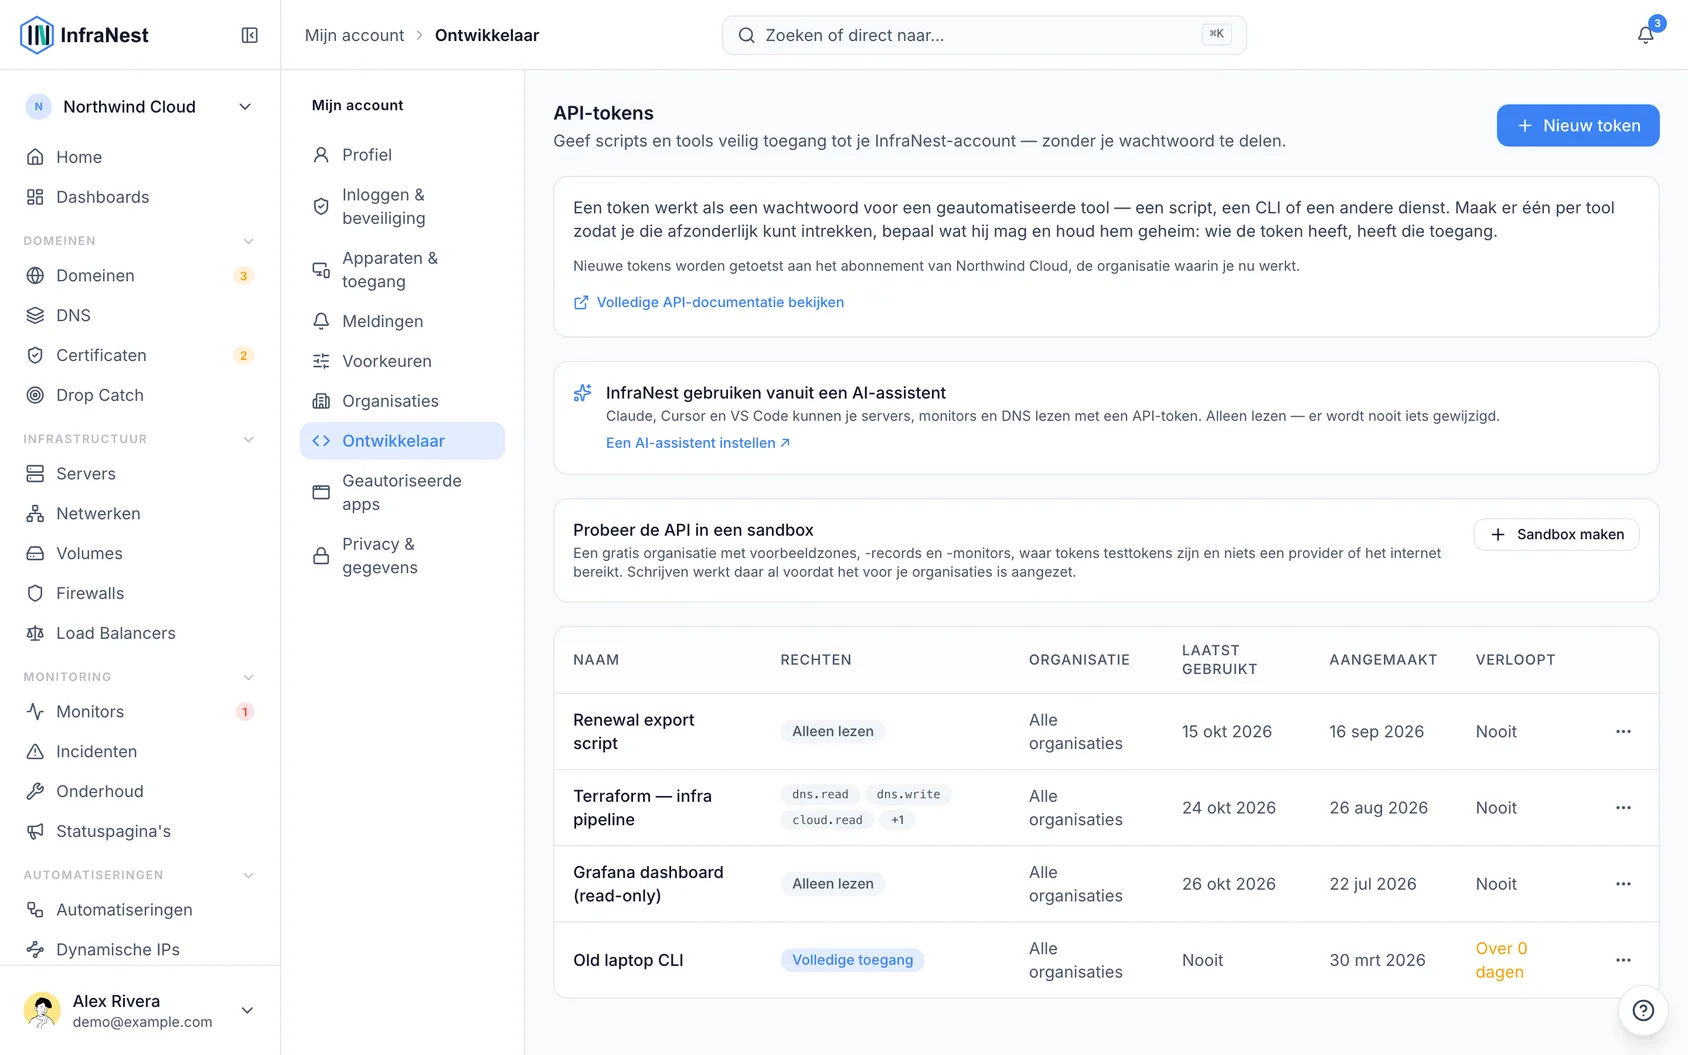
API-tokens laten je InfraNest's volledige REST API gebruiken om alles te automatiseren wat je normaal in de app doet. Dit is bedoeld voor iedereen die scripts, tools of externe diensten wil koppelen aan hun InfraNest-account.
Overzicht
- Een token treedt namens jou op wanneer een script of tool met InfraNest communiceert in plaats van dat jij in de app klikt.
- Elk token heeft alleen de mogelijkheden die je eraan toekent, en werkt alleen in de organisatie waarin je het aanmaakt (tenzij je anders aangeeft).
- Je kunt beperken van waar een token mag werken, het een vervaldatum geven, en het op elk moment intrekken.
Een token aanmaken
- Ga naar My account → Developer en kies New token. Een token hoort bij jou en werkt in de organisatie waarin je het aanmaakt.
- Geef het een naam en kies de mogelijkheden (wat het kan doen). Het token werkt alleen in de organisatie waarin je je bevindt op het moment dat je het aanmaakt. Vink Works in all my organizations alleen aan als een tool echt elke organisatie nodig heeft waartoe je behoort.
- Kopieer het token nu — het wordt maar één keer getoond. Daarna zie je alleen nog een hint van de laatste paar tekens.
Mogelijkheden
Mogelijkheden zijn granulair — lezen of schrijven per gebied — plus een alleen-lezen voorinstelling en volledige toegang. Geef een token alleen wat het nodig heeft.
Elk gebied omvat meer dan de naam alleen doet vermoeden:
| Gebied | Wat het token kan benaderen |
|---|---|
| Domains & Contacts | Domeinen, contacten, overdrachten, nameservers |
| DNS | Zones, records, sjablonen |
| Cloud Infrastructure | Servers, volumes, snapshots, netwerken, firewalls, load balancers, cloudcredentials |
| Monitoring | Uptime-checks, incidenten, onderhoud, statuspagina's, certificaten, webhooks, automatiseringen, integraties, tags |
| Drop Catch | Gevolgde domeinen en drop-catch-pogingen |
| Members & Teams | Leden, uitnodigingen, rollen, single sign-on |
| Billing | Abonnement, facturen, betaalmethoden, factuurgegevens — alleen lezen |
| Audit Log | De auditlog van je organisatie — alleen lezen |
| Data export & import | Het exporteren van je gegevens, en importeren vanuit CSV |
Certificaten en webhooks maken deel uit van Monitoring in plaats van eigen gebieden te zijn — een token dat een van beide nodig heeft, heeft Monitoring nodig. Billing en de auditlog zijn alleen-lezen via de API, ongeacht hoe het token is ingesteld: een abonnement wijzigen of een factuur betalen kan alleen iemand doen die is ingelogd in de app.
Wat een token niet kan
Een token werkt met je infrastructuur. Het kan je account niet wijzigen, zelfs niet met volledige toegang, en het kan geen instellingen lezen die bij personen horen of die zelf een sleutel zijn: single sign-on, meldingsinstellingen, opgeslagen betaalgegevens en webhookadressen. Tokens aanmaken of intrekken, je e-mailadres of wachtwoord wijzigen, tweefactorauthenticatie en passkeys, je account verwijderen, en Telegram, Slack of browsermeldingen koppelen vereisen allemaal dat je bent ingelogd in de app. Zo kan een gelekt token niet worden gebruikt om je buiten te sluiten of iemand een achterdeur te geven.
Een paar namen zijn gereserveerd voor eigen gebruik door InfraNest, zoals api. Als je er een kiest, wordt je gevraagd een andere te kiezen.
Een token beperken tot je adressen
- Als een token wordt gebruikt vanaf een plek met een vast adres, zoals een CI-runner of een server, kun je het alleen daarvandaan laten werken. Voer onder Allowed addresses één IP-adres of bereik per regel in, zoals
203.0.113.10of203.0.113.0/24. Vanaf elk ander adres wordt het token geweigerd, waardoor een gelekte kopie nutteloos is. Laat het leeg om elk adres toe te staan. - Om de lijst later te wijzigen, open je het menu van het token en selecteer je Limit addresses. Door de lijst te wissen, wordt elk adres weer toegestaan.
Tokens beheren
- Bekijk wanneer elk token voor het laatst is gebruikt en wanneer het verloopt, en trek op elk moment een token in.
- Wanneer je een token aanmaakt, kies je hoe lang het geldig blijft: 30, 90, 180 of 365 dagen (90 tenzij je een andere kiest). We sturen je een week voordat het verloopt een e-mail.
- Om het werkend te houden, open je het menu van het token en selecteer je Renew for 90 days. Het token blijft hetzelfde, dus je hoeft niets bij te werken wat het gebruikt.
Tokens die zijn gemaakt voordat tokens een vervaldatum hadden, tonen Never. Zodra een token zes maanden oud is, sturen we je eenmalig een e-mail om te suggereren het te vernieuwen, waardoor het een vervaldatum krijgt.
TipDe volledige endpoint-referentie staat in de app — selecteer View full API documentation onder My account → Developer.
Op de hoogte blijven
- Een nieuw token wordt aangekondigd. Wanneer er een token wordt aangemaakt op je account, sturen we je een e-mail, net zoals bij het toevoegen van een passkey. Als jij het niet was, trek het token in en wijzig je wachtwoord.
- Ongebruikelijke activiteit wordt gemarkeerd. Als een token plotseling veel meer wijzigingen doet dan gebruikelijk, krijgen de eigenaren van je organisatie een melding en verschijnt dit onder Needs you op Home. Dat is meestal een script dat iets fout doet, of een token dat iemand anders in handen heeft gekregen.
- Bekijk wat een token heeft gedaan met View activity in het menu van het token: de auditlog, gefilterd op dat token.
Probeer het in een sandbox
Selecteer Create a sandbox onder My account → Developer voor een gratis oefenorganisatie met voorbeeldgegevens, waar tokens testtokens zijn en niets de buitenwereld bereikt.
Gebruik het vanuit een AI-assistent
Claude, ChatGPT, Cursor en VS Code kunnen je InfraNest-account lezen via onze MCP-server — vraag "welke monitors waren vannacht down?" en ze zoeken het op. Claude en ChatGPT verbinden zonder token. Cursor en VS Code gebruiken een API-token; geef het alleen leestoegang tot wat de assistent mag zien. De assistent kan alleen lezen, nooit iets wijzigen, en ziet nooit geheimen zoals domeinoverdrachtscodes.
Tips
WarningTokens met volledige toegang zijn krachtig. Verleen alleen de mogelijkheden die een tool daadwerkelijk nodig heeft, en stel Allowed addresses in als het token vanaf een vaste locatie draait.
Problemen oplossen
- Verzoeken worden geweigerd met een melding om het straks opnieuw te proberen: elk token kan maximaal 300 verzoeken per minuut doen, waarvan maximaal 60 wijzigingen (iets aanmaken, bewerken of verwijderen). Wijzigingen zijn ook beperkt tot 1.000 per uur. Wacht het aantal seconden dat in de reactie wordt vermeld voordat je het opnieuw probeert. Lezen blijft werken, zelfs als alleen de wijzigingslimiet is bereikt, en de limiet van het ene token heeft nooit invloed op een ander token.
- Sommige acties mislukken nog steeds, ook al zit je onder de limiet: enkele acties, zoals handmatige synchronisaties en "check now", hebben hun eigen aparte limiet per organisatie om het platform te beschermen.
Was dit artikel nuttig?