

Les jetons API vous permettent d'utiliser l'API REST complète d'InfraNest pour automatiser tout ce que vous faites habituellement dans l'application. Cela s'adresse à toute personne souhaitant connecter des scripts, outils ou services externes à son compte InfraNest.
Aperçu
- Un jeton vous représente lorsqu'un script ou un outil communique avec InfraNest à votre place, sans que vous ayez à cliquer dans l'application.
- Chaque jeton ne dispose que des capacités que vous lui accordez, et ne fonctionne que dans l'organisation où vous l'avez créé (sauf indication contraire).
- Vous pouvez limiter les adresses depuis lesquelles un jeton fonctionne, définir une date d'expiration, et le révoquer à tout moment.
Créer un jeton
- Allez dans My account → Developer et choisissez New token. Un jeton vous appartient, et fonctionne dans l'organisation où vous le créez.
- Donnez-lui un nom et choisissez ses capacités (ce qu'il peut faire). Le jeton ne fonctionne que dans l'organisation dans laquelle vous vous trouvez au moment de sa création. Cochez Works in all my organizations uniquement si un outil a réellement besoin d'accéder à toutes les organisations dont vous faites partie.
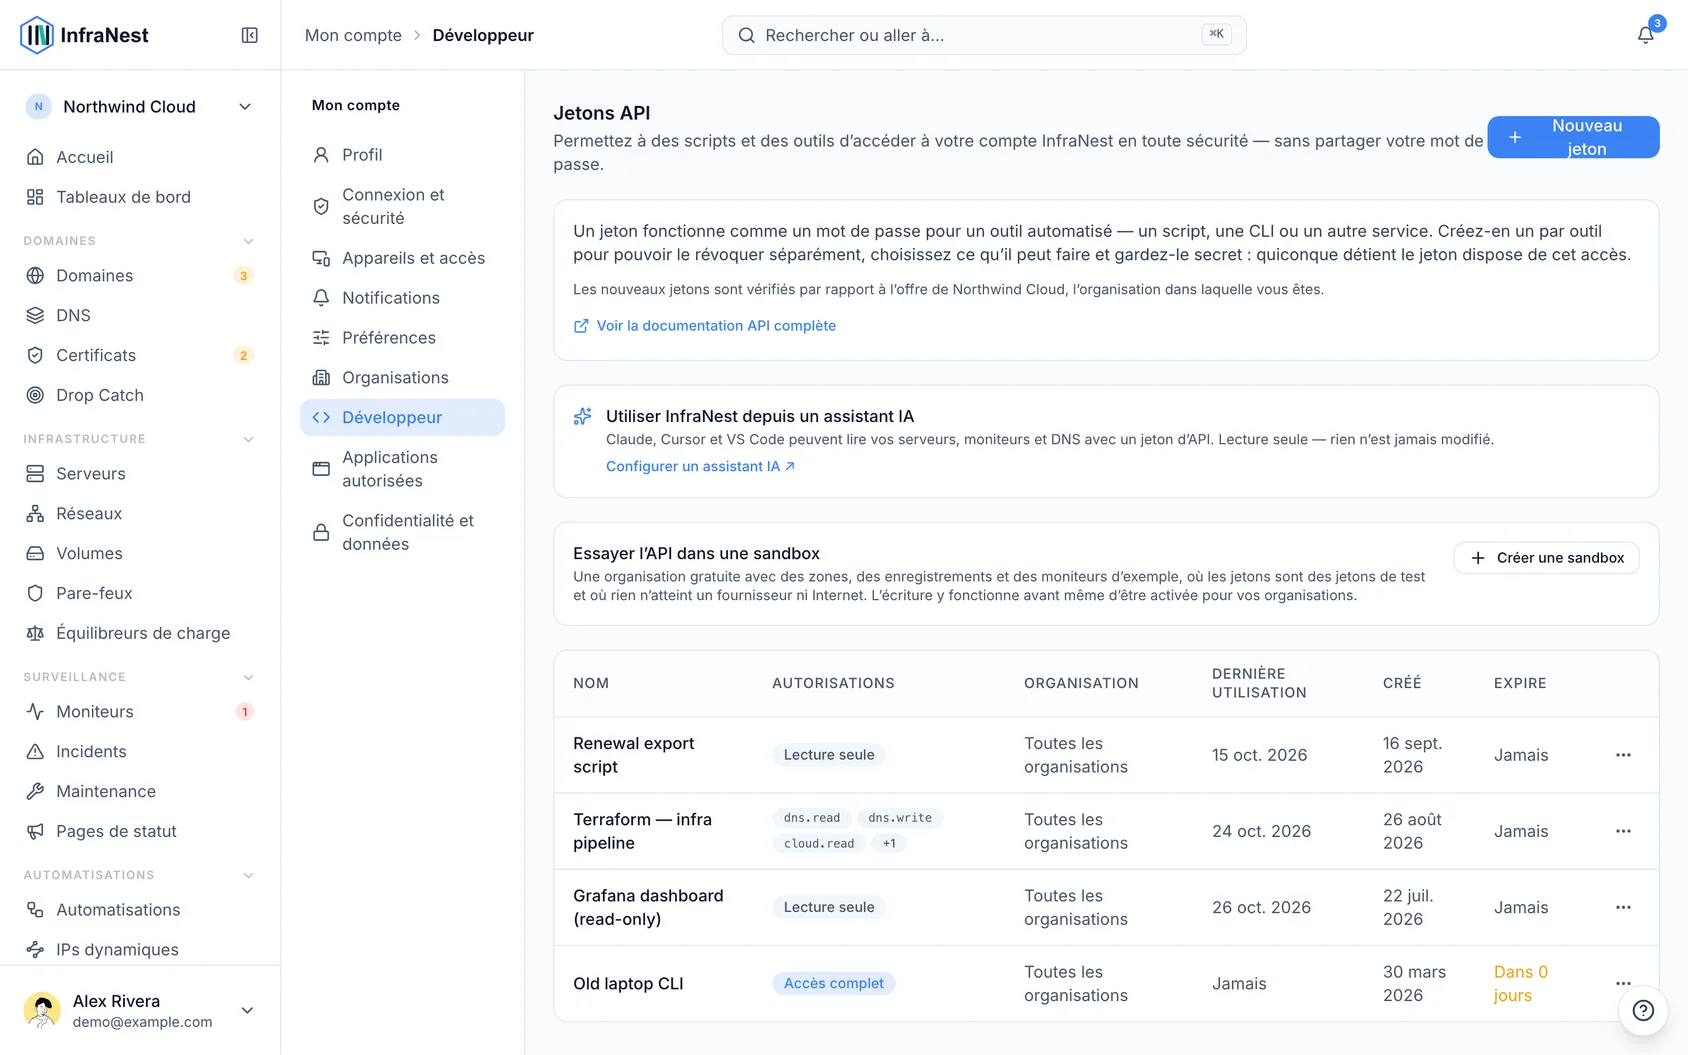
- Copiez le jeton maintenant — il ne s'affiche qu'une seule fois. Par la suite, vous ne verrez qu'un indice correspondant aux derniers caractères.
Capacités
Les capacités sont granulaires — lecture ou écriture par domaine — avec en plus un préréglage en lecture seule et un accès complet. N'accordez à un jeton que ce dont il a besoin.
Chaque domaine couvre plus que ce que son nom seul suggère :
| Domaine | Ce que le jeton peut toucher |
|---|---|
| Domaines & Contacts | Domaines, contacts, transferts, serveurs de noms |
| DNS | Zones, enregistrements, modèles |
| Cloud Infrastructure | Serveurs, volumes, instantanés, réseaux, pare-feux, équilibreurs de charge, identifiants cloud |
| Monitoring | Vérifications de disponibilité, incidents, maintenance, pages de statut, certificats, webhooks, automatisations, intégrations, tags |
| Drop Catch | Domaines surveillés et tentatives de drop-catch |
| Members & Teams | Membres, invitations, rôles, authentification unique |
| Billing | Abonnement, factures, moyens de paiement, informations de facturation — lecture seule |
| Audit Log | Le journal d'audit de votre organisation — lecture seule |
| Data export & import | Exportation de vos données, et importation depuis un CSV |
Les certificats et les webhooks font partie de Monitoring plutôt que d'être des domaines distincts — un jeton qui a besoin de l'un ou de l'autre a besoin de Monitoring. Billing et le journal d'audit sont en lecture seule via l'API quelle que soit la portée du jeton : modifier un abonnement ou payer une facture est une action réservée à une personne connectée à l'application.
Ce qu'un jeton ne peut pas faire
Un jeton agit sur votre infrastructure. Il ne peut pas modifier votre compte, même avec un accès complet, et ne peut pas lire les paramètres propres aux personnes ou qui constituent eux-mêmes une clé : authentification unique, paramètres de notification, moyens de paiement enregistrés et adresses de webhooks. Créer ou révoquer des jetons, changer votre e-mail ou votre mot de passe, l'authentification à deux facteurs et les clés d'accès, la suppression de votre compte, ainsi que la connexion à Telegram, Slack ou aux notifications du navigateur nécessitent tous que vous soyez connecté à l'application. Ainsi, un jeton qui fuite ne peut pas être utilisé pour vous bloquer l'accès ou donner à quelqu'un un moyen de revenir.
Quelques noms sont réservés à l'usage propre d'InfraNest, comme api. Si vous en choisissez un, il vous sera demandé d'en choisir un autre.
Limiter un jeton à vos adresses
- Si un jeton est utilisé depuis un endroit avec une adresse fixe, comme un exécuteur CI ou un serveur, vous pouvez le limiter à fonctionner uniquement depuis cet endroit. Sous Allowed addresses, saisissez une adresse IP ou une plage par ligne, comme
203.0.113.10ou203.0.113.0/24. Depuis toute autre adresse, le jeton est refusé, de sorte qu'une copie qui fuite devient inutile. Laissez le champ vide pour autoriser n'importe quelle adresse. - Pour modifier la liste plus tard, ouvrez le menu du jeton et sélectionnez Limit addresses. Vider la liste autorise à nouveau n'importe quelle adresse.
Gérer les jetons
- Consultez la dernière utilisation de chaque jeton et sa date d'expiration, et révoquez n'importe quel jeton à tout moment.
- Lorsque vous créez un jeton, choisissez sa durée de validité : 30, 90, 180 ou 365 jours (90 par défaut sauf indication contraire). Nous vous envoyons un e-mail une semaine avant son expiration.
- Pour qu'il continue de fonctionner, ouvrez le menu du jeton et sélectionnez Renew for 90 days. Le jeton reste le même, vous n'avez donc rien à mettre à jour dans ce qui l'utilise.
Les jetons créés avant l'introduction des dates d'expiration affichent Never. Une fois qu'un jeton atteint six mois, nous vous envoyons un e-mail unique pour vous suggérer de le renouveler, ce qui lui donne une date d'expiration.
TipLa référence complète des endpoints se trouve dans l'application — sélectionnez View full API documentation sous My account → Developer.
Restez informé
- Un nouveau jeton est annoncé. Lorsqu'un jeton est créé sur votre compte, nous vous envoyons un e-mail, tout comme lors de l'ajout d'une clé d'accès. Si ce n'était pas vous, révoquez-le et changez votre mot de passe.
- Une activité inhabituelle est signalée. Si un jeton effectue soudainement beaucoup plus de modifications qu'à l'accoutumée, les propriétaires de votre organisation reçoivent une notification et cela apparaît sous Needs you sur Home. Il s'agit généralement d'un script défaillant, ou d'un jeton dont quelqu'un d'autre s'est emparé.
- Consultez ce qu'un jeton a fait avec View activity dans le menu du jeton : le journal d'audit, filtré sur ce jeton.
Essayez dans un bac à sable
Sélectionnez Create a sandbox sous My account → Developer pour obtenir gratuitement une organisation de test avec des données d'exemple, où les jetons sont des jetons de test et rien n'atteint le monde extérieur.
Utiliser un jeton depuis un assistant IA
Claude, ChatGPT, Cursor et VS Code peuvent lire votre compte InfraNest via notre serveur MCP — demandez « quels moniteurs étaient en panne cette nuit ? » et ils vérifient pour vous. Claude et ChatGPT se connectent sans jeton. Cursor et VS Code utilisent un jeton API ; ne lui accordez un accès en lecture qu'à ce que l'assistant doit voir. L'assistant ne peut que lire, jamais modifier quoi que ce soit, et ne voit jamais de secrets tels que les codes de transfert de domaine.
Conseils
WarningLes jetons à accès complet sont puissants. N'accordez que les capacités dont un outil a réellement besoin, et définissez Allowed addresses si le jeton s'exécute depuis un emplacement fixe.
Dépannage
- Les requêtes sont refusées avec un message « try again shortly » : chaque jeton peut effectuer jusqu'à 300 requêtes par minute, dont 60 au maximum pour des modifications (création, édition ou suppression d'un élément). Les modifications sont également limitées à 1 000 par heure. Attendez le nombre de secondes indiqué dans la réponse avant de réessayer. Les lectures continuent de fonctionner même si seule la limite de modifications est atteinte, et la limite d'un jeton n'affecte jamais un autre jeton.
- Certaines actions échouent encore même sous la limite : quelques actions, comme les synchronisations manuelles et « check now », ont leur propre limite distincte par organisation afin de protéger la plateforme.
Cet article vous a-t-il été utile ?