

L'authentification unique permet à chaque membre de votre organisation de se connecter avec Google, GitHub ou Microsoft au lieu d'un mot de passe. Cet article s'adresse aux propriétaires et administrateurs d'organisation qui configurent ou gèrent la façon dont les membres se connectent.
Vue d'ensemble
- Une connexion de connexion est la politique de votre organisation pour un fournisseur donné — quels domaines e-mail elle accepte et ce qui se passe quand une nouvelle personne se connecte avec celui-ci.
- Vous pouvez exiger que tout le monde se connecte via vos connexions, avec la clé d'accès d'un propriétaire conservée comme moyen d'accès d'urgence.
- Tout ceci est enregistré dans votre Journal d'audit.
Ajouter une connexion de connexion
- Allez dans Paramètres → Connexion.
- Sous Sign-in connections, choisissez un fournisseur à ajouter.
- La connexion est activée immédiatement. Toute personne de votre organisation peut désormais utiliser ce fournisseur.
NoteSi un fournisseur n'est pas proposé, c'est qu'il n'a pas encore été configuré pour la plateforme — demandez à votre administrateur InfraNest.
Limiter la connexion à vos propres domaines e-mail
Par défaut, une connexion accepte n'importe quelle adresse. Pour la restreindre :
- Saisissez les domaines dans Allowed email domains, un par ligne, ou
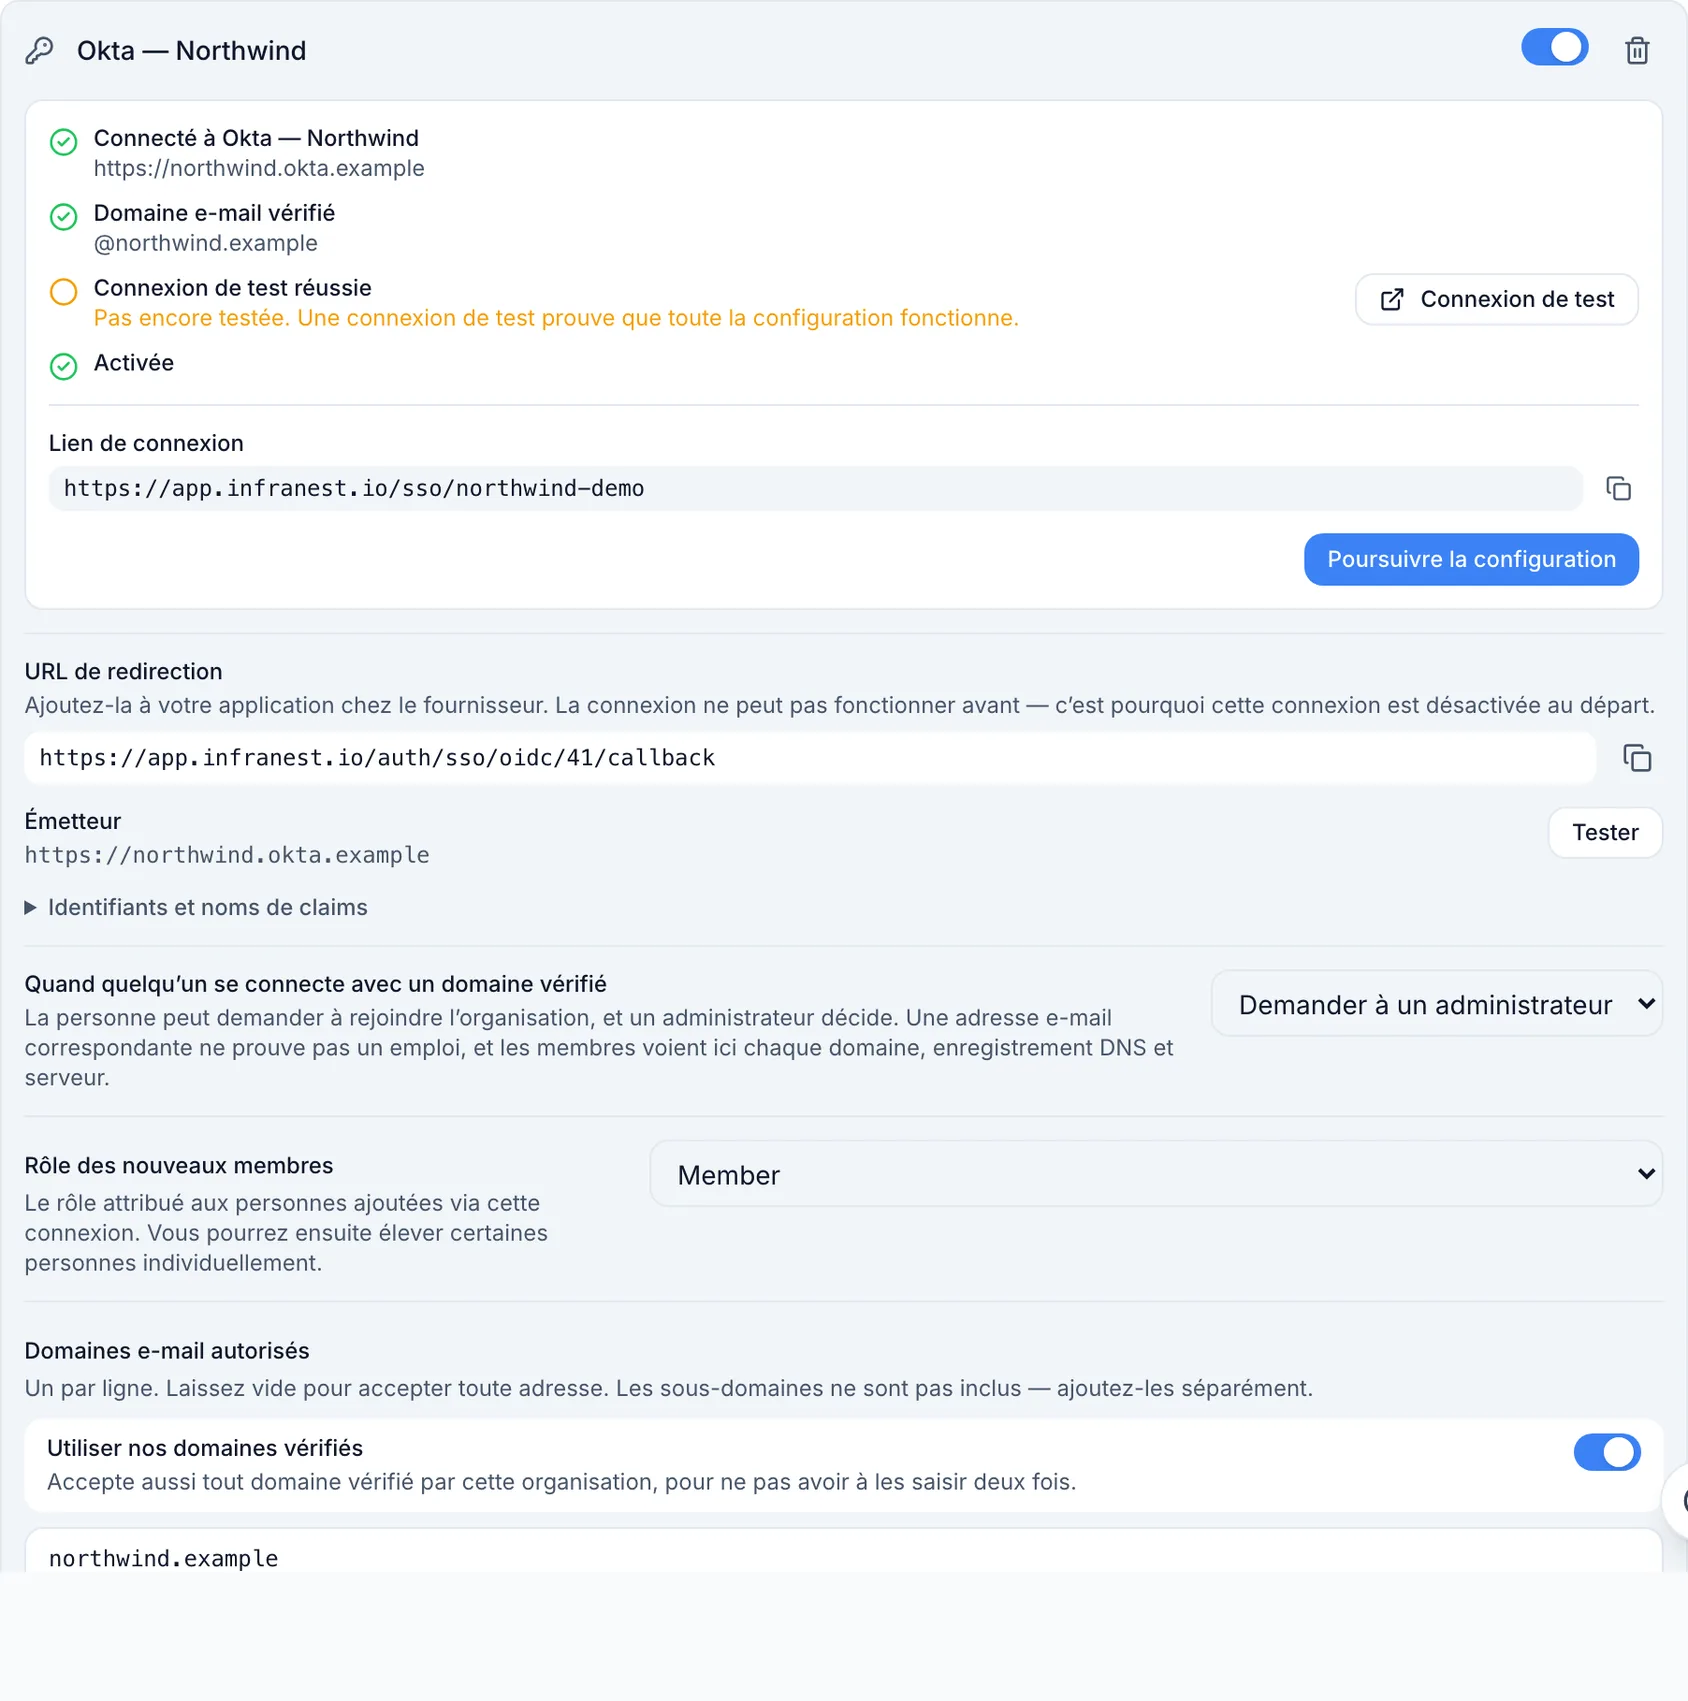
- Activez Use our verified domains pour que la connexion suive les domaines que vous avez déjà vérifiés — inutile de les lister deux fois.
La ligne indique toujours ce que la restriction accepte actuellement.
- Les sous-domaines ne sont pas inclus. Autoriser
acme.comn'autorise pasmail.acme.com. Ajoutez-le séparément si nécessaire. - Activer « Use our verified domains » avant d'avoir vérifié quoi que ce soit accepte tout. La ligne l'indique dans ce cas.
Les membres qui ne peuvent utiliser aucune de vos connexions sont protégés : si une restriction devait exclure quelqu'un alors que l'authentification unique est obligatoire, InfraNest refuse de l'enregistrer et nomme les personnes concernées.
Exiger l'authentification unique
Activer Require single sign-on signifie que votre organisation ne s'ouvre que pour les personnes qui se sont connectées via l'une de ses connexions. Un propriétaire peut également entrer avec une clé d'accès, comme moyen d'accès d'urgence. Les clés d'accès des autres membres ne comptent pas, donc retirer quelqu'un dans votre fournisseur d'identité met réellement fin à son accès.
Sous l'interrupteur, InfraNest liste exactement ce qui permettra d'entrer : chaque connexion activée, les clés d'accès des propriétaires, et les membres externes. Si vous avez connecté votre propre fournisseur d'identité mais que la connexion Google, GitHub ou Microsoft est encore activée pour votre organisation, celles-ci comptent aussi — un clic suffit pour les désactiver.
Cela s'applique à votre organisation, pas à l'ensemble du compte de chacun de ses membres. Une personne qui appartient aussi à une autre organisation peut toujours se connecter avec un mot de passe pour accéder à celle-ci. Lorsqu'elle ouvre ensuite la vôtre, InfraNest lui demande de se connecter via votre authentification unique, et elle reste connectée aux deux. Tant qu'elle ne l'a pas fait, elle ne voit rien de chez vous : vos notifications sont exclues de sa cloche, et votre organisation apparaît dans sa liste d'organisations par son nom seulement, avec une clé à côté. Une personne qui n'appartient qu'à des organisations exigeant l'authentification unique ne peut pas du tout utiliser de mot de passe.
Pour ces personnes, leur page Mon compte → Connexion et sécurité indique quel fournisseur les connecte, et ne propose ni mot de passe, ni vérification en deux étapes, ni clés d'accès : aucun de ces moyens ne leur permettrait d'accéder à votre organisation. InfraNest refuse également d'en créer un autrement, par exemple via un e-mail de réinitialisation de mot de passe, et ne lie pas de compte Google ou GitHub que votre organisation n'accepte pas. Les propriétaires conservent leurs clés d'accès, car c'est le moyen d'accès d'urgence. Les personnes qui appartiennent aussi à une autre organisation conservent tout, avec une ligne expliquant que c'est pour leurs autres organisations.
Comme aucun mot de passe n'ouvre plus votre organisation, vos règles de mot de passe cessent de s'appliquer tant que l'authentification unique est obligatoire : longueur minimale, symboles requis et âge maximal du mot de passe. Elles sont affichées en grisé, car elles ne façonnent plus les mots de passe que vos membres conservent pour leurs autres organisations. Elles sont conservées telles que vous les avez définies et s'appliquent de nouveau si vous désactivez l'obligation. Require two-factor authentication reste actif : les membres qui se connectent via votre propre fournisseur d'identité satisfont déjà cette exigence grâce à la vérification en deux étapes de ce fournisseur, mais elle s'applique encore à un propriétaire se connectant avec une clé d'accès et aux connexions Google, GitHub ou Microsoft.
Avant de pouvoir l'activer, InfraNest vérifie que personne ne se retrouve bloqué :
- chaque membre doit pouvoir utiliser l'une de vos connexions, et
- au moins un propriétaire doit avoir enregistré une clé d'accès.
Cette clé d'accès est votre porte de secours. Si votre fournisseur d'identité tombe un jour en panne, la clé d'accès d'un propriétaire continue de fonctionner quand les mots de passe ne fonctionnent plus. Enregistrez-en une dans Mon compte → Connexion et sécurité au préalable.
WarningBloqué quand même — le propriétaire de la clé d'accès est parti, ou l'appareil a disparu ? Contactez le support InfraNest. Un administrateur peut rétablir la connexion par mot de passe pour vous. Cela est enregistré dans votre Journal d'audit et vos propriétaires en sont notifiés, afin que vous puissiez toujours voir que cela s'est produit.
Personnes extérieures à votre organisation
Un ingénieur d'un MSP, un auditeur ou un prestataire externe n'est généralement pas dans votre fournisseur d'identité, donc votre authentification unique ne pourrait jamais le laisser entrer. Marquez-le comme External sous Settings → Members (le menu ⋯ sur sa ligne). Un membre externe se connecte de la façon exigée par sa propre organisation, et votre organisation le laisse entrer quelle que soit cette méthode. Cela est enregistré dans votre Journal d'audit. Un propriétaire ne peut jamais être externe.
Désactiver une connexion
- Trouvez la connexion sous Settings → Sign-in.
- Utilisez l'interrupteur sur la connexion pour empêcher les gens de s'y connecter, ou choisissez Remove pour la supprimer entièrement.
- Si l'authentification unique est obligatoire et qu'il s'agit de votre seule connexion, InfraNest refuse — désactivez d'abord Require single sign-on.
TipL'interrupteur est presque toujours ce que vous voulez. Désactiver une connexion arrête immédiatement les connexions, conserve les comptes de chacun liés à celle-ci, et peut être réactivée. Supprimer une connexion délie aussi tout le monde qui se connecte via elle, et quelqu'un qui ne s'est jamais connecté que de cette façon n'a pas de mot de passe de secours.
Ainsi, dès que quelqu'un se connecte via une connexion, InfraNest vous empêche de la supprimer et grise le bouton Delete. La ligne vous indique combien de personnes sont concernées. Désactivez-la plutôt.
Bon à savoir
- Se connecter avec un fournisseur ne change jamais le rôle ou les permissions de quiconque.
- Chaque modification ici est écrite dans votre Journal d'audit.
- Tant que l'authentification unique est obligatoire, seules les clés d'accès des propriétaires permettent d'entrer. C'est voulu : c'est le moyen d'accès d'urgence, et un membre qui quitte votre entreprise ne doit pas en conserver une qui contourne votre fournisseur d'identité.
- Activer l'obligation met aussi fin aux sessions qui avaient été ouvertes autrement auparavant : les personnes sont invitées à se connecter via votre fournisseur la prochaine fois qu'elles ouvrent l'organisation.
Cet article vous a-t-il été utile ?